
BINANCE HAT OFFENGELEGT, WIE SICH DER ANGRIFF AM 29. OKTOBER EREIGNET HAT. UND DIE DETAILS SIND EIN WECKRUF FÜR DIE GESAMTE KRYPTOBRANCHE.
Binances Ermittlungsupdate vom 3. November zeigte, dass es sich nicht um einen herkömmlichen Krypto-Hack handelte.
Dem Bericht zufolge nutzten die Angreifer gefälschte Bewerbungsgespräche, Schadsoftware und kompromittierte Mitarbeiterzugänge, um in interne Systeme einzudringen.
Das haben wir erfahren:
1. Wie alles begann
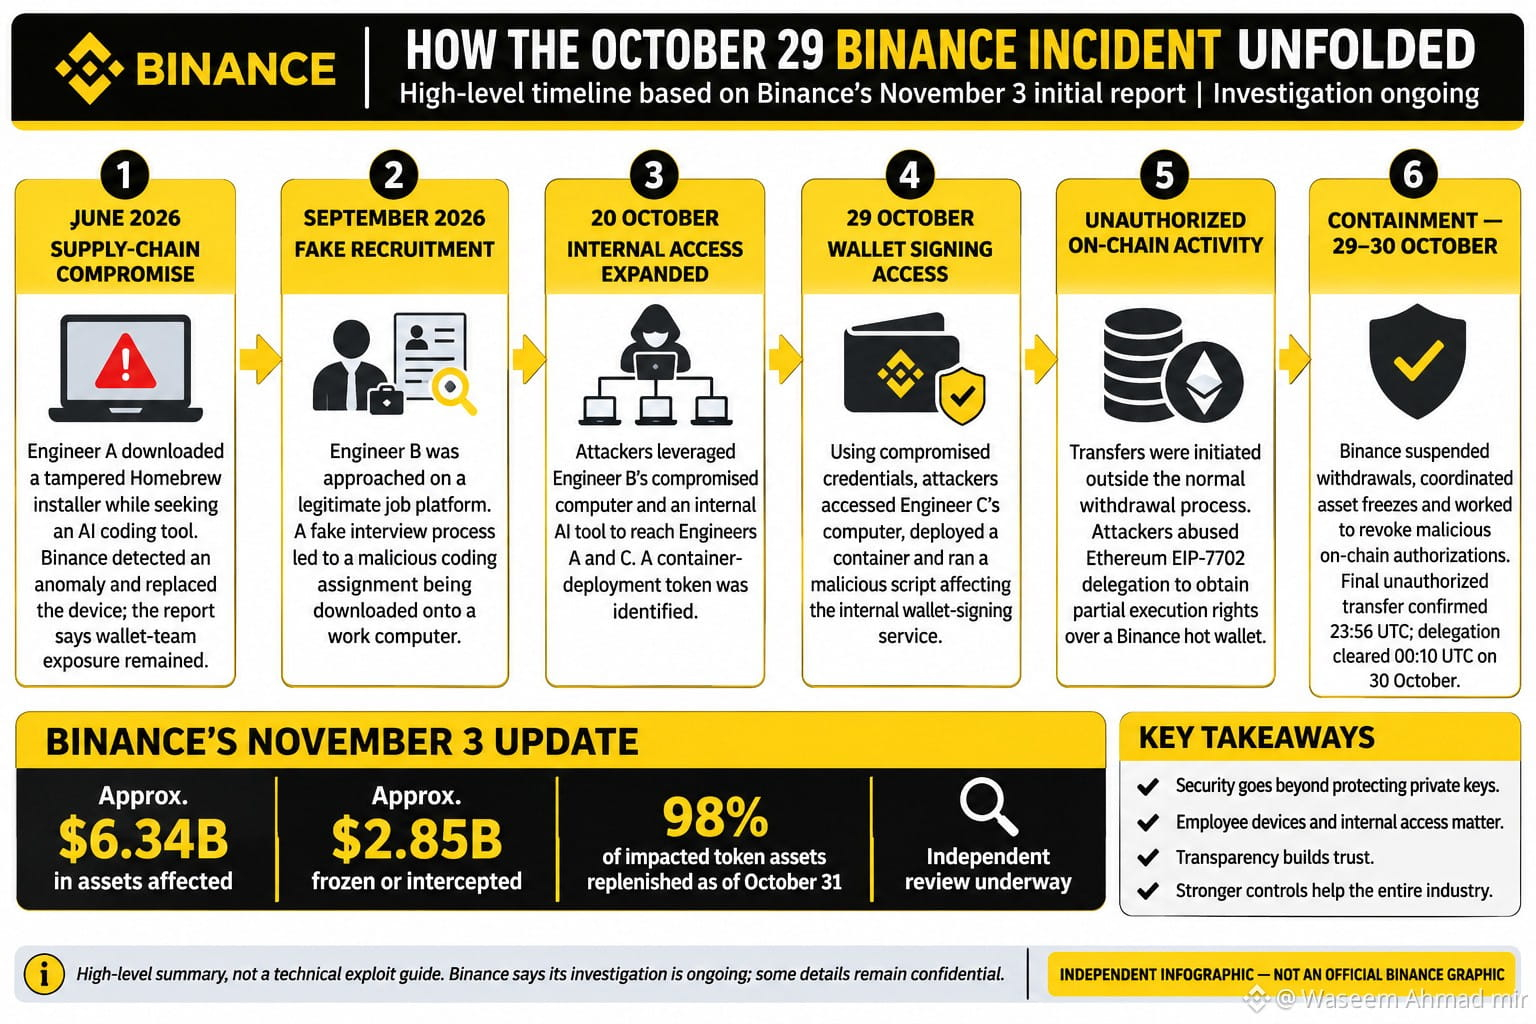
Die Angreifer zielten Berichten zufolge mit Schadsoftware und gefälschten Bewerbungsgesprächen auf Mitarbeiter ab und kompromittierten schließlich deren Geräte und interne Zugangsdaten.
2. Wie die Angreifer Zugriff auf die Wallet-Verwaltung erlangten
Sie nutzten kompromittierte interne Zugänge aus und missbrauchten den Autorisierungsmechanismus EIP-7702 von Ethereum, um unbefugte Ausführungsrechte für eine Binance-Hot-Wallet zu erhalten.
3. Was betroffen war
Binance meldete betroffene digitale Vermögenswerte im Wert von etwa 6,34 Milliarden US-Dollar, darunter XRP, SOL, OP, BTC und ETH.
4. Binances Maßnahmen zur Wiederherstellung
Zum Stand vom 31. Oktober meldete Binance, dass Vermögenswerte im Wert von etwa 2,85 Milliarden US-Dollar eingefroren oder abgefangen worden waren und 98 % der betroffenen Token-Vermögenswerte wiederhergestellt worden waren.
5. Wer steckte dahinter?
Binance zufolge schrieb das FBI den Vorfall Nordkorea (DVRK) zu.
6. Was passiert jetzt?
Binance gibt an, die betroffenen Wallet-Systeme wiederhergestellt, kompromittierte Geräte ersetzt, die Zugangskontrollen verstärkt und eine unabhängige Cybersicherheitsprüfung eingeleitet zu haben.
MEINE EINSCHÄTZUNG:
Die wichtigste Lehre daraus ist, dass Krypto-Sicherheit weit über den Schutz privater Schlüssel hinausgeht.
Ein gefälschtes Bewerbungsgespräch, ein einziger schädlicher Download oder kompromittierte Zugangsdaten eines Mitarbeiters können zu einer ernsthaften Bedrohung für ein ganzes Finanzökosystem werden.
Ich glaube, jetzt sind vor allem Transparenz, unabhängige Überprüfung, eine stärkere Sicherheitsinfrastruktur und der kontinuierliche Schutz der Vermögenswerte der Nutzer wichtig.
Ein Vorfall wie dieser sollte jede Börse dazu bewegen, ihre Sicherheit von Grund auf zu überprüfen.
Was beunruhigt dich am meisten: die Sicherheit von Mitarbeitern, KI-bezogene Schwachstellen oder der Schutz von Hot-Wallets?
Lass uns darüber sprechen. #BinanceIncidentReport
Binances Ermittlungsupdate vom 3. November zeigte, dass es sich nicht um einen herkömmlichen Krypto-Hack handelte.
Dem Bericht zufolge nutzten die Angreifer gefälschte Bewerbungsgespräche, Schadsoftware und kompromittierte Mitarbeiterzugänge, um in interne Systeme einzudringen.
Das haben wir erfahren:
1. Wie alles begann
Die Angreifer zielten Berichten zufolge mit Schadsoftware und gefälschten Bewerbungsgesprächen auf Mitarbeiter ab und kompromittierten schließlich deren Geräte und interne Zugangsdaten.
2. Wie die Angreifer Zugriff auf die Wallet-Verwaltung erlangten
Sie nutzten kompromittierte interne Zugänge aus und missbrauchten den Autorisierungsmechanismus EIP-7702 von Ethereum, um unbefugte Ausführungsrechte für eine Binance-Hot-Wallet zu erhalten.
3. Was betroffen war
Binance meldete betroffene digitale Vermögenswerte im Wert von etwa 6,34 Milliarden US-Dollar, darunter XRP, SOL, OP, BTC und ETH.
4. Binances Maßnahmen zur Wiederherstellung
Zum Stand vom 31. Oktober meldete Binance, dass Vermögenswerte im Wert von etwa 2,85 Milliarden US-Dollar eingefroren oder abgefangen worden waren und 98 % der betroffenen Token-Vermögenswerte wiederhergestellt worden waren.
5. Wer steckte dahinter?
Binance zufolge schrieb das FBI den Vorfall Nordkorea (DVRK) zu.
6. Was passiert jetzt?
Binance gibt an, die betroffenen Wallet-Systeme wiederhergestellt, kompromittierte Geräte ersetzt, die Zugangskontrollen verstärkt und eine unabhängige Cybersicherheitsprüfung eingeleitet zu haben.
MEINE EINSCHÄTZUNG:
Die wichtigste Lehre daraus ist, dass Krypto-Sicherheit weit über den Schutz privater Schlüssel hinausgeht.
Ein gefälschtes Bewerbungsgespräch, ein einziger schädlicher Download oder kompromittierte Zugangsdaten eines Mitarbeiters können zu einer ernsthaften Bedrohung für ein ganzes Finanzökosystem werden.
Ich glaube, jetzt sind vor allem Transparenz, unabhängige Überprüfung, eine stärkere Sicherheitsinfrastruktur und der kontinuierliche Schutz der Vermögenswerte der Nutzer wichtig.
Ein Vorfall wie dieser sollte jede Börse dazu bewegen, ihre Sicherheit von Grund auf zu überprüfen.
Was beunruhigt dich am meisten: die Sicherheit von Mitarbeitern, KI-bezogene Schwachstellen oder der Schutz von Hot-Wallets?
Lass uns darüber sprechen. #BinanceIncidentReport