🚨 BINANCE-HACK IM WERT VON 6,3 MILLIARDEN DOLLAR: EIN VORGETÄUSCHTES VORSTELLUNGSGESPRÄCH SETZTE ALLES IN GANG!
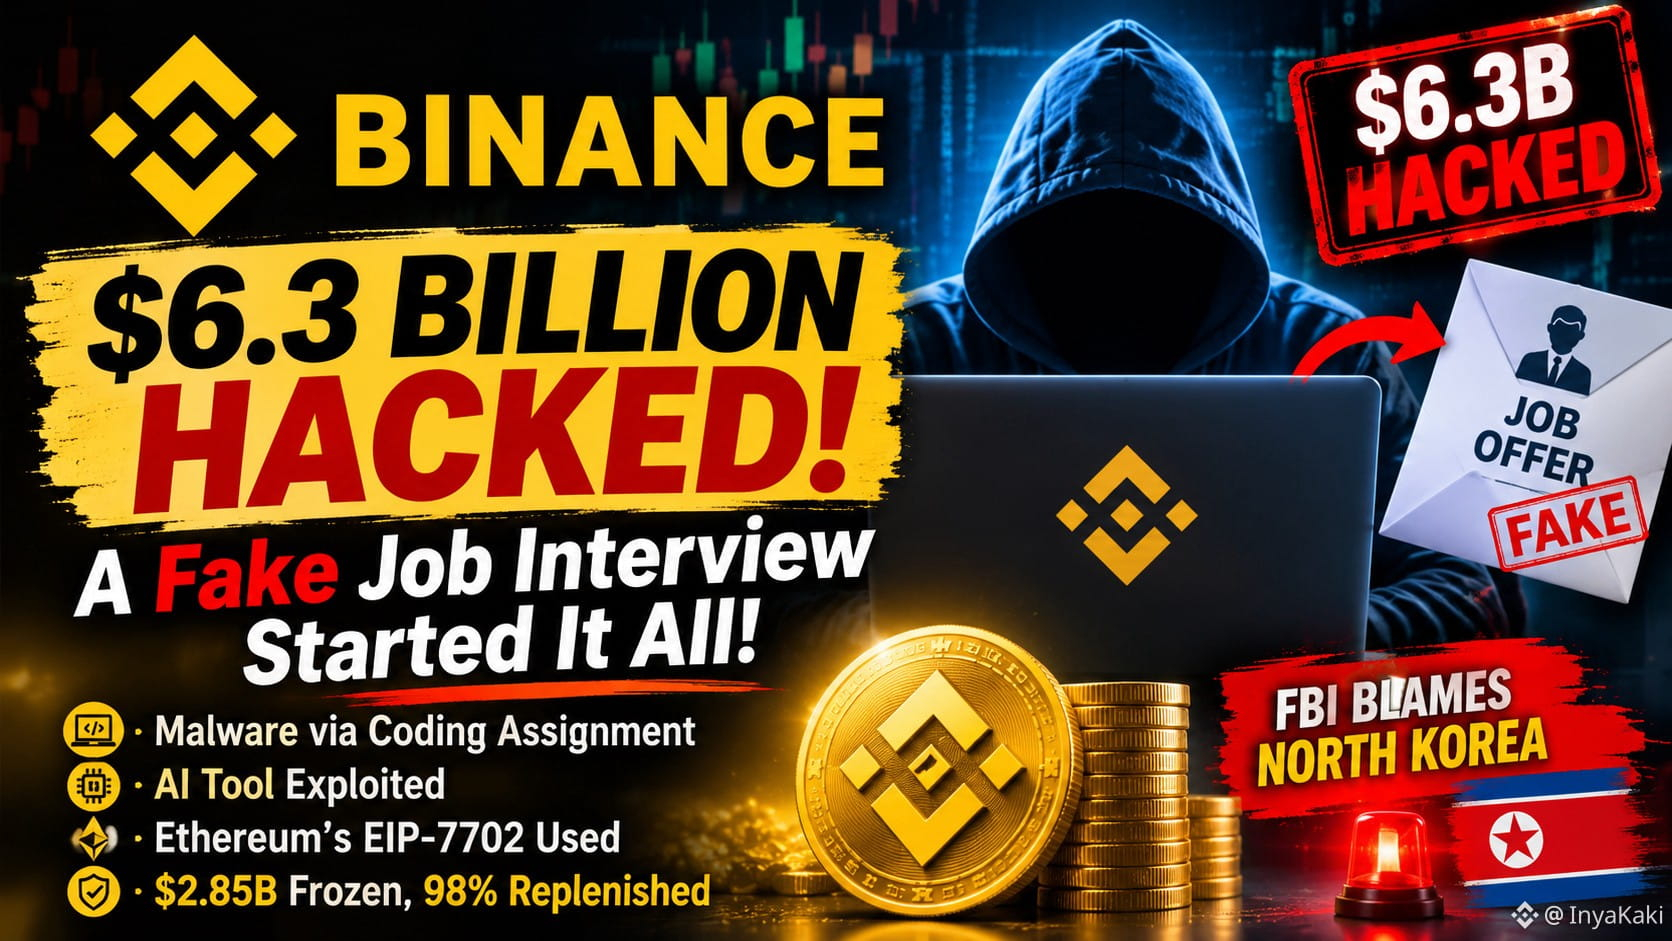
Ein ausgeklügelter Cyberangriff, der Berichten zufolge Binance zum Ziel hatte, begann mit einem vorgetäuschten Vorstellungsgespräch. Die Angreifer gaben sich angeblich als Personalvermittler aus und brachten einen Ingenieur dazu, eine mit Schadsoftware infizierte Programmieraufgabe auf einen Arbeitscomputer herunterzuladen.
🔴 So lief der Angriff ab:
- Hacker nutzten ein gefälschtes Bewerbungsverfahren, um den Computer eines Ingenieurs zu infizieren.
- Berichten zufolge nutzten sie ein internes KI-Tool aus, um auf die Systeme zweier Wallet-Ingenieure zuzugreifen.
- Mit gestohlenen Zugangsdaten wurde am 29. Oktober ein schädliches Skript ausgeführt.
- Die Angreifer nutzten Ethereums EIP-7702-Funktion, um die Kontrolle über eine Hot Wallet zu erlangen.
- Berichten zufolge brauchte Binance etwa vier Stunden, um den Vorfall einzudämmen.
💰 Binances Reaktion:
- Berichten zufolge wurden 2,85 MILLIARDEN DOLLAR eingefroren.
- 98 % der betroffenen Token wurden mit Unternehmensmitteln ersetzt.
- Binance erklärt, dass die Nutzer die Verluste nicht tragen müssen.
🇰🇵 Das FBI machte Nordkorea für den Angriff verantwortlich.
⚠️ WICHTIGE SICHERHEITSERINNERUNG: Gefälschte Jobangebote, schädliche Programmieraufgaben und gestohlene Zugangsdaten können zu wichtigen Einfallstoren für Cyberangriffe werden. Überprüfen Sie stets die Identität von Personalvermittlern und führen Sie niemals unbekannten Code auf Arbeitsgeräten aus.
#Binance #CryptoSecurity #CyberAttack #Ethereum #ETH #Blockchain #NorthKorea #CryptoNews #BinanceIncidentReport
Ein ausgeklügelter Cyberangriff, der Berichten zufolge Binance zum Ziel hatte, begann mit einem vorgetäuschten Vorstellungsgespräch. Die Angreifer gaben sich angeblich als Personalvermittler aus und brachten einen Ingenieur dazu, eine mit Schadsoftware infizierte Programmieraufgabe auf einen Arbeitscomputer herunterzuladen.
🔴 So lief der Angriff ab:
- Hacker nutzten ein gefälschtes Bewerbungsverfahren, um den Computer eines Ingenieurs zu infizieren.
- Berichten zufolge nutzten sie ein internes KI-Tool aus, um auf die Systeme zweier Wallet-Ingenieure zuzugreifen.
- Mit gestohlenen Zugangsdaten wurde am 29. Oktober ein schädliches Skript ausgeführt.
- Die Angreifer nutzten Ethereums EIP-7702-Funktion, um die Kontrolle über eine Hot Wallet zu erlangen.
- Berichten zufolge brauchte Binance etwa vier Stunden, um den Vorfall einzudämmen.
💰 Binances Reaktion:
- Berichten zufolge wurden 2,85 MILLIARDEN DOLLAR eingefroren.
- 98 % der betroffenen Token wurden mit Unternehmensmitteln ersetzt.
- Binance erklärt, dass die Nutzer die Verluste nicht tragen müssen.
🇰🇵 Das FBI machte Nordkorea für den Angriff verantwortlich.
⚠️ WICHTIGE SICHERHEITSERINNERUNG: Gefälschte Jobangebote, schädliche Programmieraufgaben und gestohlene Zugangsdaten können zu wichtigen Einfallstoren für Cyberangriffe werden. Überprüfen Sie stets die Identität von Personalvermittlern und führen Sie niemals unbekannten Code auf Arbeitsgeräten aus.
#Binance #CryptoSecurity #CyberAttack #Ethereum #ETH #Blockchain #NorthKorea #CryptoNews #BinanceIncidentReport