#BinanceIncidentReport 🚨 Binance-Hack im Wert von 6,3 Milliarden US-Dollar: Gefälschtes Vorstellungsgespräch als Einfallstor entlarvt
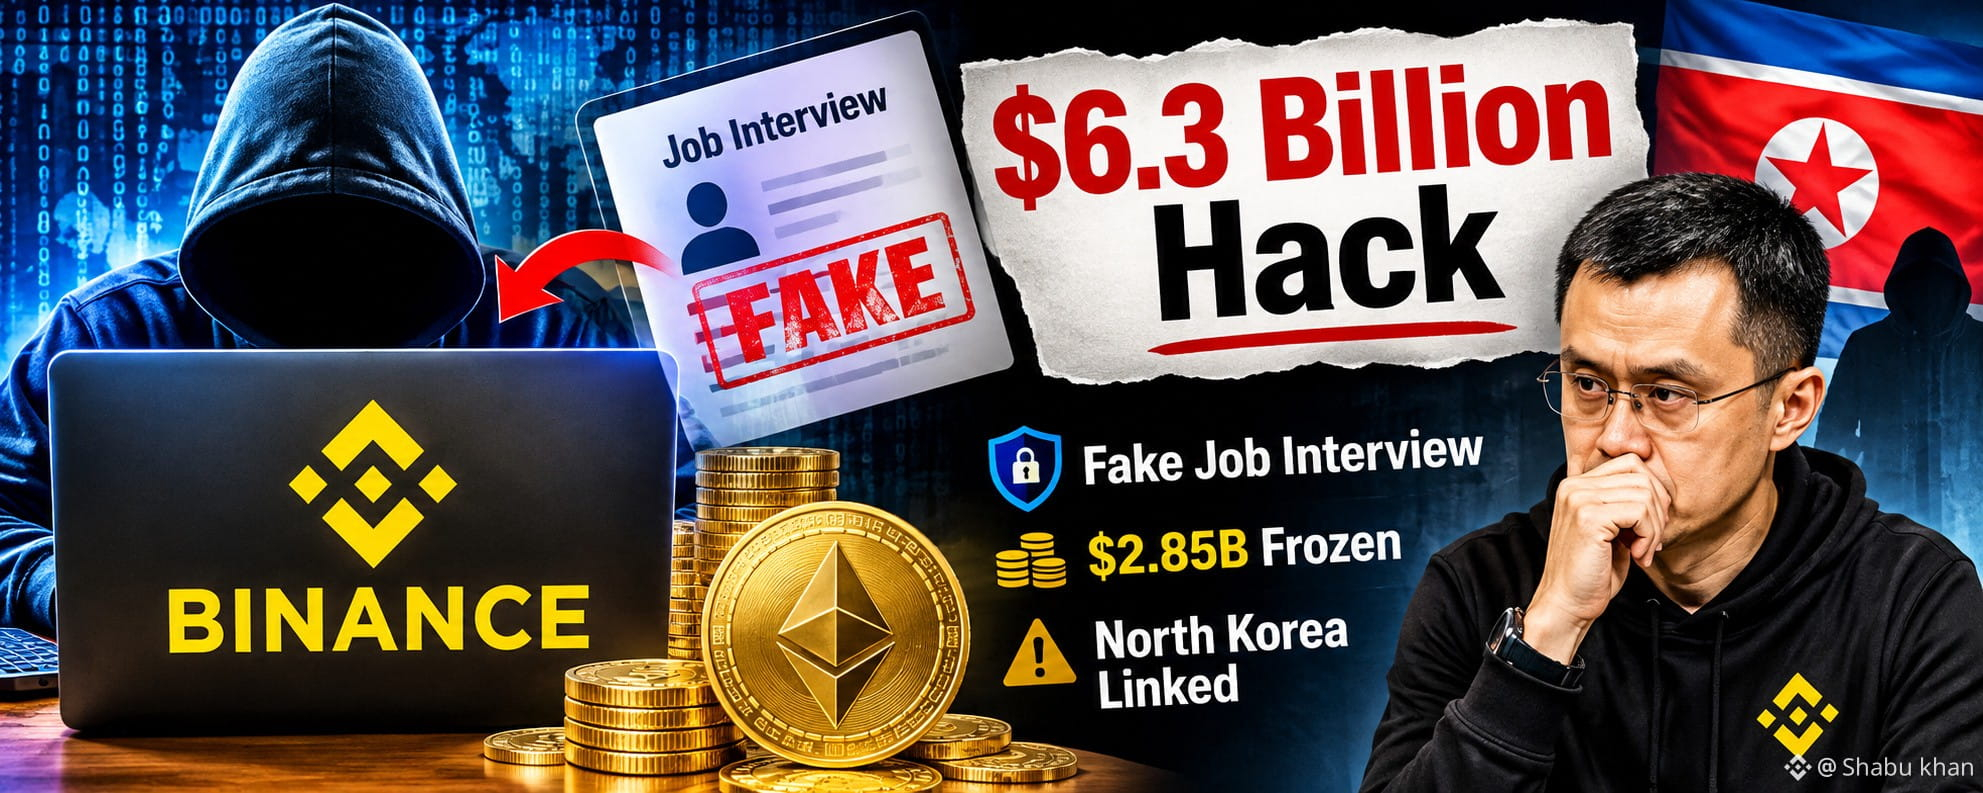
Ein wichtiges Update zum gemeldeten Sicherheitsvorfall bei Binance ist bekannt geworden. Laut CoinDesk verschafften sich Hacker mutmaßlich über ein gefälschtes Vorstellungsgespräch Zugang zum Arbeitscomputer eines Ingenieurs. Dazu verwendeten sie eine schädliche Programmieraufgabe, die als Teil des Bewerbungsverfahrens getarnt war.
🔍 Wie sich die Hacker Zugang verschafften
- Die Angreifer verwendeten Berichten zufolge eine gefälschte Recruiter-Identität, um Schadsoftware zu verbreiten.
- Ein internes KI-Tool wurde mutmaßlich ausgenutzt, um auf die Computer von zwei Wallet-Ingenieuren zuzugreifen.
- Gestohlene Zugangsdaten halfen dabei, am 29. Oktober ein schädliches Skript auszuführen.
- Die Hacker nutzten Berichten zufolge Ethereums EIP-7702-Funktion aus, um auf eine Hot Wallet zuzugreifen.
Binance konnte den Vorfall Berichten zufolge innerhalb von etwa vier Stunden eindämmen.
💰 Update zur Schadensbegrenzung bei Binance
Binance zufolge wurden Vermögenswerte im Wert von 2,85 Milliarden US-Dollar eingefroren und 98 % der betroffenen Token mit Unternehmensmitteln ersetzt. Die Börse erklärt, dass den Nutzern keine Verluste entstehen werden.
🇰🇵 Nordkorea unter Verdacht
Das FBI hat den Angriff Nordkorea zugeschrieben und damit auf die wachsenden Cybersicherheitsbedrohungen für die Kryptowährungsbranche hingewiesen.
Abschließende Gedanken: Dieser Vorfall zeigt, wie gefälschte Bewerbungskampagnen und kompromittierte Mitarbeiterkonten selbst große Kryptoplattformen gefährden können. Sicherheit bleibt unerlässlich, um digitale Vermögenswerte und das Vertrauen der Anleger zu schützen.
Ein wichtiges Update zum gemeldeten Sicherheitsvorfall bei Binance ist bekannt geworden. Laut CoinDesk verschafften sich Hacker mutmaßlich über ein gefälschtes Vorstellungsgespräch Zugang zum Arbeitscomputer eines Ingenieurs. Dazu verwendeten sie eine schädliche Programmieraufgabe, die als Teil des Bewerbungsverfahrens getarnt war.
🔍 Wie sich die Hacker Zugang verschafften
- Die Angreifer verwendeten Berichten zufolge eine gefälschte Recruiter-Identität, um Schadsoftware zu verbreiten.
- Ein internes KI-Tool wurde mutmaßlich ausgenutzt, um auf die Computer von zwei Wallet-Ingenieuren zuzugreifen.
- Gestohlene Zugangsdaten halfen dabei, am 29. Oktober ein schädliches Skript auszuführen.
- Die Hacker nutzten Berichten zufolge Ethereums EIP-7702-Funktion aus, um auf eine Hot Wallet zuzugreifen.
Binance konnte den Vorfall Berichten zufolge innerhalb von etwa vier Stunden eindämmen.
💰 Update zur Schadensbegrenzung bei Binance
Binance zufolge wurden Vermögenswerte im Wert von 2,85 Milliarden US-Dollar eingefroren und 98 % der betroffenen Token mit Unternehmensmitteln ersetzt. Die Börse erklärt, dass den Nutzern keine Verluste entstehen werden.
🇰🇵 Nordkorea unter Verdacht
Das FBI hat den Angriff Nordkorea zugeschrieben und damit auf die wachsenden Cybersicherheitsbedrohungen für die Kryptowährungsbranche hingewiesen.
Abschließende Gedanken: Dieser Vorfall zeigt, wie gefälschte Bewerbungskampagnen und kompromittierte Mitarbeiterkonten selbst große Kryptoplattformen gefährden können. Sicherheit bleibt unerlässlich, um digitale Vermögenswerte und das Vertrauen der Anleger zu schützen.