


Eine Programmieraufgabe eines potenziellen Arbeitgebers schien ein gewöhnlicher Teil eines Vorstellungsgesprächs zu sein. Stattdessen war sie ein Schritt in einem monatelangen Cyberangriff, der mit dem Diebstahl von 6,3 Milliarden US-Dollar von Binance endete und Fragen dazu aufwarf, wie Börsen sich vor Bedrohungen schützen, die auf ihre Mitarbeiter abzielen.
Der Angriff war Teil einer koordinierten Kampagne, bei der sowohl menschliche Schwachstellen als auch interne Sicherheitssysteme ausgenutzt wurden, wie aus einem am Dienstag von Binance veröffentlichten Bericht hervorgeht. Die Erkenntnisse der Börse erläuterten, wie Hacker sich nach und nach Zugang zu ihrer Wallet-Infrastruktur verschafften, bevor es am 29. Oktober zum Diebstahl kam.
Laut dem Sicherheitsbericht von Binance begann die Angriffskampagne im Juni, als ein Entwickler beim Einrichten eines KI-Programmierwerkzeugs ein manipuliertes Softwarepaket herunterlud. Binance entdeckte zwar die Schadsoftware und ersetzte das betroffene Gerät, doch die Angreifer hatten bereits Informationen über das Wallet-Team der Börse gesammelt.
Im September nahmen Angreifer, die sich als Personalvermittler ausgaben, einen weiteren Softwareentwickler ins Visier und brachten ihn dazu, eine schädliche Datei herunterzuladen, die als Programmieraufgabe getarnt war. Die Schadsoftware kompromittierte den Arbeitscomputer des Entwicklers und umging die Sicherheitsvorkehrungen der Börse.
Am 20. Oktober nutzten die Angreifer den kompromittierten Computer und ein internes KI-Tool, um Zugriff auf die Systeme zweier weiterer Entwickler zu erhalten. Dabei erlangten sie Zugangsdaten für die Bereitstellung, mit denen sie am 29. Oktober schädliche Software in der Wallet-Infrastruktur von Binance installieren konnten.
Anschließend verschafften sich die Angreifer Zugriff auf den internen Wallet-Signaturdienst der Börse, der Kryptowährungstransaktionen autorisiert. Dadurch konnten sie Gelder außerhalb des regulären Auszahlungsverfahrens transferieren.
„Das war kein einzelner Fehler und kein einzelner Sicherheitsvorfall – es war eine monatelange Kampagne“, sagte Binance-Co-CEO Richard Teng am Dienstag in einem Beitrag auf X.
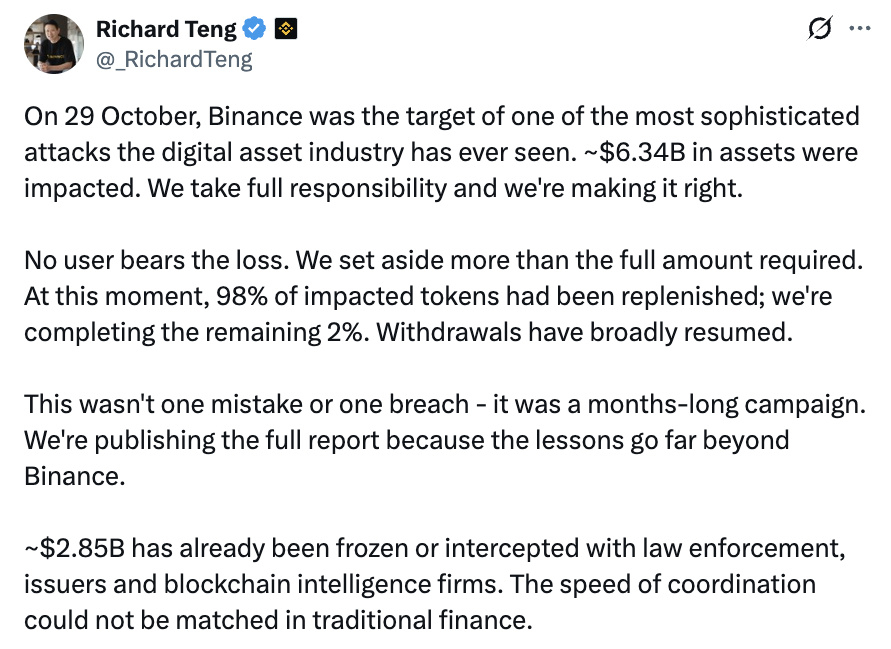
Quelle: Richard Teng
Binance zufolge nutzten die Angreifer auch den EIP-7702-Mechanismus von Ethereum aus, der es Wallets ermöglicht, Transaktionsberechtigungen an Smart Contracts zu delegieren. Dadurch konnten nicht autorisierte Transfers auch nach der Aussetzung der Auszahlungen durch die Börse fortgesetzt werden. Das auf Mehrparteienberechnung (MPC) basierende Wallet-System, das die Kontrolle über die Transaktionssignierung verteilt, erschwerte den Widerruf dieser Berechtigungen.
Der Sicherheitsvorfall betraf digitale Vermögenswerte im Wert von etwa 6,3 Milliarden US-Dollar. Laut der jüngsten Bilanz von Binance waren davon Vermögenswerte im Wert von 2,85 Milliarden US-Dollar eingefroren oder abgefangen worden. Die Börse erklärte, sie werde die Verluste selbst tragen, statt sie an Kunden weiterzugeben, und habe bis zum 31. Oktober 98 % der betroffenen Token-Vermögenswerte wieder aufgefüllt.
Das FBI (Federal Bureau of Investigation) machte nordkoreanische Hacker für den Angriff verantwortlich, den größten Kryptowährungs-Hack der Geschichte. Am Dienstag bestritt Kim Yo Jong, die Schwester des nordkoreanischen Machthabers Kim Jong Un, eine Beteiligung des Landes. Sie sagte, die Zuschreibung des FBI sei politisch motiviert und solle dem internationalen Ansehen Nordkoreas schaden.
Magazin: Binance-Hacker versuchten, Milliarden zu verschieben, bevor sie eingefroren werden konnten