
#BinanceIncidentReport
Ein Binance-Auszahlungsstopp konnte eine On-Chain-Berechtigung nicht widerrufen, über die weiterhin Gelder bewegt wurden.
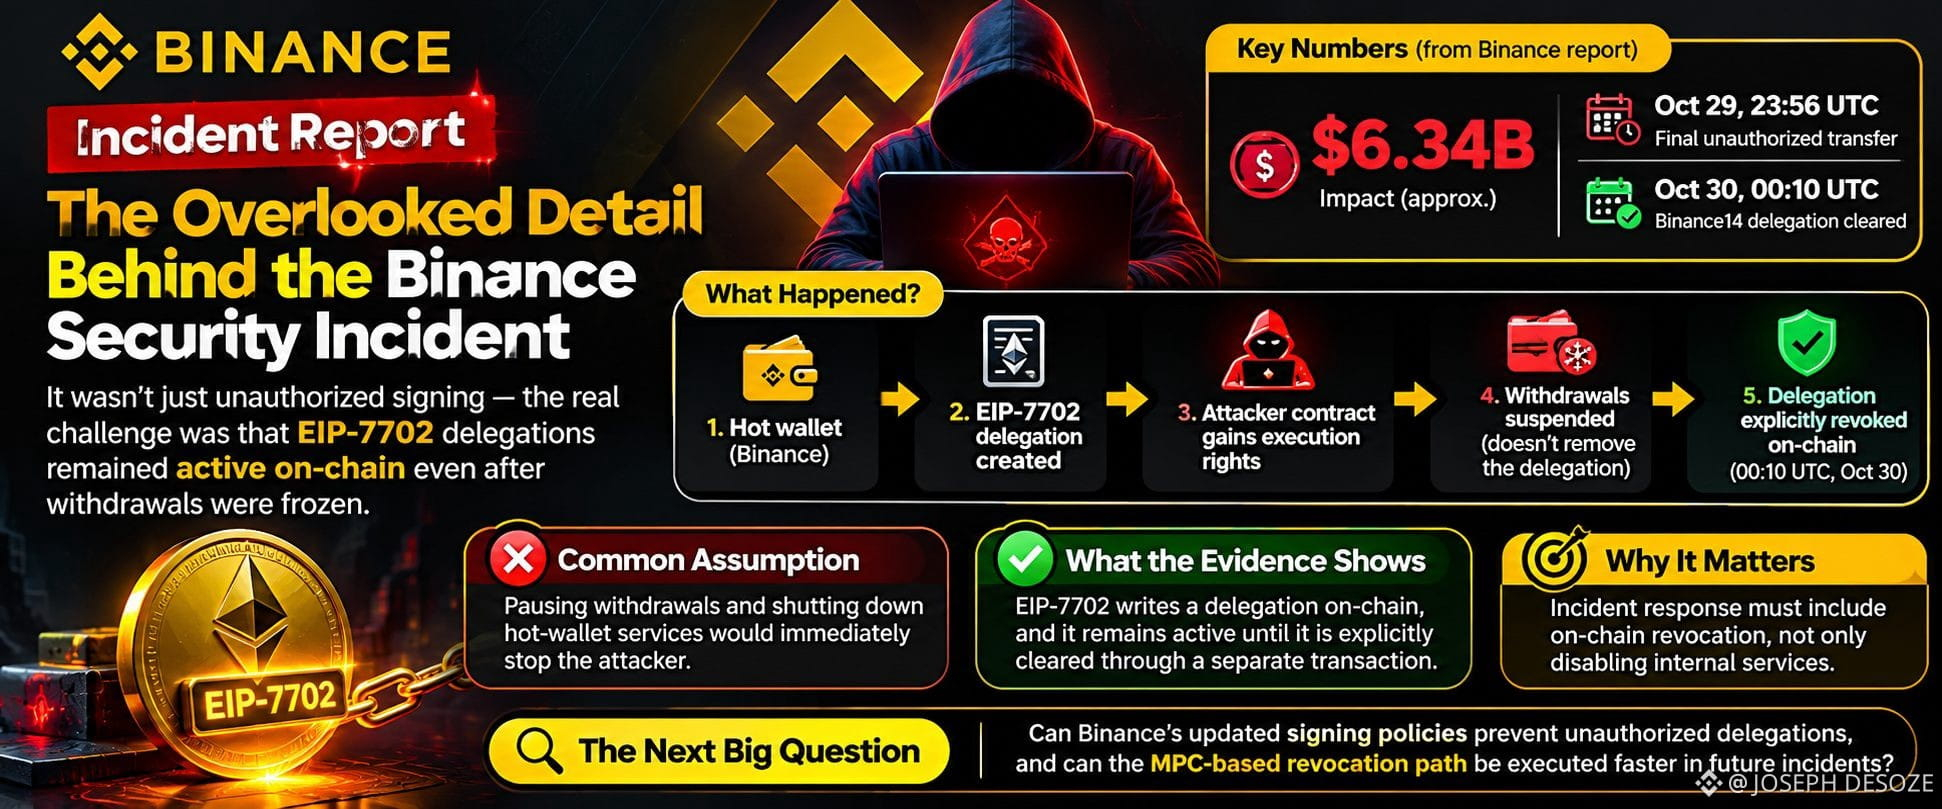
Das entscheidende Detail in Binances erstem Bericht vom 3. November ist nicht der Schaden in Höhe von 6,34 Milliarden US-Dollar: Die Angreifer nutzten EIP-7702, um Ausführungsrechte von einer Binance-Hot-Wallet an einen von den Angreifern kontrollierten Contract zu delegieren. Binance zufolge geschah dies über seinen internen Signaturdienst und außerhalb des regulären Auszahlungswegs.
Dieser Unterschied ist wichtig. Ein gewöhnlicher Auszahlungsstopp blockiert den normalen Überweisungsablauf der Börse. EIP-7702 schreibt jedoch einen Delegationsindikator in den On-Chain-Code eines Kontos, und laut Ethereum-Spezifikation bleibt diese Delegation bestehen, bis sie ausdrücklich aufgehoben wird. Den Wallet-Dienst abzuschalten, entfernt daher nicht automatisch die bereits On-Chain verankerte Berechtigung.
Binance zufolge waren zusätzliche Transaktionen nötig, um diese Berechtigungen zu widerrufen. Für die Hot-Wallet kam Multi-Party Computation (MPC) zum Einsatz. Daher gab es keinen einzelnen privaten Schlüssel, mit dem sich die Berechtigung sofort hätte rückgängig machen lassen; erforderlich war ein spezielles Widerrufsverfahren. Dem Bericht zufolge erfolgte die letzte nicht autorisierte Überweisung am 29. Oktober um 23:56 UTC. Die Delegation von Binance14 wurde am 30. Oktober um 00:10 UTC aufgehoben.
Das bedeutet nicht, dass EIP-7702 grundsätzlich unsicher ist; der Standard ermöglicht nützliche Kontofunktionen. Das übersehene Problem ist betrieblicher Natur: Sobald eine weitreichende Berechtigung On-Chain festgeschrieben ist, muss die Reaktion auf einen Sicherheitsvorfall auch den Widerruf auf Protokollebene umfassen – nicht nur die Abschaltung interner Dienste.
Bei der unabhängigen Überprüfung von Binance bleibt zu klären, ob die Signaturrichtlinien eine nicht autorisierte Delegation verhindern können und ob sich der MPC-Widerrufsprozess unter Zeitdruck schnell ausführen lässt.
Ein Binance-Auszahlungsstopp konnte eine On-Chain-Berechtigung nicht widerrufen, über die weiterhin Gelder bewegt wurden.
Das entscheidende Detail in Binances erstem Bericht vom 3. November ist nicht der Schaden in Höhe von 6,34 Milliarden US-Dollar: Die Angreifer nutzten EIP-7702, um Ausführungsrechte von einer Binance-Hot-Wallet an einen von den Angreifern kontrollierten Contract zu delegieren. Binance zufolge geschah dies über seinen internen Signaturdienst und außerhalb des regulären Auszahlungswegs.
Dieser Unterschied ist wichtig. Ein gewöhnlicher Auszahlungsstopp blockiert den normalen Überweisungsablauf der Börse. EIP-7702 schreibt jedoch einen Delegationsindikator in den On-Chain-Code eines Kontos, und laut Ethereum-Spezifikation bleibt diese Delegation bestehen, bis sie ausdrücklich aufgehoben wird. Den Wallet-Dienst abzuschalten, entfernt daher nicht automatisch die bereits On-Chain verankerte Berechtigung.
Binance zufolge waren zusätzliche Transaktionen nötig, um diese Berechtigungen zu widerrufen. Für die Hot-Wallet kam Multi-Party Computation (MPC) zum Einsatz. Daher gab es keinen einzelnen privaten Schlüssel, mit dem sich die Berechtigung sofort hätte rückgängig machen lassen; erforderlich war ein spezielles Widerrufsverfahren. Dem Bericht zufolge erfolgte die letzte nicht autorisierte Überweisung am 29. Oktober um 23:56 UTC. Die Delegation von Binance14 wurde am 30. Oktober um 00:10 UTC aufgehoben.
Das bedeutet nicht, dass EIP-7702 grundsätzlich unsicher ist; der Standard ermöglicht nützliche Kontofunktionen. Das übersehene Problem ist betrieblicher Natur: Sobald eine weitreichende Berechtigung On-Chain festgeschrieben ist, muss die Reaktion auf einen Sicherheitsvorfall auch den Widerruf auf Protokollebene umfassen – nicht nur die Abschaltung interner Dienste.
Bei der unabhängigen Überprüfung von Binance bleibt zu klären, ob die Signaturrichtlinien eine nicht autorisierte Delegation verhindern können und ob sich der MPC-Widerrufsprozess unter Zeitdruck schnell ausführen lässt.