
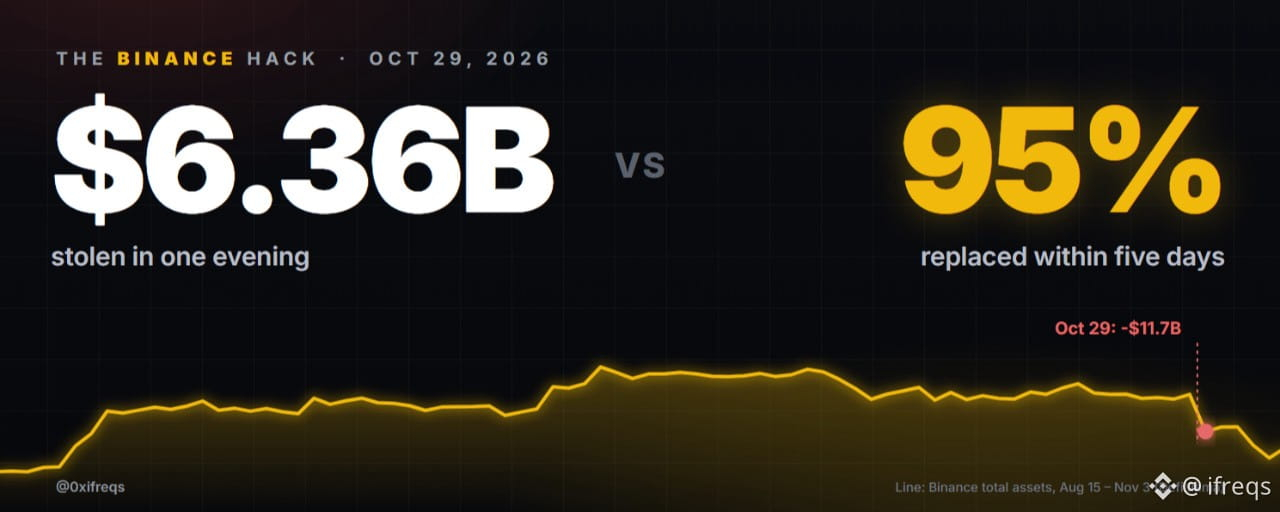

Am 29. Oktober leerte jemand an einem einzigen Abend die Hot Wallets von Binance auf zehn Blockchains.
TRM Labs beziffert die Gesamtsumme auf 6,36 Milliarden US-Dollar. Elliptic kommt auf 6,43 Milliarden US-Dollar. So oder so ist es der größte Kryptodiebstahl aller Zeiten – etwa viermal so viel wie die 1,5 Milliarden US-Dollar, die Bybit im Februar 2025 verlor.
Fünf Tage später erklärt Binance, 95 % der Summe aus der eigenen Bilanz ersetzt zu haben. Auszahlungen werden wieder ermöglicht, und das FBI hat Nordkorea als Verantwortlichen benannt.
Doch die Geschichte ist noch nicht zu Ende. Eine veröffentlichte Ursache gibt es bislang nicht, etwa 3,2 Milliarden US-Dollar liegen noch immer in Wallets, die mit den Angreifern in Verbindung stehen, und die Geldwäsche hat gerade erst begonnen.
Hier ist alles, was ich überprüfen konnte, der Reihe nach: was passiert ist, wie es geschah, wer dahintersteckte, der Wettlauf ums Einfrieren, Binances Reaktion, wo das Geld jetzt ist und was als Nächstes passieren könnte.
Kurzfassung
→ Was geschah: Am 29. Okt. zwischen 20:05 und 23:56 UTC wurden etwa 6,36 Mrd. US-Dollar aus Binances Hot Wallets über zehn Chains abgezogen.
→ Wie: Binance verweist auf den kompromittierten Laptop eines DevOps-Ingenieurs sowie „weitere Einbruchspunkte“. Auf Ethereum nutzte der Angreifer EIP-7702 mit 50 vorab signierten Autorisierungen.
→ Wer: Das FBI macht Nordkoreas TraderTraitor verantwortlich. Nordkorea bestreitet dies.
→ Eingefroren: Etwa 2,85 Mrd. US-Dollar wurden eingefroren oder beschlagnahmt, größtenteils in USDT und USDC. Etwa 786 Mio. US-Dollar in Stablecoins wurden vor dem Einfrieren getauscht.
→ Binance: 6,34 Mrd. US-Dollar bereitgestellt, 95 % abgedeckt, 7.499 BTC aus dem SAFU ausgezahlt, Proof-of-Reserves-Snapshot mit zk-Beweis. Auszahlungen wurden am 1. und 3. Nov. wieder aufgenommen.
→ Nutzer: Nettoabfluss von 3,64 Mrd. US-Dollar in den ersten neun Stunden. CZ sagt, 98 % seien geblieben und die Einzahlungen überträfen inzwischen die Auszahlungen.
→ Noch offen: keine Nachbesprechung, 5 % der Token werden noch gekauft, SAFU muss wieder aufgefüllt werden, etwa 3,24 Mrd. US-Dollar befinden sich weiterhin in den Wallets des Angreifers.
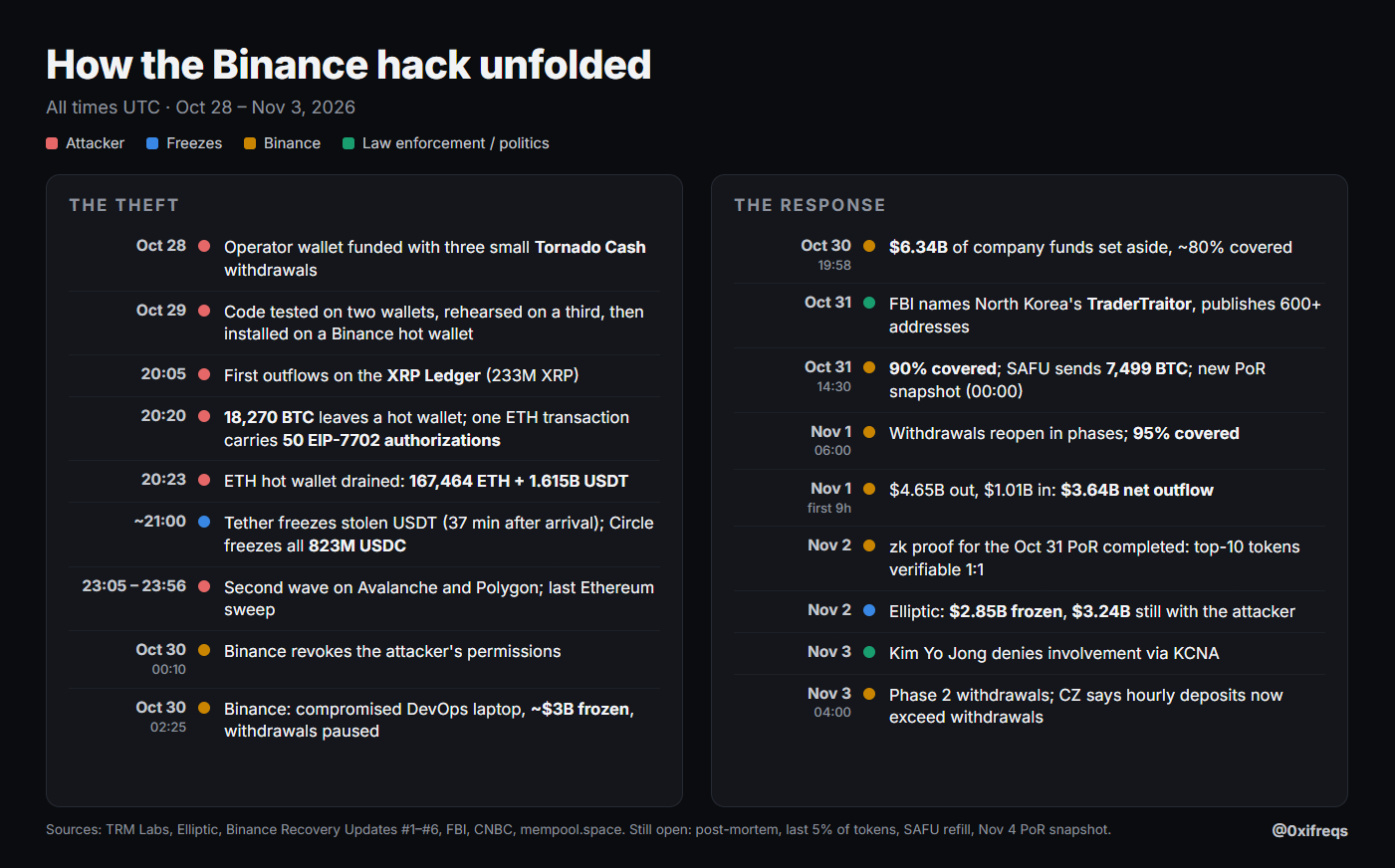
Der Ablauf des Binance-Hacks. Quellen: TRM Labs, Elliptic, Binance, FBI, CNBC
1. Was geschah, Minute für Minute
★ Der Diebstahl begann am 29. Oktober um 20:05 UTC auf dem XRP Ledger und erfolgte in mehreren Wellen bis 23:56 UTC.
→ 20:05–20:09: 233,46 Mio. XRP (etwa 296 Mio. US-Dollar) verließen fünf Binance-Wallets.
→ 20:20: Eine Bitcoin-Hot-Wallet sendete 18.270 BTC (etwa 1,47 Mrd. US-Dollar), die innerhalb einer halben Stunde auf 19 Adressen aufgeteilt wurden. Seitdem wurden sie nicht mehr bewegt.
→ 20:20: Auf Ethereum enthielt eine einzelne Transaktion 50 Autorisierungen. Etwa drei Minuten später wurde das gesamte Guthaben der Wallet abgezogen: 167.464 ETH und 63 Token, darunter 1,615 Mrd. USDT.
→ 23:05: Eine zweite Welle traf Avalanche und Polygon. 23:56: der letzte Abzug auf Ethereum.
★ Aufgeschlüsselt nach Chain, laut TRM: Ethereum 3,79 Mrd. US-Dollar, Bitcoin 1,47 Mrd., Tron 628 Mio., XRP Ledger 296 Mio., Solana 96 Mio., Arbitrum/Optimism/Base 39 Mio., Avalanche 28 Mio., Polygon 10 Mio.
→ Laut Elliptic waren 54 % der Gesamtsumme (3,46 Mrd. US-Dollar) Stablecoins. Dieses Detail prägte die nächsten vier Stunden.
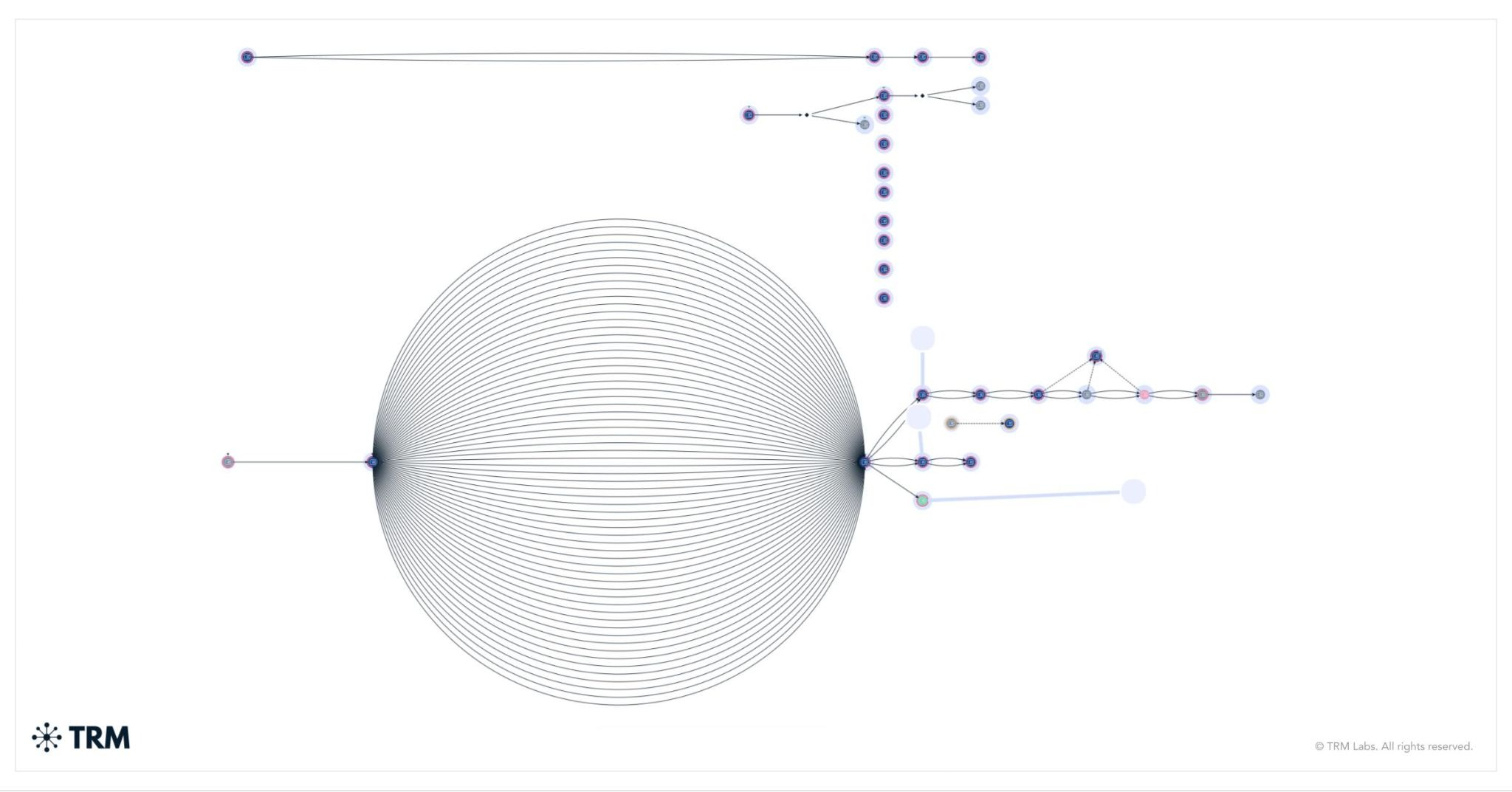
Grafische Übersicht von TRM Labs zum Diebstahl am 29. Okt.
2. Wie der Angriff funktionierte
★ Binances erste Erklärung kam am 30. Okt. um 02:25 UTC. Über den Laptop eines kompromittierten DevOps-Ingenieurs konnte der Angreifer auf einen Service-Container zugreifen und „nicht autorisierte Auszahlungstransaktionen einreichen“.
→ Etwa sechs Stunden später erklärte Binance, die Untersuchung habe „weitere Einbruchspunkte aufgedeckt“.
→ Binance sagt außerdem, es gebe keine Hinweise darauf, dass private Wallet-Schlüssel nach außen gelangt seien.
★ TRMs Rekonstruktion auf der Blockchain zeigt, wie dieser Zugriff genutzt wurde:
→ 28. Okt.: Die Betreiber-Wallet wurde mit drei kleinen Auszahlungen aus Tornado Cash aufgeladen.
→ 29. Okt.: Der Angreifer testete seinen Code auf zwei Wallets, probte den Ablauf mit einer dritten und installierte ihn anschließend auf einer Binance-Hot-Wallet.
→ Auf Ethereum nutzte er EIP-7702, wodurch eine normale Wallet ihre Logik an einen Smart Contract übertragen kann. Die Hot Wallet signierte 50 Autorisierungen, die auf einen vom Angreifer kontrollierten Sweeper-Contract verwiesen. Jede verwendete eine aufeinanderfolgende Nonce, sodass mindestens eine gültig sein würde.
→ Die Delegierung blieb aktiv, sodass der Angreifer um 20:41, 20:59, 21:04, 21:44, 22:39 und 23:56 UTC weiter Gelder abzog.
→ Auf den anderen Chains wurden die Gelder als gewöhnliche signierte Überweisungen abgezogen.
★ Meine Einschätzung: Das sieht nicht nach einem gestohlenen Schlüssel aus. Es sieht so aus, als hätte der Angreifer Binances eigenes Signatursystem dazu gebracht, für ihn zu signieren. TRM kommt zum selben Schluss, aber Binance hat die Ursache noch nicht veröffentlicht.
3. Wer war es?
★ Am 31. Okt. erklärte das FBI Nordkorea für verantwortlich und bezeichnete die Aktivität als „TraderTraitor“. Es veröffentlichte mehr als 600 Angreifer-Adressen auf Ethereum, Bitcoin und Solana.
→ Es forderte THORNode-Betreiber, RPC-Anbieter, Soforttauschdienste und DeFi-Apps auf, Transaktionen mit Verbindungen zu diesen Adressen zu blockieren.
→ TRM und Chainalysis hatten bereits auf TraderTraitor hingewiesen. Es ist dasselbe Vorgehen wie bei Bybit (Feb. 2025) und KelpDAO (Apr. 2026): kleine Einzahlungen über Tornado Cash, lange im Voraus vorbereitete Abläufe und vorab gesammelte Signaturen, die in einer einzigen Welle ausgelöst wurden.
→ Am 3. Nov. bestritt Kim Yo Jong über staatliche Medien jede Beteiligung und nannte die Anschuldigung eine „schwerwiegende politische Provokation“.
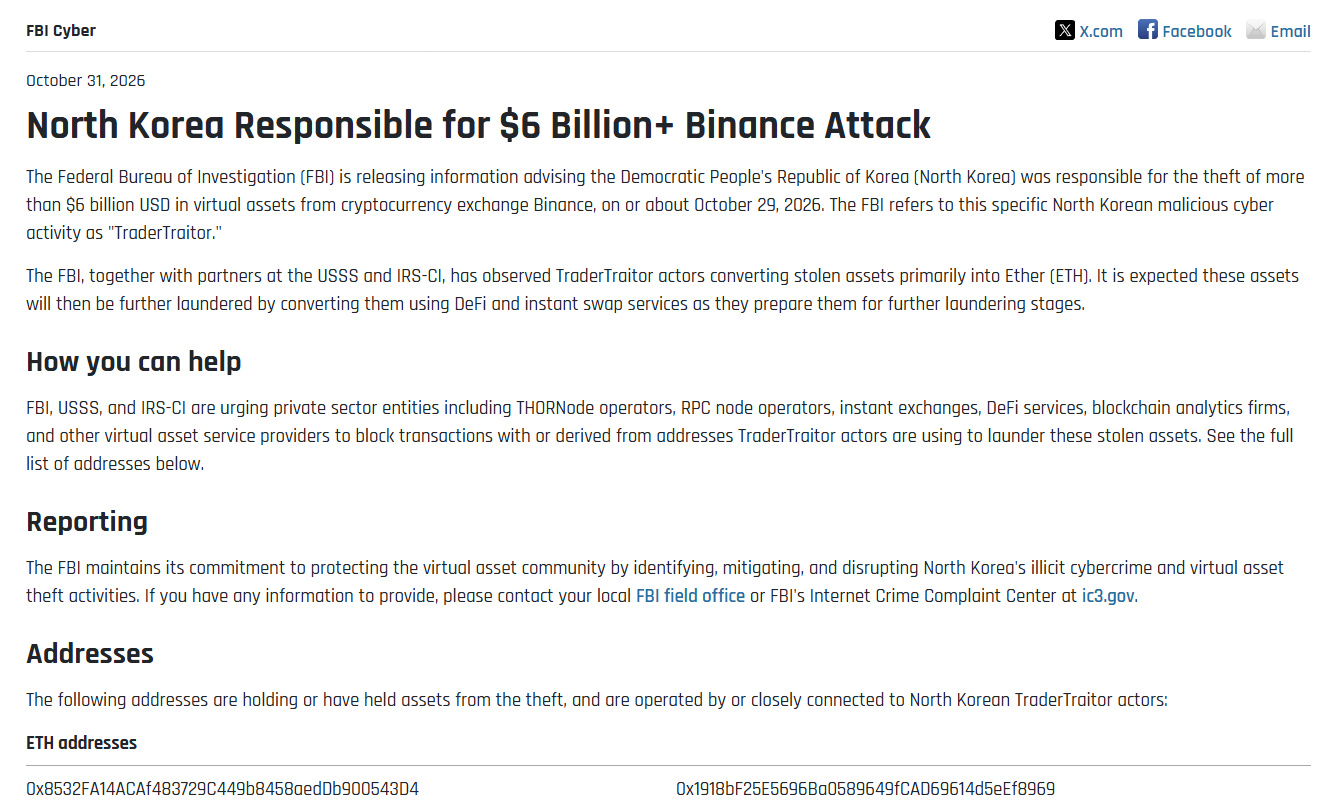
FBI-Cyberwarnung, 31. Okt. 2026
4. Wettlauf ums Einfrieren
★ Stablecoins lassen sich einfrieren. $BTC und $ETH nicht. Die erste Aufgabe des Angreifers war es also, die Stablecoins zu tauschen, bevor die Herausgeber reagieren konnten.
→ Tether fror die gestohlenen USDT auf Ethereum 37 Minuten nach ihrem Eingang ein. Davor wurden etwa 434 Mio. USDT auf DEXs wie Uniswap in ETH getauscht und 19.762 ETH auf Aave gegen 59,9 Mio. USDT geliehen.
→ Auf Tron wurden vor dem Einfrieren 234 Mio. USDT auf SunSwap in TRX getauscht.
→ Circle fror alle 823 Mio. gestohlenen USDC ein, bevor auch nur ein Teil davon getauscht wurde.
→ Ripple fror 40,5 Mio. RLUSD ein und World Liberty 27,8 Mio. USD1. Der Arbitrum Security Council fror 8.426 ETH und 74,6 Mio. ARB ein.
★ Unterm Strich wurden laut Elliptic etwa 2,85 Mrd. US-Dollar eingefroren oder beschlagnahmt, während etwa 786 Mio. US-Dollar in Stablecoins vor dem Einfrieren umgetauscht wurden.
→ Meine Einschätzung: Durch das Einfrieren wurde der Großteil der Stablecoins gerettet. Gleichzeitig zeigte sich, wie viel Macht einige wenige Herausgeber über „On-Chain“-Geld haben – und das kann in beide Richtungen wirken.
5. Wie Binance reagierte
★ Eindämmung: Auszahlungen wurden pausiert, betroffene Autorisierungen widerrufen. Einzahlungen blieben möglich.
★ Geld: Am 30. Okt. stellte Binance 6,34 Mrd. US-Dollar an Unternehmensmitteln bereit; davon lagen 5 Mrd. bereits in genau den Token vor, die gestohlen wurden.
→ Die Deckung stieg von etwa 80 % (30. Okt.) auf 90 % (31. Okt.) und dann auf 95 % (1. Nov.). Die letzten 5 % entfallen auf kleinere Token, die Binance weiterhin über den Markt und OTC-Kanäle kauft.
→ Das Geld stammte aus dem SAFU, dem Futures Insurance Fund, einer BTC-Reserve und der Unternehmenskasse.
→ Die Bitcoin-Adresse des SAFU sendete am 31. Okt. um 14:51 UTC 7.499 BTC aus. Sie hält jetzt 7.500 BTC – die Hälfte des vorherigen Bestands. Binance sagt, dass es das SAFU wieder auf etwa 1 Mrd. US-Dollar auffüllen wird.
→ CZ: „Binance hat sich kein Geld geliehen. Binance hat keine Vermögenswerte verkauft. Binance hat kein Geld aufgenommen.“
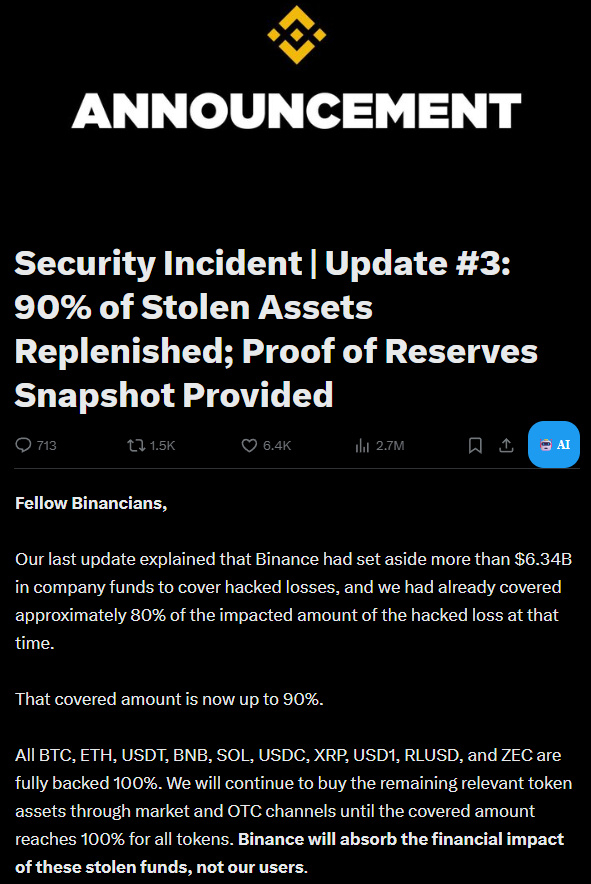
Binance Recovery Update Nr. 3, 31. Okt.
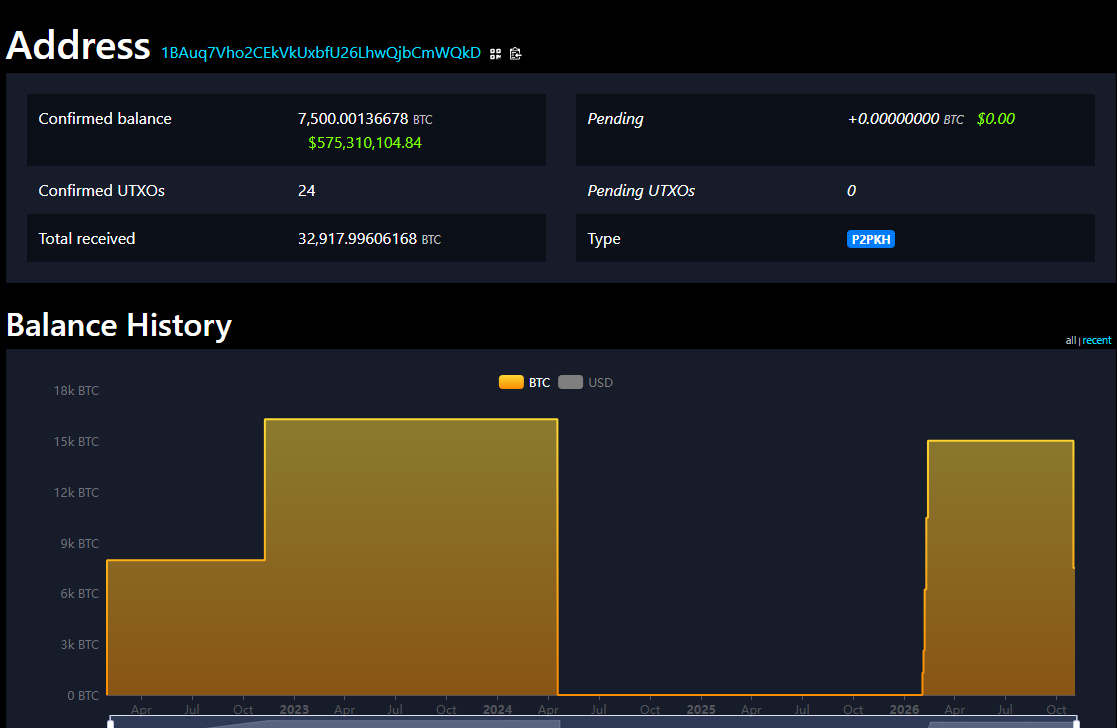
Verlauf des Guthabens der SAFU-BTC-Adresse, mempool.space
★ Verifizierung: Am 31. Okt. um 00:00 UTC wurde ein neuer Proof-of-Reserves-Snapshot erstellt. Der zk-Beweis dazu wurde am 2. Nov. fertiggestellt.
→ Inhaber der zehn größten Token (BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD, ZEC) können jetzt selbst überprüfen, ob ihre Guthaben mindestens im Verhältnis 1:1 gedeckt sind.
→ Der nächste Snapshot, der weitere Token abdecken soll, ist für den 4. Nov. geplant.
★ Auszahlungen: Phase eins wurde am 1. Nov. zwischen 06:00 und 09:00 UTC wieder aufgenommen; die Priorisierung richtete sich nach der Nutzernachfrage der Vorwoche. Phase zwei begann am 3. Nov. um 04:00 UTC.
6. Reaktionen des Marktes und der Nutzer
★ Kurs: Auf Binance fiel BTC in den folgenden sieben Stunden von 80.864 auf 76.500 US-Dollar (-5,4 %). ETH verlor 6,8 %, und $BNB fiel innerhalb der ersten Stunde um 8,7 % auf 680 US-Dollar.
→ Laut CoinGlass-Daten wurden innerhalb von 24 Stunden Positionen im Wert von rund 1,5 Mrd. US-Dollar liquidiert, größtenteils Long-Positionen.
→ BNB hat sich noch immer nicht erholt: Der Kurs liegt jetzt bei etwa 696 US-Dollar, zuvor waren es rund 744 US-Dollar.
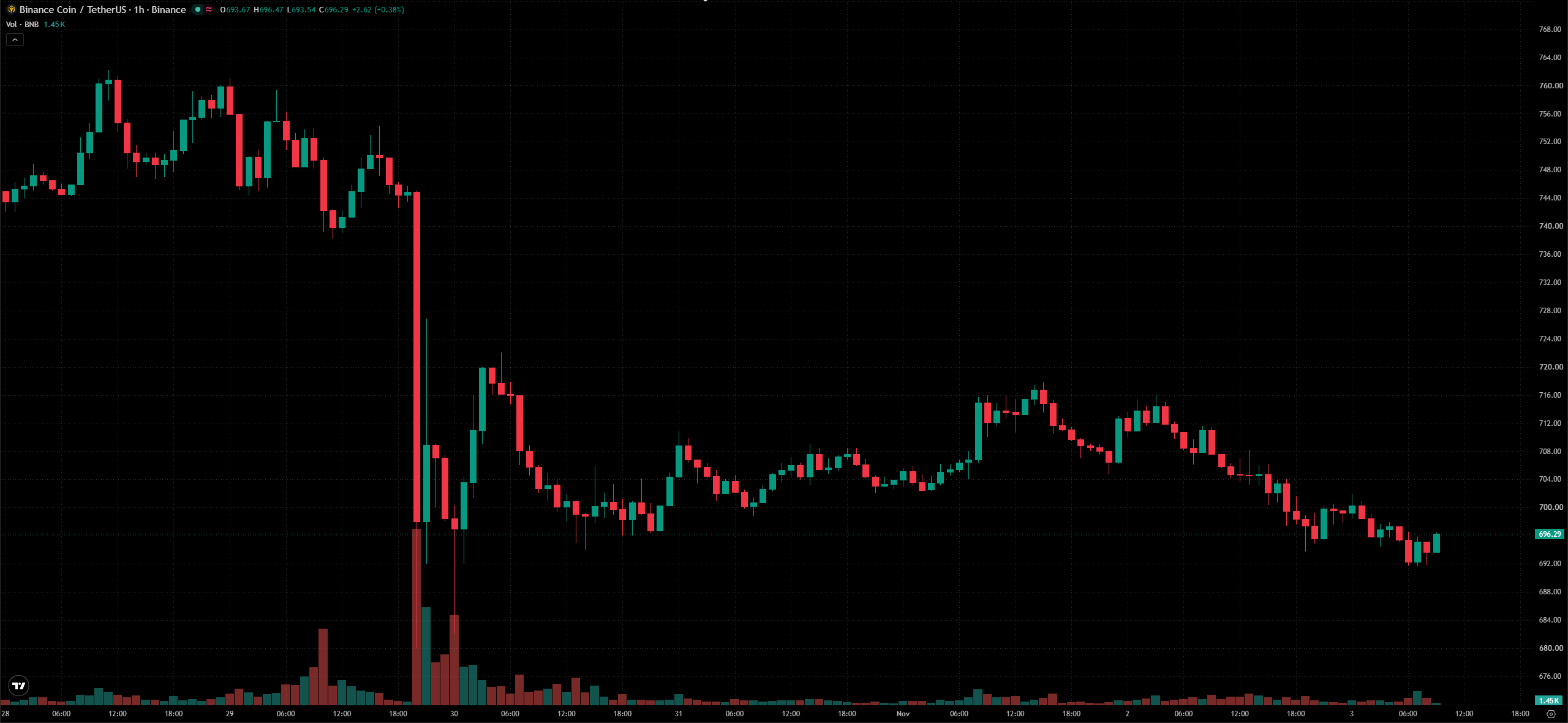
BNB/USDT, 1-Stunden-Chart auf Binance, 28. Okt. – 3. Nov. (TradingView)
★ Zahlungsströme: Nach der Wiederaufnahme der Auszahlungen hoben Nutzer innerhalb von neun Stunden 4,65 Mrd. US-Dollar ab und zahlten 1,01 Mrd. US-Dollar ein. Das entspricht einem Nettoabfluss von 3,64 Mrd. US-Dollar, laut CNBC.
→ DefiLlama weist Binances Vermögenswerte am 29. Okt. mit 144,9 Mrd. US-Dollar aus, einen Tag später mit 133,2 Mrd. und am 3. Nov. mit 124,8 Mrd. US-Dollar. Inzwischen sind sie wieder auf etwa 128 Mrd. US-Dollar gestiegen. Ein Teil davon ist auf Kursveränderungen zurückzuführen, nicht nur auf Auszahlungen.
→ CZ sagte, 98 % „entscheiden sich zu bleiben“. Am 3. Nov. erklärte er, die stündlichen Einzahlungen überträfen inzwischen die Auszahlungen und nur 6–10 % der Auszahlungen gingen an andere Börsen.
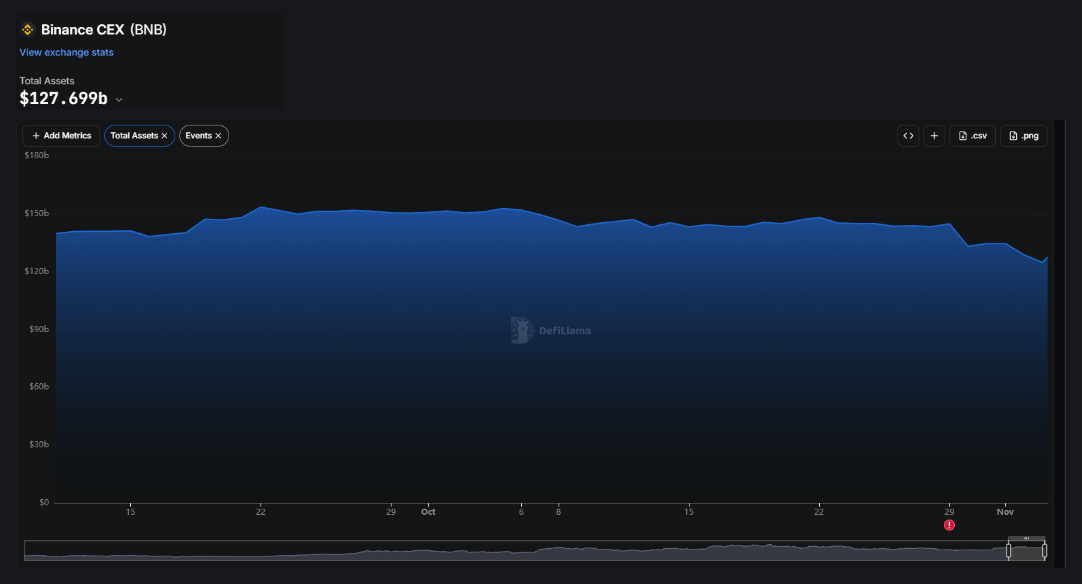
Gesamtvermögen von Binance, DefiLlama
→ Meine Einschätzung: Es gab keinen Bank Run. Etwa 3 % der Vermögenswerte flossen ab – weniger, als ich nach dem größten Hack aller Zeiten erwartet hätte.
7. Wo das Geld jetzt ist
★ Elliptic zählt etwa 12.000 Wallets, 11 Chains und mehr als 40.000 Transaktionen in weniger als vier Tagen. Das sind ungefähr eine neue Wallet alle 25 Sekunden – der Vorgang ist also eindeutig automatisiert.
→ Etwa 3,24 Mrd. US-Dollar befinden sich noch immer auf mit dem Angreifer verbundenen Adressen, größtenteils in ETH und BTC. Ein vernachlässigbarer Betrag wurde ausgezahlt.
→ Tron war der wichtigste Weg. 684,6 Mio. TRX wurden von einer Verteilungs-Wallet auf etwa 7.700 Adressen aufgeteilt und anschließend über sechs Bridges geleitet. Mindestens 147 Mio. US-Dollar flossen von Tron zu Ethereum.
→ Am 31. Okt. fügte der Angreifer neue Wege hinzu: Tausch in USDD, das als nicht einfrierbar vermarktet wird, sowie Zwischenstationen über einen JustLend-Vault.
→ Seit dem 1. Nov. sind ETH, SOL, NEAR und XRP in Bewegung. Etwa 28 BTC liefen durch CoinJoins – das erste Anzeichen für Verschleierung.
→ Ein Zwischenfall bremste den Vorgang. Eine Reorganisation der Ethereum-Blockchain führte zu einer doppelten Rückerstattung einer THORChain-Einzahlung und zwang THORChain zu einer Notfallpause, berichtet Chainalysis.
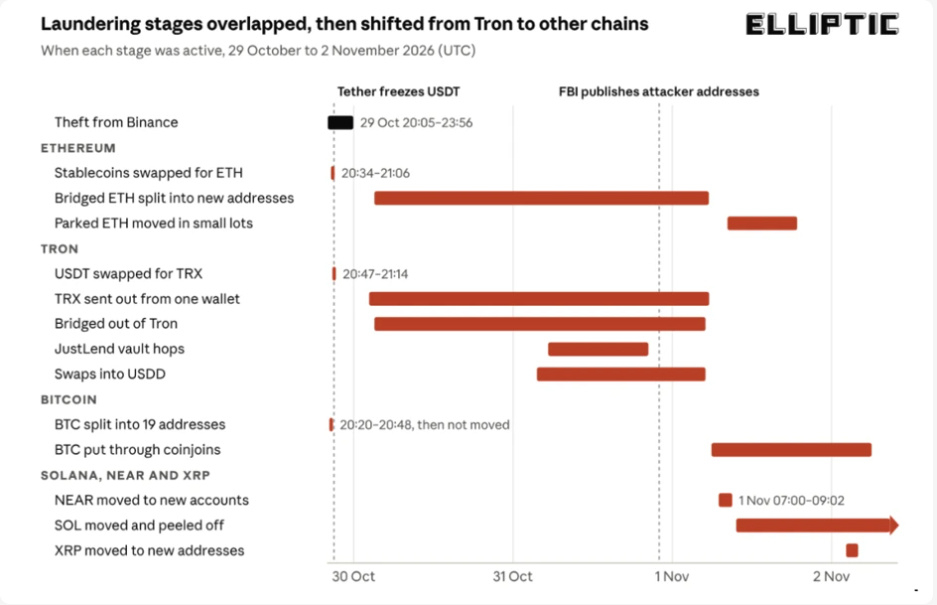
Phasen der Geldwäsche, 29. Okt. – 2. Nov. (Elliptic)
★ Das geht langsamer als bei Bybit, wo alle gestohlenen ETH innerhalb von zehn Tagen bewegt wurden. Elliptic rechnet damit, dass die Token über Monate schrittweise in BTC getauscht und über OTC-Broker ausgezahlt werden.
8. Ist der Fall abgeschlossen?
★ Für Binance-Nutzer größtenteils ja. Für die Branche nein.
→ Abgeschlossen: Die zehn größten Token sind im Verhältnis 1:1 gedeckt und überprüfbar, 95 % sind abgedeckt, Auszahlungen werden wieder aufgenommen und die Einzahlungen übersteigen die Auszahlungen.
→ Noch nicht abgeschlossen:
keine veröffentlichte Ursachenanalyse oder Nachbesprechung
die letzten 5 % der Token
die Wiederauffüllung des SAFU, für die es keinen Termin gibt
etwa 3,24 Mrd. US-Dollar weiterhin in den Händen des Angreifers
ob die eingefrorenen USDT und USDC jemals erneut an Binance ausgegeben werden
→ Aufsichtsbehörden: Der US Secret Service erklärt, er arbeite daran, die Gelder zurückzuverfolgen und einzufrieren. Die britische FCA sagte, Binance sei dort nicht registriert und sie prüfe die möglichen Auswirkungen.
9. Was hätte es verhindern können – und was sollte sich ändern?
★ Für Börsen:
→ EIP-7702-Delegierungen auf Treasury-Wallets in Echtzeit überwachen und bei jeder Delegierung eine Warnung auslösen (TRM).
→ Unerwartete 7702-Autorisierungen ablehnen. Eine Anfrage nach vielen Autorisierungen über aufeinanderfolgende Nonces sollte allein schon als Hinweis auf eine Kompromittierung gelten.
→ Systeme schützen, die Signaturen anfordern können, nicht nur die Schlüssel. Ein Signierer signiert alles, was über einen kompromittierten Anfrageweg eingeht.
→ Signaturwege nach Chain und Wallet-Stufe trennen, damit ein einzelner Einbruch nicht zehn Chains an einem Abend leeren kann.
→ Hot Wallets begrenzen und automatische Notausschalter einrichten. In diesem Fall stoppten die Abflüsse erst, als die Auszahlungen pausiert wurden – etwa vier Stunden nach der ersten Überweisung.
→ Entwicklergeräte absichern:
alltägliche Entwicklungsarbeit von Admin- und Signaturzugriffen trennen
kurzlebige Zugangsdaten verwenden
unaufgeforderte „Programmiertests“ nur in isolierten Umgebungen öffnen; gefälschte Einstellungstests sind ein bekanntes Ködermanöver von TraderTraitor
★ Für Nutzer:
→ Ein Guthaben auf einer Börse ist eine Forderung. Diesmal wurde sie vollständig erfüllt. Geh nicht davon aus, dass das immer so sein wird.
→ Prüfe dein eigenes Guthaben anhand des Proof of Reserves und verwahre langfristige Bestände selbst.
→ Nutze ausschließlich offizielle Kanäle. Nach jedem Hack nehmen Phishing-Angriffe zu.
10. Mögliche Szenarien
★ Basisszenario: Binance deckt die letzten 5 % ab, veröffentlicht eine Nachbesprechung und füllt das SAFU wieder auf. Der Angreifer wäscht das Geld über Monate hinweg langsam über OTC-Desks in BTC um, und ein Teil der eingefrorenen Gelder wird schließlich zurückgegeben.
★ Besseres Szenario: Ein größerer Teil der rund 3,24 Mrd. US-Dollar wird eingefroren, sobald er mithilfe der FBI-Liste Börsen, OTC-Desks und Bridges erreicht. Die Nachbesprechung zeigt ein eng begrenztes, behebbares Versagen.
★ Schlechteres Szenario: Die Nachbesprechung offenbart tieferliegende Probleme, Aufsichtsbehörden nutzen den Vorfall zum Eingreifen, die Abflüsse setzen wieder ein oder dasselbe Vorgehen trifft eine weitere Börse.
→ Branchenweit ist mit einer genaueren Prüfung von EIP-7702, strengeren Limits für Hot Wallets und einer lauteren Debatte über die Macht von Stablecoin-Herausgebern, Gelder einzufrieren, zu rechnen.
Die Schlagzeile lautet: 6,3 Mrd. US-Dollar gestohlen.
Die wichtigere Zahl könnte 95 % sein: Binance fing den größten Hack aller Zeiten innerhalb einer Woche mit seiner eigenen Bilanz auf.
Aber das Geld ist nicht verschwunden. Es ist auf etwa 12.000 Wallets verteilt, und alle 25 Sekunden taucht eine neue auf.
Wenn du die Hot Wallets einer Börse verwalten würdest: Was würdest du zuerst ändern?
Quellen
Binance auf X: erste Untersuchung (30. Okt.), Untersuchungs-Update (30. Okt.), Recovery Updates Nr. 2–6 (30. Okt. – 3. Nov.)
FBI Cyber: „Nordkorea verantwortlich für Binance-Angriff im Umfang von mehr als 6 Milliarden US-Dollar“ (31. Okt.)
TRM Labs: „Nordkorea stiehlt 6,36 Milliarden US-Dollar von Binance – der größte Hack der Geschichte“
Elliptic: „Wie Nordkorea die von Binance gestohlenen 6,4 Milliarden US-Dollar wäscht“ (2. Nov.)
CNBC: Nettoabflüsse (2. Nov.); Dementi Nordkoreas und Nachverfolgung durch Elliptic/Chainalysis (3. Nov.)
Cointelegraph auf X, unter Berufung auf Chainalysis: THORChain-Pause nach einer Reorganisation der Ethereum-Blockchain (31. Okt.)
CZ auf X (1.–3. Nov.)
DefiLlama (Binance CEX), mempool.space (SAFU-Adresse), TradingView/Binance (Kurse), CoinGlass über BeInCrypto (Liquidationen)
StepSecurity: Lehren zur Sicherheit von Entwicklergeräten (30. Okt.)
Wikipedia „Binance-Hack 2026“ zum Gegenprüfen der Chronologie