*TITEL: Krypto-Sicherheit nach dem Binance-Hack im Wert von 6,3 Mrd. $: 7 Schritte, die jeder Nutzer 2026 unternehmen muss*
*Einleitung:*
Der Binance-Hack im Wert von 6,3 Milliarden US-Dollar am 29. Oktober 2026 ist der größte Exploit in der Geschichte der Kryptowährungen. Das FBI hat ihn mit Nordkorea in Verbindung gebracht. Binance hat zwar 95 % der Gelder über SAFU abgedeckt, doch dieser Vorfall ist ein Weckruf für alle Krypto-Nutzer. Deine Sicherheit liegt in DEINEN Händen, nicht nur in denen der Börse.
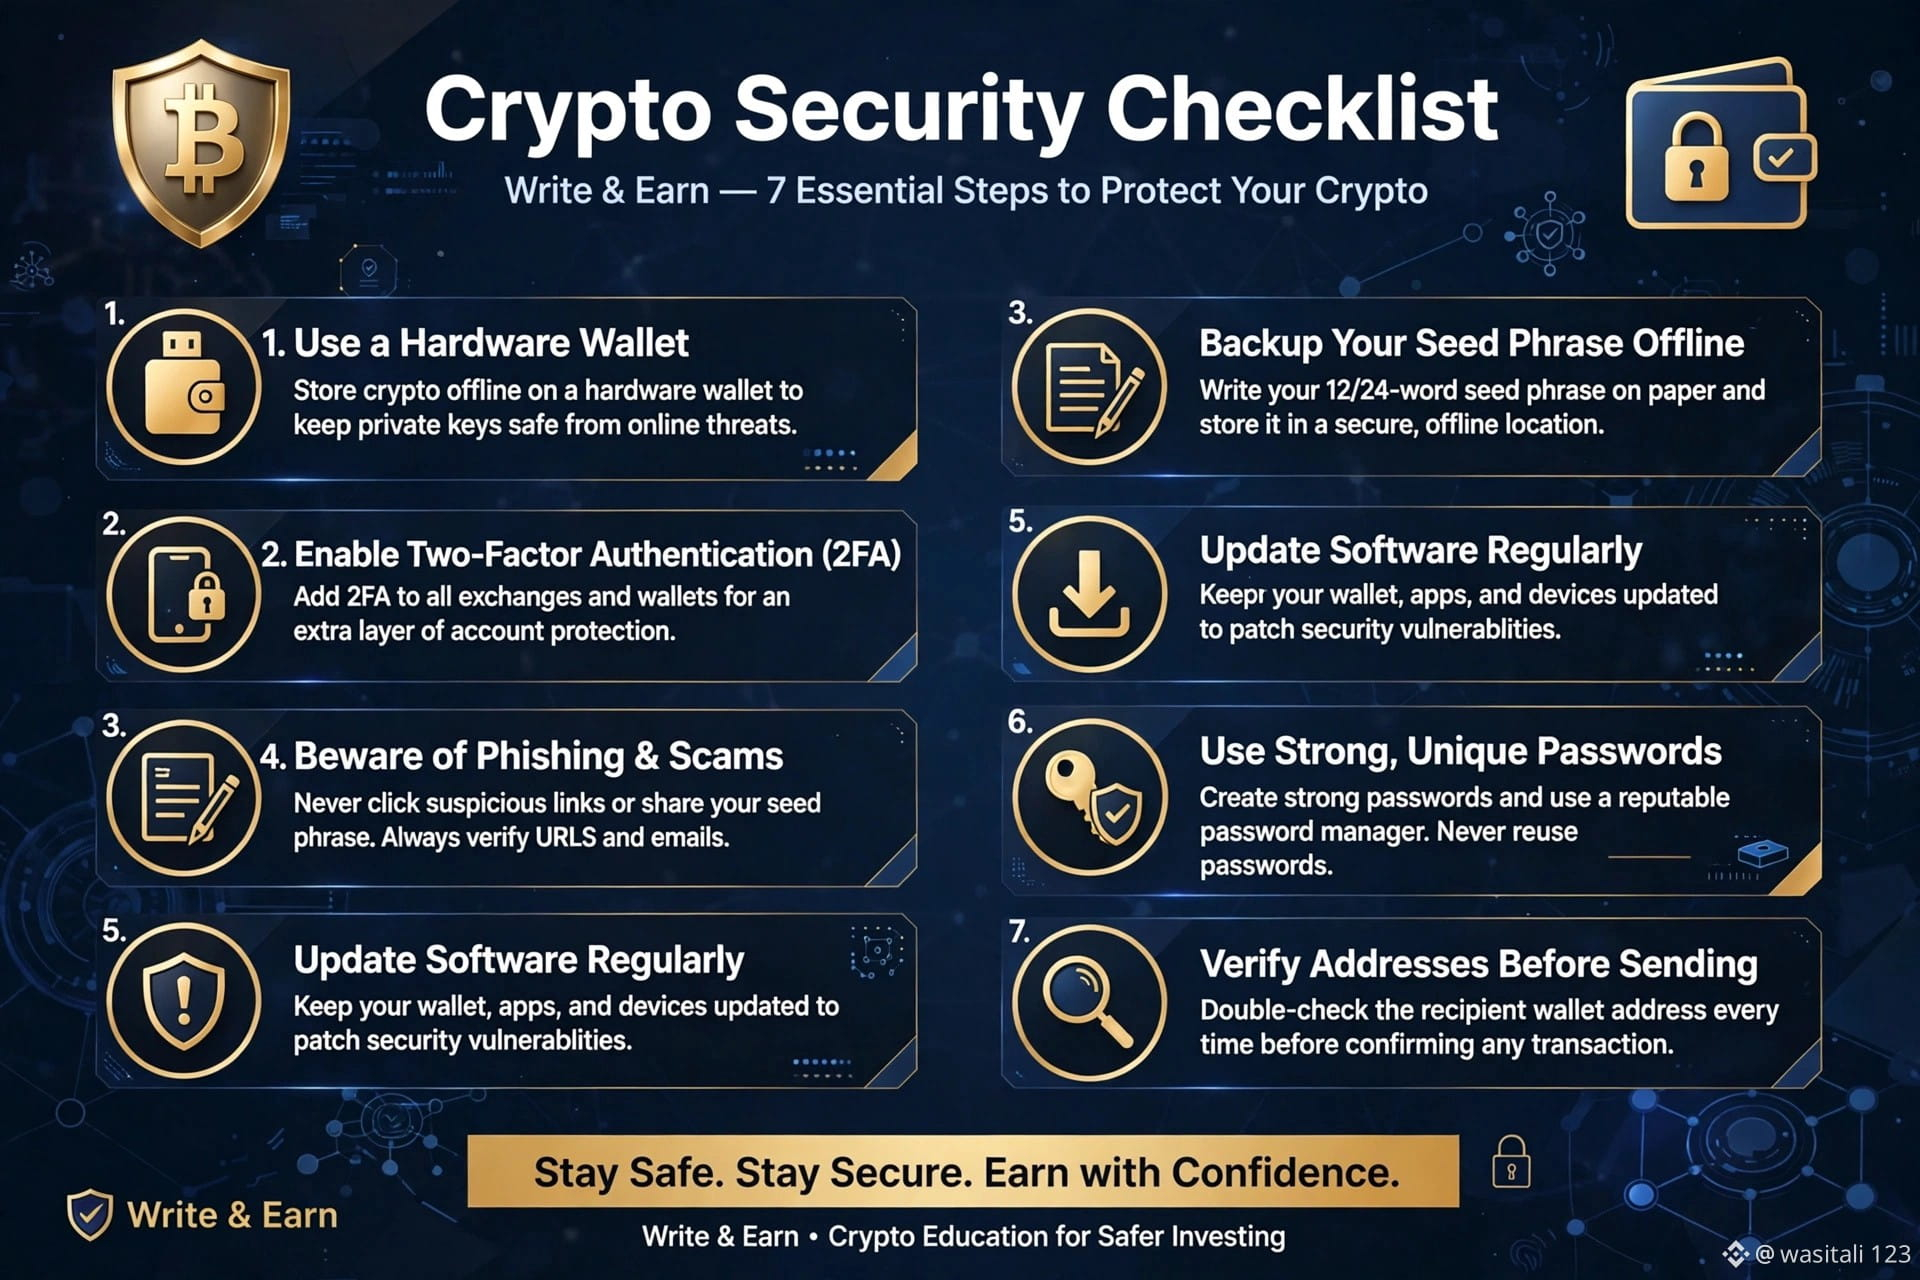
Hier sind 7 Schritte, die ich persönlich befolge und die auch du befolgen solltest:
*1. Auszahlung-Whitelist aktivieren*
Gehe zu Binance > Sicherheit > Auszahlungs-Whitelist. Schalte sie EIN. Auszahlungen sind nur an deine persönlichen Wallet-Adressen möglich. Selbst wenn Hacker dein Passwort bekommen, können sie nicht auf ihre Wallet auszahlen.
*2. Passkey + Authenticator verwenden, nicht nur SMS*
SMS können durch SIM-Swapping abgefangen werden. Nutze die Binance-Authenticator-App + Passkey + E-Mail-Code. 3 Sicherheitsebenen = nahezu unmöglich zu hacken.
*3. Anti-Phishing-Code*
Richte deinen Anti-Phishing-Code in den Binance-Sicherheitseinstellungen ein. Jede echte Binance-E-Mail zeigt DEINEN Code an. Wenn er in einer E-Mail fehlt, ist sie gefälscht. Hacker verschicken gerade gefälschte Binance-E-Mails.
*4. Die 80/20-Regel: Börse vs. Cold Wallet*
Bewahre niemals alle deine Gelder auf einer Börse auf. Ich halte 20 % auf Binance zum Handeln und 80 % in einer Cold Wallet (Ledger/Trezor). Nicht deine Schlüssel, nicht deine Coins.
*5. Keine Links von Twitter/Telegram anklicken*
Seit dem Hack kursieren Tausende gefälschte Links zu angeblichen „Binance-Rückerstattungen“. Binance wird dich NIEMALS per Direktnachricht wegen einer Rückerstattung kontaktieren. Prüfe ausschließlich das offizielle Binance-Square-Konto.
*6. API-Schlüssel und Drittanbieter-Apps überprüfen*
Wenn du einen Bot oder eine Trading-App über eine API mit Binance verbunden hast, lösche jetzt alle ungenutzten API-Schlüssel. Viele Hacks erfolgen über geleakte API-Schlüssel.
*7. On-Chain-Sicherheit lernen*
Verwende eine separate Wallet für Airdrops und Meme-Coins. Verbinde deine Haupt-Wallet nicht mit jeder beliebigen Website. Eine einzige schädliche Genehmigung kann deine Wallet leerräumen.
*Fazit:*
Börsen können gehackt werden – das ist die Realität der Technologie. Wenn du aber diese 7 Schritte befolgst, bist du selbst im schlimmsten Fall sicher. Dieser Hack im Wert von 6,3 Milliarden US-Dollar hat uns eine Lektion erteilt: In der Kryptowelt ist Sicherheit gleich Gewinn.
Bleib sicher. Bleib SAFU.
Teile dies mit einer Person
#WriteAndEarn #BinanceSecurity #KryptoSicherheit #BinanceHack #SAFU #Write2Earn #BTC #CryptoEducation
-
*Einleitung:*
Der Binance-Hack im Wert von 6,3 Milliarden US-Dollar am 29. Oktober 2026 ist der größte Exploit in der Geschichte der Kryptowährungen. Das FBI hat ihn mit Nordkorea in Verbindung gebracht. Binance hat zwar 95 % der Gelder über SAFU abgedeckt, doch dieser Vorfall ist ein Weckruf für alle Krypto-Nutzer. Deine Sicherheit liegt in DEINEN Händen, nicht nur in denen der Börse.
Hier sind 7 Schritte, die ich persönlich befolge und die auch du befolgen solltest:
*1. Auszahlung-Whitelist aktivieren*
Gehe zu Binance > Sicherheit > Auszahlungs-Whitelist. Schalte sie EIN. Auszahlungen sind nur an deine persönlichen Wallet-Adressen möglich. Selbst wenn Hacker dein Passwort bekommen, können sie nicht auf ihre Wallet auszahlen.
*2. Passkey + Authenticator verwenden, nicht nur SMS*
SMS können durch SIM-Swapping abgefangen werden. Nutze die Binance-Authenticator-App + Passkey + E-Mail-Code. 3 Sicherheitsebenen = nahezu unmöglich zu hacken.
*3. Anti-Phishing-Code*
Richte deinen Anti-Phishing-Code in den Binance-Sicherheitseinstellungen ein. Jede echte Binance-E-Mail zeigt DEINEN Code an. Wenn er in einer E-Mail fehlt, ist sie gefälscht. Hacker verschicken gerade gefälschte Binance-E-Mails.
*4. Die 80/20-Regel: Börse vs. Cold Wallet*
Bewahre niemals alle deine Gelder auf einer Börse auf. Ich halte 20 % auf Binance zum Handeln und 80 % in einer Cold Wallet (Ledger/Trezor). Nicht deine Schlüssel, nicht deine Coins.
*5. Keine Links von Twitter/Telegram anklicken*
Seit dem Hack kursieren Tausende gefälschte Links zu angeblichen „Binance-Rückerstattungen“. Binance wird dich NIEMALS per Direktnachricht wegen einer Rückerstattung kontaktieren. Prüfe ausschließlich das offizielle Binance-Square-Konto.
*6. API-Schlüssel und Drittanbieter-Apps überprüfen*
Wenn du einen Bot oder eine Trading-App über eine API mit Binance verbunden hast, lösche jetzt alle ungenutzten API-Schlüssel. Viele Hacks erfolgen über geleakte API-Schlüssel.
*7. On-Chain-Sicherheit lernen*
Verwende eine separate Wallet für Airdrops und Meme-Coins. Verbinde deine Haupt-Wallet nicht mit jeder beliebigen Website. Eine einzige schädliche Genehmigung kann deine Wallet leerräumen.
*Fazit:*
Börsen können gehackt werden – das ist die Realität der Technologie. Wenn du aber diese 7 Schritte befolgst, bist du selbst im schlimmsten Fall sicher. Dieser Hack im Wert von 6,3 Milliarden US-Dollar hat uns eine Lektion erteilt: In der Kryptowelt ist Sicherheit gleich Gewinn.
Bleib sicher. Bleib SAFU.
Teile dies mit einer Person
#WriteAndEarn #BinanceSecurity #KryptoSicherheit #BinanceHack #SAFU #Write2Earn #BTC #CryptoEducation
-