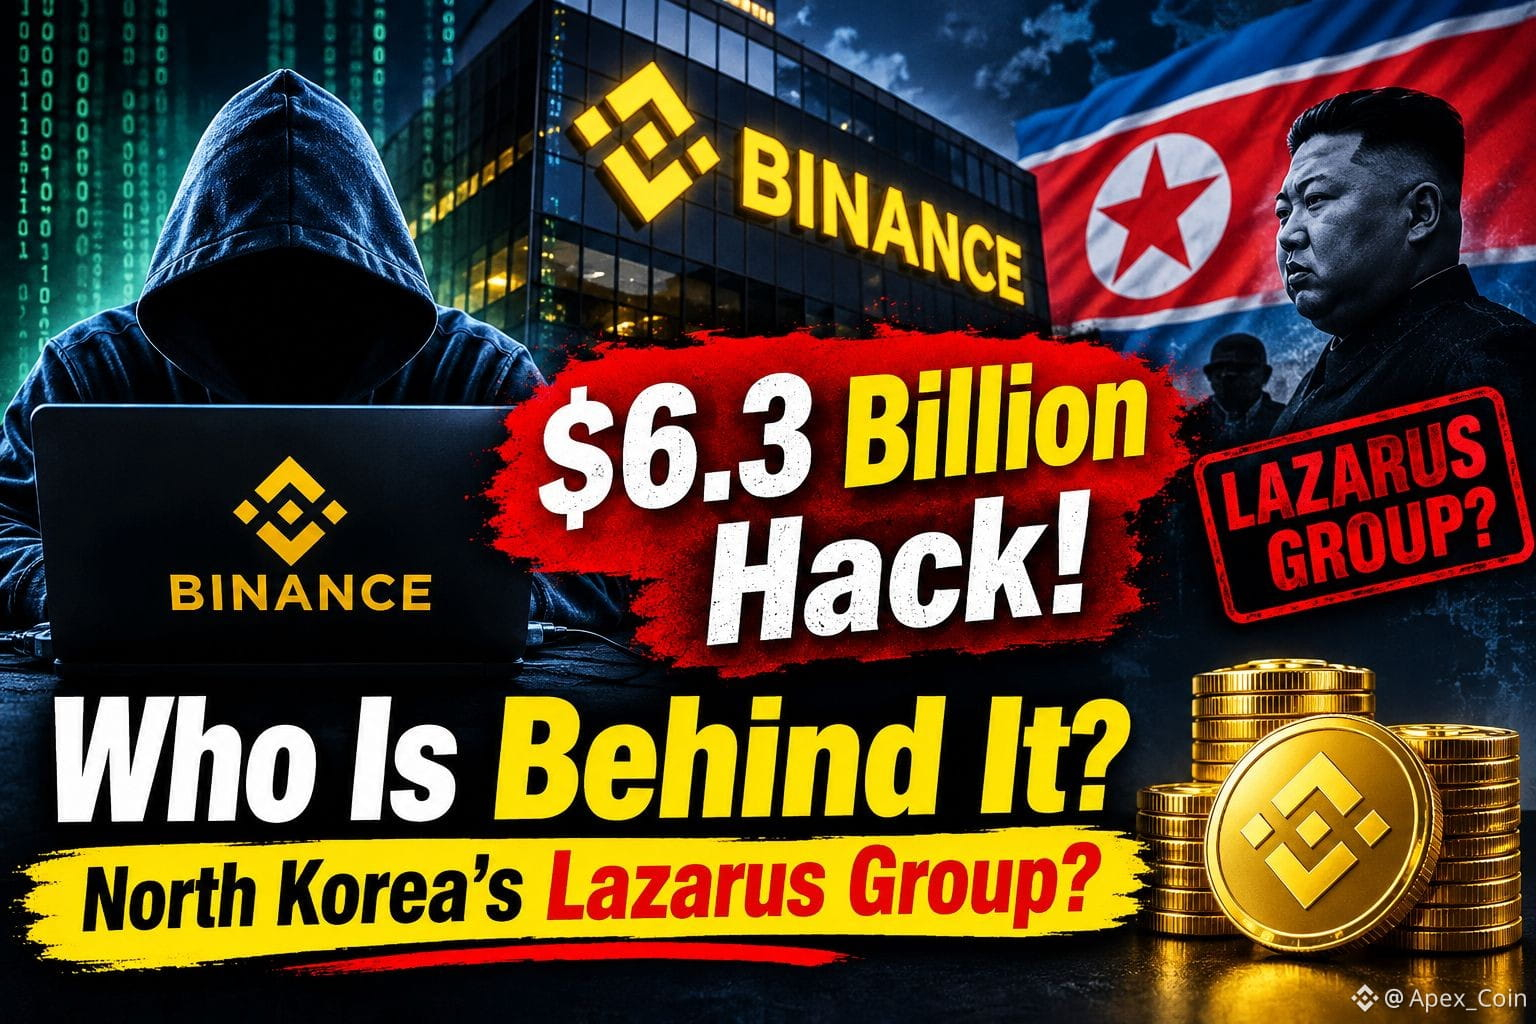
🚨 6,3 MILLIARDEN Dollar bewegt … aber das größte Rätsel ist nicht das Geld.
Sondern wie der Angreifer die Möglichkeit bekam, es zu bewegen.
Der Sicherheitsvorfall bei Binance vom 29. Oktober könnte zu einem der größten Diebstähle in der Geschichte der Kryptowährungen werden. Erste Schätzungen gingen von verdächtigen Abflüssen in Höhe von 5,875 Milliarden Dollar aus, während Binance die Auswirkungen später auf etwa 6,3 Milliarden Dollar bezifferte.
Und nun deutet die Untersuchung auf einen bekannten Namen hin:
Nordkoreas Lazarus Group. 🇰🇵
ZachXBT brachte eine mögliche Beteiligung von Lazarus ins Spiel, während TRM Labs die Operation mit TraderTraitor in Verbindung brachte – einer von Nordkorea staatlich unterstützten Hackergruppe, die zum größeren Lazarus-Ökosystem gehört.
An diesem Punkt wird es wirklich interessant.
Berichten zufolge fand Binance keine Hinweise darauf, dass private Wallet-Schlüssel gestohlen wurden.
Stattdessen könnte der mutmaßliche Einstiegspunkt ein kompromittierter Laptop eines DevOps-Ingenieurs gewesen sein. Die Angreifer sollen Zugang zu einer internen Serviceumgebung erlangt und dadurch die Möglichkeit bekommen haben, nicht autorisierte Auszahlungsaufträge einzureichen.
Denk mal darüber nach.
Man braucht nicht unbedingt die Schlüssel, wenn man das System kompromittieren kann, das den Schlüsseln sagt, was sie tun sollen.
Durch diese Schwachstelle waren möglicherweise Milliarden gefährdet.
Berichten zufolge wurden betroffene Vermögenswerte im Wert von etwa 3 Milliarden Dollar eingefroren, wobei Stablecoin-Emittenten und andere Kryptounternehmen gegen identifizierte Adressen vorgingen.
Doch USDT oder USDC einzufrieren ist etwas völlig anderes, als BTC oder ETH zurückzuholen.
Deshalb glaube ich, dass der Binance-Vorfall mehr ist als ein weiterer „Krypto-Hack“.
Sollte sich eine Beteiligung von Lazarus oder einer anderen staatlich unterstützten Gruppe bestätigen, ist das eine Warnung an jede Börse, jeden Verwahrer und jeden Anbieter von Krypto-Infrastruktur.
Der schwächste Punkt ist möglicherweise nicht die Wallet. Es könnten die Menschen, Geräte und Systeme sein, die sie umgeben.
Binance erklärt, dass die Nutzergelder sicher sind und Verluste durch SAFU und Unternehmensmittel gedeckt werden.
Trotzdem lässt mich eine Frage nicht los:
👉 Wenn private Schlüssel nie gestohlen wurden, wie konnte jemand genug Zugriff erlangen, um Milliarden zu bewegen?
Die Antwort darauf könnte für die Zukunft der Kryptowährungen wichtiger sein als die Identität des Hackers selbst.
Was denkst du?
$BNB $BTC $ETH
#Binance #Crypto #Bitcoin
Sondern wie der Angreifer die Möglichkeit bekam, es zu bewegen.
Der Sicherheitsvorfall bei Binance vom 29. Oktober könnte zu einem der größten Diebstähle in der Geschichte der Kryptowährungen werden. Erste Schätzungen gingen von verdächtigen Abflüssen in Höhe von 5,875 Milliarden Dollar aus, während Binance die Auswirkungen später auf etwa 6,3 Milliarden Dollar bezifferte.
Und nun deutet die Untersuchung auf einen bekannten Namen hin:
Nordkoreas Lazarus Group. 🇰🇵
ZachXBT brachte eine mögliche Beteiligung von Lazarus ins Spiel, während TRM Labs die Operation mit TraderTraitor in Verbindung brachte – einer von Nordkorea staatlich unterstützten Hackergruppe, die zum größeren Lazarus-Ökosystem gehört.
An diesem Punkt wird es wirklich interessant.
Berichten zufolge fand Binance keine Hinweise darauf, dass private Wallet-Schlüssel gestohlen wurden.
Stattdessen könnte der mutmaßliche Einstiegspunkt ein kompromittierter Laptop eines DevOps-Ingenieurs gewesen sein. Die Angreifer sollen Zugang zu einer internen Serviceumgebung erlangt und dadurch die Möglichkeit bekommen haben, nicht autorisierte Auszahlungsaufträge einzureichen.
Denk mal darüber nach.
Man braucht nicht unbedingt die Schlüssel, wenn man das System kompromittieren kann, das den Schlüsseln sagt, was sie tun sollen.
Durch diese Schwachstelle waren möglicherweise Milliarden gefährdet.
Berichten zufolge wurden betroffene Vermögenswerte im Wert von etwa 3 Milliarden Dollar eingefroren, wobei Stablecoin-Emittenten und andere Kryptounternehmen gegen identifizierte Adressen vorgingen.
Doch USDT oder USDC einzufrieren ist etwas völlig anderes, als BTC oder ETH zurückzuholen.
Deshalb glaube ich, dass der Binance-Vorfall mehr ist als ein weiterer „Krypto-Hack“.
Sollte sich eine Beteiligung von Lazarus oder einer anderen staatlich unterstützten Gruppe bestätigen, ist das eine Warnung an jede Börse, jeden Verwahrer und jeden Anbieter von Krypto-Infrastruktur.
Der schwächste Punkt ist möglicherweise nicht die Wallet. Es könnten die Menschen, Geräte und Systeme sein, die sie umgeben.
Binance erklärt, dass die Nutzergelder sicher sind und Verluste durch SAFU und Unternehmensmittel gedeckt werden.
Trotzdem lässt mich eine Frage nicht los:
👉 Wenn private Schlüssel nie gestohlen wurden, wie konnte jemand genug Zugriff erlangen, um Milliarden zu bewegen?
Die Antwort darauf könnte für die Zukunft der Kryptowährungen wichtiger sein als die Identität des Hackers selbst.
Was denkst du?
$BNB $BTC $ETH
#Binance #Crypto #Bitcoin