🚨 BINANCE-HACK: WIE KONNTE DER ANGREIFER ZUGRIFF ERHALTEN?
Leute, die On-Chain-Details geben Anlass zu ernster Sorge wegen des Angriffs auf die Binance-Hot-Wallet. 👀
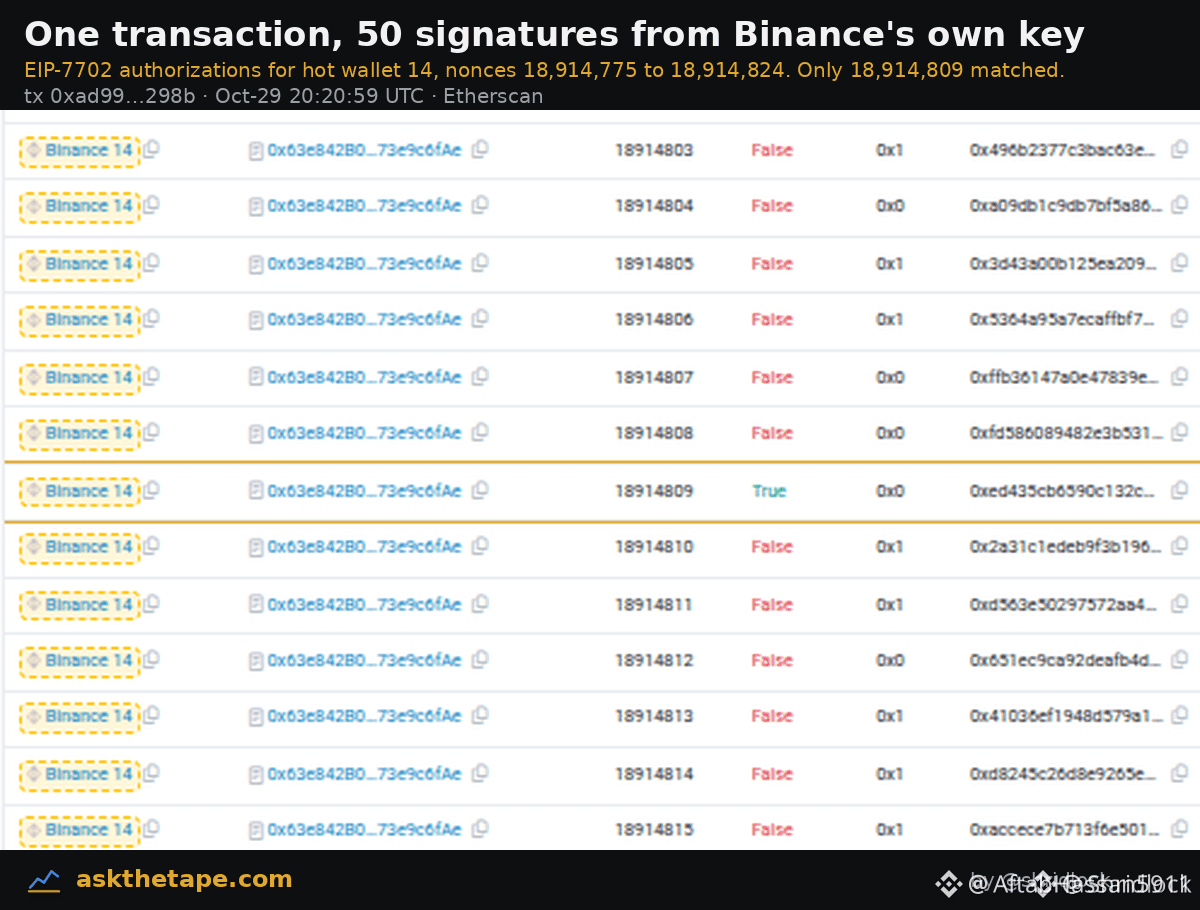
Um 20:21 UTC verschaffte eine Transaktion dem Angreifer Zugriff auf die Signaturberechtigung von Hot Wallet 14.
Das macht diesen Vorfall besonders interessant:
🔴 50 Autorisierungen: Die Transaktion enthielt 50 Autorisierungen, die alle mit dem eigenen Schlüssel der Wallet signiert wurden ...
🔴 Aufeinanderfolgende Nonces: Diese Signaturen deckten Nonces von 18,914,775 bis 18,914,824 ab. Ausgeführt wurde nur die Autorisierung, die zur nächsten Nonce der Wallet passte ...
🔴 Adresse des Angreifers: Der Absender „0x7c86…5ca0“ wird auf Etherscan nun als „Binance Hot Wallet Exploiter“ bezeichnet ...
🔴 Verbindung zu Tornado Cash: Ein Teil der Gasgebühren des Angreifers wurde durch drei Abhebungen aus dem 0.1-ETH-Pool von Tornado Cash finanziert. Die erste Abhebung erfolgte am 28. Oktober, etwa 37 Stunden vor dem Angriff.
⚠️ DIE GRÖSSTE SORGE:
Der Angreifer scheint die Möglichkeit erlangt zu haben, Signaturen mit dem eigenen Wallet-Schlüssel von Binance auszulösen. Das macht diesen Vorfall deutlich besorgniserregender als eine gewöhnliche Wallet-Überweisung ...
📊 Berichten zufolge sind noch etwa 94 % der auf Ethereum lautenden Gelder eingefroren oder gesperrt.
Es lohnt sich weiterhin, die On-Chain-Ermittlungen genau zu verfolgen.
Was denkt ihr, Leute? War es ein Fehler im Schlüsselmanagement oder steckt etwas Komplizierteres dahinter?
Folgt mir für weitere Updates zum Binance-Hack und den On-Chain-Ermittlungen.
#Binance #CryptoSecurity #Blockchain #Ethereum #CryptoNews $BTC
Leute, die On-Chain-Details geben Anlass zu ernster Sorge wegen des Angriffs auf die Binance-Hot-Wallet. 👀
Um 20:21 UTC verschaffte eine Transaktion dem Angreifer Zugriff auf die Signaturberechtigung von Hot Wallet 14.
Das macht diesen Vorfall besonders interessant:
🔴 50 Autorisierungen: Die Transaktion enthielt 50 Autorisierungen, die alle mit dem eigenen Schlüssel der Wallet signiert wurden ...
🔴 Aufeinanderfolgende Nonces: Diese Signaturen deckten Nonces von 18,914,775 bis 18,914,824 ab. Ausgeführt wurde nur die Autorisierung, die zur nächsten Nonce der Wallet passte ...
🔴 Adresse des Angreifers: Der Absender „0x7c86…5ca0“ wird auf Etherscan nun als „Binance Hot Wallet Exploiter“ bezeichnet ...
🔴 Verbindung zu Tornado Cash: Ein Teil der Gasgebühren des Angreifers wurde durch drei Abhebungen aus dem 0.1-ETH-Pool von Tornado Cash finanziert. Die erste Abhebung erfolgte am 28. Oktober, etwa 37 Stunden vor dem Angriff.
⚠️ DIE GRÖSSTE SORGE:
Der Angreifer scheint die Möglichkeit erlangt zu haben, Signaturen mit dem eigenen Wallet-Schlüssel von Binance auszulösen. Das macht diesen Vorfall deutlich besorgniserregender als eine gewöhnliche Wallet-Überweisung ...
📊 Berichten zufolge sind noch etwa 94 % der auf Ethereum lautenden Gelder eingefroren oder gesperrt.
Es lohnt sich weiterhin, die On-Chain-Ermittlungen genau zu verfolgen.
Was denkt ihr, Leute? War es ein Fehler im Schlüsselmanagement oder steckt etwas Komplizierteres dahinter?
Folgt mir für weitere Updates zum Binance-Hack und den On-Chain-Ermittlungen.
#Binance #CryptoSecurity #Blockchain #Ethereum #CryptoNews $BTC