Richtige Adresse. Falsche Website.
Am vergangenen Tag wurden die Domains von 12 DeFi-Websites gekapert. Nutzer, die Apps auf $ETH , $BNB Chain und $SOL verwendeten, bekamen einen Drainer statt der echten Benutzeroberfläche.
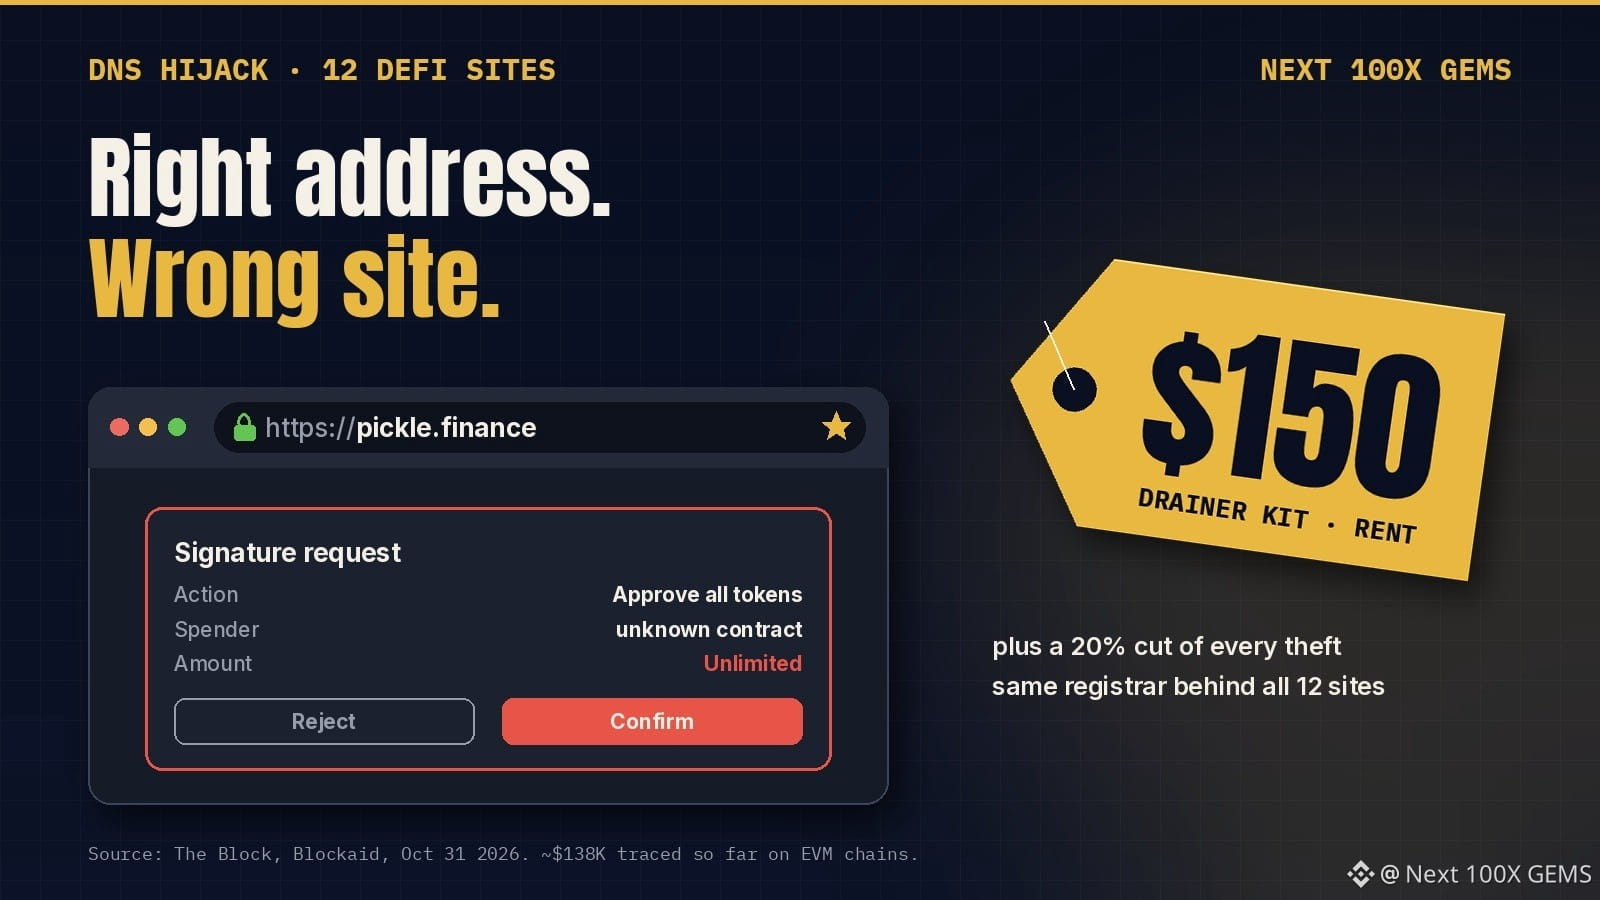
Niemand musste sich vertippen. Die Domain selbst verwies woandershin, sodass Lesezeichen, URL und Vorhängeschloss ganz normal aussahen. Klickt man auf „Wallet verbinden“, fordert ein eingeschleustes Skript dich auf, deine Tokens zu signieren und abzugeben.
Alle 12 Domains wurden über dasselbe Unternehmen registriert: Name.com. Die meisten sind inzwischen wieder gesichert, und die Projekte, die sich dazu geäußert haben, sagen, dass ihre Smart Contracts unangetastet blieben. Blockaid hat bisher etwa 138.000 US-Dollar zurückverfolgt – und das nur auf EVM-Chains.
Am schlimmsten ist der Preis. Das Step-Drainer-Kit wird Berichten zufolge für 150 US-Dollar plus 20 % der Beute vermietet.
Was dich hier tatsächlich schützt: Lies jede Signatur, bevor du sie bestätigst. Betrachte jede Option wie „Alles genehmigen“ oder unbegrenzte Ausgaben auf einer Website, auf der du eigentlich nur tauschen wolltest, als Warnsignal. Widerrufe außerdem alte Genehmigungen, die du nicht mehr brauchst.
Ein Lesezeichen prüft nur die Adresse. Es prüft nicht, was du signierst.
#DeFi #KryptoSicherheit
Keine Finanzberatung. Recherchiere selbst.
Am vergangenen Tag wurden die Domains von 12 DeFi-Websites gekapert. Nutzer, die Apps auf $ETH , $BNB Chain und $SOL verwendeten, bekamen einen Drainer statt der echten Benutzeroberfläche.
Niemand musste sich vertippen. Die Domain selbst verwies woandershin, sodass Lesezeichen, URL und Vorhängeschloss ganz normal aussahen. Klickt man auf „Wallet verbinden“, fordert ein eingeschleustes Skript dich auf, deine Tokens zu signieren und abzugeben.
Alle 12 Domains wurden über dasselbe Unternehmen registriert: Name.com. Die meisten sind inzwischen wieder gesichert, und die Projekte, die sich dazu geäußert haben, sagen, dass ihre Smart Contracts unangetastet blieben. Blockaid hat bisher etwa 138.000 US-Dollar zurückverfolgt – und das nur auf EVM-Chains.
Am schlimmsten ist der Preis. Das Step-Drainer-Kit wird Berichten zufolge für 150 US-Dollar plus 20 % der Beute vermietet.
Was dich hier tatsächlich schützt: Lies jede Signatur, bevor du sie bestätigst. Betrachte jede Option wie „Alles genehmigen“ oder unbegrenzte Ausgaben auf einer Website, auf der du eigentlich nur tauschen wolltest, als Warnsignal. Widerrufe außerdem alte Genehmigungen, die du nicht mehr brauchst.
Ein Lesezeichen prüft nur die Adresse. Es prüft nicht, was du signierst.
#DeFi #KryptoSicherheit
Keine Finanzberatung. Recherchiere selbst.