


Die Angreifer hinter dem auf geschätzte 6,3 Milliarden Dollar bezifferten Binance-Hack kontrollieren trotz der Bemühungen von Token-Emittenten, die Erlöse einzufrieren, weiterhin Kryptowährungen im Wert von Milliarden Dollar.
Der Angriff, der größte in der Geschichte der Kryptowährungen, begann am Donnerstag um 20:04 Uhr UTC. Die Täter, die mit denselben nordkoreanischen Hackern in Verbindung stehen, die hinter dem Bitget-Hack im vergangenen Monat steckten, begannen sofort, Vermögenswerte umzutauschen.
Der Plan der Hacker war, Vermögenswerte, die eingefroren werden konnten, wie USDT und USDC, in solche umzuwandeln, die nicht eingefroren werden konnten, etwa Bitcoin (BTC) und Ether (ETH).
Der CertiK-Ingenieur Dickson Wu verfolgte 500 Millionen US-Dollar in USDT, die an eine Adresse gesendet worden waren. Bis 20:59 UTC waren davon 325 Millionen US-Dollar gegen ETH an Market Maker verkauft worden – weniger als eine Stunde nach Beginn des Hacks.
Sie lieferten sich ein Wettrennen mit einigen der mächtigsten Gatekeeper der Kryptobranche: Stablecoin-Giganten wie Tether und Circle, die bereits begonnen hatten, mit dem Diebstahl in Verbindung stehende Adressen auf eine Sperrliste zu setzen.
Binance erklärte am Freitag, dass von den gestohlenen Vermögenswerten im geschätzten Gesamtwert von 6,3 Milliarden US-Dollar rund 3 Milliarden US-Dollar on-chain eingefroren worden seien. Außerdem arbeite das Unternehmen mit Strafverfolgungsbehörden, Emittenten und Blockchain-Analysefirmen zusammen, um weitere Gelder aufzuspüren.
Das Ausmaß des Diebstahls ist selbst für die Verhältnisse der Kryptobranche unfassbar. Doch da bereits etwa die Hälfte der Vermögenswerte eingefroren ist: Wie viel der gestohlenen Kryptowährungen können die Täter tatsächlich ausgeben?
Krypto mit Abschaltknopf
Anders als BTC oder ETH, dezentrale Kryptowährungen ohne zentrale Emittenten und ohne Instanz, die den Pauseknopf drücken kann, werden zentralisierte Stablecoins wie Tethers USDT und Circles USDC von Emittenten ausgegeben, die Token an bestimmten Adressen einfrieren können.
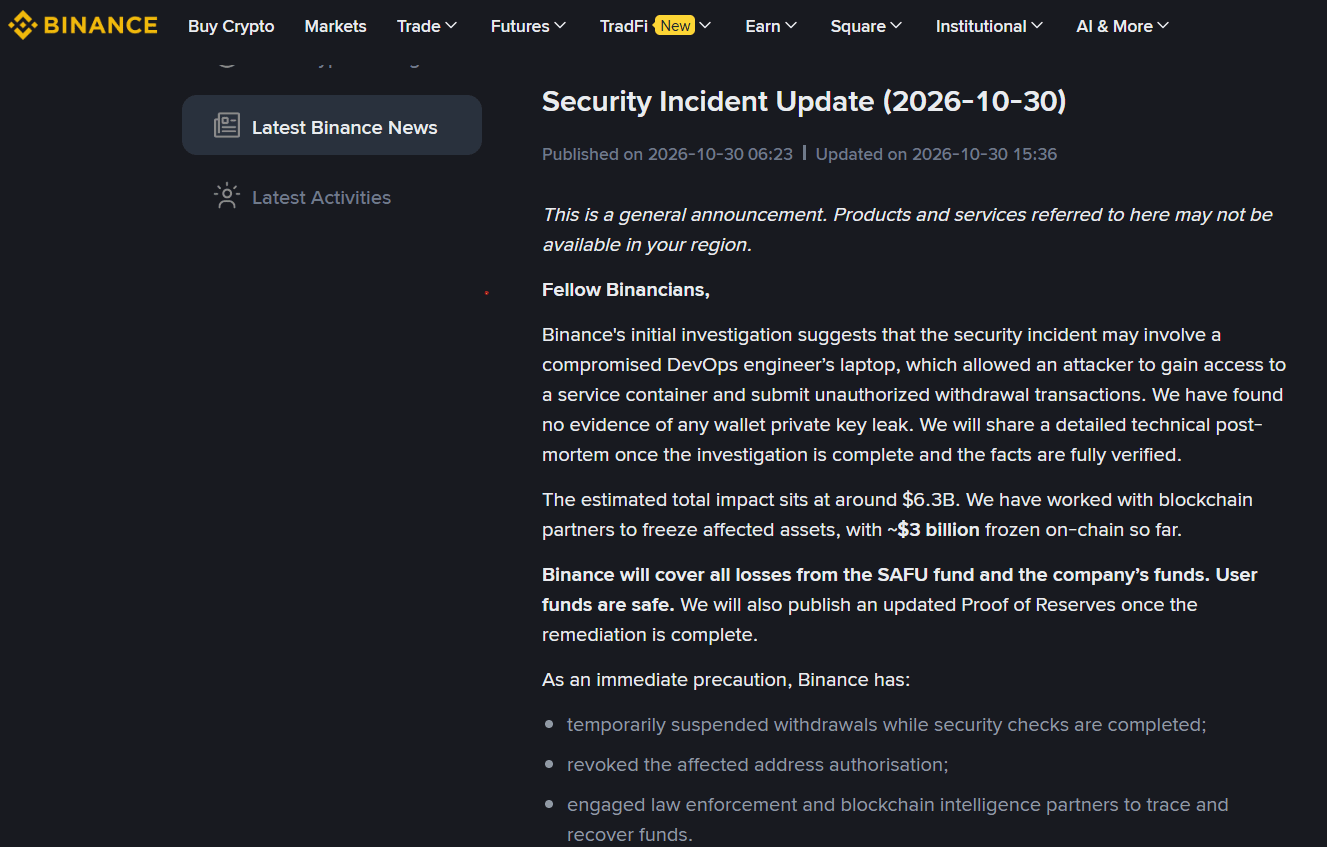
Binance erklärte, das Unternehmen arbeite mit Strafverfolgungsbehörden zusammen, um die Gelder aufzuspüren. Quelle: Binance
Dadurch können sie bei solchen Vorfällen schnell handeln. Tether fror insgesamt rund 1,567 Milliarden US-Dollar in USDT ein. Die erste größere Sperrung erfolgte nur 37 Minuten, nachdem die gestohlenen Gelder in der wichtigsten Ethereum-Wallet des Angreifers eingegangen waren.
Circle fror drei Minuten später rund 823 Millionen US-Dollar in USDC ein. Andere Emittenten wie Ripple und World Liberty Financial folgten kurz darauf.
Die Möglichkeit, Kryptowährungen zu blockieren, ist kein Alleinstellungsmerkmal von Stablecoins. Und obwohl sie keine zentralen Emittenten haben, blieben einige dezentrale Protokolle wie Arbitrum nicht untätig.
Der Sicherheitsrat von Arbitrum verschob rund 30,5 Millionen US-Dollar in ARB und ETH in eine zwischengeschaltete gesperrte Wallet. Von dort können die Gelder erst nach weiteren Maßnahmen des Rats oder einer Abstimmung durch die Governance von Arbitrum DAO bewegt werden.
Ein wichtiger Unterschied bleibt: Eingefrorene Gelder sind nicht unbedingt wiedererlangte Gelder. Das Blockieren der Vermögenswerte hindert die mutmaßlichen Angreifer daran, sie auszugeben, bringt sie aber nicht automatisch an Binance oder dessen Nutzer zurück.
Die Aave-Komplikation
Das dezentrale Kreditprotokoll Aave macht die Sache noch komplizierter. Zwischen 20:58 und 21:01 UTC zahlte eine den Angreifern zugeordnete Wallet 60 Millionen US-Dollar in USDT bei Aave V3 auf Ethereum ein und lieh sich 44,6 Millionen US-Dollar in Wrapped Ether (WETH) – etwa 40 Minuten vor der ersten Sperrung.
LlamaRisk, ein Anbieter von Risikodienstleistungen für Aave, erklärte in seinem Update um 1:00 Uhr, dass die Position des Angreifers anschließend rund 59,9 Millionen US-Dollar an USDT-Sicherheiten gegenüber 43,8 Millionen US-Dollar Schulden hielt. Aave erklärte, die Position sei weiterhin überbesichert und stelle kein Risiko für die Anbieter des Protokolls dar.
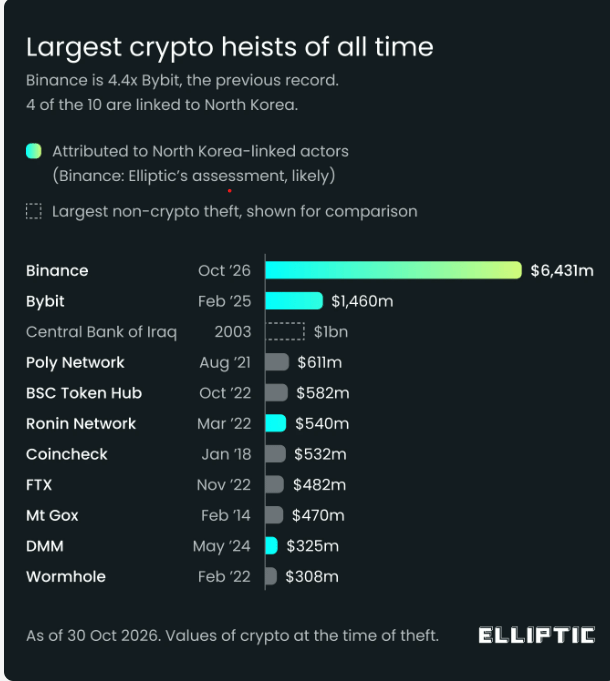
Die größten Krypto-Raubzüge aller Zeiten. Quelle: Elliptic
Da die USDT bereits in den Kreditpool von Aave eingezahlt worden waren, konnte die Sperrung der Wallet des Angreifers die vom Protokoll gehaltenen Sicherheiten nicht automatisch zurückholen, wie Marc Zeller, Gründer der Aave Chan Initiative, erklärte:
„USDT ist echtes, durch Dollar gedecktes Geld, und die Position ist zwar kriminell, aber aus Sicht des Protokolls überbesichert.“
Um weitere Einzahlungen und Kreditaufnahmen zu verhindern, fror Aave vorübergehend die Märkte in seinen V3- und V4-Versionen ein. Bestehende Nutzer konnten jedoch weiterhin Gelder abheben, Kredite zurückzahlen und Positionen liquidieren.
Später hob Aave die vorsorgliche Sperrung der V3- und V4-Märkte wieder auf. Das Unternehmen erklärte, seine Smart Contracts seien nicht betroffen und die Positionen weiterhin überbesichert.
„Ein ganz normaler Tag in der Kryptobranche“, sagte Zeller.
Was können die Angreifer also tatsächlich behalten?
Elliptic schätzte, dass bis Freitag um 7:00 UTC Vermögenswerte im Wert von 2,84 Milliarden US-Dollar eingefroren worden waren. Die Angreifer kontrollierten weiterhin Vermögenswerte im Wert von rund 3,33 Milliarden US-Dollar, die von den Emittenten nicht blockiert werden konnten.
Und obwohl die Sperrung den Gewinn der Angreifer beinahe halbiert hat, bedeutet das nicht, dass alle verbleibenden Gelder sicher zurückgeholt werden können.
Bitcoin und Ether haben keinen zentralisierten Token-Emittenten, der einzelne Adressen wie Tether oder Circle auf eine Sperrliste setzen kann. Sobald gestohlene Vermögenswerte also in diese nativen Kryptowährungen umgewandelt wurden, lassen sich Transaktionen zwar einschränken, doch sie einzufrieren ist deutlich schwieriger.
Binance hat zugesagt, alle Verluste aus seinem Secure Asset Fund for Users (SAFU) und Unternehmensmitteln zu decken, und erklärt, die Vermögenswerte der Nutzer seien sicher. Laut dem jüngsten Update von Binance-CEO Richard Teng ist die Börse bereits dabei, „gestohlene Vermögenswerte für Nutzer zurückzuholen“.
Magazin: Der schwarze Oktober der Cybersicherheit: So schützen Sie sich