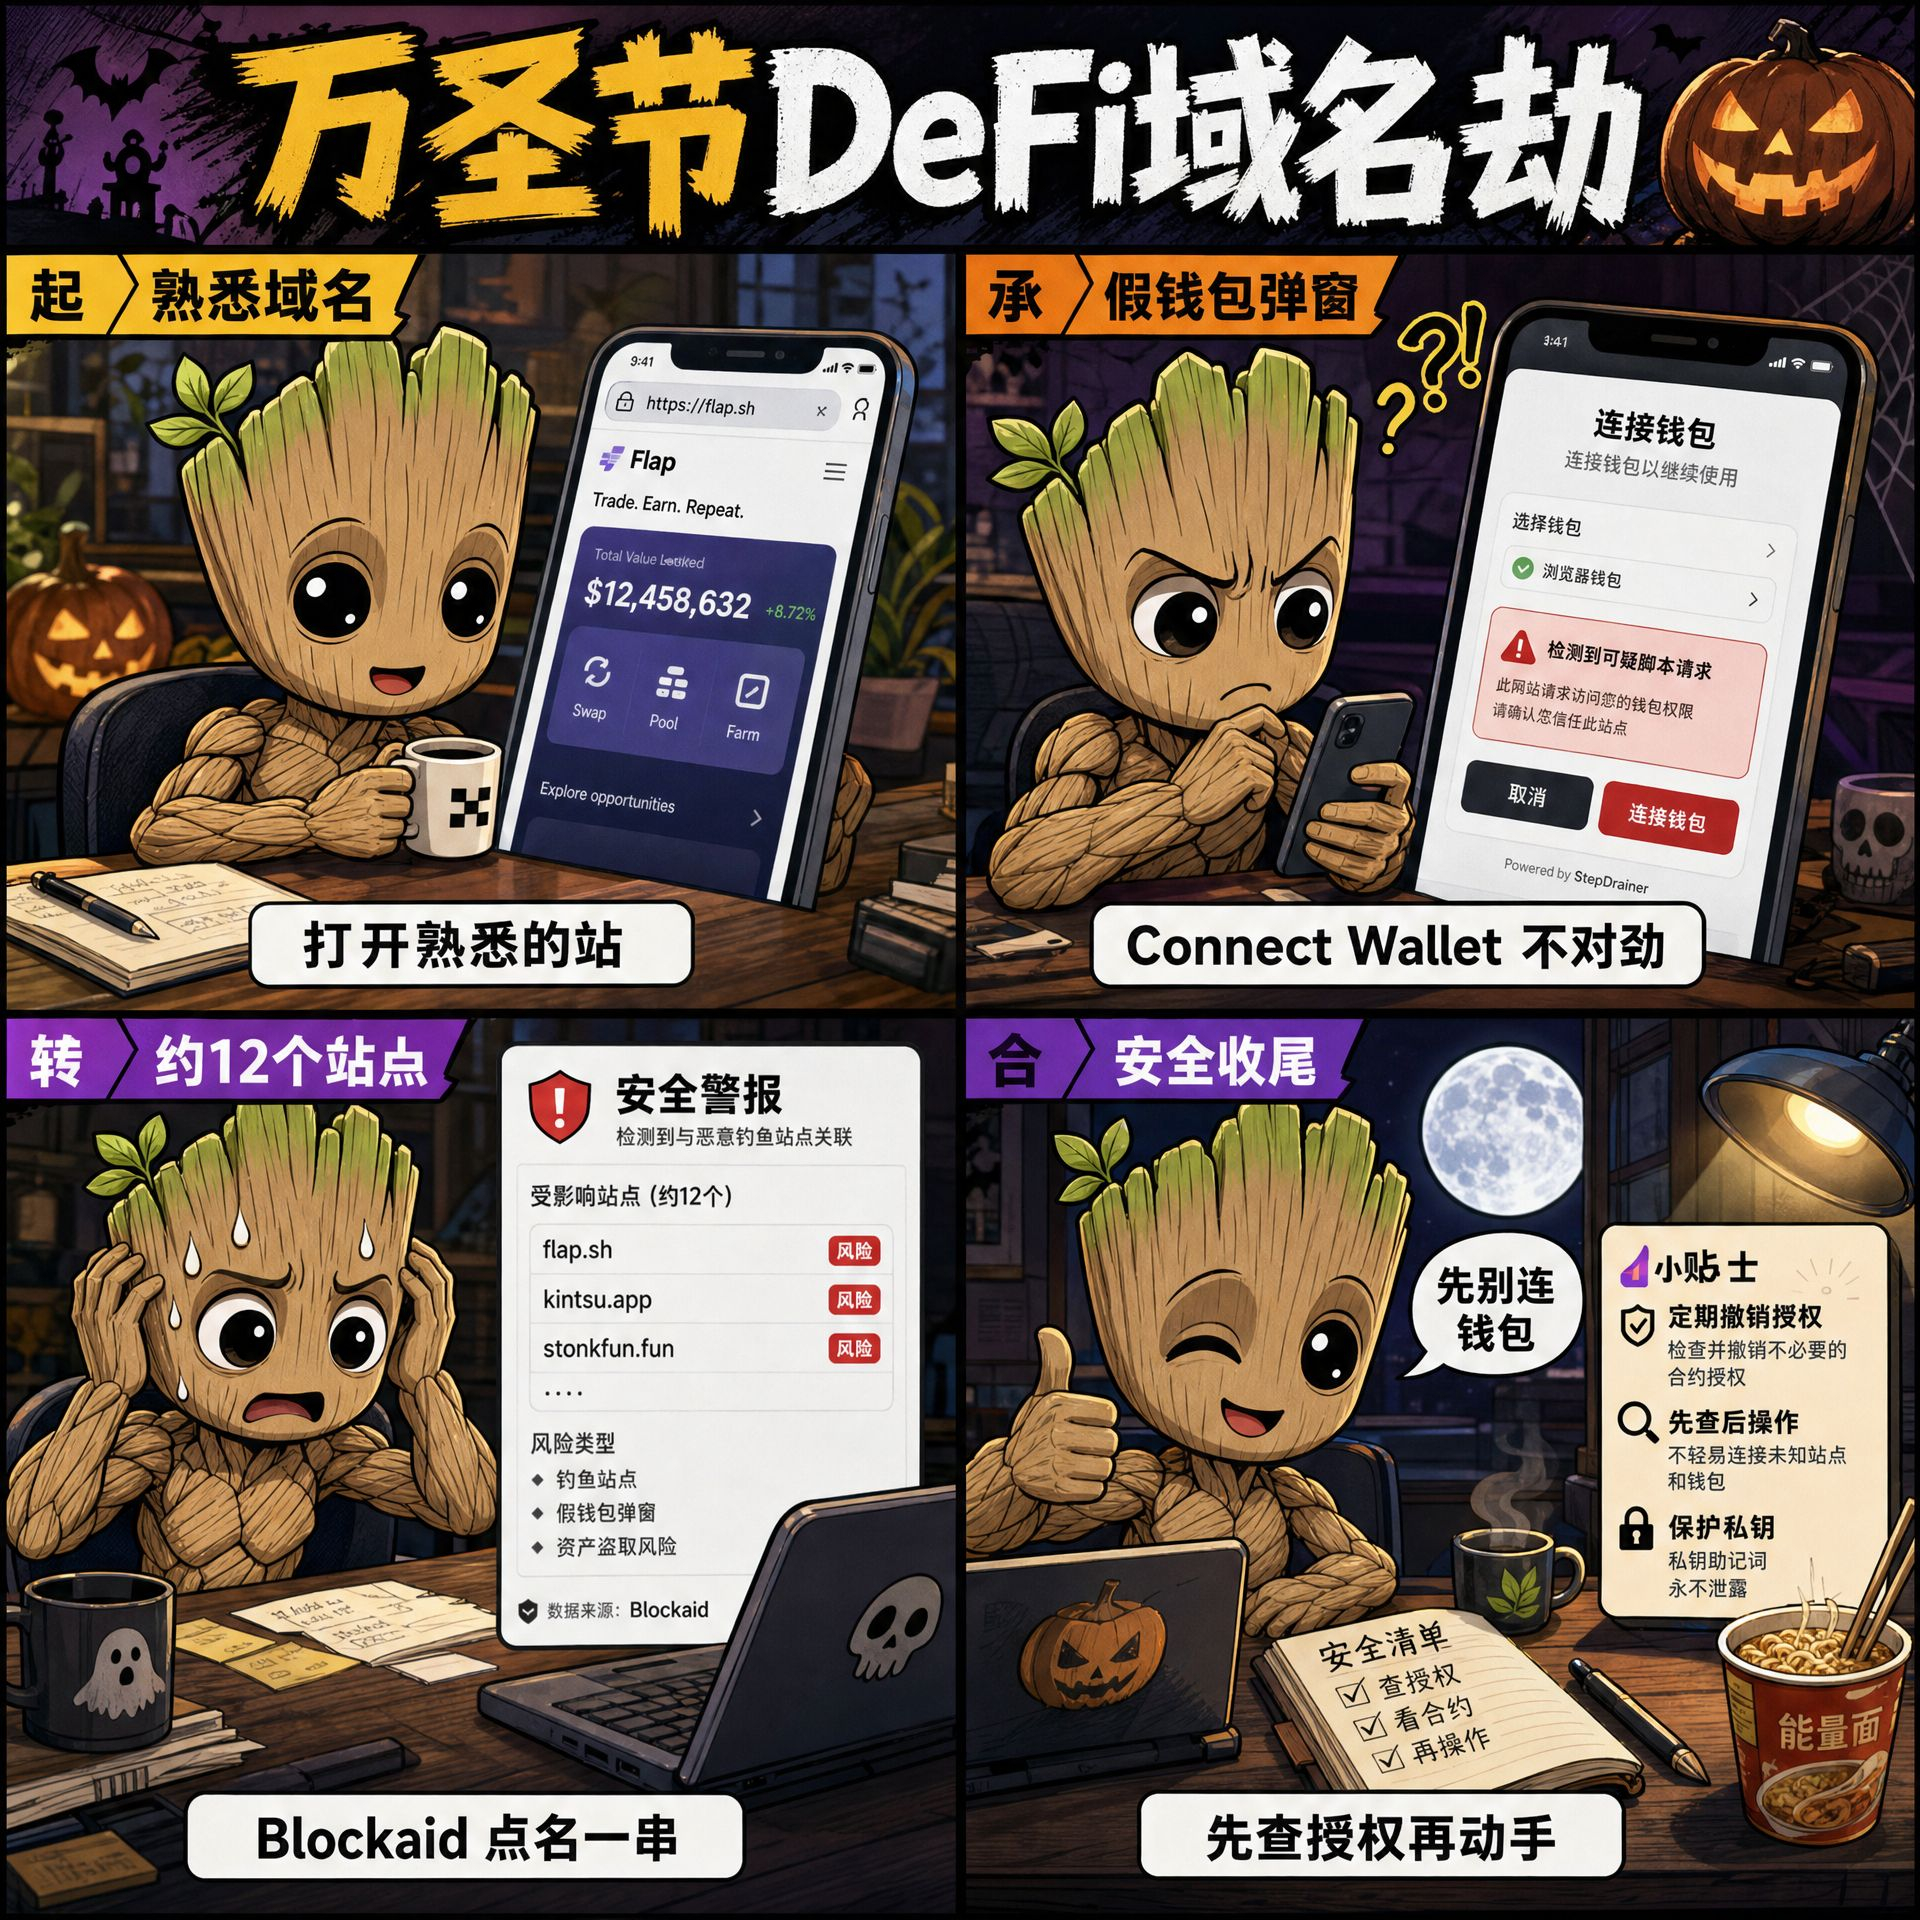
Zu Halloween bin ich auf eine Reihe gekaperter DeFi-Domains gestoßen
Das Sicherheitsunternehmen Blockaid nannte Flap und Kintsu als erste Fälle
Danach weitete sich der Angriff auf rund 12 Websites aus
Darunter StonkFun, Pickle und Echelon
Die Methode: DNS-Hijacking und Einschleusen von Schadcode ins Frontend
Die offiziellen Domains leiteten auf Seiten zum Diebstahl von Zugangsdaten weiter
Ein Klick auf „Connect Wallet“ und eine einzige Signatur
könnten dazu führen, dass StepDrainer die Wallet leert
Die On-Chain-Verträge sind weitgehend unberührt
StonkFun teilte mit, die Infrastruktur erneuert und den Betrieb wiederhergestellt zu haben
Bisher gibt es noch keine zusammengefassten Angaben zu den Verlusten
Auch wenn eine Domain korrekt aussieht: Nicht vorschnell verbinden
Erst die Berechtigungen prüfen, dann handeln 🎃