
🚨 NORDKOREANISCHE HACKER MIT DEM BINANCE-DIEBSTAHL IM WERT VON 6,3 Mrd. $ IN VERBINDUNG GEBRACHT
TRM Labs schreibt den Angriff mit hoher Wahrscheinlichkeit TraderTraitor zu – der nordkoreanischen Hackergruppe, die auch mit dem Bybit-Diebstahl im Februar 2025 in Verbindung gebracht wird.
TRM schätzt, dass rund 6,36 Milliarden $ aus Binance-Wallets über 10 Blockchains transferiert wurden.
Laut der Einschätzung handelt es sich um den größten Krypto-Diebstahl aller Zeiten.
Wie ist es passiert?
Binance verwies zunächst auf einen möglicherweise kompromittierten DevOps-Laptop, legte später jedoch weitere Angriffspunkte offen.
Der vollständige Angriffsablauf wird noch untersucht.
Auf Ethereum identifizierte TRM eine Transaktion mit 50 vorab signierten EIP-7702-Autorisierungen.
EIP-7702 ermöglicht es einem gewöhnlichen Ethereum-Konto, die Ausführung an Smart-Contract-Code zu delegieren.
Doch es handelte sich nicht einfach um einen Vorfall, der nur Ethereum betraf.
Die Cross-Chain-Aktivitäten deuten laut TRM auf eine umfassendere Kompromittierung der Signaturinfrastruktur hin.
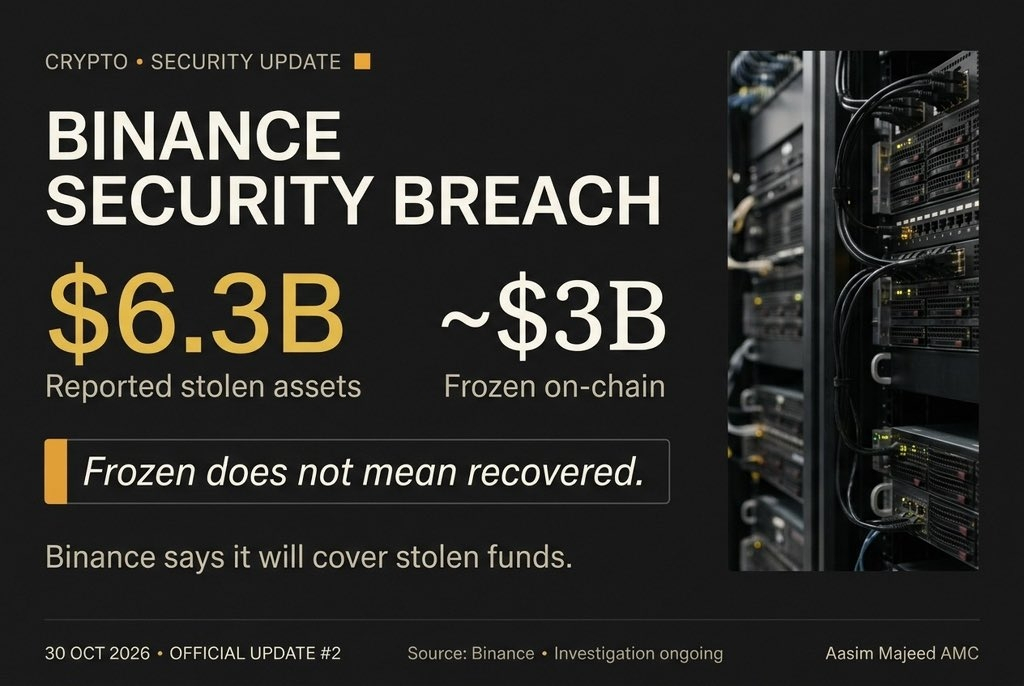
Binance zufolge wurden rund 3 Milliarden $ eingefroren. Das Unternehmen werde gestohlene Gelder mithilfe von SAFU und Unternehmensmitteln ersetzen.
Der Unterschied ist wichtig:
Eingefroren bedeutet nicht zurückerlangt.
Und die Zusage einer Entschädigung bedeutet nicht, dass die Untersuchung abgeschlossen ist.
Achten Sie auf bestätigte Informationen zur Wiederbeschaffung – nicht auf „Wiederbeschaffungs“-Links in Ihren Direktnachrichten.
— Aasim Majeed AMC
$BTC $BNB $ETH
#Binance #CryptoSecurity #Lazarus #Crypto