$NEAR In den letzten beiden Tagen hat das Team mehrere Ankündigungen veröffentlicht, alle mit einer klaren gemeinsamen Richtung: künstliche Intelligenz für Cybersicherheit einsetzen.
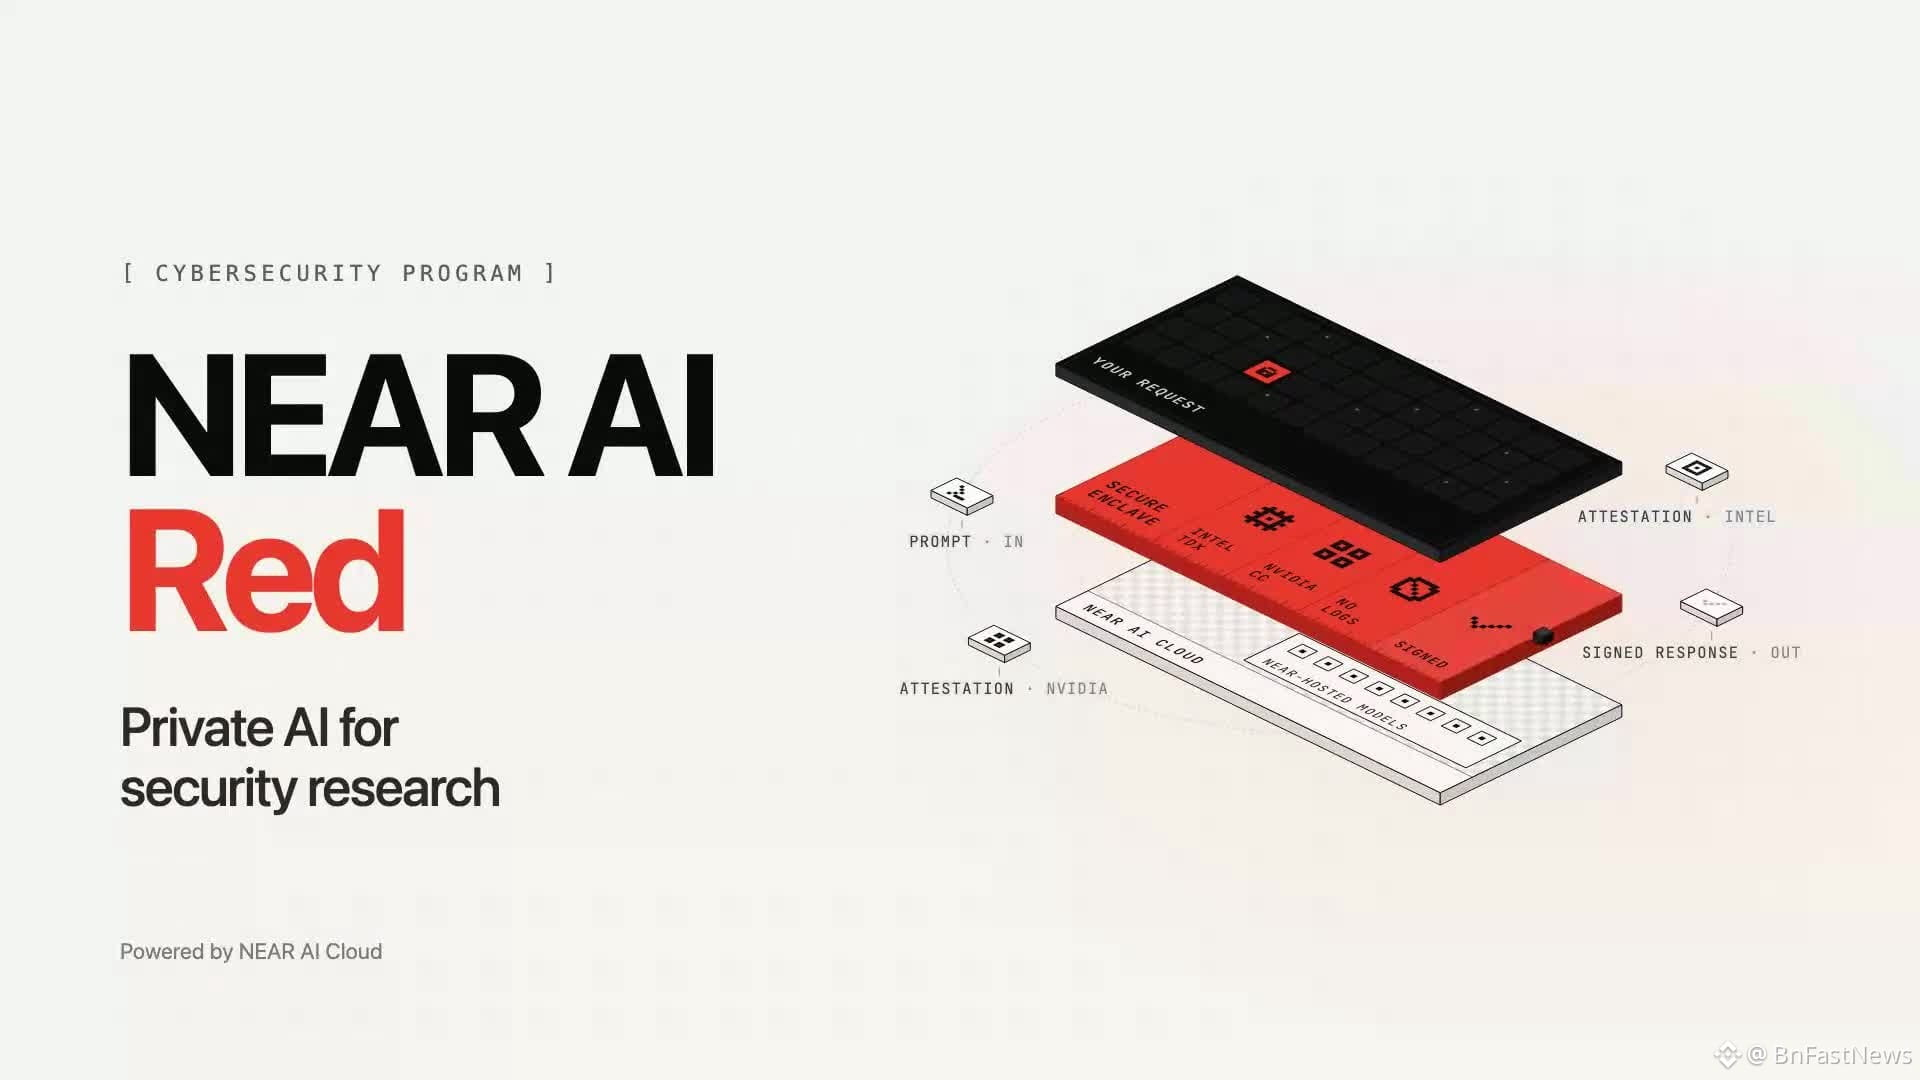
Am 29. Oktober startete NEARs KI-Cloud einen „ungefilterten“ Modelldienst für Sicherheitsforschung. Gründer Illia betonte dabei vor allem: Code, Prompts und entdeckte Schwachstellen bleiben während des gesamten Prozesses in einer sicheren Enklave, sind Ende-zu-Ende-verschlüsselt und für Außenstehende nicht einsehbar. Am nächsten Tag wurde außerdem das Programm „Red“ ins Leben gerufen, das sich speziell an Sicherheitsteams richtet. Ausgewählte Teams erhalten vorab Zugriff auf neue Modelle, persönliche Unterstützung und können Feedback zur Roadmap geben. Beim Hackathon kamen zeitgleich zwei Tracks hinzu: einer für Ausgabenlimits für KI-Agenten, Sandbox-Wallets und Betrugserkennung, der andere für vertrauliches Rechnen.
Meine Einschätzung: Im Moment reden alle darüber, KI-Agenten selbstständig Geld verwalten zu lassen. Der eigentliche Knackpunkt ist aber: „Was passiert, wenn etwas schiefgeht?“ Vertrauliches Rechnen mit Sicherheit zu verknüpfen, ist ein ziemlich kluger Ansatz. Am Ende wird sich jedoch zeigen müssen, ob Sicherheitsteams tatsächlich für diesen Dienst bezahlen. Veranstaltungen und Anmeldeseiten allein sagen noch nicht viel aus.
Das heutige Spot-Handelsvolumen liegt unter den fünf höchsten, der Preis bewegt sich weitgehend seitwärts um 4,29. Das Interesse ist da, aber eine klare Richtung gibt es noch nicht.
Glaubt ihr, dass Sicherheitsteams ihre Schwachstellenforschung auf der Recheninfrastruktur eines On-Chain-Projekts durchführen würden, oder vertrauen sie eher traditionellen Cloud-Anbietern?
#网络安全 #KünstlicheIntelligenz