



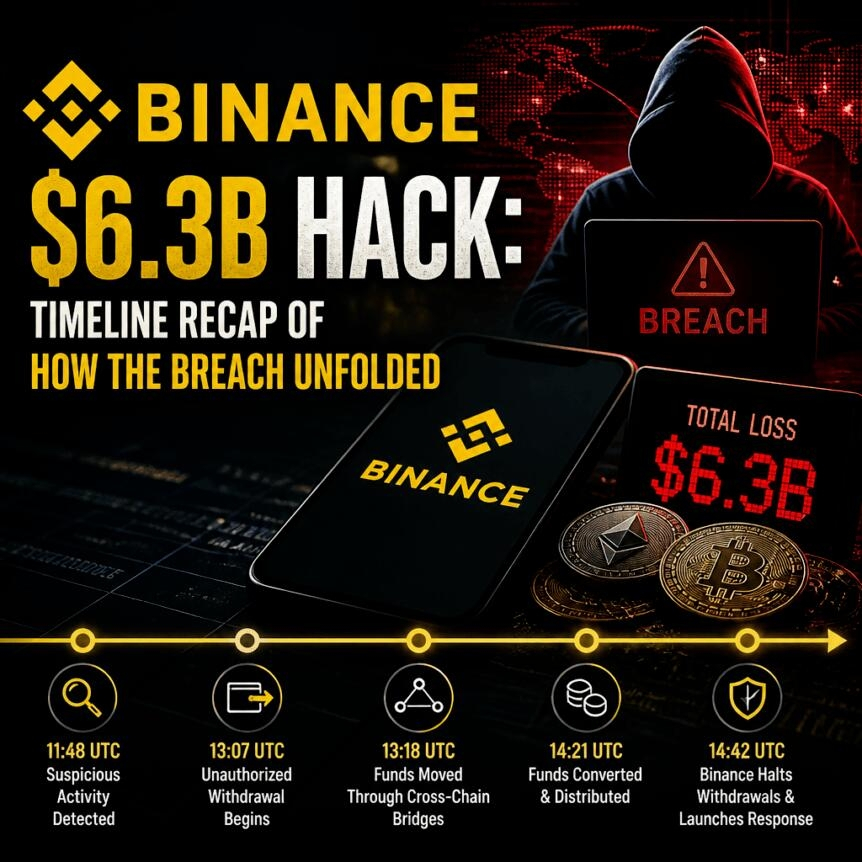
Binance gibt an, mehr als 6,34 Milliarden US-Dollar an Unternehmensmitteln zurückgelegt zu haben, um Verluste auszugleichen, nachdem Hacker am Donnerstag rund 6,3 Milliarden US-Dollar von der Börse gestohlen hatten. TRM Labs bezeichnete den Vorfall als den größten Kryptowährungsdiebstahl aller Zeiten. Branchenpartner haben Vermögenswerte im Wert von etwa 3 Milliarden US-Dollar eingefroren, die vermutlich mit dem Vorfall in Verbindung stehen. Die Kunden warten jedoch weiterhin darauf, dass die Börse Auszahlungen wieder ermöglicht.
Die Untersuchung der Börse dauert an, und Binance hat bislang nicht öffentlich bestätigt, wer den Angriff verübt hat. Dennoch brachte die Blockchain-Forensik von TRM Labs die ersten nicht autorisierten Überweisungen mit der nordkoreanischen Gruppe TraderTraitor in Verbindung, die das FBI zuvor mit einem Diebstahl von 1,5 Milliarden US-Dollar bei Bybit im Februar 2025 in Verbindung gebracht hatte.
Die wichtigsten Erkenntnisse
TRM Labs verfolgte die ersten unbefugten Transaktionen von Binance-Wallets zurück, die am Donnerstag gegen 20:05 Uhr UTC begannen und sich über mehrere Blockchains erstreckten.
Binance stellte mehr als 6,34 Milliarden US-Dollar zur Deckung der Verluste zurück. Davon befanden sich bereits 5 Milliarden US-Dollar in den betroffenen Token; die übrige Deckung soll durch Käufe über Börsen und außerbörsliche Geschäfte erfolgen.
Eingefrorene Gelder sind nicht dasselbe wie wiedererlangte Gelder, und Binance hat nicht offengelegt, wie viel der gestohlenen Kryptowährungen bereits wieder unter seiner Kontrolle ist.
Ethereum EIP-7702 steht im Mittelpunkt der Untersuchungen, nachdem mit Binance verknüpfte Wallets mithilfe einer EIP-7702-Delegierung geleert wurden.
Auszahlungen sind weiterhin ausgesetzt. Binance zufolge sollen sie am Sonntag, dem 1. November, nach Sicherheitsüberprüfungen schrittweise wieder aufgenommen werden.
Forensische Untersuchungen deuten auf TraderTraitor hin, nachdem Binance-Wallets geleert wurden
Laut TRM Labs wurden die ersten unbefugten Überweisungen am Donnerstag gegen 20:05 Uhr UTC festgestellt. Die Nachverfolgung ergab, dass Binance-Wallets über mehrere Netzwerke hinweg geleert wurden und der Vorfall nicht auf eine einzelne Blockchain beschränkt war. TRM beschreibt den Vorfall als Angriff auf Hot Wallets – Systeme, die Börsen online halten, um Auszahlungen abzuwickeln. Das kann die betriebliche Effizienz steigern, zugleich aber die Angriffsfläche vergrößern, wenn Signatursysteme oder Zugriffskontrollen kompromittiert werden.
TRM Labs machte die nordkoreanische Gruppe TraderTraitor für den Angriff verantwortlich. Diese Zuschreibung deckt sich mit der früheren öffentlichen Einschätzung des US-amerikanischen Federal Bureau of Investigation, das TraderTraitor mit dem Diebstahl von 1,5 Milliarden US-Dollar bei Bybit im Februar 2025 in Verbindung gebracht hatte. Binance hat die Identität der Angreifer nicht unabhängig bestätigt, und Co-CEO Richard Teng betonte, dass das Unternehmen keine Einzelperson verantwortlich gemacht habe.
Binance äußerte sich auch zum Ablauf des Sicherheitsvorfalls und erklärte, er sei nicht auf den einfachen Missbrauch einer Berechtigung mit einem einzigen Klick durch einen einzelnen Ingenieur zurückzuführen. Teng zufolge arbeiten die Ermittler noch daran, das größere Ausmaß des Eindringens zu verstehen. Die Börse hat keine Einzelperson dafür verantwortlich gemacht.
Binance stellt 6,34 Milliarden US-Dollar zurück, doch die Wiederbeschaffung bleibt unklar
Binance erklärte, mehr als 6,34 Milliarden US-Dollar an Unternehmensmitteln zur Deckung der Verluste zurückgestellt zu haben. Die Börse gab an, dass sich 5 Milliarden US-Dollar davon bereits in den betroffenen Token befanden. Der Rest soll die Deckungslücke durch Token-Käufe über Börsen und außerbörsliche Vereinbarungen ausgleichen.
Ein Binance-Sprecher erklärte gegenüber Cointelegraph, die 5 Milliarden US-Dollar würden vom Unternehmen verwahrt. Aus Sicherheitsgründen wollte er jedoch keine Wallet-Adressen nennen. CertiK erklärte seinerseits, zusätzliche Informationen zu benötigen, um die Bestände unabhängig überprüfen zu können. Diese Unterscheidung ist für Marktteilnehmer wichtig: Ohne unabhängige Einblicke in die Verwahrung und Token-Bestände können selbst gut gemeinte Angaben zu Reserven für Dritte während eines laufenden Vorfalls nur schwer zeitnah überprüfbar sein.
Die Kommunikation von Binance hebt außerdem einen wichtigen Unterschied für Kunden und Geschäftspartner hervor: Eingefrorene Gelder sind nicht zwangsläufig wiedererlangte Gelder. Branchenpartner froren zwar Vermögenswerte im Wert von rund 3 Milliarden US-Dollar ein, doch Binance hat noch nicht dargelegt, wie viel der gestohlenen Kryptowährungen wieder unter seine Kontrolle gelangt ist.
Ethereum EIP-7702 im Fokus, nachdem eine Delegierung zum Abfluss führte
Obwohl sich der Diebstahl auf Binance-Wallets konzentrierte, richtet sich die technische Aufmerksamkeit nun auf Ethereum EIP-7702. Cointelegraph berichtete zuvor, dass das Upgrade in den Fokus der Untersuchungen geriet, nachdem Angreifer es genutzt hatten, um eine Binance-Wallet zu leeren. EIP-7702 ermöglicht es einer Wallet, Software zu autorisieren, in ihrem Namen zu handeln. Das wirft Fragen dazu auf, wie Delegierungen mit börsenspezifischen Genehmigungs- und Sicherheitsverfahren zusammenspielen.
Blockaid-CEO Ido Ben-Natan erklärte gegenüber Cointelegraph, dass kompromittierte Signatursysteme wahrscheinlich eine zentrale Rolle dabei spielten, den Diebstahl zu ermöglichen. Er fügte hinzu, dass die Angreifer möglicherweise auch ohne EIP-7702 Gelder hätten stehlen können. Der Mechanismus könnte ihnen jedoch geholfen haben, bestimmte Schutzmaßnahmen zu umgehen und den Diebstahl koordinierter auszuführen.
Binance-Co-CEO Richard Teng erklärte, die Ermittler hätten festgestellt, dass der Angreifer mithilfe einer EIP-7702-Delegierung Ausführungsbefugnis über eine Hot Wallet erlangt habe, ohne die üblichen Genehmigungskontrollen von Binance zu durchlaufen. Teng verwies außerdem auf einen „Selbstzerstörungsmechanismus“, der Werkzeuge und Spuren beseitigt habe und die Ermittlungen dadurch erschwert habe.
Binance erklärte außerdem, die Ermittler hätten weitere Sicherheitsverletzungen entdeckt, die über den zunächst vermuteten kompromittierten Laptop hinausgingen. Die Börse meldete keine Hinweise darauf, dass private Wallet-Schlüssel offengelegt worden seien, und kündigte an, innerhalb von etwa 48 Stunden weitere technische Erkenntnisse zu veröffentlichen.
Unabhängig davon beobachtete Chainalysis Tausende Transaktionen in rascher Folge, die auf automatisierte Geldwäsche hindeuten könnten. Dieses Muster – Gelder, die zwischen Adressen hin- und hergeschoben werden und manchmal zu zuvor genutzten Wallets zurückkehren – wurde bei groß angelegten Hacks häufig bei Versuchen beobachtet, die Herkunft der Gelder zu verschleiern. Die genaue Einordnung der Absichten und der vollständige Weg der Gelder könnten jedoch erst im weiteren Verlauf der Nachverfolgung klarer werden.
Auszahlungen und Liquiditätsmaßnahmen: Aave öffnet wieder, Binance plant schrittweise Rückkehr
Der Hack wirkt sich auch auf die breitere Marktinfrastruktur aus. Zu den vorsorglichen Maßnahmen nach dem Diebstahl gehörte die Aussetzung neuer Einzahlungen und Kreditaufnahmen beim dezentralen Kreditgeber Aave. Cointelegraph berichtete, dass Aave seine Märkte am Freitagnachmittag wieder öffnete, während Auszahlungen bei Binance weiterhin ausgesetzt blieben.
In einer am Freitag in sozialen Medien veröffentlichten Mitteilung erklärte Binance, man wolle am Sonntag, dem 1. November, mit der schrittweisen Wiederaufnahme von Auszahlungen beginnen, sofern die Sicherheitsüberprüfungen abgeschlossen seien. Die Börse deutete außerdem an, dass Einzahlungen und andere vermutlich nicht betroffene Dienste weiterlaufen würden.
Zusätzlich zum Auszahlungsplan erklärte Binance, innerhalb von zwölf Stunden nach der Ankündigung eine erste Momentaufnahme seiner Reserven erstellen zu wollen. Die Ergebnisse sollen bis Montag vorliegen. Der Bericht soll zeigen, welche Vermögenswerte Binance hält und wie diese die Kundenguthaben decken.
Für Nutzer und Händler stellt sich unmittelbar nicht nur die Frage, ob Auszahlungen planmäßig wieder möglich sein werden, sondern auch, ob die Börse schnell genug glaubwürdige und überprüfbare Transparenz schaffen kann, um das Vertrauen wiederherzustellen. Angesichts des Ausmaßes des Diebstahls dürften selbst schrittweise Fortschritte bei der Offenlegung der Verwahrung, der Wiederbeschaffung und der technischen Lehren zu Hot-Wallet-Kontrollen und delegierter Ausführung maßgeblich beeinflussen, wie schnell das Vertrauen in den Markt zurückkehrt.
Während Binance seine Sicherheitsüberprüfungen abschließt und weitere technische Erkenntnisse veröffentlicht, sollten Leser auf drei Dinge achten: die Bestätigung des Zeitplans für die Wiederaufnahme der Auszahlungen, eine unabhängige Überprüfung der Angaben zu den Unternehmensreserven und aktuelle Informationen darüber, wie viel der gestohlenen Kryptowährungen tatsächlich wiedererlangt wurde oder noch durch das System bewegt wird.
Dieser Artikel wurde ursprünglich unter dem Titel „Binance-Hack über 6,3 Milliarden US-Dollar: Rückblick auf den zeitlichen Ablauf des Sicherheitsvorfalls“ bei Crypto Breaking News veröffentlicht – Ihrer zuverlässigen Quelle für Krypto-Nachrichten, Bitcoin-Nachrichten und Blockchain-Updates.