



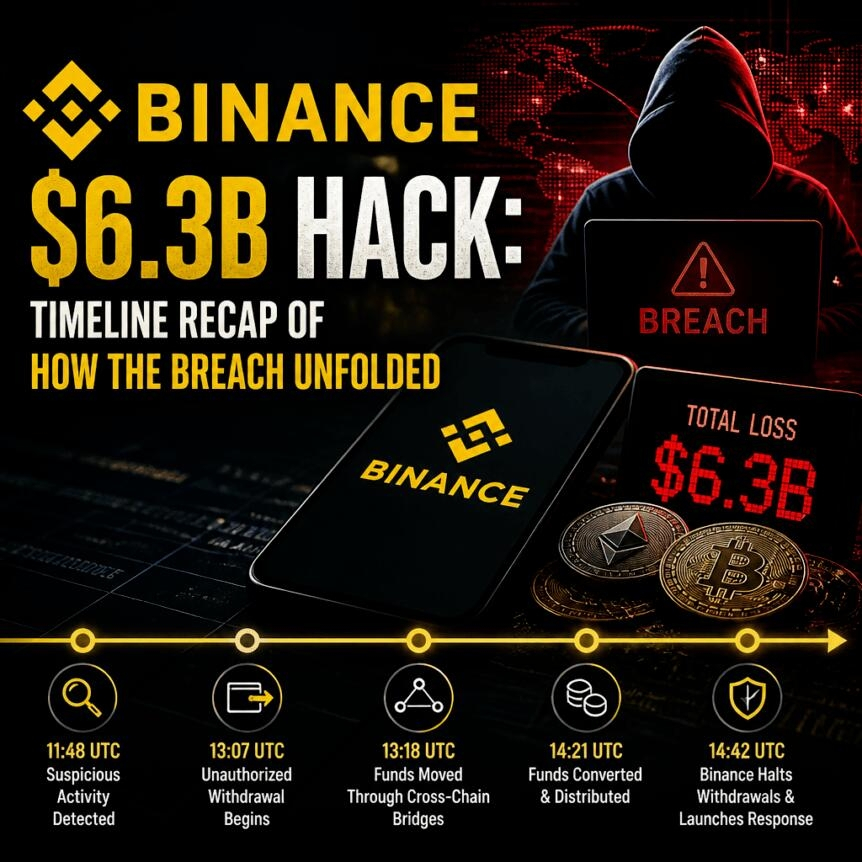
Binance gab bekannt, mehr als 6,34 Milliarden US-Dollar zurückgestellt zu haben, um Verluste zu decken, nachdem Hacker am Donnerstag rund 6,3 Milliarden US-Dollar von der Börse gestohlen hatten. Der Vorfall wird von der Blockchain-Analysefirma TRM Labs inzwischen als der größte Kryptowährungsdiebstahl aller Zeiten bezeichnet. Branchenpartner haben Berichten zufolge Vermögenswerte im Wert von rund 3 Milliarden US-Dollar eingefroren, die mit dem Angriff in Verbindung stehen. Kunden warten jedoch weiterhin darauf, dass Auszahlungen wieder vollständig möglich sind.
TRM Labs verfolgte die ersten nicht autorisierten Überweisungen bis etwa 20:05 Uhr UTC am Donnerstag zurück und berichtete, dass Binance-Wallets über mehrere Blockchains hinweg geleert wurden. Laut der Analyse von TRM konzentrierten sich die Angreifer auf Hot Wallets – Konten, die für die tägliche Abwicklung von Auszahlungen online gehalten werden. Binance hat nicht öffentlich bestätigt, wer hinter dem Hack steckt. TRM schrieb die Operation jedoch der nordkoreanischen Gruppe TraderTraitor zu, deren Name in den USA bereits mit dem Diebstahl von 1,5 Milliarden US-Dollar bei Bybit im Februar 2025 in Verbindung gebracht wurde.
Wichtige Erkenntnisse
TRM Labs verfolgte die ersten nicht autorisierten Transfers bis etwa 20:05 Uhr UTC am Donnerstag zurück. Dabei wurden Abflüsse über mehrere Blockchains hinweg gemeldet.
Partner haben rund 3 Milliarden US-Dollar an betroffenen Vermögenswerten eingefroren. Binance hat jedoch noch nicht offengelegt, wie viel der gestohlenen Kryptowährungen tatsächlich wieder unter ihre Kontrolle gebracht wurde.
Binance zufolge hat das Unternehmen mehr als 6,34 Milliarden US-Dollar zurückgestellt – darunter 5 Milliarden US-Dollar, die bereits in den betroffenen Token gehalten wurden –, um Verluste abzudecken. Die verbleibenden Token sollen über Börsen und außerbörsliche Geschäfte erworben werden.
Der Diebstahl hat die Ethereum-Funktion EIP-7702 in den Fokus gerückt. Binance zufolge nutzte der Angreifer Delegierung, um die üblichen Genehmigungskontrollen zu umgehen.
Binance-Auszahlungen sind den jüngsten Meldungen zufolge weiterhin ausgesetzt. Binance will sie innerhalb von 40 Stunden wieder aufnehmen und bis Montag einen vollständigen Reservenachweis veröffentlichen.
Spuren deuten auf Zugriff auf Hot Wallets und Abflüsse über mehrere Blockchains hin
Im Rahmen seiner Untersuchung des Vorfalls erklärte TRM Labs, die ersten nicht autorisierten Transfers gegen 20:05 Uhr UTC am Donnerstag identifiziert zu haben. Außerdem beobachtete das Unternehmen, wie Binance-Wallets über mehrere Blockchains hinweg leergeräumt wurden. Das Muster passt zu einem Angriff auf eine Börse auf operativer Ebene – insbesondere, wenn die Angreifer die Kontrolle über Schlüssel oder Signaturprozesse für Hot Wallets erlangt haben.
Die Zuordnung des Angriffs durch TRM zur Gruppe TraderTraitor war eine der folgenreichsten Behauptungen in der frühen Berichterstattung. Das Unternehmen brachte den Vorfall zudem mit einem umfassenderen Muster von Aktivitäten mit Verbindungen zu Nordkorea in Zusammenhang, auf das das US-amerikanische Federal Bureau of Investigation hingewiesen hatte. Dieses hatte die Gruppe TraderTraitor für den Diebstahl bei Bybit im Februar 2025 verantwortlich gemacht. Dennoch hat Binance die Identität des Angreifers nicht bestätigt.
Binance-Co-CEO Richard Teng betonte, dass die Börse keine Schlussfolgerungen über die individuelle Verantwortung gezogen habe. „Damit das klar ist: Der Angreifer hat nicht einfach die Berechtigungen eines einzelnen Ingenieurs genutzt, und es handelte sich nicht um eine einzige Aktion mit nur einem Klick“, sagte Teng. Außerdem erklärte er, dass die Untersuchung von Binance „keine Verantwortung einer Einzelperson zugeschrieben hat“.
Abdeckung der Verluste im Vergleich zur tatsächlichen Wiedererlangung
Binances finanzielle Reaktion konzentriert sich auf die erklärte Deckung der Verluste und nicht auf die unmittelbar wiedererlangten Beträge. Die Börse erklärte, sie habe mehr als 6,34 Milliarden US-Dollar an Unternehmensmitteln zurückgestellt, darunter 5 Milliarden US-Dollar, die bereits in den betroffenen Token gehalten wurden. Binance wies zudem darauf hin, dass eingefrorene Vermögenswerte nicht in der zurückgestellten Summe enthalten seien und dass die für die Deckung noch benötigten Token über Börsen und außerbörsliche Geschäfte erworben werden sollen.
Ein Sprecher erklärte gegenüber Cointelegraph, die 5 Milliarden US-Dollar befänden sich in der Verwahrung von Binance. Die Börse lehnte es unter Hinweis auf Sicherheitsbedenken ab, konkrete Wallet-Adressen zu nennen. CertiK zufolge wären weitere Informationen nötig, um die Bestände unabhängig zu überprüfen.
Diese Unterscheidung ist für Nutzer wichtig, die beurteilen wollen, ob als „gedeckt“ bezeichnete Verluste auch tatsächlich „wiedererlangte“ Gelder bedeuten. Eingefrorene Vermögenswerte sind nicht automatisch mit zurückerlangten Vermögenswerten gleichzusetzen. Zum Zeitpunkt der Berichterstattung hatte Binance noch nicht offengelegt, wie viel der gestohlenen Kryptowährungen tatsächlich wieder unter die Kontrolle des Unternehmens gebracht worden war. Anleger und Kunden, die den Fortschritt bei der Rückforderung verfolgen, sollten daher auf künftige Angaben zu Bewegungen nach dem Einfrieren und zur Abstimmung der Bestände achten – nicht nur auf Aussagen zur Deckung der Verluste.
Die Kontroverse um EIP-7702 rückt Delegierung als Verstärker von Angriffen in den Fokus
Eine der unmittelbarsten technischen Kontroversen rund um den Binance-Hack betrifft Ethereums EIP-7702. Cointelegraph berichtete, dass das Upgrade in die Kritik geriet, nachdem Angreifer damit eine Binance-Wallet leergeräumt hatten.
EIP-7702 ist eine Wallet-Funktion, mit der Software autorisiert werden kann, im Namen einer Wallet zu handeln. Ido Ben-Natan, CEO von Blockaid, erklärte gegenüber Cointelegraph, dass kompromittierte Signatursysteme den Diebstahl wahrscheinlich ermöglicht hätten. Er merkte außerdem an, dass die Angreifer den Raub zwar möglicherweise auch ohne EIP-7702 hätten verüben können, die Funktion ihnen aber womöglich dabei geholfen habe, Sicherheitsvorkehrungen zu umgehen und Vermögenswerte effizienter in einem einzigen Durchgang abzuziehen.
Tengs Beschreibung des Mechanismus deutete auf ein Delegierungsverhalten hin und nicht auf den einfachen Missbrauch von Berechtigungen. Er sagte, der Angreifer habe eine EIP-7702-Delegierung genutzt, um Ausführungsbefugnis über eine Hot Wallet zu erlangen, ohne die üblichen Genehmigungskontrollen von Binance zu durchlaufen. Teng verwies außerdem auf einen „Selbstzerstörungsmechanismus“, der Werkzeuge und Spuren vernichtet und so die Untersuchung erschwert habe.
Auch die On-Chain-Überwachung prägte die Berichterstattung. Chainalysis beobachtete Tausende Transaktionen in rascher Folge, die das Unternehmen als möglicherweise automatisierte Geldwäsche deutete: Bewegungen zwischen Adressen, bei denen Gelder teilweise zu zuvor verwendeten Wallets zurückkehrten. Das deutet darauf hin, dass die Angreifer wahrscheinlich auf Geschwindigkeit und Verschleierung gesetzt hatten.
Für Beteiligte am Ethereum-Ökosystem lautet die zentrale Erkenntnis nicht, dass EIP-7702 automatisch schuld ist, sondern dass Wallet-Autorisierungsfunktionen das Bedrohungsmodell erheblich verändern können, wenn sie mit kompromittierter operativer Sicherheit zusammentreffen. Unklar bleibt, wie häufig solche Umgehungsversuche mithilfe von Delegierung sind und ob Börsen und Wallet-Anbieter ihre Autorisierungsabläufe und Überwachungskontrollen als Reaktion darauf anpassen werden.
Auszahlungen ausgesetzt, während Aave die Märkte wieder öffnet
Der Hack erschütterte die Aktivitäten an den Kryptomärkten und veranlasste Binance, vorsorglich neue Einzahlungen und Kreditaufnahmen beim dezentralen Kreditgeber Aave auszusetzen. Aave öffnete seine Märkte am Freitagnachmittag wieder, während Binance-Auszahlungen weiterhin ausgesetzt blieben.
Binance erklärte, der Auszahlungsdienst werde wiederhergestellt und das Unternehmen führe eine konzernweite Sicherheitsüberprüfung durch. Teng zufolge strebt Binance an, die Auszahlungen innerhalb von 40 Stunden nach seinem Update vom Freitag wieder aufzunehmen und bis Montag einen vollständigen Reservenachweis zu veröffentlichen.
Kunden und Geschäftspartner sollten diese Zeitpläne als operative Ziele und nicht als Garantien betrachten. Wie schnell Auszahlungen wieder aufgenommen werden können, hängt oft davon ab, ob Sicherheitsprüfungen abgeschlossen, kompromittierte Komponenten ersetzt und die Transaktionsverarbeitung in den betroffenen Netzwerken stabilisiert werden. Der Reservenachweis sowie künftige Angaben zu eingefrorenen Vermögenswerten und zur tatsächlichen Wiedererlangung der Kontrolle über die Gelder dürften darüber entscheiden, wie schnell das Vertrauen der Nutzer zurückgewonnen werden kann.
Während Binance die technischen Maßnahmen und die Offenlegung von Informationen vorantreibt, sollten Leser darauf achten, was der Reservenachweis konkret umfasst, wie viele eingefrorene Vermögenswerte letztlich wiedererlangt werden können und ob weitere Einzelheiten zum Muster der EIP-7702-Delegierung sowie zu möglichen zusätzlichen Sicherheitsvorkehrungen bekannt werden, die Börsen künftig einführen könnten.
Dieser Artikel erschien ursprünglich unter dem Titel „Binance-Hack über 6,3 Milliarden US-Dollar: Rückblick auf den Ablauf des Angriffs“ bei Crypto Breaking News – Ihrer vertrauenswürdigen Quelle für Krypto-Nachrichten, Bitcoin-Nachrichten und Blockchain-Updates.