$BNB
$BEAMX
$IDOL
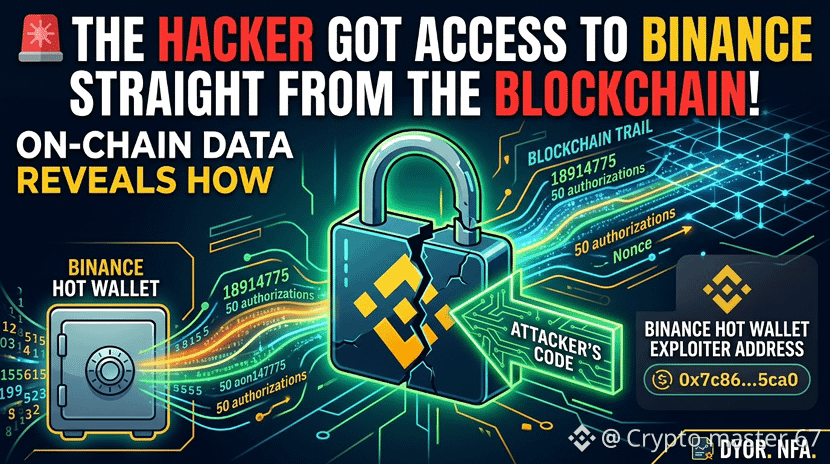
🚨 Der Hacker verschaffte sich direkt über die Blockchain Zugriff auf Binance — DIREKT VOM HACKER
On-Chain-Daten geben einen genaueren Einblick, wie Binance Hot Wallet 14 angeblich gehackt wurde.
Der Code des Angreifers erhielt um 20:21 UTC Zugriff auf die Signaturfunktion der Wallet.
Angeblich hatte die Transaktion 50 Autorisierungen, wobei jede der Nonces von 18,914,775 bis 18,914,824 mit dem eigenen Schlüssel der Wallet signiert wurde.
Wegen der Nonce der Wallet wurde jedoch nur die Autorisierung der nächsten gültigen Nonce ausgeführt.
Das deutet darauf hin, dass der Hacker die Signaturfunktion der Wallet ausnutzen konnte und bei Bedarf Signaturen anfordern konnte.
Ein Blick auf die On-Chain-Spuren zeigt unter anderem Folgendes:
Die Absenderadresse 0x7c86…5ca0 wird auf Etherscan inzwischen als „Binance Hot Wallet Exploiter“ bezeichnet.
Offenbar führte diese Adresse alle drei Transaktionen aus, mit denen die Gelder abgezogen worden sein sollen.
Drei Auszahlungen aus dem 0.1-ETH-Pool wurden zur Finanzierung eines Teils der Gasgebühren zurückverfolgt. Ein Teil der Gasgebühren wurde über drei Auszahlungen aus dem 0.1-ETH-Pool auf Tornado Cash zurückgeführt.
Die erste dieser Auszahlungen erfolgte am 28. Oktober um 07:39 UTC, etwa 37 Stunden vor dem Angriff.
Die Zahlen zeigen Berichten zufolge, dass rund 94 Prozent der Gelder auf Ethereum eingefroren wurden.
Die On-Chain-Untersuchung liefert zwar wertvolle Hinweise, doch die genaue Schwachstelle und der gesamte Angriffsweg sind weiterhin unbestätigt.
Die Untersuchung läuft noch. Ich werde weiter darüber berichten.
DYOR. NFA.#bnb #Binance #UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax #$1.5BInLeveragedCryptoBetsLiquidated #TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents