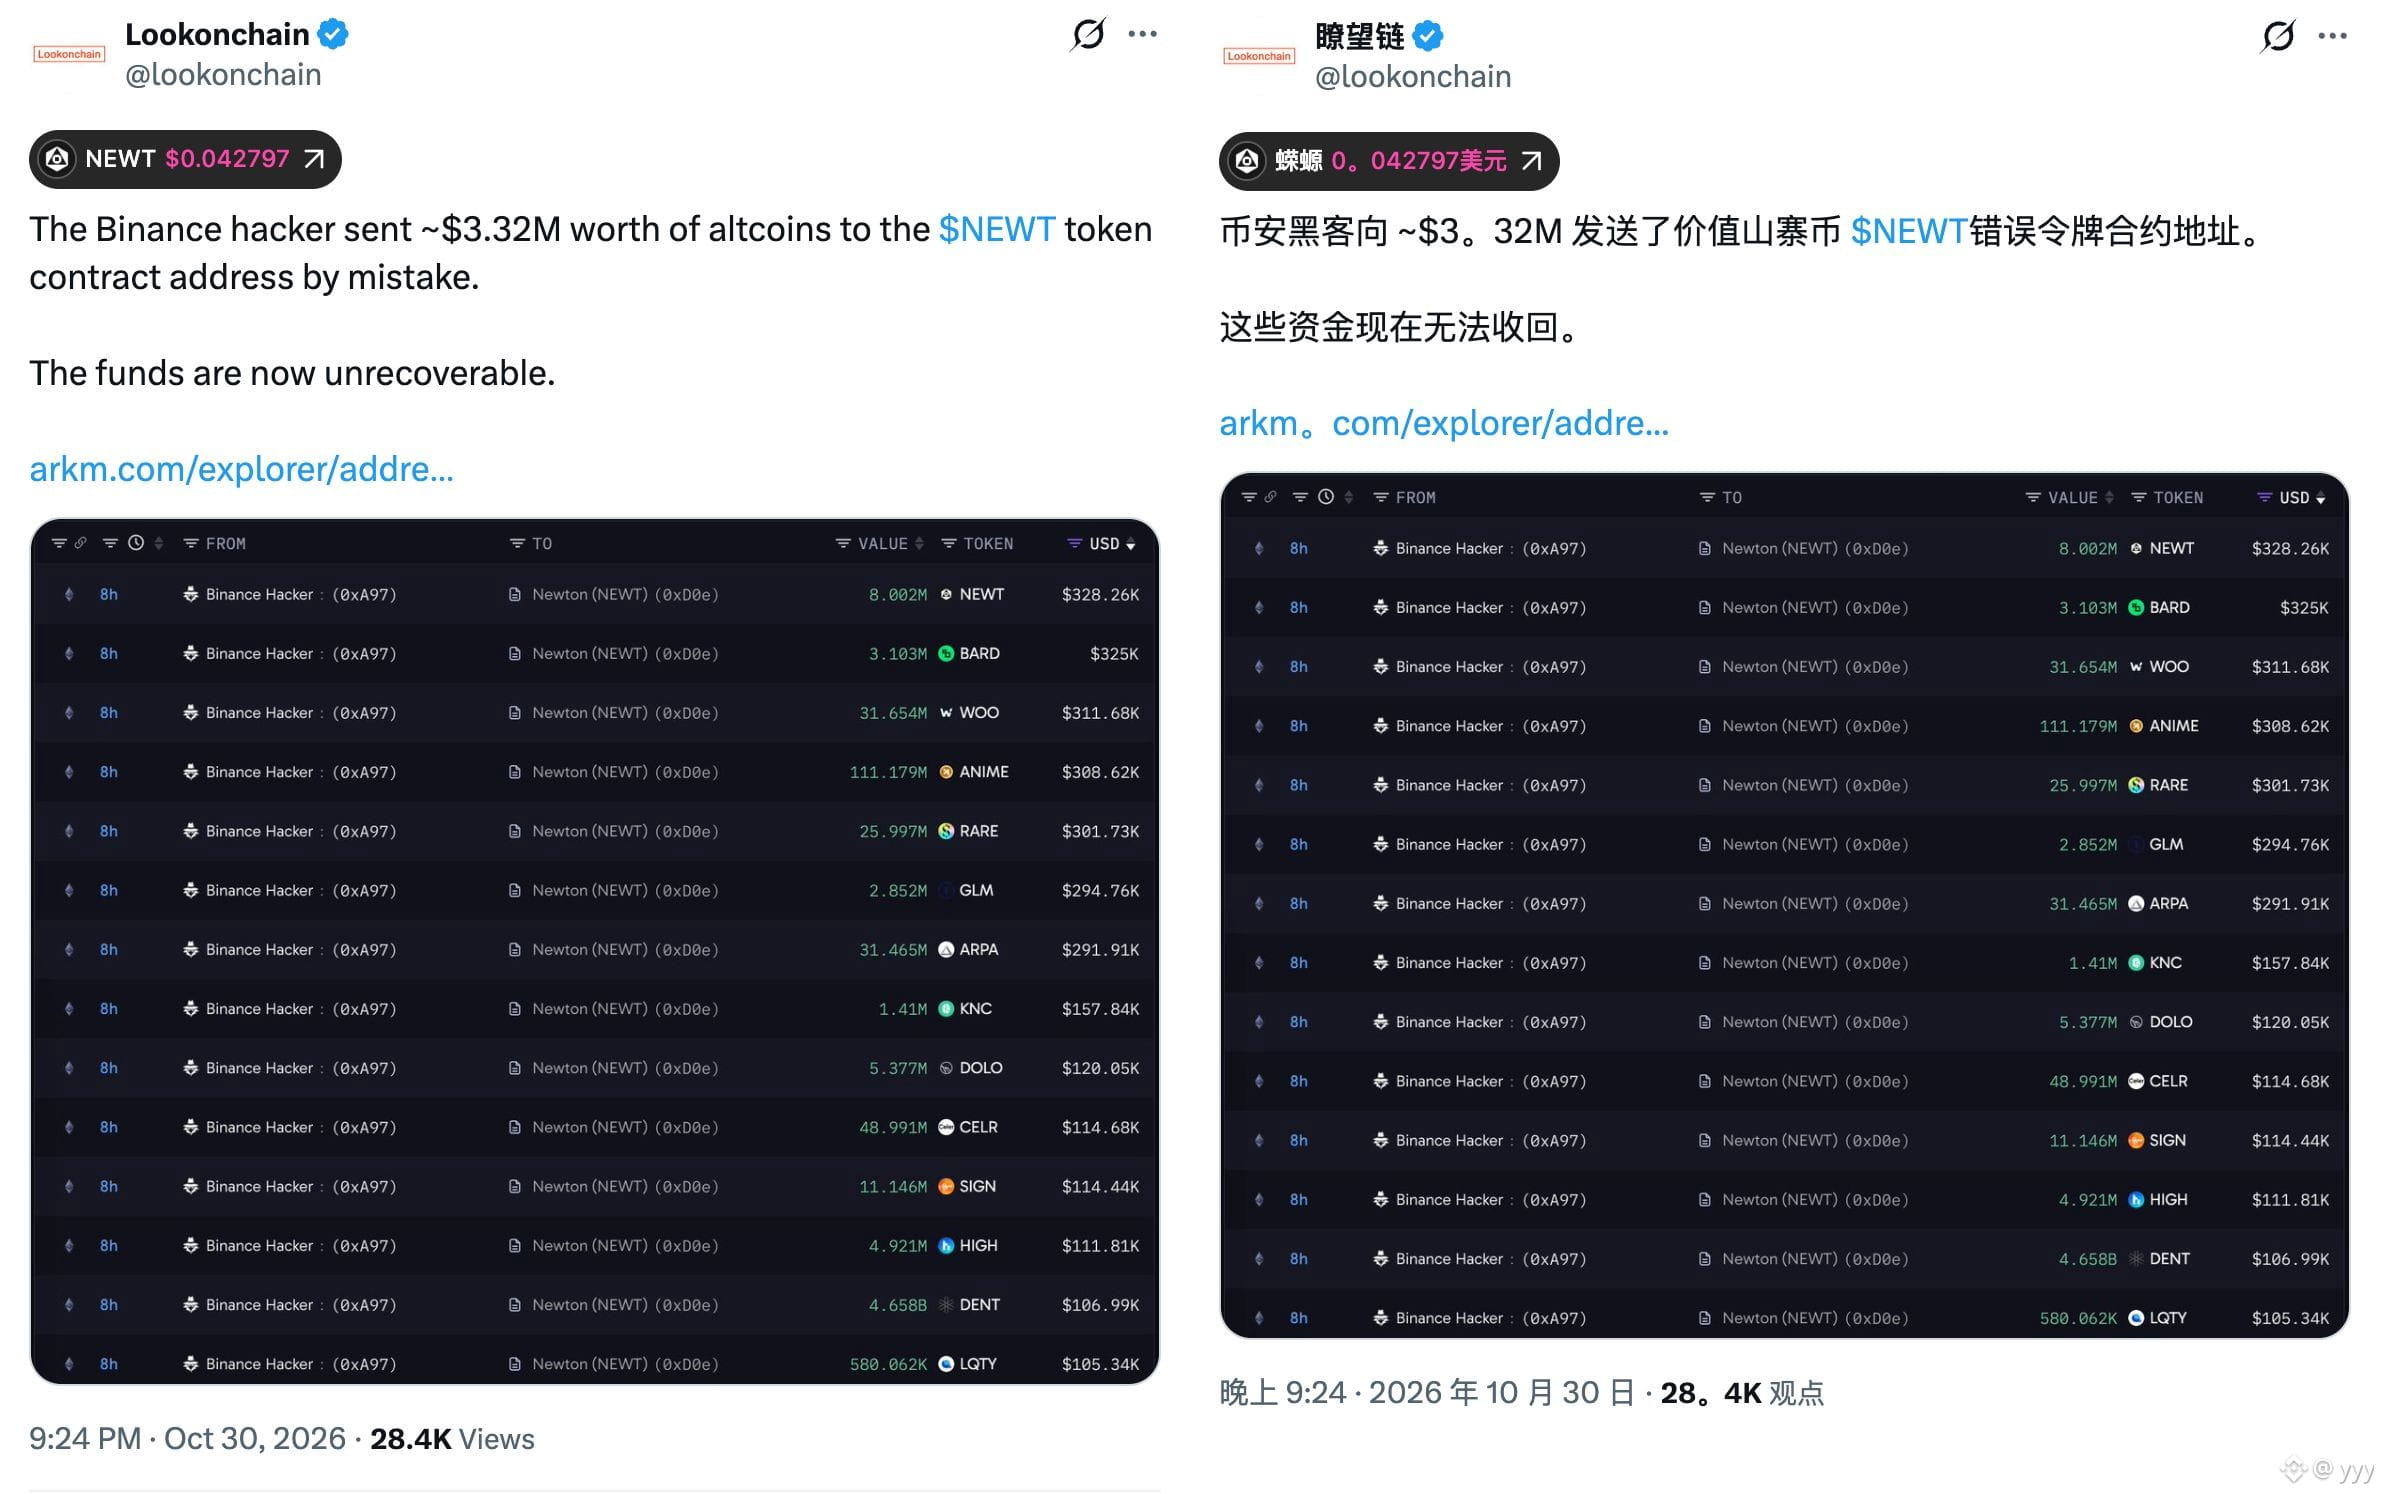
Der Hacker, der Binance angegriffen hat, wurde dabei erwischt, einen Anfängerfehler begangen zu haben: Er überwies Altcoins im Wert von etwa 3,3 Millionen US-Dollar an die Vertragsadresse des Tokens $NEWT .
Das ist, als würde man die Coins direkt in ein schwarzes Loch schicken – sie sind dauerhaft gesperrt und können nicht zurückgeholt werden.
Ein weiterer Fehler zuvor war, dass er die auf Arbitrum gestohlenen Gelder nicht sofort über eine Cross-Chain-Brücke transferierte. Sie blieben mehrere Stunden dort, bis sie von Arbitrum SC notfallmäßig eingefroren wurden.
#Binance #Arbitrum $ARB