

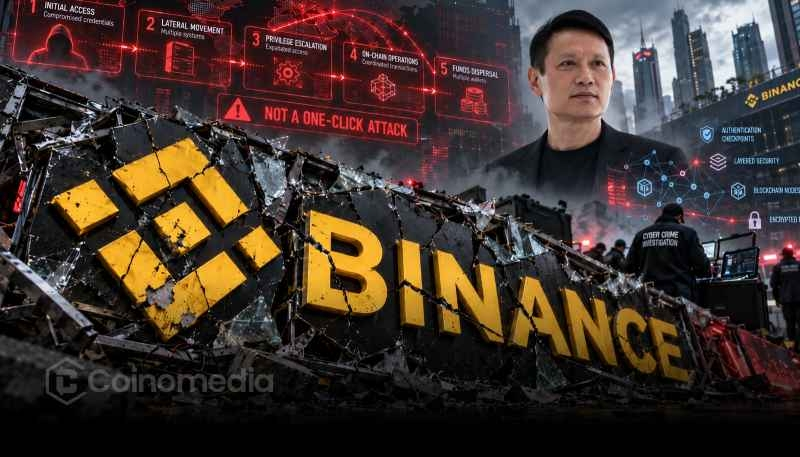
Binances Richard Teng stellte klar, dass der gemeldete Angriff über die Berechtigungen eines einzelnen Ingenieurs hinausging.
Teng wies die Beschreibung des Vorfalls als einfache „Ein-Klick“-Aktion zurück.
Seine Kommentare werfen Fragen zur Komplexität des Angriffs auf, auch wenn die vollständigen technischen Details weiterhin unklar sind.
Binances Richard Teng stellt Behauptungen zum Angriff infrage
Binances Richard Teng hat sich zu Behauptungen über einen kürzlich erfolgten Angriff geäußert und erklärt, dass der Vorfall komplexer war, als manche Darstellungen vermuten ließen.
Laut Teng ging der Angriff über die Berechtigungen hinaus, die einem einzelnen Ingenieur zur Verfügung standen, und war keine einfache „Ein-Klick“-Aktion.
Richard Tengs Klarstellung zum Binance-Angriff stellt die Vorstellung infrage, dass ein einzelner Mitarbeiter den gesamten Vorfall durch eine einzige autorisierte Aktion hätte auslösen können.
Seine Äußerungen deuten darauf hin, dass man die Berechtigungen, Systeme und Handlungen genauer untersuchen muss, um den Vorfall zu verstehen.
Die Erklärung legt jedoch weder den vollständigen Ablauf des Angriffs offen noch stellt sie genau dar, wie die Angreifer vorgingen.
Sie bestätigt auch nicht, ob die Konten mehrerer Mitarbeiter kompromittiert wurden.
Diese Unterscheidungen sind wichtig, denn ein Angriff, der über die Berechtigungen eines Ingenieurs hinausgeht, beweist nicht zwangsläufig, dass mehrere Ingenieure beteiligt waren.
Tengs Erklärung liefert vorerst zusätzlichen Kontext, ohne alle Fragen zum Vorfall zu klären.
Warum Richard Tengs Klarstellung zum Binance-Angriff wichtig ist
Richard Tengs Klarstellung zum Binance-Angriff verdeutlicht einen wichtigen Aspekt der Cybersicherheit: den Unterschied zwischen den autorisierten Berechtigungen eines Mitarbeiters und den tatsächlichen Möglichkeiten eines Angreifers.
Große Kryptowährungsplattformen setzen in der Regel Zugriffskontrollen ein, um einzuschränken, was einzelne Mitarbeiter in sensiblen Systemen tun können.
Diese Kontrollen sollen den möglichen Schaden durch kompromittierte Zugangsdaten oder unbefugte Aktivitäten begrenzen.
Angreifer könnten jedoch versuchen, Schwachstellen in mehreren Systemen, Konten oder Sicherheitsprozessen auszunutzen.
Ein Vorfall, der über die Berechtigungen einer Person hinausgeht, könnte daher einen komplexeren Ablauf umfassen als eine einzelne Kontoaktion.
Tengs Äußerungen allein belegen allerdings nicht, welche Sicherheitskontrollen betroffen waren oder ob ein bestimmtes System versagt hat.
Diese Unterscheidung ist für Nutzer wichtig, die die Risiken zentralisierter Kryptowährungsplattformen verstehen möchten.
Wer einen Vorfall auf eine Ein-Klick-Erklärung reduziert, lässt möglicherweise wichtige technische Einzelheiten außer Acht.
Eine präzise Berichterstattung erfordert, bestätigte Aussagen von Annahmen darüber zu trennen, wie sich ein Angriff ereignet hat.
UPDATE: Binance-Chef Richard Teng stellt klar, dass der Angriff über die Berechtigungen eines einzelnen Ingenieurs hinausging und keine „Ein-Klick“-Aktion war. pic.twitter.com/eBfmesTVQD
— Cointelegraph (@Cointelegraph) 30. Oktober 2026
Wie geht es mit der Sicherheit von Binance weiter?
Nach Richard Tengs Klarstellung zum Binance-Angriff könnte sich die Aufmerksamkeit darauf richten, ob Binance weitere technische Informationen veröffentlicht.
Ein ausführlicher Vorfallbericht könnte verdeutlichen, wie sich der Angriff entwickelte, welche Berechtigungen eine Rolle spielten und welche Schutzmaßnahmen aktiviert wurden.
Solche Informationen würden Nutzern auch helfen, zwischen einem isolierten Sicherheitsvorfall und einem umfassenderen betrieblichen Problem zu unterscheiden.
Für Kryptowährungsbörsen ist transparente Kommunikation wichtig, da Kunden darauf vertrauen, dass diese Plattformen ihre digitalen Vermögenswerte und vertraulichen Kontoinformationen schützen.
Die vorliegende Erklärung nennt jedoch weder die finanziellen Auswirkungen des Angriffs noch bestätigt sie, dass Kundengelder betroffen waren.
Es wäre daher verfrüht, Schlussfolgerungen zu Verlusten, einer Beteiligung von Mitarbeitern oder der Wirksamkeit der umfassenderen Sicherheitsinfrastruktur von Binance zu ziehen.
Tengs zentrale Botschaft lautet vorerst, dass sich der Angriff nicht zutreffend auf die Berechtigungen eines einzelnen Ingenieurs oder eine einzige Klickaktion reduzieren lässt.
Weitere bestätigte Einzelheiten sind erforderlich, um den gesamten Umfang des Vorfalls festzustellen und zu verstehen, wie er sich ereignet hat.