



Autor: TRM-Team
Übersetzung: Deep Tide TechFlow
Einordnung von Deep Tide: Dies ist die erste umfassende Analyse des Binance-Hacks durch die Blockchain-Forensikfirma TRM Labs. Die Untersuchung ordnet den Angriff mit hoher Sicherheit der nordkoreanischen Gruppe TraderTraitor zu und weist darauf hin, dass auf zehn Blockchains innerhalb einer halben Stunde gleichzeitig „legitim signierte“ Überweisungen erfolgten. Das Problem dürfte daher eher im Signatursystem von Binances Hot Wallet selbst liegen und nicht nur bei einem Phishing-Angriff. Für Anleger liegt die eigentliche offene Frage nicht bei den bereits eingefrorenen Stablecoins im Wert von rund 2,7 Milliarden US-Dollar, sondern darin, wohin die rund 420.000 ETH und 18.270 BTC gelangt sind, die sich noch in den Händen der Angreifer befinden. Der potenzielle Verkaufsdruck auf ETH und BTC hängt davon ab, wie diese Bestände anschließend über Cross-Chain-Bridges, Tauschdienste und OTC-Geschäfte veräußert werden.
Auf einen Blick
Am 29. Oktober 2026 transferierte ein Angreifer etwa 6,36 Milliarden Dollar aus Binance-Wallets auf zehn Blockchains. Der Großteil davon wurde innerhalb von etwa 20 Minuten bewegt, beginnend um 20:05 UTC. Damit ist dies der größte dokumentierte Kryptowährungsdiebstahl – etwa viermal so groß wie der Diebstahl von 1,5 Milliarden Dollar bei Bybit im Februar 2025. Binance bestätigte einen Sicherheitsvorfall und setzte Auszahlungen auf mehreren Netzwerken aus.
Auf Grundlage verlässlicher On-Chain- und Off-Chain-Informationen schreibt TRM den Angriff der nordkoreanischen Elite-Hackergruppe TraderTraitor zu. Wir sind von dieser Einschätzung sehr überzeugt. TRM verfolgt die Gelder und warnt Partner über das Beacon Network.
Auf Ethereum nutzte der Angreifer eine EIP-7702-Delegation, um eine Binance-Hot-Wallet in einen von ihm kontrollierten „Sweeper“ zu verwandeln. Dafür hatte er 50 vorab signierte Autorisierungen vorbereitet. Im selben Zeitraum transferierten Binance-Wallets auf den anderen neun Blockchains Gelder mit gewöhnlichen signierten Transaktionen an den Angreifer. TRM geht davon aus, dass dies auf eine Kompromittierung der Signaturinfrastruktur der Binance-Hot-Wallets hindeutet.
Tether, Circle, Ripple und World Liberty Financial froren Stablecoins im Wert von etwa 2,67 Milliarden Dollar ein. Der Arbitrum Security Council fror in seinem Netzwerk 8.426 ETH und 74,6 Millionen ARB ein – insgesamt Vermögenswerte im Wert von etwa 2,7 Milliarden Dollar. Der Angreifer lieferte sich mit den Einfrierungen ein Wettrennen: Er verkaufte USDT an Market Maker und nahm bei Aave ETH auf, wobei er USDT als Sicherheit hinterlegte. Derzeit hält er über 420.000 ETH und 18.270 BTC – Vermögenswerte im Wert von etwa 2,4 Milliarden Dollar, auf die kein Emittent zugreifen kann.
Ablauf des Vorfalls
Am Abend des 29. Oktober begannen Milliarden Dollar an Krypto-Vermögenswerten aus Wallets der weltweit größten Kryptowährungsbörse Binance abzufließen. Innerhalb weniger Minuten transferierten Binance-Wallets auf dem XRP Ledger, Ethereum, Bitcoin, Tron, Solana und vier weiteren Netzwerken ihre Guthaben an Adressen, die von demselben Angreifer kontrolliert wurden. Eine zweite Abflusswelle um 23:05 UTC betraf Binance-Wallets auf Avalanche und Polygon.
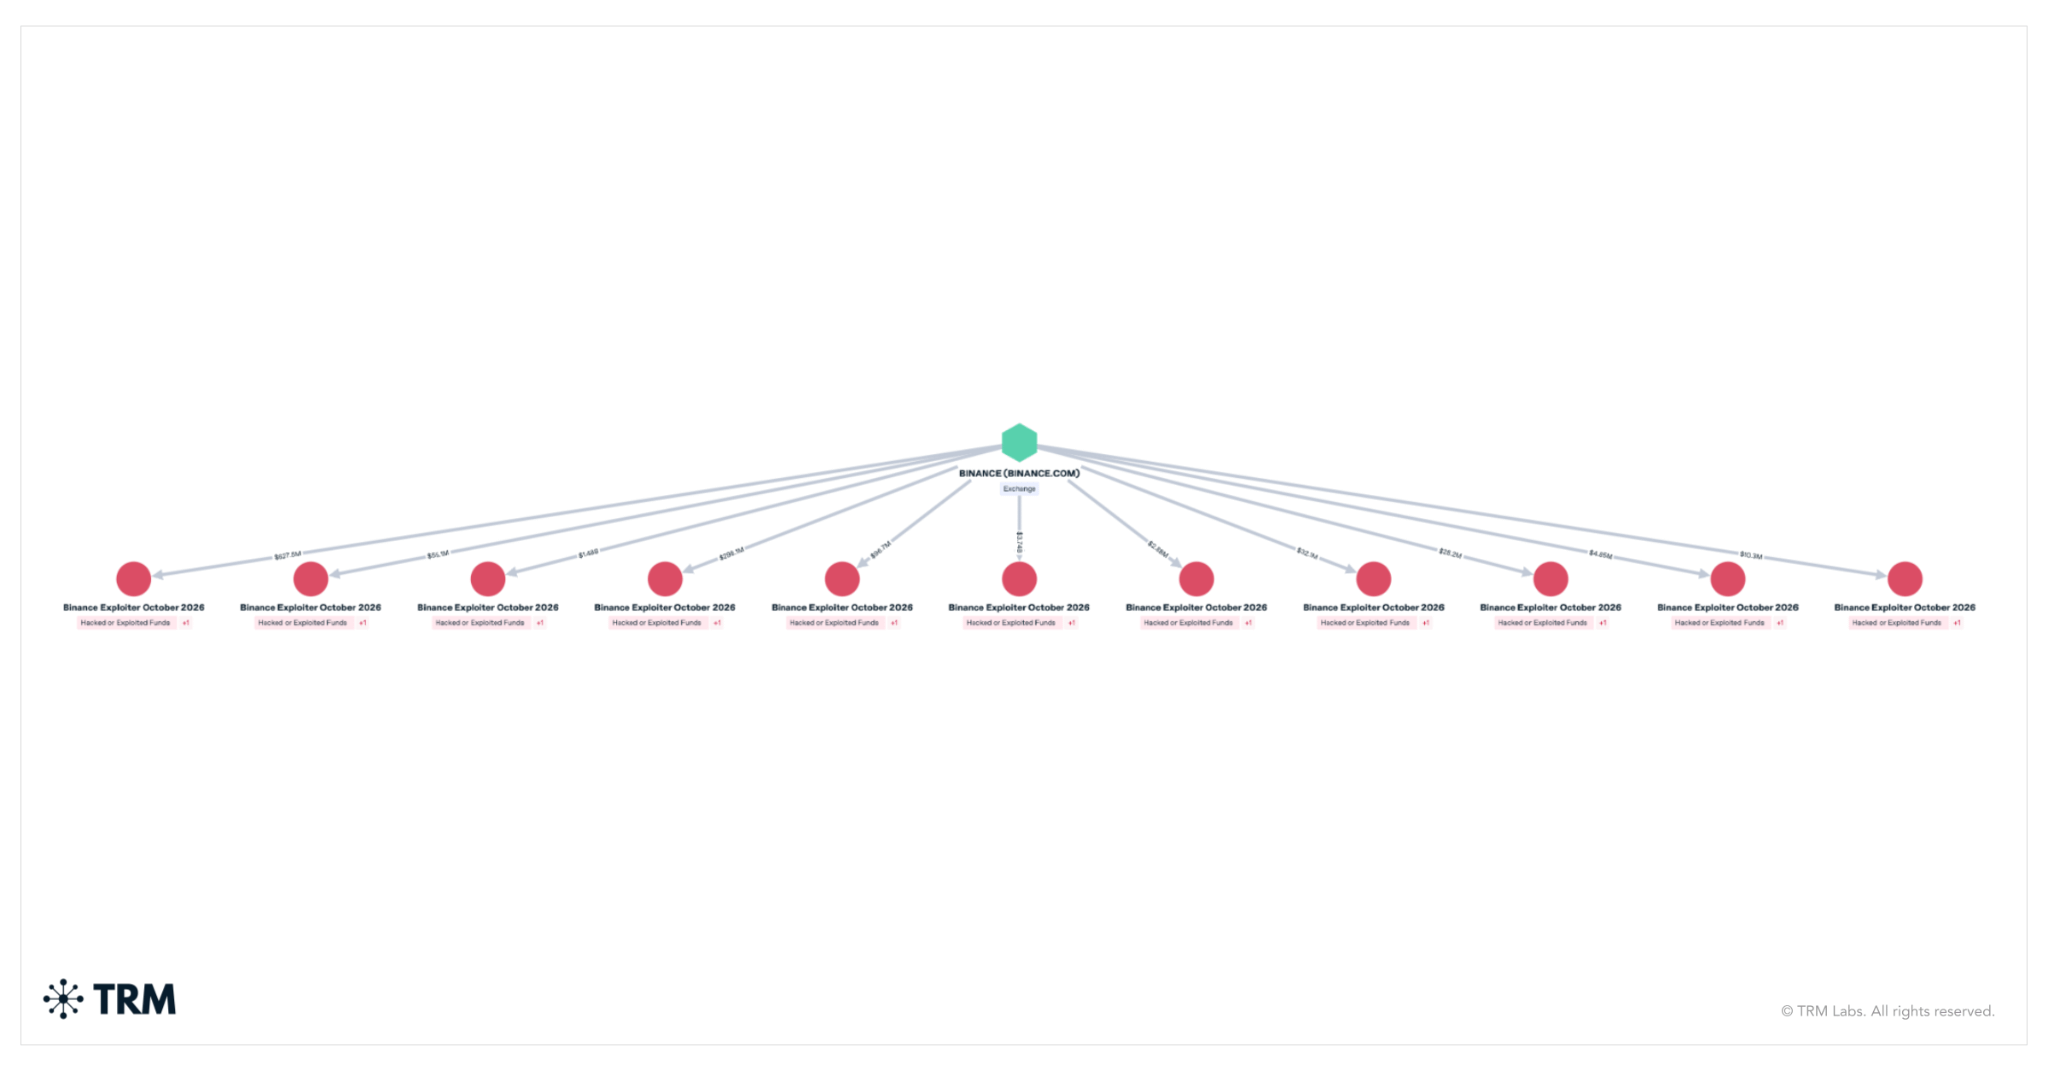
Binance erklärte zunächst, ein mögliches Sicherheitsproblem zu untersuchen, und teilte anschließend mit, Auszahlungen auf mehreren Netzwerken vorsorglich vorübergehend auszusetzen. Binance erklärte, die Kundengelder seien sicher. Der Vorfall entwickelt sich weiter; die Daten in diesem Artikel geben wieder, was TRM bis zum 30. Oktober um 00:30 UTC on-chain beobachtet hatte.
Wer steckt dahinter?
TRM schreibt den Angriff TraderTraitor zu, der führenden Hackergruppe Nordkoreas. Unsere Einschätzung beruht auf verlässlichen On-Chain- und Off-Chain-Quellen. Das FBI stellte fest, dass diese Gruppe für den Diebstahl von 1,5 Milliarden Dollar bei Bybit im Februar 2025 verantwortlich war. Mehrere Merkmale des Angriffs stimmen mit früheren Diebstählen mit Bezug zu Nordkorea überein, darunter der Bybit-Hack und der KelpDAO-Hack im April 2026: Die Angreifer finanzierten operative Wallets mit kleinen Auszahlungen von Tornado Cash, begannen lange vor dem Diebstahl mit den Vorbereitungen und beschafften Signaturen im Voraus, um sie anschließend gebündelt einzusetzen. Die bislang beobachtete Geldwäsche – große Tauschgeschäfte über Market Maker und Kreditprotokolle – unterscheidet sich jedoch vom vorwiegend auf Cross-Chain-Bridges gestützten Vorgehen nach dem Bybit-Hack. TRM wird im Verlauf der Untersuchung weitere Erkenntnisse veröffentlichen.
Wie viel wurde gestohlen?
TRM verfolgte jede Überweisung aus Binance-Wallets an vom Angreifer kontrollierte Adressen über zehn Blockchains hinweg. Bewertet zum jeweiligen Zeitpunkt, zu dem die einzelnen Vermögenswerte transferiert wurden, beläuft sich die Gesamtsumme auf etwa 6,36 Milliarden Dollar. Zu aktuellen Preisen sind dieselben Vermögenswerte etwa 6,23 Milliarden Dollar wert.
Auf Ethereum entfallen etwa 3,79 Milliarden Dollar, darunter 200.630 ETH und 185 weitere Token, darunter 1,875 Milliarden USDT, 823 Millionen USDC und 88,5 Millionen RLUSD. Die Abflüsse auf Bitcoin beliefen sich auf insgesamt 18.270 BTC im Wert von etwa 1,47 Milliarden Dollar. Auf Tron wurden insgesamt 612,7 Millionen USDT und 46,4 Millionen TRX im Wert von etwa 628 Millionen Dollar abgezogen. Auf dem XRP Ledger gingen 233,46 Millionen XRP im Wert von etwa 296 Millionen Dollar verloren. Die Abflüsse auf Solana beliefen sich auf insgesamt 970.500 SOL im Wert von etwa 96 Millionen Dollar. Auf Arbitrum, Optimism und Base waren es zusammen etwa 39 Millionen Dollar, darunter 74,6 Millionen ARB, die auf Arbitrum transferiert wurden. Auf Avalanche flossen etwa 28 Millionen Dollar ab, auf Polygon etwa 10 Millionen Dollar.
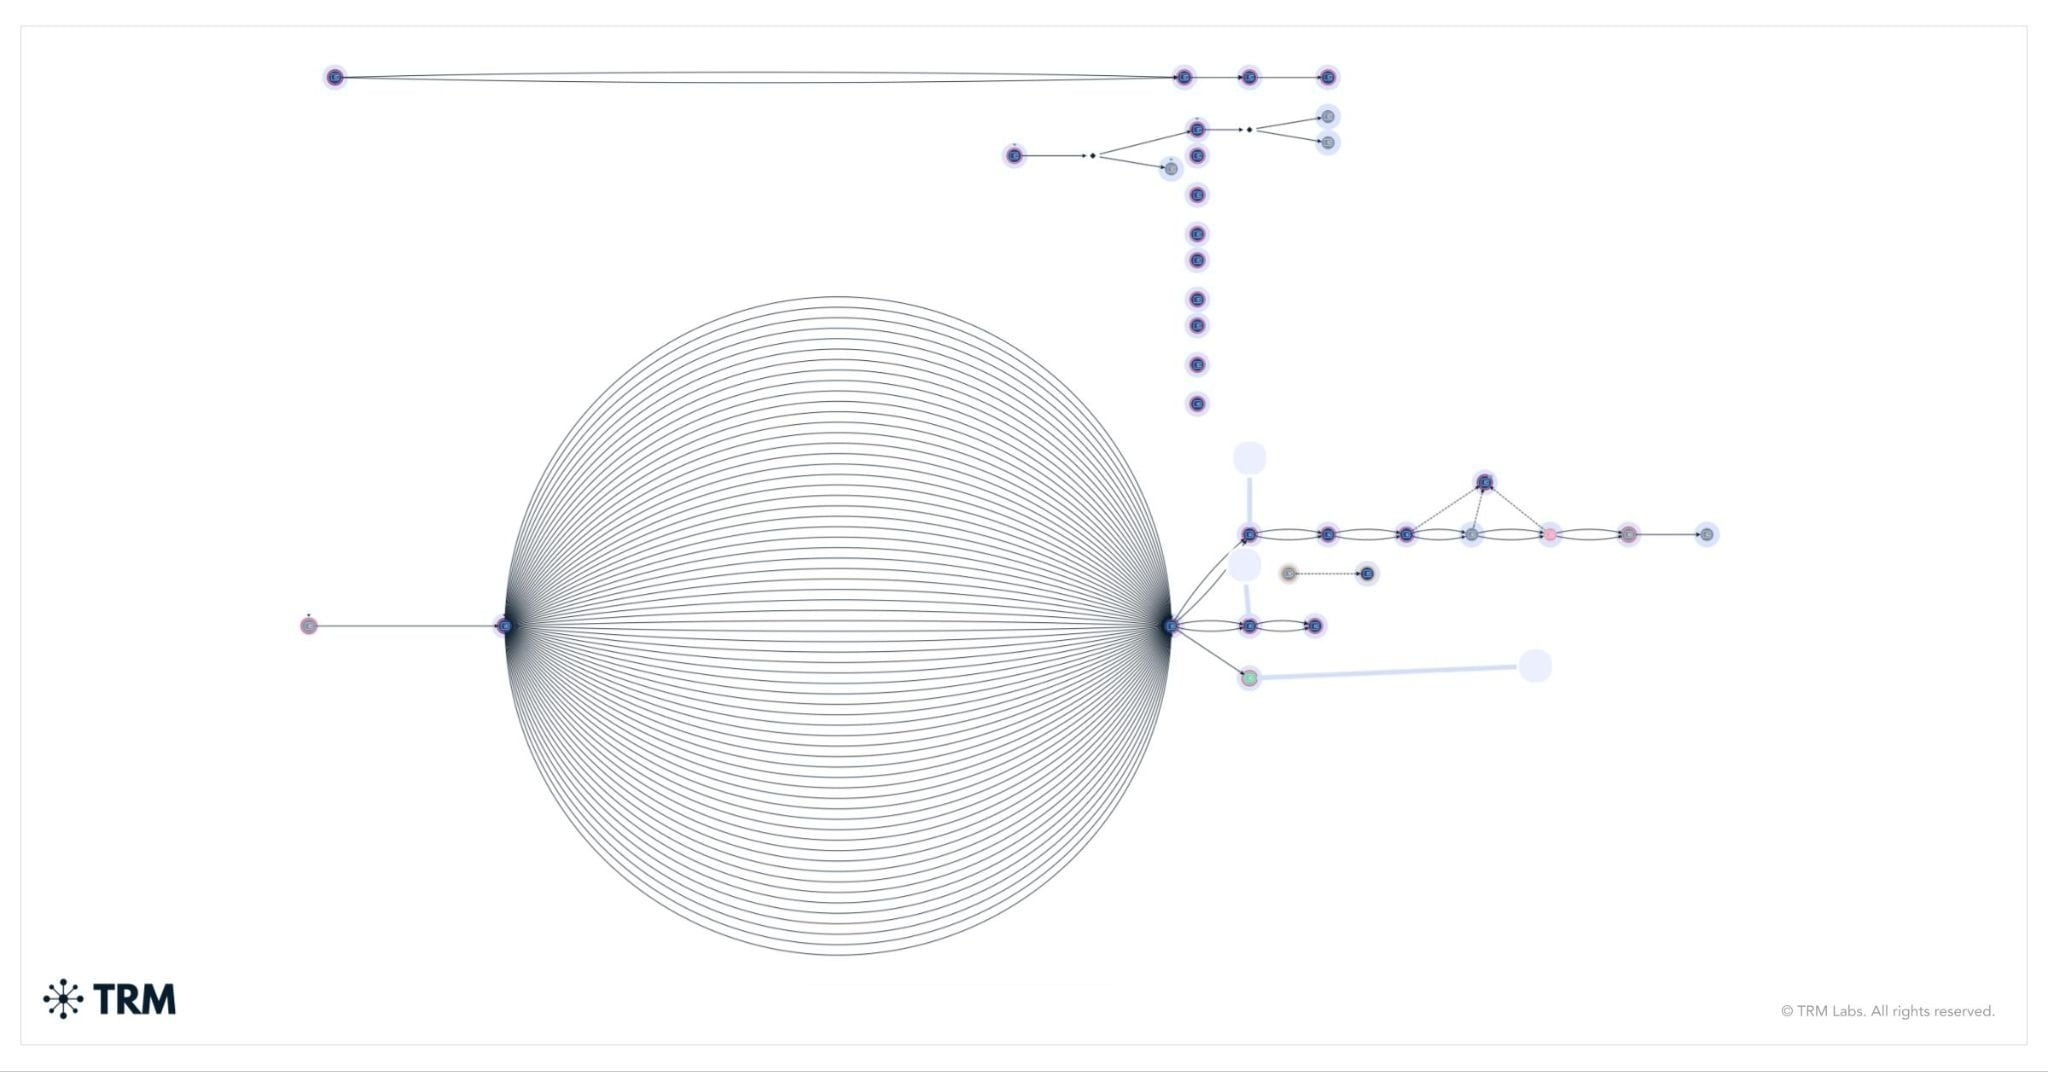
Wie sich der Angriff entfaltete
Die Vorbereitungen begannen mindestens 36 Stunden vor dem Diebstahl. Ab dem Morgen des 28. Oktober erhielt der Angreifer drei kleine Auszahlungen von Tornado Cash – einem Dienst, der dazu dient, die Herkunft von Krypto-Vermögenswerten zu verschleiern – an seine operativen Wallets. In den frühen Stunden des 29. Oktober setzte der Angreifer den ersten Teil des Angriffscodes ein und testete ihn auf zwei Wallets. Später am selben Tag probte er die endgültige Version mit einer dritten Wallet und transferierte anschließend die Testgelder zurück. Vier Stunden nach dieser Probe wurde derselbe Code auf einer Binance-Hot-Wallet installiert.
Der erste Diebstahl des Abends erfolgte auf dem XRP Ledger. Zwischen 20:05 und 20:09 UTC transferierten fünf Binance-Wallets 233,46 Millionen XRP an dieselbe Adresse des Angreifers. In jeder Wallet blieb nur der Mindestbestand zurück. Diese XRP wurden seitdem nicht bewegt. Kurz nach 20:10 UTC folgten Binance-Wallets auf Solana und Optimism. Um 20:20 transferierte eine Binance-Bitcoin-Hot-Wallet 18.270 BTC an eine Adresse des Angreifers, die noch im selben Block begann, die Gelder in runde Beträge von 1.000 BTC und 100 BTC aufzuteilen. Diese Methode wird als „Peel-Chain“ bezeichnet und erschwert die Nachverfolgung der Gelder. Weniger als zwei Minuten später transferierte eine Binance-Hot-Wallet auf Tron 612,7 Millionen USDT und 46,4 Millionen TRX an den Angreifer.
Wie der Angreifer die Binance-Hot-Wallet übernahm
Eine Hot-Wallet ist eine mit dem Internet verbundene Wallet, die eine Börse zur Abwicklung von Kundenauszahlungen verwendet. Die Ethereum-Hot-Wallet in diesem Fall gehörte zu den bekanntesten Wallets von Binance.
EIP-7702 wurde im Mai 2025 mit dem Pectra-Upgrade von Ethereum eingeführt. Die Funktion ermöglicht es einer gewöhnlichen Wallet, ihr Verhalten einem Smart Contract zu unterstellen, indem sie eine Autorisierung signiert. Jeder spätere Aufruf dieser Wallet führt den Code des Vertrags aus. Diese Regelung bleibt so lange bestehen, bis die Wallet eine neue Autorisierung signiert.
Um 20:20 UTC übermittelte der Angreifer eine Transaktion mit 50 Autorisierungen. Jede davon war von der Binance-Hot-Wallet signiert und verwies auf einen Sweeper-Vertrag, der ausschließlich Befehle des Angreifers akzeptierte. Jede Wallet zählt ihre ausgehenden Transaktionen fortlaufend; dieser Zähler wird Nonce genannt. Eine Autorisierung ist nur gültig, wenn sie zum Zeitpunkt ihrer Ausführung mit dem aktuellen Zählerstand der Wallet übereinstimmt. Die Binance-Hot-Wallet wickelte ständig neue Auszahlungen ab, sodass ihr Zähler fortlaufend anstieg. Indem der Angreifer Signaturen für 50 aufeinanderfolgende Zählerstände vorbereitete, stellte er sicher, dass zum Zeitpunkt der Ausführung mindestens eine davon noch gültig war. Eine Autorisierung passte – und das war alles, was der Angreifer brauchte. Die Signaturen waren im Voraus in einem Stapel erstellt worden.
3 Minuten und 24 Sekunden nach Inkrafttreten der Delegation wies der Angreifer die Binance-Hot-Wallet an, ihr gesamtes Guthaben an eine von ihm kontrollierte Adresse zu transferieren. Mit dieser einen Transaktion wurden 167.464 ETH und 63 Token abgezogen, darunter 1,615 Milliarden USDT.
Die Delegation wurde nie aufgehoben. Jedes Mal, wenn neue Gelder in die Binance-Hot-Wallet eingingen, sweepte der Angreifer sie erneut ab – um 20:41, 20:59, 21:04, 21:44, 22:39 und 23:56 UTC. Die Wallet fungierte zugleich als Ausführer für ein weiteres Binance-Smart-Konto. Dadurch konnte der Angreifer daraus 823 Millionen USDC abziehen. Circle fror diese USDC kurz darauf ein.
Hinweise auf die Signaturinfrastruktur von Binance
Frühe Hinweise auf die Aktivitäten auf Ethereum ließen vermuten, dass der Angreifer durch Phishing an die Autorisierungen gelangt war. Diese Erklärung erfasst jedoch nur die Vorgänge auf Ethereum und lässt die anderen Blockchains außer Acht. Im selben Zeitraum transferierten fünf Binance-Wallets auf dem XRP Ledger sowie Binance-Wallets auf Arbitrum, Avalanche, Optimism und Base, eine Binance-Bitcoin-Hot-Wallet, eine Binance-Tron-Hot-Wallet und eine Binance-Solana-Wallet Gelder mit standardmäßig signierten Transaktionen an den Angreifer. Eine weitere Binance-Hot-Wallet auf Ethereum transferierte auf dieselbe Weise und ohne Delegation 28.006 ETH, 55,7 Millionen USDT und 25,9 Millionen RLUSD. Etwa zweieinhalb Stunden später, um 23:05 UTC, folgten Binance-Wallets auf Avalanche und Polygon.
Diese Wallets befanden sich auf unterschiedlichen Blockchains und nutzten verschiedene Schlüsseltypen und Signaturverfahren. Innerhalb von etwa einer halben Stunde erzeugten sie alle gültige Signaturen für den Angreifer. TRM hält es für die wahrscheinlichste Erklärung, dass der Angreifer die Fähigkeit erlangte, das Signatursystem der Binance-Hot-Wallets dazu zu bringen, Transaktionen nach seinen Vorgaben blockchainübergreifend zu signieren. Die 50 vorab signierten Autorisierungen deuten darauf hin, dass dieser Zugriff möglicherweise zeitlich begrenzt war oder Signaturen über ein bestimmtes System angefordert werden mussten. Binance hat die Ursache noch nicht veröffentlicht.
Einfrierung von Stablecoins und Umwandlung von Vermögenswerten
Die Stablecoin-Emittenten reagierten schnell, und die Einfrierungen weiteten sich im Laufe der Nacht aus. Binance erklärte um 23:35 UTC, dass die bestätigte Gesamtsumme der eingefrorenen Vermögenswerte 2,54 Milliarden Dollar erreicht habe. Unter Einbeziehung späterer Einfrierungen belief sich die laut TRM bis 00:30 UTC on-chain eingefrorene Summe auf etwa 2,7 Milliarden Dollar:
Tether, etwa 1,77 Milliarden USDT. Tether fror um 21:01 UTC, also 37 Minuten nach dem ersten Sweep, 971,1 Millionen USDT in der zentralen Empfangs-Wallet ein. Alle danach gesweepten Gelder landeten in dieser eingefrorenen Wallet, die derzeit 1,175 Milliarden USDT hält. Tether fror außerdem 205 Millionen USDT in zwei weiteren Wallets des Angreifers auf Ethereum, 378,7 Millionen USDT in zwei Wallets des Angreifers auf Tron sowie 8,4 Millionen USDt auf Avalanche ein. Weitere 6,2 Millionen USDT0 auf Polygon wurden ebenfalls eingefroren.
Circle, etwa 825 Millionen USDC. Circle fror um 21:04 UTC in Zusammenarbeit mit den Strafverfolgungsbehörden 823 Millionen USDC in der zentralen Empfangs-Wallet ein. Später fror Circle weitere 1,56 Millionen USDC ein, die der Angreifer durch den Tausch von AVAX erhalten und von Avalanche über eine Cross-Chain-Transaktion zu Ethereum transferiert hatte.
Ripple, 40,5 Millionen RLUSD. Ripple fror um 22:01 UTC die Wallet ein, in der sich die gestohlenen RLUSD befanden. Zu diesem Zeitpunkt waren noch 40,5 Millionen der ursprünglich 88,5 Millionen RLUSD in der Wallet. Ripple fror außerdem RLUSD in der kompromittierten Binance-Hot-Wallet ein und verhinderte damit, dass neu eingezahlte Gelder gesweept werden konnten. Die Binance-Co-CEO He Yi erklärte, Ripple habe dabei geholfen, den Transfer von etwa 200 Millionen Dollar zu verhindern; TRM hat die Einfrierung von 40,5 Millionen RLUSD on-chain bestätigt.
World Liberty Financial, 27,8 Millionen USD1. World Liberty Financial fror um 22:10 UTC 27,8 Millionen USD1 in der zentralen Empfangs-Wallet ein und um 22:26 UTC USD1 in der kompromittierten Binance-Hot-Wallet.
Arbitrum Security Council, 8.426 ETH und 74,6 Millionen ARB. Der Arbitrum Security Council ist eine Gruppe, die im Arbitrum-Netzwerk Notfallmaßnahmen ergreifen kann. Um 00:08 UTC nutzte sie diese Befugnisse, um zwei Überweisungen aus den Wallets des Angreifers auf Arbitrum durchzusetzen und 8.426 ETH sowie 74,6 Millionen ARB (etwa 30 Millionen Dollar) der Kontrolle des Angreifers zu entziehen.
In den ersten Stunden tauschte der Angreifer die einfrierbaren Stablecoins trotz hoher Kosten in Vermögenswerte um, auf die kein Emittent zugreifen konnte. Etwa 325 Millionen USDT wurden über UniswapX und andere auf Intents basierende Verträge an professionelle Ausführer und Market Maker verkauft. Dafür erhielt der Angreifer etwa 122.300 ETH. Das entspricht einem Ausführungspreis von nahezu 2.650 Dollar je ETH, während der Marktpreis von ETH damals zwischen 2.300 und 2.350 Dollar lag – ein Abschlag von über 10 %. Die verbleibenden 175 Millionen USDT aus dieser Tranche wurden eingefroren.
Die zweite Wallet des Angreifers zahlte 60 Millionen USDT beim Kreditprotokoll Aave ein und nahm dagegen etwa 19.760 ETH auf. Anschließend fror Aave den betroffenen Markt ein. Auf Tron wurden 300 Millionen USDT in eine Wallet transferiert, die damit begann, die USDT beim Kreditprotokoll JustLend einzuzahlen. Weitere 200 Millionen USDT wurden über eine Reihe von Zwischen-Wallets auf Uniswap getauscht; in dieser Kette wurden 30 Millionen USDT eingefroren. 88,5 Millionen RLUSD gelangten über zwei Zwischenstationen in eine Wallet. Zwischen 21:42 und 22:01 UTC verkaufte diese Wallet 48 Millionen davon über dezentrale Börsen, bis Ripple die verbleibenden 40,5 Millionen einfror.
Während sich die ETH auf wenige Wallets konzentrierten und 18.270 BTC durch Peel-Chains flossen, kontrollierte der Angreifer Vermögenswerte im Wert von etwa 2,4 Milliarden Dollar, auf die kein Emittent zugreifen konnte. Auf Grundlage früherer Großdiebstähle geht TRM davon aus, dass die nächste Phase Cross-Chain-Bridges, Tauschdienste und außerbörsliche (OTC-)Broker umfassen wird. TRM überwacht die einzelnen Auszahlungsadressen der Peel-Chains sowie die Sammel-Wallets, um solche Bewegungen zu erkennen.
Was Börsen- und Compliance-Teams jetzt tun sollten
Börsen- und Compliance-Teams sollten Einzahlungen und Handelspartner anhand der von TRM markierten Adressen des Angreifers überprüfen. Gelder aus der Bitcoin-Peel-Chain und den ETH-Sammel-Wallets dürften in den kommenden Tagen bei Börsen, Tauschdiensten und OTC-Handelsplätzen eingehen.
Treasury-Teams sollten Ethereum-kompatible Wallets auf EIP-7702-Delegationen überwachen, die daran zu erkennen sind, dass auf einer Adresse, die eigentlich keinen Code haben sollte, Code erscheint. Jede solche Delegation auf einer Treasury-Wallet sollte sofort einen Alarm auslösen. Die Teams sollten über ein getestetes und vorab genehmigtes Verfahren zum Widerruf von Signaturen verfügen.
Signaturrichtlinien sollten unerwartete EIP-7702-Autorisierungen ablehnen. Anfragen nach umfangreichen Autorisierungen für einen Bereich von Transaktionszählern sollten als Hinweis auf eine Kompromittierung betrachtet werden. Signaturinfrastruktur und Genehmigungswege sollten nach Blockchain und Wallet-Ebene voneinander getrennt sein. Bei diesem Vorfall erhielt ein einzelner Akteur innerhalb weniger Stunden gültige Signaturen für Wallets auf zehn Blockchains.
Market Maker und Solver sollten Handelspartner überprüfen, bevor sie große Orders ausführen. Etwa 325 Millionen USDT wurden an Market Maker und Solver von einer Wallet verkauft, die diese USDT erst wenige Minuten zuvor vom Hacker erhalten hatte. Eine Echtzeitprüfung der Adresse hätte dies erkennen können.
Häufig gestellte Fragen
Was ist bei Binance passiert?
Am 29. Oktober 2026 transferierte ein Angreifer etwa 6,36 Milliarden Dollar aus Binance-Wallets auf zehn Blockchains: Ethereum, Bitcoin, Tron, XRP Ledger, Solana, Arbitrum, Avalanche, Optimism, Base und Polygon. Binance bestätigte einen Sicherheitsvorfall und setzte Auszahlungen auf mehreren Netzwerken aus.
Wer steckt hinter dem Binance-Hack?
Auf Grundlage verlässlicher On-Chain- und Off-Chain-Informationen schreibt TRM den Binance-Hack der nordkoreanischen, staatlich unterstützten Hackergruppe TraderTraitor zu. Auch der Diebstahl von 1,5 Milliarden Dollar bei Bybit im Februar 2025 wurde von dieser Gruppe verübt.
Was ist EIP-7702 und wie wurde es ausgenutzt?
EIP-7702 ermöglicht es einer gewöhnlichen Ethereum-Wallet, den Code eines Smart Contracts auszuführen, indem sie eine Autorisierung signiert. Der Angreifer nutzte eine vorab signierte Autorisierung, damit die Binance-Hot-Wallet einen Sweep-Vertrag ausführte, den nur der Angreifer aufrufen konnte. Anschließend leerte er die Wallet und sweepte weiterhin neu eingehende Gelder.
Wie viele der gestohlenen Krypto-Vermögenswerte wurden eingefroren?
Tether, Circle, Ripple und World Liberty Financial froren Stablecoins im Wert von etwa 2,67 Milliarden Dollar ein. Der Arbitrum Security Council fror ETH und ARB im Wert von etwa 30 Millionen Dollar ein. Insgesamt wurden damit rund 2,7 Milliarden Dollar eingefroren. Der Angreifer kontrolliert weiterhin über 420.000 ETH und 18.270 BTC im Wert von etwa 2,4 Milliarden Dollar sowie kleinere Vermögenswerte auf anderen Blockchains.
Wie ist der Vorfall im Vergleich zu anderen großen Hacks einzuordnen?
Mit etwa 6,36 Milliarden Dollar ist dies der größte dokumentierte Kryptowährungsdiebstahl und etwa viermal so groß wie der Diebstahl von 1,5 Milliarden Dollar bei Bybit im Februar 2025. Selbst nach Abzug der eingefrorenen Stablecoins hält der Angreifer derzeit einen höheren Betrag als bei jedem früheren Diebstahl.