Steht die weltweit größte Kryptowährungsbörse vor einem der raffiniertesten Cyberangriffe in der Geschichte der Kryptowährungen? Und könnte Nordkorea dahinterstecken?
Der Sicherheitsvorfall bei Binance am 29. Oktober 2026 wirft Fragen auf, die weit über die Höhe der angeblich gestohlenen Kryptowährungen hinausgehen.
Erste On-Chain-Untersuchungen schätzten die verdächtigen Abflüsse auf etwa 5,875 Milliarden US-Dollar. Binance gab anschließend an, dass der Schaden schätzungsweise rund 6,3 Milliarden US-Dollar betrage. Damit könnte es sich um den größten Kryptowährungsdiebstahl der Geschichte handeln.
Doch das eigentliche Rätsel ist die Identität der Angreifer.
Die Lazarus Group: Ein vertrauter Name hinter den größten Krypto-Hacks
Der Blockchain-Ermittler ZachXBT vermutete, dass der Angreifer wahrscheinlich mit der nordkoreanischen Lazarus Group in Verbindung stand.
Unterdessen schrieb das Blockchain-Analyseunternehmen TRM Labs die Operation TraderTraitor zu, einer staatlich unterstützten nordkoreanischen Hackergruppe, die zum größeren Lazarus-Umfeld gehört. TRM zufolge stützte sich diese Einschätzung auf On-Chain- und Off-Chain-Erkenntnisse.
Das ist bedeutsam, weil die Gruppe bereits zuvor mit einigen der größten Kryptowährungsdiebstähle der Geschichte in Verbindung gebracht wurde.
Zu den mutmaßlichen Verbindungen zählen:
Bybit: Im Februar 2025 wurden Kryptowährungen im Wert von etwa 1,5 Milliarden US-Dollar gestohlen.
Ronin Network: 2022 wurden Kryptowährungen im Wert von etwa 625 Millionen US-Dollar gestohlen.
KelpDAO: Im April 2026 wurden Kryptowährungen im Wert von etwa 292 Millionen US-Dollar gestohlen.
Diese Vorfälle deuten auf eine ausgeklügelte Operation hin, die gezielt die Kryptowährungsinfrastruktur angreift, anstatt lediglich einzelne Anleger auszunutzen.
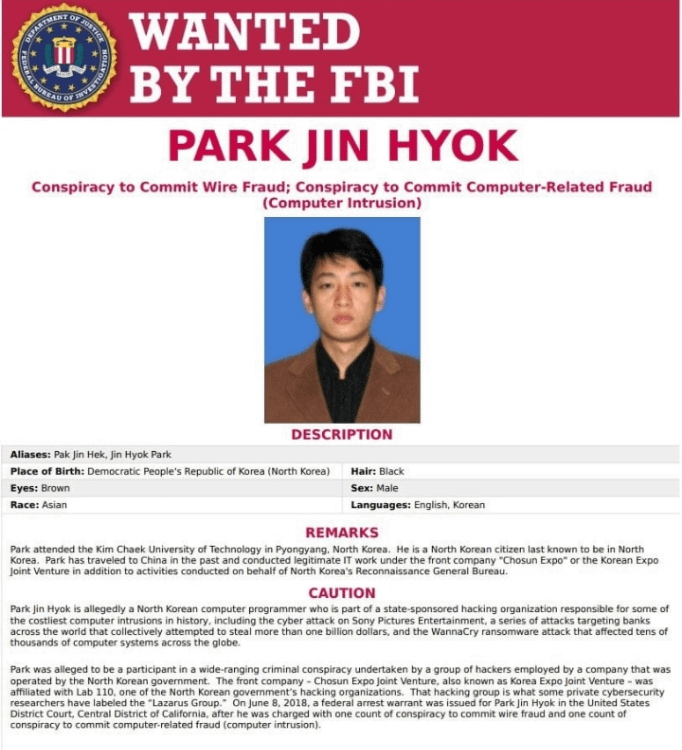
Park Jin Hyok: Der vom FBI gesuchte nordkoreanische Programmierer
Das FBI fahndet nach Park Jin Hyok, einem nordkoreanischen Programmierer, der beschuldigt wird, an einer staatlich unterstützten Hacker-Verschwörung beteiligt gewesen zu sein, die mit Lazarus und APT38 in Verbindung steht.
Laut FBI umfassten die mutmaßlichen Aktivitäten dieses Netzwerks Angriffe auf Finanzinstitute, Unternehmen und Kryptowährungsplattformen.
Park wurde in den Vereinigten Staaten wegen Verschwörung zum Überweisungs- und Bankbetrug sowie wegen computerbezogenen Betrugs angeklagt.
Es gibt jedoch einen wichtigen Unterschied: Derzeit liegen keine öffentlich zugänglichen, gesicherten Beweise dafür vor, dass Park Jin Hyok für den Binance-Vorfall vom 29. Oktober verantwortlich war.
Der FBI-Fahndungshinweis zu ihm liefert historischen Kontext zu Cyberoperationen mit Verbindungen nach Nordkorea, ist aber kein Beweis für seine Beteiligung an diesem konkreten Angriff.
Wie lief der Angriff auf Binance ab?
Die vorläufigen Ermittlungen von Binance deuten darauf hin, dass möglicherweise der Laptop eines DevOps-Ingenieurs kompromittiert wurde.
Laut der Börse könnte der Angreifer Zugang zu einem internen Service-Container erlangt und diesen genutzt haben, um nicht autorisierte Auszahlungstransaktionen einzureichen.
Interessanterweise meldete Binance, keine Hinweise darauf gefunden zu haben, dass private Wallet-Schlüssel offengelegt wurden.
TRM Labs stellte verdächtige Aktivitäten über zehn Blockchain-Netzwerke hinweg fest. Dabei wurden etwa 6,36 Milliarden US-Dollar von Binance zugeschriebenen Wallets bewegt.
Der Vorfall wirft eine wichtige Sicherheitsfrage auf:
Wenn private Schlüssel nicht direkt kompromittiert wurden, wie konnte ein Angreifer dann Transaktionen autorisieren?
Diese Frage ist entscheidend, um den Angriff zu verstehen.
Milliarden eingefroren – aber lässt sich das Geld wiederbeschaffen?
Eine der wichtigsten Entwicklungen ist die Reaktion von Blockchain-Unternehmen und Stablecoin-Emittenten.
Binance meldete, dass Vermögenswerte im Wert von etwa 3 Milliarden US-Dollar im Netzwerk eingefroren worden seien.
Auch Tether, Circle und weitere Beteiligte des Ökosystems gingen gegen identifizierte Adressen vor.
Das Einfrieren von Stablecoins ist jedoch etwas anderes als die Wiederbeschaffung von Bitcoin oder Ethereum.
Stablecoin-Emittenten können bestimmte Adressen möglicherweise technisch auf eine Sperrliste setzen. Bitcoin hingegen hat keinen zentralen Emittenten, der Coins einfrieren könnte.
Das macht die Rückverfolgung und Wiederbeschaffung der verbleibenden Vermögenswerte erheblich komplizierter.
Die größere Frage: Können wir zentralisierten Börsen vertrauen?
Dieser Vorfall legt eine unbequeme Realität in Bezug auf die Sicherheit von Kryptowährungen offen.
Eine Börse kann über Reserven in Milliardenhöhe, ausgeklügelte Überwachungssysteme und eine umfassende Sicherheitsinfrastruktur verfügen. Dennoch könnte ein kompromittierter interner Zugangspunkt potenziell enorme finanzielle Risiken mit sich bringen.
Binance hat erklärt, dass die Verluste aus dem SAFU-Fonds und Unternehmensmitteln gedeckt werden und die Nutzergelder sicher sind.
Dennoch wirft der Vorfall ernste Fragen zur Betriebssicherheit, zu internen Zugriffskontrollen, zur Transaktionsautorisierung und zum Risikomanagement bei Cross-Chain-Transaktionen auf.
Meine Einschätzung
Ich glaube nicht, dass die wichtigste Frage einfach nur lautet, ob Lazarus hinter diesem Angriff steckte.
Die größere Frage ist, wie eine mutmaßlich mit einer staatlich unterstützten Hackerorganisation verbundene Operation die Betriebsinfrastruktur einer Börse von der Größe Binances ausnutzen konnte.
Sollten sich diese vorläufigen Erkenntnisse bestätigen, reichen die Folgen weit über Binance hinaus.
Jede zentralisierte Börse, jeder institutionelle Verwahrer und jeder Anbieter von Krypto-Infrastruktur sollte seine interne Sicherheitsarchitektur überprüfen.
Krypto wurde auf der Idee aufgebaut, die eigenen Vermögenswerte selbst zu kontrollieren. Doch wenn potenziell Milliardenbeträge über kompromittierte interne Systeme bewegt werden können, müssen selbst die größten Namen der Branche beweisen, dass ihre Sicherheitsvorkehrungen den gegen sie gerichteten Bedrohungen gewachsen sind.
Was denkt ihr? Handelt es sich hauptsächlich um ein Versagen der internen Sicherheit bei Binance oder ist es ein Zeichen dafür, dass staatlich unterstützte Cyberkriminelle für die Krypto-Branche zu raffiniert werden?