Was man sich diesmal vor allem merken sollte, ist nicht die Zahl von 6,3 Milliarden US-Dollar, sondern ein strukturelles Problem.
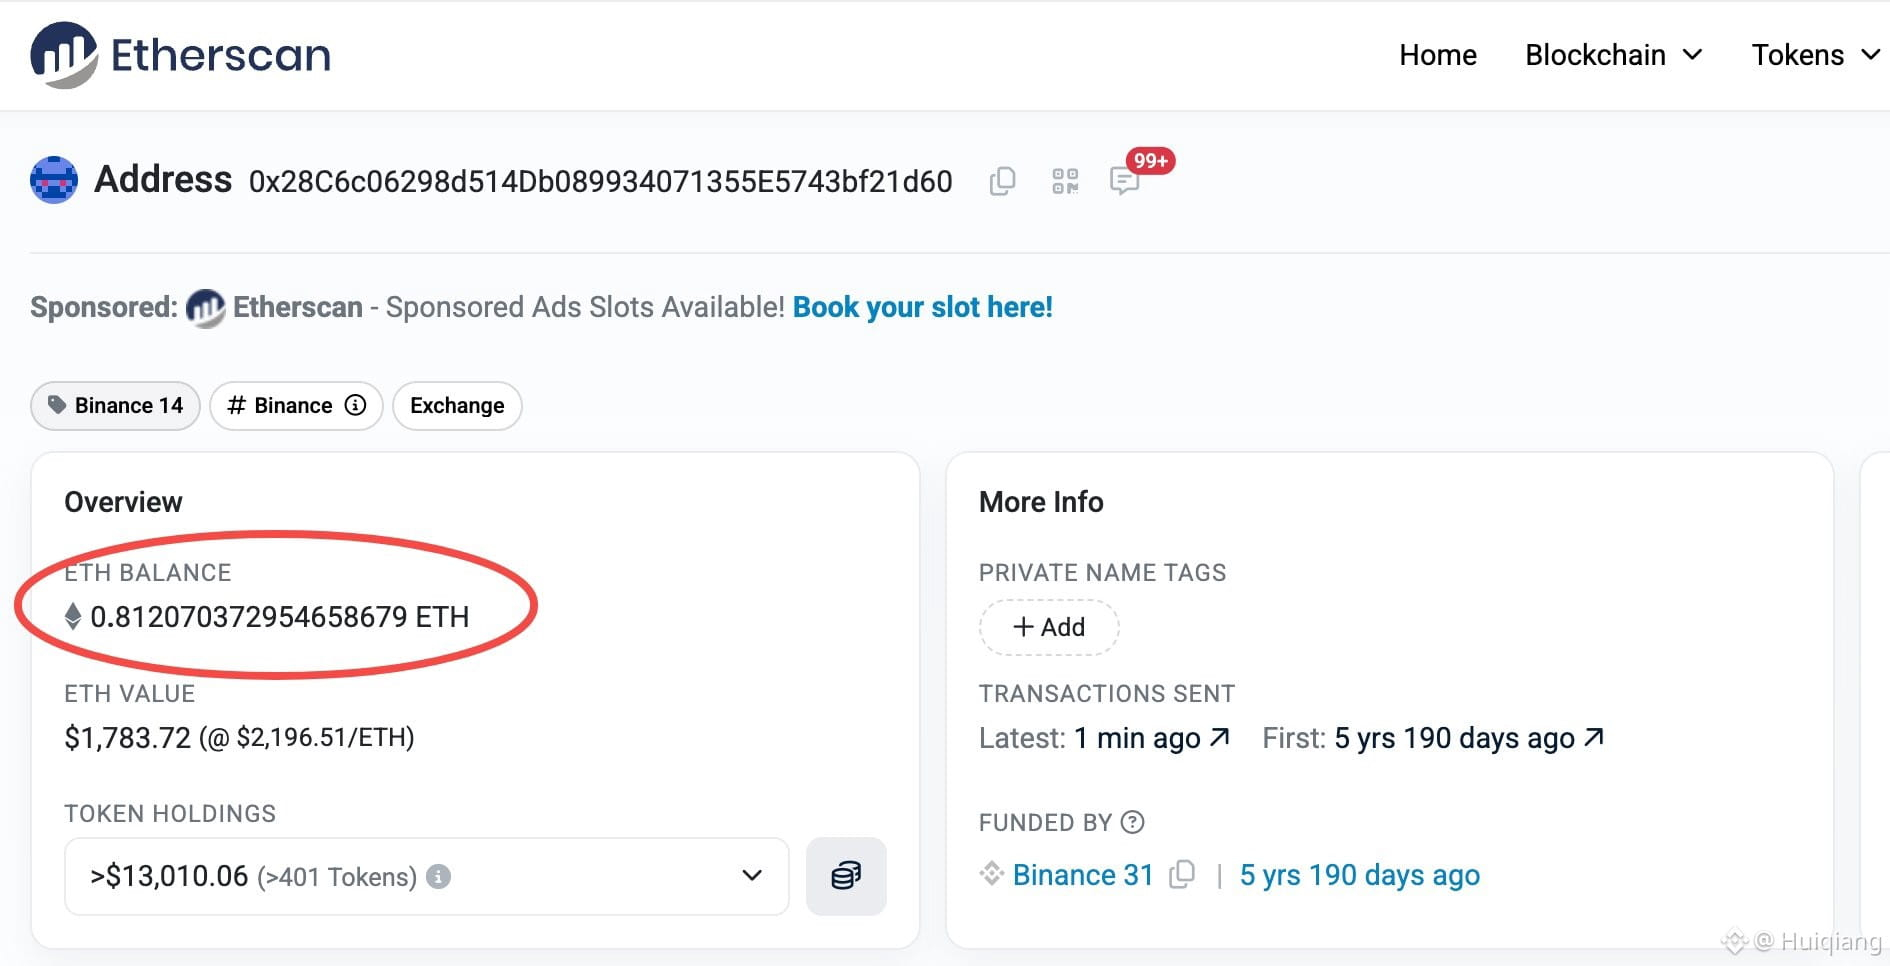
Die geplünderte Binance 14 war eine der Wallets, die Binance in seinen monatlichen Proof-of-Reserves-Berichten aufführt. Im Bericht vom 1. Oktober hielt diese Adresse 1,26 Milliarden USDT und 89.475 $ETH sowie insgesamt 37 verschiedene Assets. Wenn man sie jetzt auf Etherscan nachschlägt, beträgt ihr Guthaben 0,812 ETH, etwa 1.784 US-Dollar.
Das Problem zeigt sich in einer Zahl aus jenem Bericht: Die ETH-Reservequote lag exakt bei 100 Prozent. Es gab keinerlei Puffer. Die gestohlenen rund 204.500 ETH entsprachen 5,6 Prozent der ETH-Reserven. Damit sank die ETH-Deckungsquote rechnerisch direkt auf etwa 94 Prozent. Bei den kleineren Positionen in ENA, UNI, PEPE und AAVE war es noch extremer: Davon wurden 7 bis 15 Prozent abgezogen. USDC lag damals bei 108,26 Prozent und hatte somit einen Überschuss.
Ein Proof of Reserves belegt also, „wie viel ich zu einem bestimmten Zeitpunkt habe“, aber nicht, „dass diese Assets nicht auf einen Schlag abgezogen werden können“. 100 Prozent ohne Puffer bedeutet im Grunde, dass jedes unerwartete Ereignis zu einem Fehlbetrag führt.
Auch die Vorgehensweise ist bemerkenswert: Der Angreifer nutzte EIP-7702, um die Wallet die Kontrolle an einen Contract delegieren zu lassen, und signierte auf einen Schlag Autorisierungen für 50 Nonces. So genügte ein einziger Aufruf von sweep(), um ETH und 63 Token abzuziehen – bei Gasgebühren von 0,93 US-Dollar.
Binance erklärte, der Verlust werde vollständig durch SAFU und Unternehmensmittel gedeckt. Bislang wurden rund 3 Milliarden US-Dollar eingefroren. TRM Labs und Chainalysis führen den Angriff mit hoher Zuversicht auf die nordkoreanische Gruppe TraderTraitor zurück; Binance selbst hat diese Zuschreibung bislang nicht bestätigt.
Die geplünderte Binance 14 war eine der Wallets, die Binance in seinen monatlichen Proof-of-Reserves-Berichten aufführt. Im Bericht vom 1. Oktober hielt diese Adresse 1,26 Milliarden USDT und 89.475 $ETH sowie insgesamt 37 verschiedene Assets. Wenn man sie jetzt auf Etherscan nachschlägt, beträgt ihr Guthaben 0,812 ETH, etwa 1.784 US-Dollar.
Das Problem zeigt sich in einer Zahl aus jenem Bericht: Die ETH-Reservequote lag exakt bei 100 Prozent. Es gab keinerlei Puffer. Die gestohlenen rund 204.500 ETH entsprachen 5,6 Prozent der ETH-Reserven. Damit sank die ETH-Deckungsquote rechnerisch direkt auf etwa 94 Prozent. Bei den kleineren Positionen in ENA, UNI, PEPE und AAVE war es noch extremer: Davon wurden 7 bis 15 Prozent abgezogen. USDC lag damals bei 108,26 Prozent und hatte somit einen Überschuss.
Ein Proof of Reserves belegt also, „wie viel ich zu einem bestimmten Zeitpunkt habe“, aber nicht, „dass diese Assets nicht auf einen Schlag abgezogen werden können“. 100 Prozent ohne Puffer bedeutet im Grunde, dass jedes unerwartete Ereignis zu einem Fehlbetrag führt.
Auch die Vorgehensweise ist bemerkenswert: Der Angreifer nutzte EIP-7702, um die Wallet die Kontrolle an einen Contract delegieren zu lassen, und signierte auf einen Schlag Autorisierungen für 50 Nonces. So genügte ein einziger Aufruf von sweep(), um ETH und 63 Token abzuziehen – bei Gasgebühren von 0,93 US-Dollar.
Binance erklärte, der Verlust werde vollständig durch SAFU und Unternehmensmittel gedeckt. Bislang wurden rund 3 Milliarden US-Dollar eingefroren. TRM Labs und Chainalysis führen den Angriff mit hoher Zuversicht auf die nordkoreanische Gruppe TraderTraitor zurück; Binance selbst hat diese Zuschreibung bislang nicht bestätigt.