

不少人存在一个认知误区:DApp 依托区块链运行,天然去中心化,就算有人私钥丢失,也很难影响整个项目资产。但现实中,大量 DApp 被盗案件,根源恰恰是管理员私钥泄露。很多人疑惑:去中心化应用,难道还存在管理员权限?
事实上,市面上大量自称 DApp 的链上项目,并没有做到真正去中心化。它们的智能合约中预留了管理员权限,这类权限有的交由多签钱包管理,也有不少项目直接掌握在单一核心负责人手中。在各类管理员权限里,资金提现相关的合约权限风险最高,直接掌控合约内用户资产。一旦管理员私钥泄露,或是持有人遭遇钓鱼攻击、设备中木马,黑客就能接管这份权限。
拿到管理员私钥后,黑客不需要寻找合约漏洞,就可以修改提现地址、改动核心参数,绕过原有业务校验规则,直接转移合约内的全部资产。这也是最容易被普通用户混淆的关键点:区块链底层是去中心化的,但搭建在链上的项目不一定。只要合约保留管理员权限、存在单一主体可以操控关键逻辑,这份私钥,就是整个资金池的总钥匙。
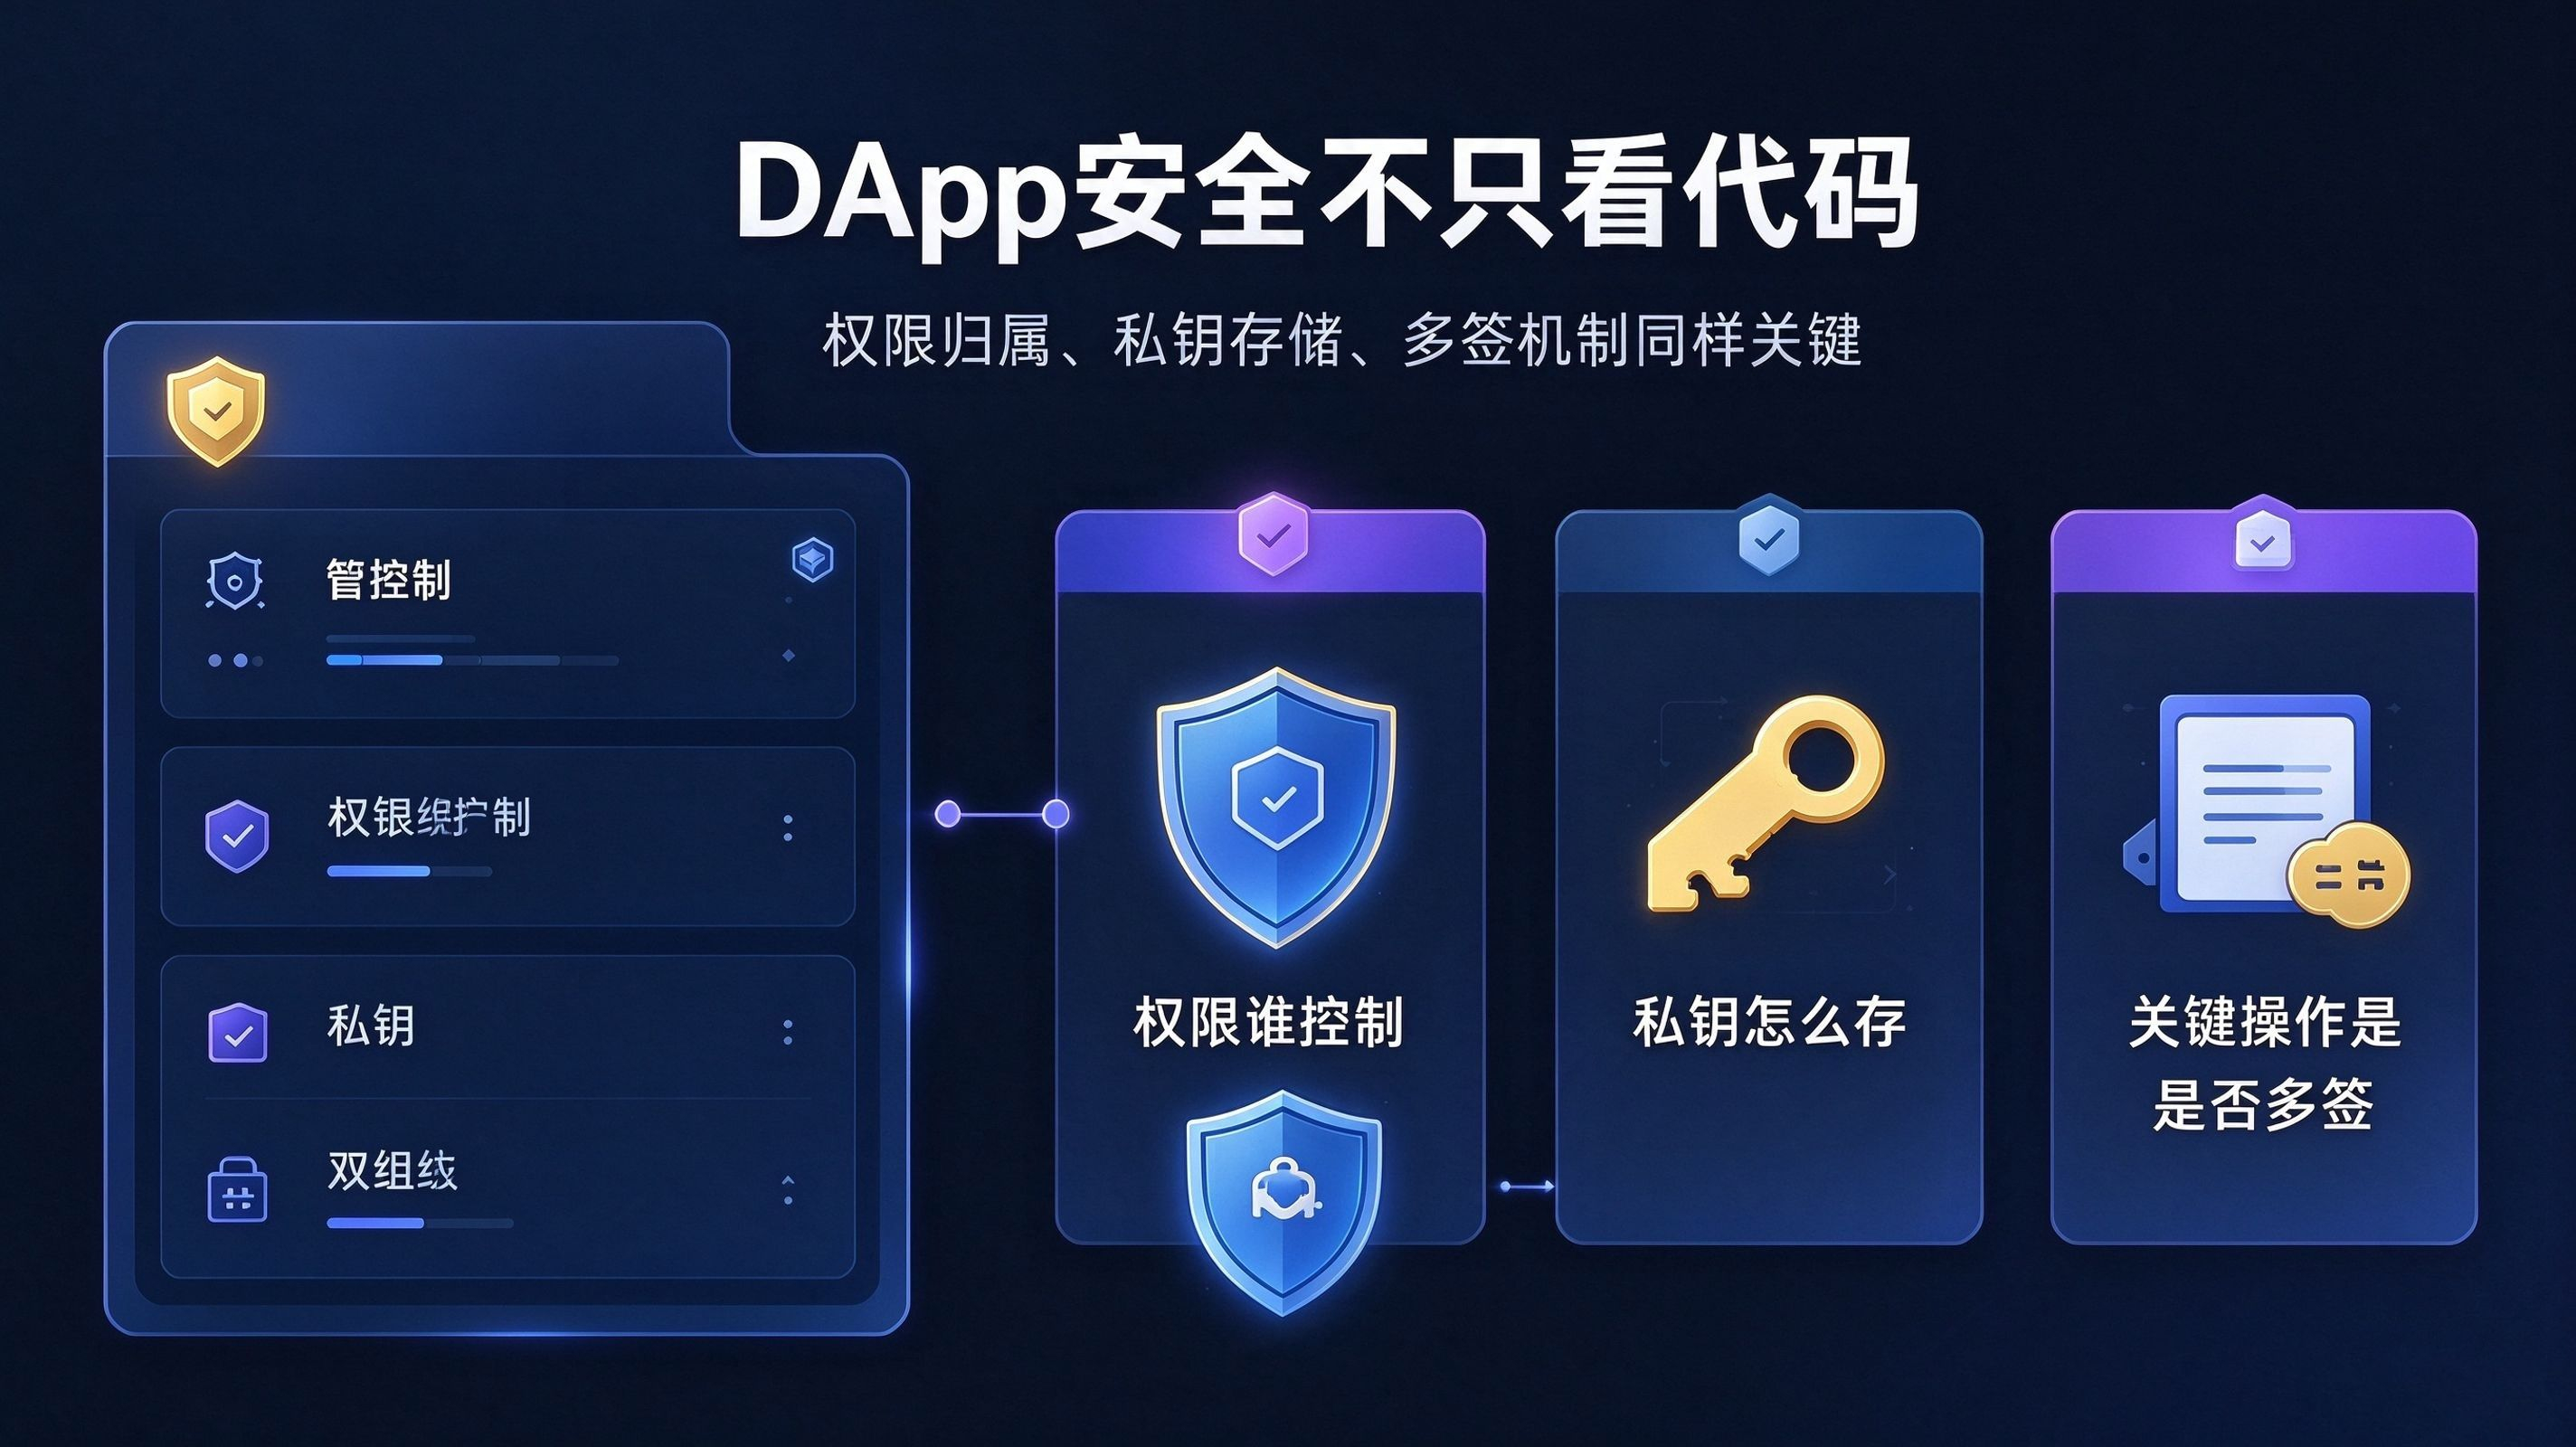
很多项目方对私钥安全同样存在误解,认为只要不把私钥上传服务器就高枕无忧。私钥泄露的渠道远比想象中多:钓鱼邮件、虚假钱包、浏览器恶意插件、不当的云端备份,甚至管理员日常不良操作习惯,都可能让私钥失窃。
因此,DApp 的安全建设,不能只把重心放在智能合约代码审计上。代码漏洞固然危险,但权限漏洞的杀伤力往往更加直接。代码漏洞大多需要复杂的技术利用,而权限失守相当于黑客直接拿到开门钥匙,资产失窃的过程简单粗暴。
项目方需要持续梳理合约权限体系:厘清权限归属、规范私钥存储方案,高风险权限尽量采用多签机制,增加操作时间延迟,搭建异常提现实时监控。尤其是管理着千万、上亿美金资产的合约,绝对不建议将最高权限放置在单签钱包中,单点风险足以摧毁整个项目。
对普通用户而言,这也是重要的风险提示:不要看到 DApp 标签,就默认它安全无虞。判断一个项目的去中心化程度,除了看合约代码,更要看核心资金权限是否分散、有没有单点管理人。
区块链无法自动为项目兜底,私钥不是小事。DApp 不等于绝对去中心化,私钥安全,才是很多链上项目最后的一道防线。