Der Binance-Hot-Wallet-Vorfall wird noch interessanter, wenn man den Transaktionen folgt, statt sich nur die Schlagzeilen anzusehen.
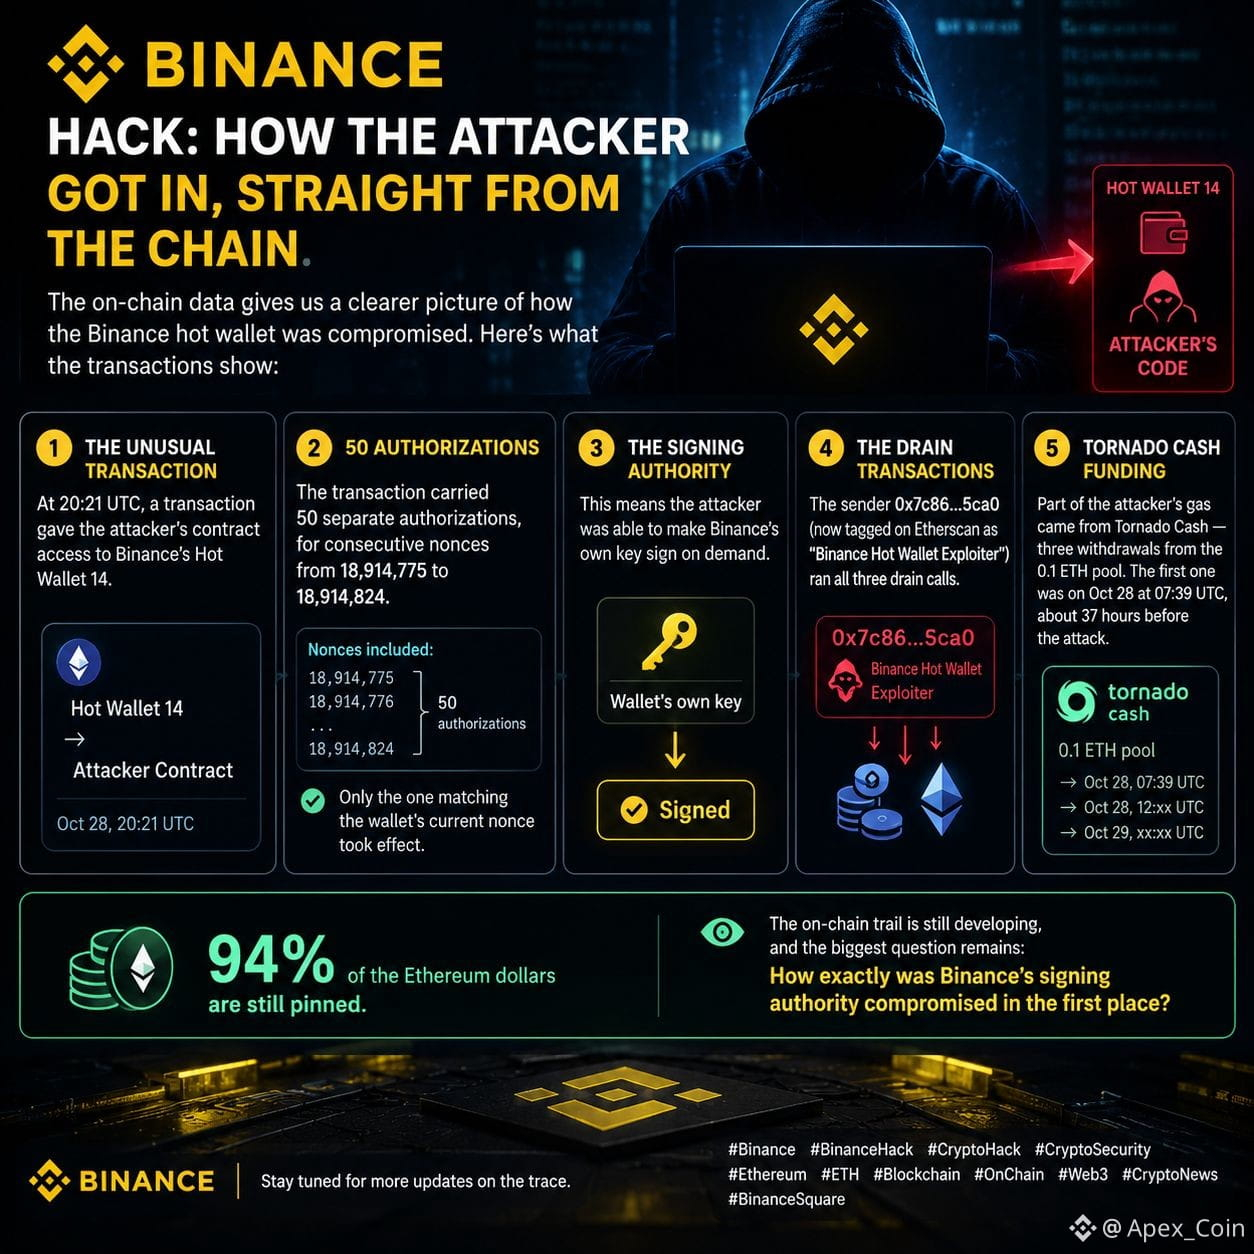
Gegen 20:21 UTC verschaffte eine ungewöhnliche Transaktion dem Vertrag des Angreifers Zugriff auf Hot Wallet 14. Besonders auffällig ist, dass die Transaktion 50 separate Autorisierungen enthielt, die aufeinanderfolgende Nonces von 18,914,775 bis 18,914,824 abdeckten.
Tatsächlich ausgeführt wurde jedoch nur die Autorisierung, die zur aktuellen Nonce der Wallet passte.
Dieses Detail ist hier wahrscheinlich der wichtigste Hinweis: Der Angreifer hat nicht einfach wahllos Transaktionen gesendet. Irgendwie gelang es ihm, die eigene Signaturberechtigung der Wallet dazu zu bringen, die Aktionen zu genehmigen.
Die auf Etherscan inzwischen als Binance Hot Wallet Exploiter identifizierte Wallet war für die drei Transaktionen verantwortlich, mit denen die Gelder abgezogen wurden.
Es gibt noch eine weitere interessante Spur. Ein Teil der Gasgebühren des Angreifers wurde über Tornado Cash finanziert, darunter drei Abhebungen aus dem 0,1-ETH-Pool. Die erste erfolgte am 28. Oktober, etwa 37 Stunden vor dem Exploit.
Und trotz des Angriffs sind derzeit noch rund 94 % der betroffenen Ethereum-basierten Gelder gesperrt.
Die On-Chain-Spur entwickelt sich weiter, und die wichtigste Frage ist für mich ganz einfach: Wie genau wurde die Signaturberechtigung von Binance überhaupt kompromittiert?
Ich werde die Wallet-Bewegungen weiter beobachten, während sich nach und nach weitere Details klären.
#Binance #BinanceHack #CryptoSecurity #Ethereum #CryptoNews