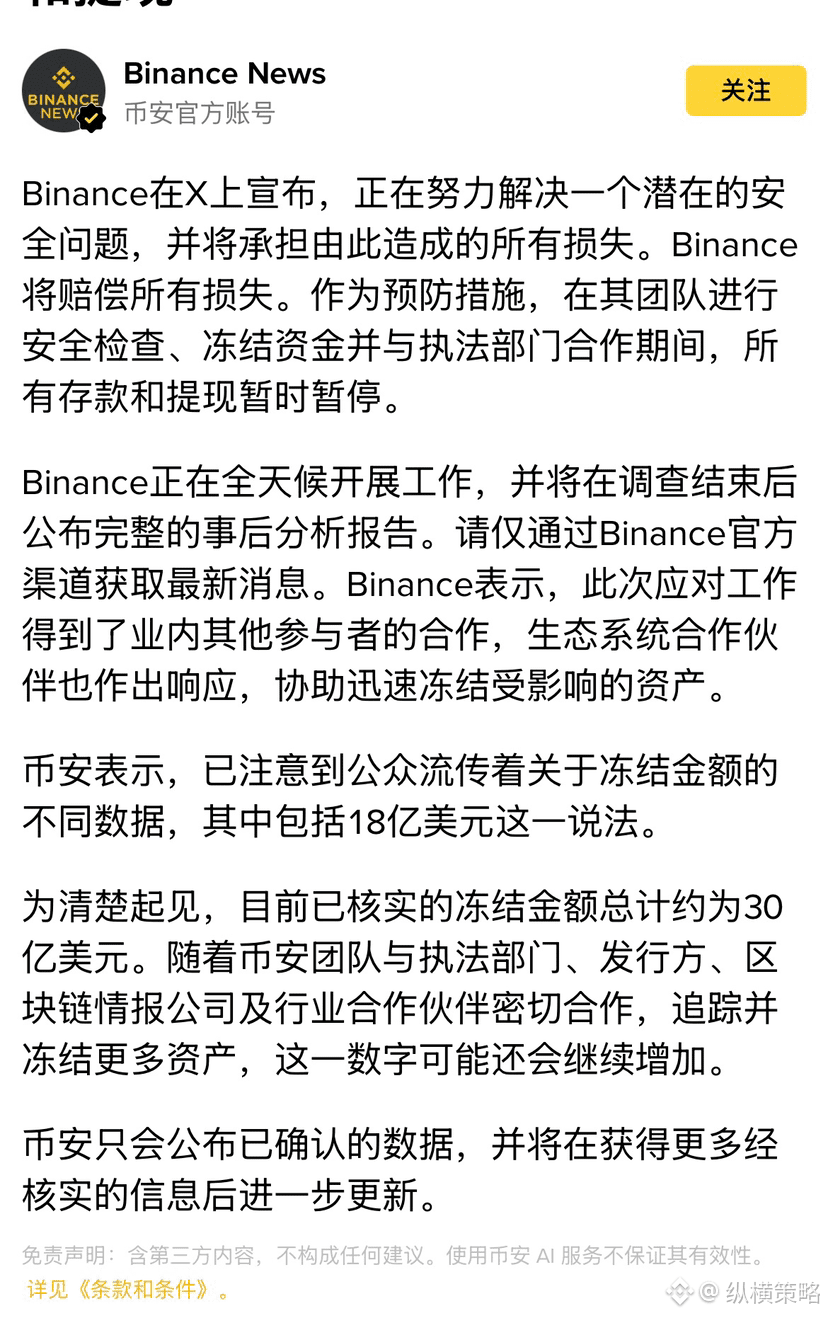
Der Grund für den Markteinbruch ist gefunden: Binances Hot Wallet wurde leergeräumt, Milliarden von Dollar flossen ab. Doch das Interessanteste an diesem Vorfall ist nicht die Summe, sondern der Einstiegspunkt.
Das Problem liegt nicht im Vertrag, sondern bei der Signatur
Das Ethereum-Upgrade von 2025 führte eine Funktion namens EIP-7702 ein. Die Idee dahinter war, dass auch gewöhnliche Wallets vorübergehend „ein Plugin installieren“ können – etwa für Batch-Überweisungen oder Social Recovery. Doch die Funktion hat einen Nebeneffekt: Wenn jemand deine Wallet dazu bringen kann, einmal eine Autorisierung zu signieren, kann er beliebige Programme in deiner Wallet installieren.
Genau so ging der Angreifer diesmal vor.
Er knackte kein Schloss. Er brachte die Hot Wallet binance14 dazu, selbst eine Autorisierung zu signieren und die Kontrolle an einen Vertrag zu übertragen, der speziell dafür gedacht war, das Guthaben zu leeren (sweep). Die Signatur wurde auf der Blockchain verifiziert und ist echt.
Die eigentliche Ursache kann also nur eine von zwei Möglichkeiten sein: Der private Schlüssel wurde offengelegt oder die Signaturinfrastruktur beziehungsweise der Signaturprozess wurde kompromittiert.
Das erklärt auch, warum Binance es sich leisten kann, sämtliche Ein- und Auszahlungen auszusetzen.
Wenn nur ein paar Wallets betroffen wären, müsste man nur diese sperren. Doch Binance hat alles gestoppt – denn möglicherweise ist nicht die Wallet das Problem, sondern der Signaturprozess, den alle Hot Wallets gemeinsam nutzen. Dann ist jede Wallet, die diesen Prozess verwendet, von derselben Schwachstelle betroffen.
Ein Blick auf den Zeitablauf zeigt: Das war keine spontane Aktion
04:20 Autorisierung eingereicht
04:24 Erste Transaktion: 167,464 ETH (etwa 380 Millionen US-Dollar), 1,615 Milliarden USDT sowie Dutzende weitere Token – insgesamt etwa 2,5 Milliarden US-Dollar
24 Sekunden später: Die zweite Wallet, binance16, überweist 28.000 ETH an dieselbe Adresse
In den folgenden 40 Minuten fließen weitere Hot Wallets nacheinander ab; betroffen sind mindestens 9 Chains
05:01 Tether friert als Erster Vermögenswerte ein, Circle, Ripple und World Liberty ziehen nach
24 Sekunden. Zwischen dieser Wallet und der nächsten lagen nur 24 Sekunden.
Außerdem hatte der Angreifer im Voraus mehrere Autorisierungen mit Nonces vorbereitet, passend zu Binances laufenden Transaktionen. Das heißt: Er wusste, von welcher Adresse Binance die nächste Transaktion senden und welche Nonce sie verwenden würde.
Das konnte sich niemand von außen einfach zusammenreimen. Es war ein geplanter Angriff, bei dem jemand über interne Informationen verfügte.
Binance sagt nun, dass es den gesamten Schaden übernimmt; CZ sagt, der Schaden werde vollständig gedeckt. Finanziell kann Binance das verkraften. Doch die eigentliche Frage ist nicht, ob Binance zahlen kann, sondern ob es noch weitere Schwachstellen in diesem Signaturprozess gibt. Solange diese Frage nicht beantwortet ist, werden Auszahlungen vermutlich nicht wieder freigeschaltet. Binance-Wallet-Einladungscode für 30 % Rabatt: WC123
$LINK $ETH