⚛️🚨🔓 EILMELDUNG: NEUES #quantum -MODELL REDUZIERT HARDWARE, UM #bitcoin 17-FACH SCHNELLER ZU KNACKEN! 📉💻
🚨🌐 Der Realitätscheck zur Quantencomputertechnik:
Eine bahnbrechende Forschungsarbeit des in Paris ansässigen Quantencomputing-Unternehmens **Alice & Bob** hat in der Branche für Aufsehen gesorgt!
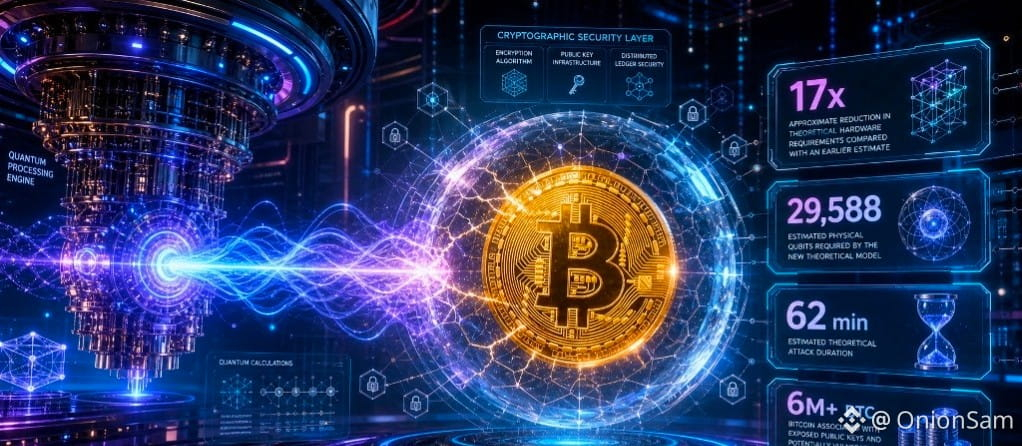
Die Forschenden schätzen, dass ein fehlertoleranter Quantencomputer mit nur **29.588 physikalischen Qubits** die Elliptic-Curve-Kryptografie von Bitcoin (**secp256k1**) in genau **61,8 Minuten** knacken könnte! ⏱️⚡
📉💥 Bisherige Rekorde pulverisiert:
Das ist ein gewaltiger theoretischer Fortschritt. Im März 2026 schätzte #Google Quantum AI, dass dafür weniger als 500.000 physikalische Qubits erforderlich wären. Die neue „Cat-Qubit“-Architektur von Alice & Bob reduziert den benötigten Hardwareaufwand um etwa das **17-Fache** – damit rückt der „Q-Day“ deutlich näher! 🛡️🤯
⚠️🪙 6 Millionen Bitcoins in Gefahr:
1️⃣ **Zu langsam für laufende Transaktionen:** Mit 62 Minuten ist der Angriff zu langsam, um eine übliche Transaktion während ihrer Ausführung zu kapern. Diese wird normalerweise innerhalb von Bitcoins zehnminütiger Blockzeit bestätigt. ⏳❌
2️⃣ **Die Gefahr für 30 % des Bestands:** Allerdings liegen etwa **6 bis 7,1 Millionen BTC** (rund 30 % des Gesamtbestands) in älteren Adressen, bei denen die öffentlichen Schlüssel bereits offengelegt wurden (etwa in Satoshis frühen Blöcken oder bei wiederverwendeten Adressen). Diese wären ideale, ungeschützte Ziele für Quantenangreifer, die genügend Zeit haben! 🪙🔑
📊🚀 Das Rennen um die Governance:
Auch wenn diese Maschinen noch rein theoretisch sind und erst Anfang der 2030er-Jahre erwartet werden, betonen Forschende, dass die Umstellung eines dezentralen Netzwerks wie Bitcoin auf quantenresistente Signaturen jahrelange Koordination erfordert. Für die Bitcoin-Core-Entwickler tickt offiziell die Uhr, BIPs für Post-Quanten-Sicherheit einzuführen! 🗺️🛠️
#Bitcoin #QuantumComputing #QDay #Cryptography #BlockchainSecurity #AliceAndBob #BinanceSquare #BTC #ETH
$BTC
$ETH
$GOOGLB