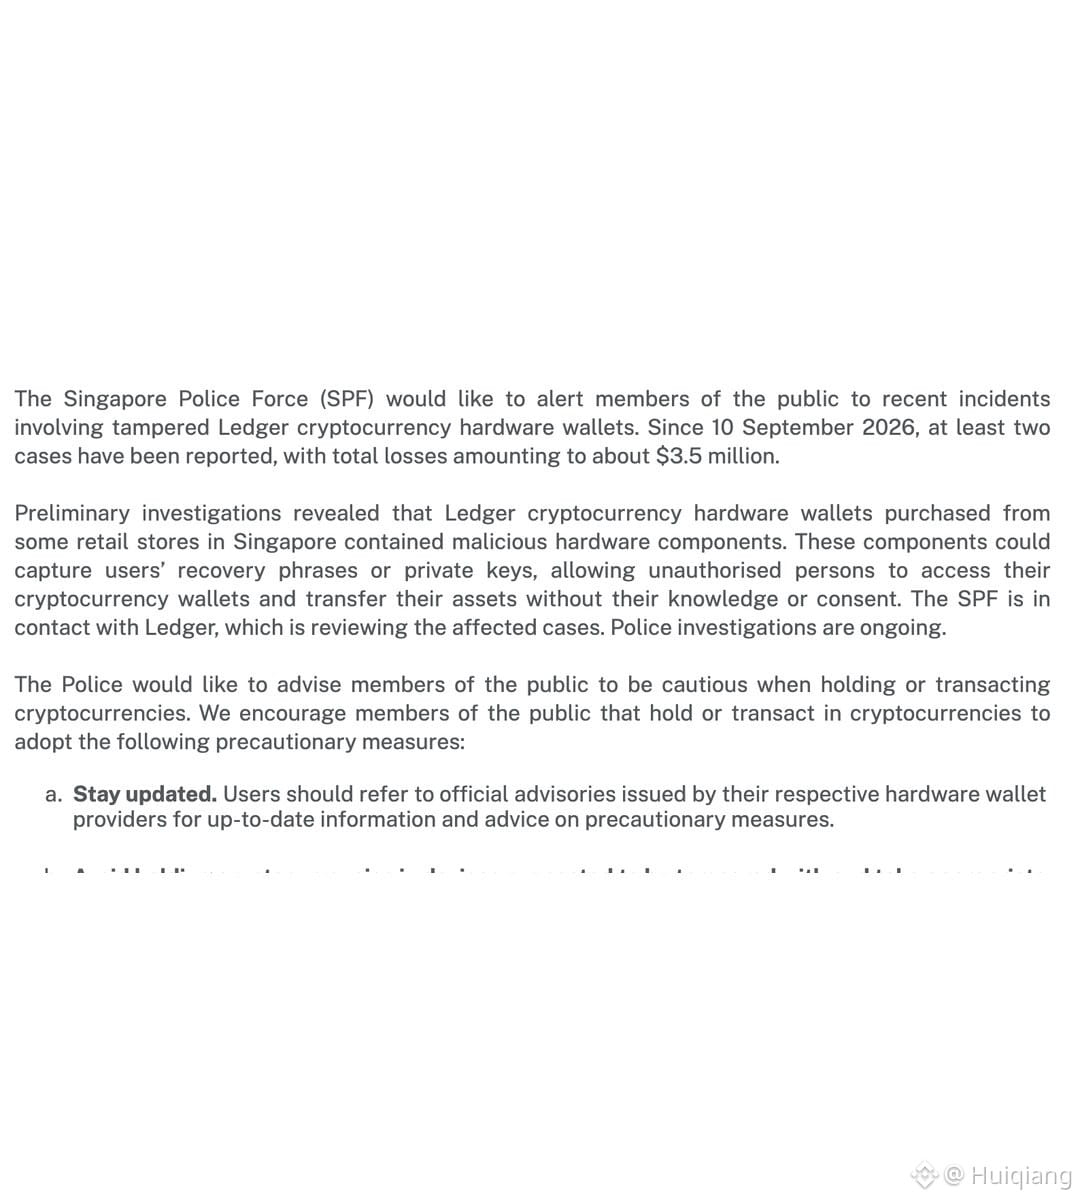
Die Singapore Police Force veröffentlichte am 28. Oktober eine offizielle Mitteilung. Sie ist für alle wichtig, die eine Hardware-Wallet nutzen.
Seit dem 10. September gab es mindestens zwei Fälle mit einem Schaden von rund 3,5 Millionen Singapur-Dollar (etwa 2,7 Millionen US-Dollar). Erste Ermittlungen ergaben, dass in Ledger-Hardware-Wallets, die in einigen Ladengeschäften in Singapur gekauft wurden, schädliche Hardware eingebaut war, mit der sich die Wiederherstellungsphrase und der private Schlüssel direkt auslesen lassen.
Die Methode ist brutaler, als man denkt: Die echten Geräte wurden aufgeschraubt und um zusätzliche Chips und eine eSIM ergänzt. Bei der Einrichtung werden die 24 Wörter, die auf dem Bildschirm angezeigt werden, unverändert ausgelesen und anschließend über das Mobilfunknetz versendet. Beim Öffnen des Gehäuses sind die zusätzlichen Antennenkabel zu sehen. Als Anhaltspunkt: Die manipulierten Geräte werden für etwa die Hälfte des Originalpreises verkauft.
Ledger hat seit dem 13. Oktober den Verkauf in sieben Märkten in Südostasien und Hongkong aussetzen lassen. Das Unternehmen erklärte, es handle sich um einen gezielten Angriff auf einen einzelnen Händler und nicht um einen systematischen Angriff auf die Lieferkette. Blockchain-Analysten schätzen den Gesamtschaden auf 86 bis 93 Millionen US-Dollar. Tether hat rund 10 Millionen USDT eingefroren.
Am wichtigsten ist: Ledgers Genuine Check überprüft nur die Echtheit des Chips. Wurde der Originalchip nicht ausgetauscht, erkennt die Prüfung keine physischen Manipulationen. Das eigentliche Risiko bei der Selbstverwahrung liegt daher oft nicht im Gerät selbst, sondern darin, bei wem man es kauft.
Seit dem 10. September gab es mindestens zwei Fälle mit einem Schaden von rund 3,5 Millionen Singapur-Dollar (etwa 2,7 Millionen US-Dollar). Erste Ermittlungen ergaben, dass in Ledger-Hardware-Wallets, die in einigen Ladengeschäften in Singapur gekauft wurden, schädliche Hardware eingebaut war, mit der sich die Wiederherstellungsphrase und der private Schlüssel direkt auslesen lassen.
Die Methode ist brutaler, als man denkt: Die echten Geräte wurden aufgeschraubt und um zusätzliche Chips und eine eSIM ergänzt. Bei der Einrichtung werden die 24 Wörter, die auf dem Bildschirm angezeigt werden, unverändert ausgelesen und anschließend über das Mobilfunknetz versendet. Beim Öffnen des Gehäuses sind die zusätzlichen Antennenkabel zu sehen. Als Anhaltspunkt: Die manipulierten Geräte werden für etwa die Hälfte des Originalpreises verkauft.
Ledger hat seit dem 13. Oktober den Verkauf in sieben Märkten in Südostasien und Hongkong aussetzen lassen. Das Unternehmen erklärte, es handle sich um einen gezielten Angriff auf einen einzelnen Händler und nicht um einen systematischen Angriff auf die Lieferkette. Blockchain-Analysten schätzen den Gesamtschaden auf 86 bis 93 Millionen US-Dollar. Tether hat rund 10 Millionen USDT eingefroren.
Am wichtigsten ist: Ledgers Genuine Check überprüft nur die Echtheit des Chips. Wurde der Originalchip nicht ausgetauscht, erkennt die Prüfung keine physischen Manipulationen. Das eigentliche Risiko bei der Selbstverwahrung liegt daher oft nicht im Gerät selbst, sondern darin, bei wem man es kauft.