


Die Datenpanne bei Coinbase hat die Fragen rund um die Sicherheit von Kryptowährungen neu entfacht. Der Vorfall wirft jedoch eine größere Frage auf als die, ob Nutzer zentralisierten Börsen vertrauen sollten. Bei einem Vorfall beim Analyseanbieter Amplitude wurden Kontaktinformationen einer kleinen Teilgruppe von Coinbase-Kunden offengelegt.
Coinbase bezeichnete die betroffene Gruppe als eine „kleine Teilgruppe“ seiner Kunden, hat aber keine genaue Zahl der Betroffenen öffentlich bestätigt. Die Offenlegung könnte dennoch Möglichkeiten für gezielte Phishing-Angriffe und Social Engineering schaffen. Kriminelle könnten echte Kundendaten nutzen, um gefälschte Sicherheitswarnungen, Supportanrufe und Anfragen zur Kontoverifizierung echt wirken zu lassen.
 DATENPANNEN-ALARM: Kontaktdaten von Coinbase-Kunden bei einem Sicherheitsvorfall des Analyseanbieters Amplitude offengelegt.
Hacker haben angeblich auf Kontaktdaten von mehr als 70.000 Coinbase-Nutzern zugegriffen.
Coinbase bestätigt, dass es keine Hinweise auf unbefugten… pic.twitter.com/teinDjUk9H
— Coin Bureau (@coinbureau) 28. Oktober 2026
Coinbase erlitt im Mai 2025 einen weiteren, separaten Sicherheitsvorfall, als Kriminelle Mitarbeiter des Kundensupports im Ausland bestachen, um an Kundeninformationen zu gelangen. Das Unternehmen schätzte die möglichen Kosten für Entschädigungen und Abhilfemaßnahmen auf bis zu 400 Millionen US-Dollar.
Die Vorfälle beruhten laut Berichten auf unterschiedlichen Methoden, doch beide unterstreichen, wie wichtig es ist, den Zugriff auf Kundendaten zu beschränken und Beziehungen zu Drittanbietern sorgfältig zu prüfen.
Der Vorfall ereignet sich, während der Hersteller von Hardware-Wallets Ledger nach einer Offenlegung von Kundendaten und einem separaten Angriff mit einem Hardware-Implantat in der Kritik steht. Zusammengenommen zeigen diese Fälle, welchen Risiken Krypto-Nutzer ausgesetzt sind, selbst wenn ihre privaten Schlüssel geschützt bleiben.
Ledger zeigt, warum Hardware-Wallets nicht jedes Risiko ausschließen können
Ledger ist ein weiteres Beispiel dafür, dass Sicherheitsbedrohungen über die Speicherung privater Schlüssel hinausgehen. Im Januar 2026 legte eine Datenpanne beim Zahlungsabwickler Global-e Namen und Kontaktdaten von Ledger-Kunden offen. Wir berichteten über den Vorfall in „Ledger erneut von Datenpanne betroffen: Namen und Kontaktdaten von Kunden offengelegt“.
Der Vorfall deutete nicht darauf hin, dass Ledger-Wallets oder private Schlüssel kompromittiert worden waren. Offen gelegte Kundendaten können Kriminellen jedoch dabei helfen, Besitzer von Hardware-Wallets zu identifizieren und überzeugende Phishing-Kampagnen gezielt auf sie zuzuschneiden.
 EILMELDUNG: Ledger bestätigt ein nicht autorisiertes Hardware-Implantat in einer Wallet, die über den offiziellen Wiederverkäufer CryptoBilis verkauft wurde.
Der Angriff auf die Lieferkette hat 92,9 Millionen US-Dollar aus 311 Wallets abgezogen.
CryptoBilis hat den Verkauf aller Hardware-Wallets eingestellt (darunter auch Trezor, Tangem und SafePal). pic.twitter.com/udS7NLwI0V
— International Cyber Digest (@IntCyberDigest) 10. Oktober 2026
Vor Kurzem bestätigte Ledger, dass Geräte, die über den südostasiatischen Wiederverkäufer CryptoBilis verkauft wurden, nicht autorisierte Hardware-Implantate enthielten. Das Sicherheitsteam von Ledger erklärte, die Implantate hätten während der Geräteeinrichtung angezeigte Wiederherstellungsphrasen abgefangen und über LTE übertragen.
Das Unternehmen hat weder die Gesamthöhe der Verluste noch die Zahl der betroffenen Nutzer bestätigt. Die Untersuchung ergab außerdem keine Hinweise darauf, dass die eigene Infrastruktur von Ledger kompromittiert worden war.
Diese Vorfälle veranschaulichen zwei Risiken: die Offenlegung von Kundendaten und Manipulationen in der Lieferkette. Eine Hardware-Wallet kann private Schlüssel vor Angriffen aus der Ferne schützen, doch dieser Schutz hängt von der Integrität des Geräts und seines Vertriebswegs ab.
Entdecken: Die besten Token-Presales
Sollte man Kryptowährungen nach der Datenpanne bei Coinbase nicht mehr vertrauen? Sind Banken ähnlichen Sicherheitsrisiken ausgesetzt?
Kryptowährungen sind nicht die einzigen, die mit Datenlecks und Schwachstellen bei Drittanbietern zu kämpfen haben. Auch bei traditionellen Banken kam es zu Datenpannen, die denen bei Coinbase stark ähneln. Diese Vorfälle machen das Bankensystem jedoch nicht automatisch ungültig.
Im April 2025 traf Ransomware Toppan Next Tech, einen Druckdienstleister für DBS und die Bank of China in Singapur. Bei dem Vorfall könnten Informationen von 8.200 DBS-Kunden und 3.000 Kunden der Bank of China offengelegt worden sein.
Zu den offengelegten Informationen gehörten Namen, Adressen und bestimmte kontobezogene Angaben. Beide Banken erklärten, ihre internen Systeme seien nicht kompromittiert worden und die Kundengelder seien sicher, wie Reuters berichtete.
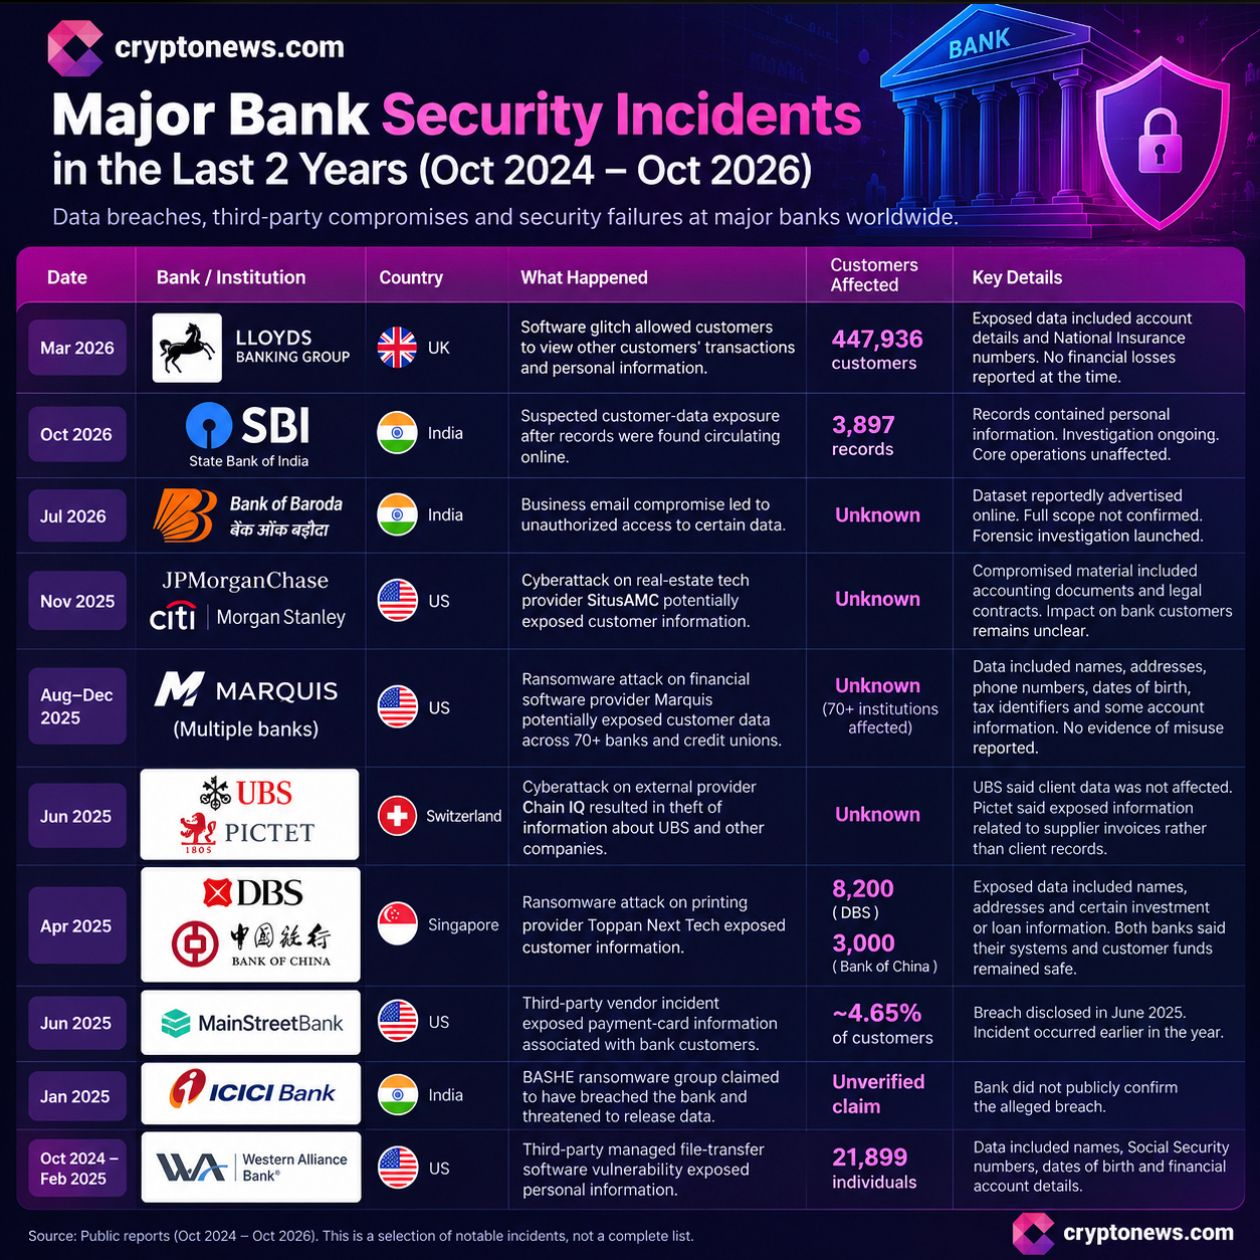
Ein weiterer Vorfall betraf die Lloyds Banking Group im März 2026. Ein Softwarefehler ermöglichte es Kunden, die Apps von Lloyds, Halifax und der Bank of Scotland nutzten, die Transaktionen anderer Kunden einzusehen. Bis zu 447.936 Kunden könnten betroffen gewesen sein.
Die Bank erklärte, sie habe keine daraus entstandenen finanziellen Verluste festgestellt. Der Vorfall legte dennoch sensible Informationen offen und führte zu einer parlamentarischen Prüfung.
Diese Fälle zeigen, dass auch Banken mit Sicherheitsvorfällen bei Anbietern, Software und Kundendaten konfrontiert sind. Ihre Größe macht sie nicht immun gegen Angriffe, und es gibt keine ausreichenden Belege für die Schlussfolgerung, dass Sicherheitsverletzungen bei Banken allein deshalb weniger Aufmerksamkeit erregen, weil die Branche größer ist.
Krypto-Sicherheit muss über die Debatte um die Verwahrung hinausgehen
Diese Datenpanne bei Coinbase beweist nicht, dass zentralisierte Börsen grundsätzlich unsicher sind – ebenso wenig wie die Vorfälle bei Ledger bedeuten, dass Hardware-Wallets wertlos sind.
Die Selbstverwahrung verringert die Abhängigkeit von Börsen beim Schutz privater Schlüssel. Zentralisierte Plattformen können Konten überwachen, Betrug erkennen und Wiederherstellungsverfahren anbieten. Keines der beiden Modelle verhindert automatisch Datenlecks, Phishing oder kompromittierte Hardware.
Sicherheit muss das gesamte Ökosystem umfassen, einschließlich Kundendatenbanken, externer Anbieter, Zugriffskontrollen für Mitarbeiter, Geräteherstellung und -vertrieb.
Krypto-Unternehmen brauchen eine strengere Überwachung ihrer Anbieter, eingeschränkten Zugriff auf sensible Informationen und eine transparente Berichterstattung über Sicherheitsvorfälle. Hersteller von Hardware-Wallets müssen Wiederverkäufer sorgfältig überprüfen und die Verfahren zur Geräteverifizierung verbessern.
Auch Nutzer müssen sich schützen. Starke Authentifizierung, vertrauenswürdige Bezugsquellen und Vorsicht bei unaufgeforderten Support-Nachrichten können das Risiko verringern. Wiederherstellungsphrasen dürfen niemals an jemanden weitergegeben werden, der behauptet, Kundensupport zu leisten.
Letztlich zeigt die Datenpanne bei Coinbase ein Problem, das über eine einzelne Börse hinausgeht. Sicherheit ist kein Wettbewerb zwischen Selbstverwahrung und zentralisierten Plattformen. Sie ist eine gemeinsame Verantwortung aller Unternehmen, Dienstleister und Nutzer, die am Schutz digitaler Vermögenswerte beteiligt sind.
Entdecken: Die Krypto-Presales im 4. Quartal 2026
Der Beitrag „Datenpanne bei Coinbase zeigt, warum Krypto-Sicherheit über die Selbstverwahrung hinausgeht“ erschien zuerst auf Cryptonews.