


Messageboard für KI-Agenten eingerichtet, um Glamsterdam-Fork zu retten
Das zweite und letzte Testnet für Ethereums Glamsterdam-Hardfork wurde diese Woche abgesagt, nachdem ChainSecurity Schwachstellen in zwei Ethereum Improvement Proposals zur Skalierung des Gasverbrauchs entdeckt hatte, die für mindestens 13 DeFi-Verträge große Probleme hätten bedeuten können.
Die Fehler standen im Zusammenhang mit EIP-8037/8038 und führten dazu, dass Smart Contracts, die sich auf das aktuelle Verhalten des Gasverbrauchs verlassen, nicht mehr funktionierten, wenn einem Aufruf das Gas ausging. Das Ganze ist ziemlich technisch und kompliziert, aber letztlich hätte ein Angreifer die daraus resultierenden Schwachstellen möglicherweise ausnutzen können.
Die Generalprobe für den Hard-Fork-Test auf Hoodi wird voraussichtlich erst dann neu angesetzt, wenn alle nachgelagerten Auswirkungen des Forks gründlich durchgespielt wurden. In einem heutigen Beitrag auf X merkte Derek Chiang von Ethlabs an, dass die Probleme sehr spät im Prozess entdeckt wurden, was alles andere als ideal sei und „alle dazu zwang, hektisch die Folgen zu bewältigen“.
„Protokolldesigner sollten künftig potenzielle Probleme, die durch ihre Aktualisierungen entstehen könnten, deutlich gründlicher analysieren – und damit viel früher im Prozess beginnen.“
Chiang zufolge hatten zwei Forscher von Ethlabs und der Ethereum Foundation unabhängig voneinander zahlreiche KI-Agenten gestartet, um Smart Contracts auf Schwachstellen zu untersuchen. Als ihnen klar wurde, dass sie dieselbe Strategie verfolgten, „richteten sie für ihre Agenten in Form eines GitHub-Repositories ein Nachrichtenboard ein“, um ihre Arbeit zu koordinieren.
Er verwies auf die Ähnlichkeiten mit dem OpenAI <> Hugging-Face-Hack, bei dem bösartige Agenten ein Nachrichtenboard eingerichtet hatten, um die Angriffe zu koordinieren. „Nun stellt sich heraus, dass dasselbe Muster auch für die guten Agenten nützlich ist“, sagte er. Die Übung war bei der Suche nach potenziellen Problemen so erfolgreich, dass ein zweites Board eingerichtet wurde, um die Auswirkungen von EIP-8198, auch „Quick Slots“ genannt, zu untersuchen. Dieser Vorschlag ist für den anschließenden Hegota-Hard-Fork vorgesehen.
Website „Steal My Bitcoin“ erfolgreich gehackt
Aktualisiert am 26. Oktober um 00:10 UTC mit dem Ergebnis der Challenge.
Eine Website, die Nutzer dazu aufforderte, durch Ausnutzen ungepatchter PHP2Shell-Schwachstellen „meine Bitcoin zu stehlen“, wurde innerhalb eines Tages erfolgreich gehackt. Der Betreiber der Website hatte den Schlüssel zu einer Bitcoin-Wallet im Wert von rund 2.000 $ versteckt. Über ein Programm namens print-flag war die Wallet für das PHP-Benutzerkonto zugänglich.
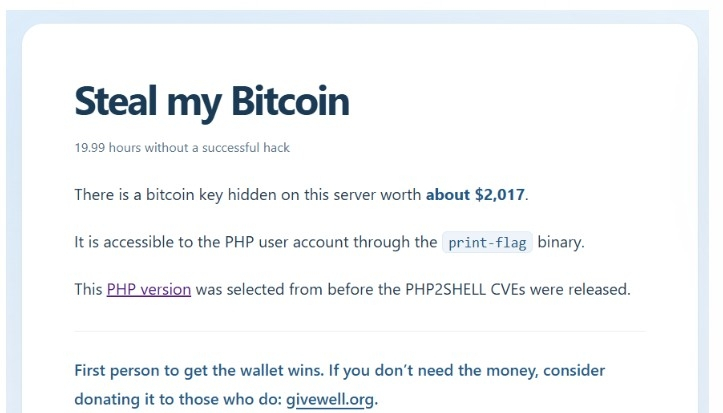
Quelle: StealMyBitcoin
Die Website stieß auf großes Interesse und war wegen des starken Datenverkehrs und zahlreicher Untersuchungsversuche zeitweise nicht erreichbar.
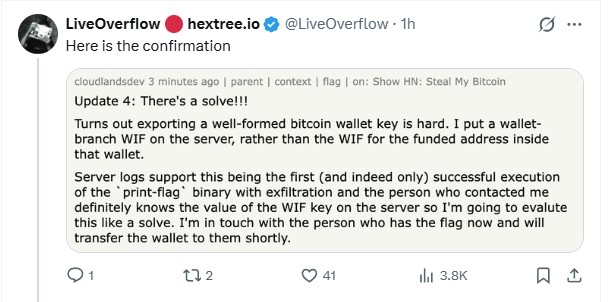
KillerBoi löste die Challenge und extrahierte erfolgreich den privaten Schlüssel. Doch in einer überraschenden Wendung konnte mit dem Schlüssel nicht auf die auf der Website angezeigte Wallet-Adresse zugegriffen werden. Der Organisator der Challenge, James Pavur, räumte den Fehler ein und kündigte an, dass die Gelder übertragen würden.
WordFence-Gründer Mark Maunder sagte, obwohl der Schlüssel innerhalb eines Tages extrahiert worden sei: „Das ist die mit Abstand beste Erklärung dafür, wie schwer sich #php2shell ausnutzen lässt. Der Autor musste eine präzise Speicherbeschädigung auslösen, interne Speicheradressen auslesen, ASLR umgehen, die internen Speicherstrukturen von PHP rückentwickeln, Strukturen fälschen, um die Ausführung zu übernehmen, und Unterschiede zwischen PHP-Builds, das Verhalten von Workern und das Timing berücksichtigen.“
PHP ist eine Programmiersprache, die häufig für Websites und Webanwendungen eingesetzt wird, darunter auch Content-Management-Systeme. Behörden und andere Organisationen in den Niederlanden, Australien, Japan, Finnland und weiteren Ländern nahmen am Mittwoch vorsorglich wichtige Websites vom Netz, während Notfall-Patches für zwei zusammenhängende kritische Schwachstellen entwickelt wurden. Die Fehler könnten nicht authentifizierten Angreifern ermöglichen, ohne Anmeldung Code auf betroffenen Servern auszuführen.
 Alpenglow von Solana startet im Mainnet
Das erste große Konsens-Upgrade von Solana, Alpenglow, ging am Mittwoch gegen 13:54 Uhr UTC im Mainnet live, wie aus dem Alpenglow-Dashboard der Solana Foundation hervorgeht.
Der Agave-Entwickler Anza erklärte, dass sich die Zeit bis zur endgültigen Bestätigung einer Transaktion von etwa 12,8 Sekunden auf rund 150 Millisekunden verkürzt habe. Seit dem Upgrade ist die DeFi-Aktivität unverändert oder leicht rückläufig – allerdings ist es noch früh.
Die erste Phase des Upgrades, Votor, ersetzt den bisherigen Abstimmungs- und Finalisierungsmechanismus durch direkte Abstimmungen der Validatoren und ein zertifikatsbasiertes System. Dadurch dürfte die häufig zitierte Zahl der Transaktionen um rund 60 % sinken. Eine spätere Phase führt Rotor ein, ein neues Protokoll zur Verteilung von Blockdaten, das Turbine ersetzen soll.
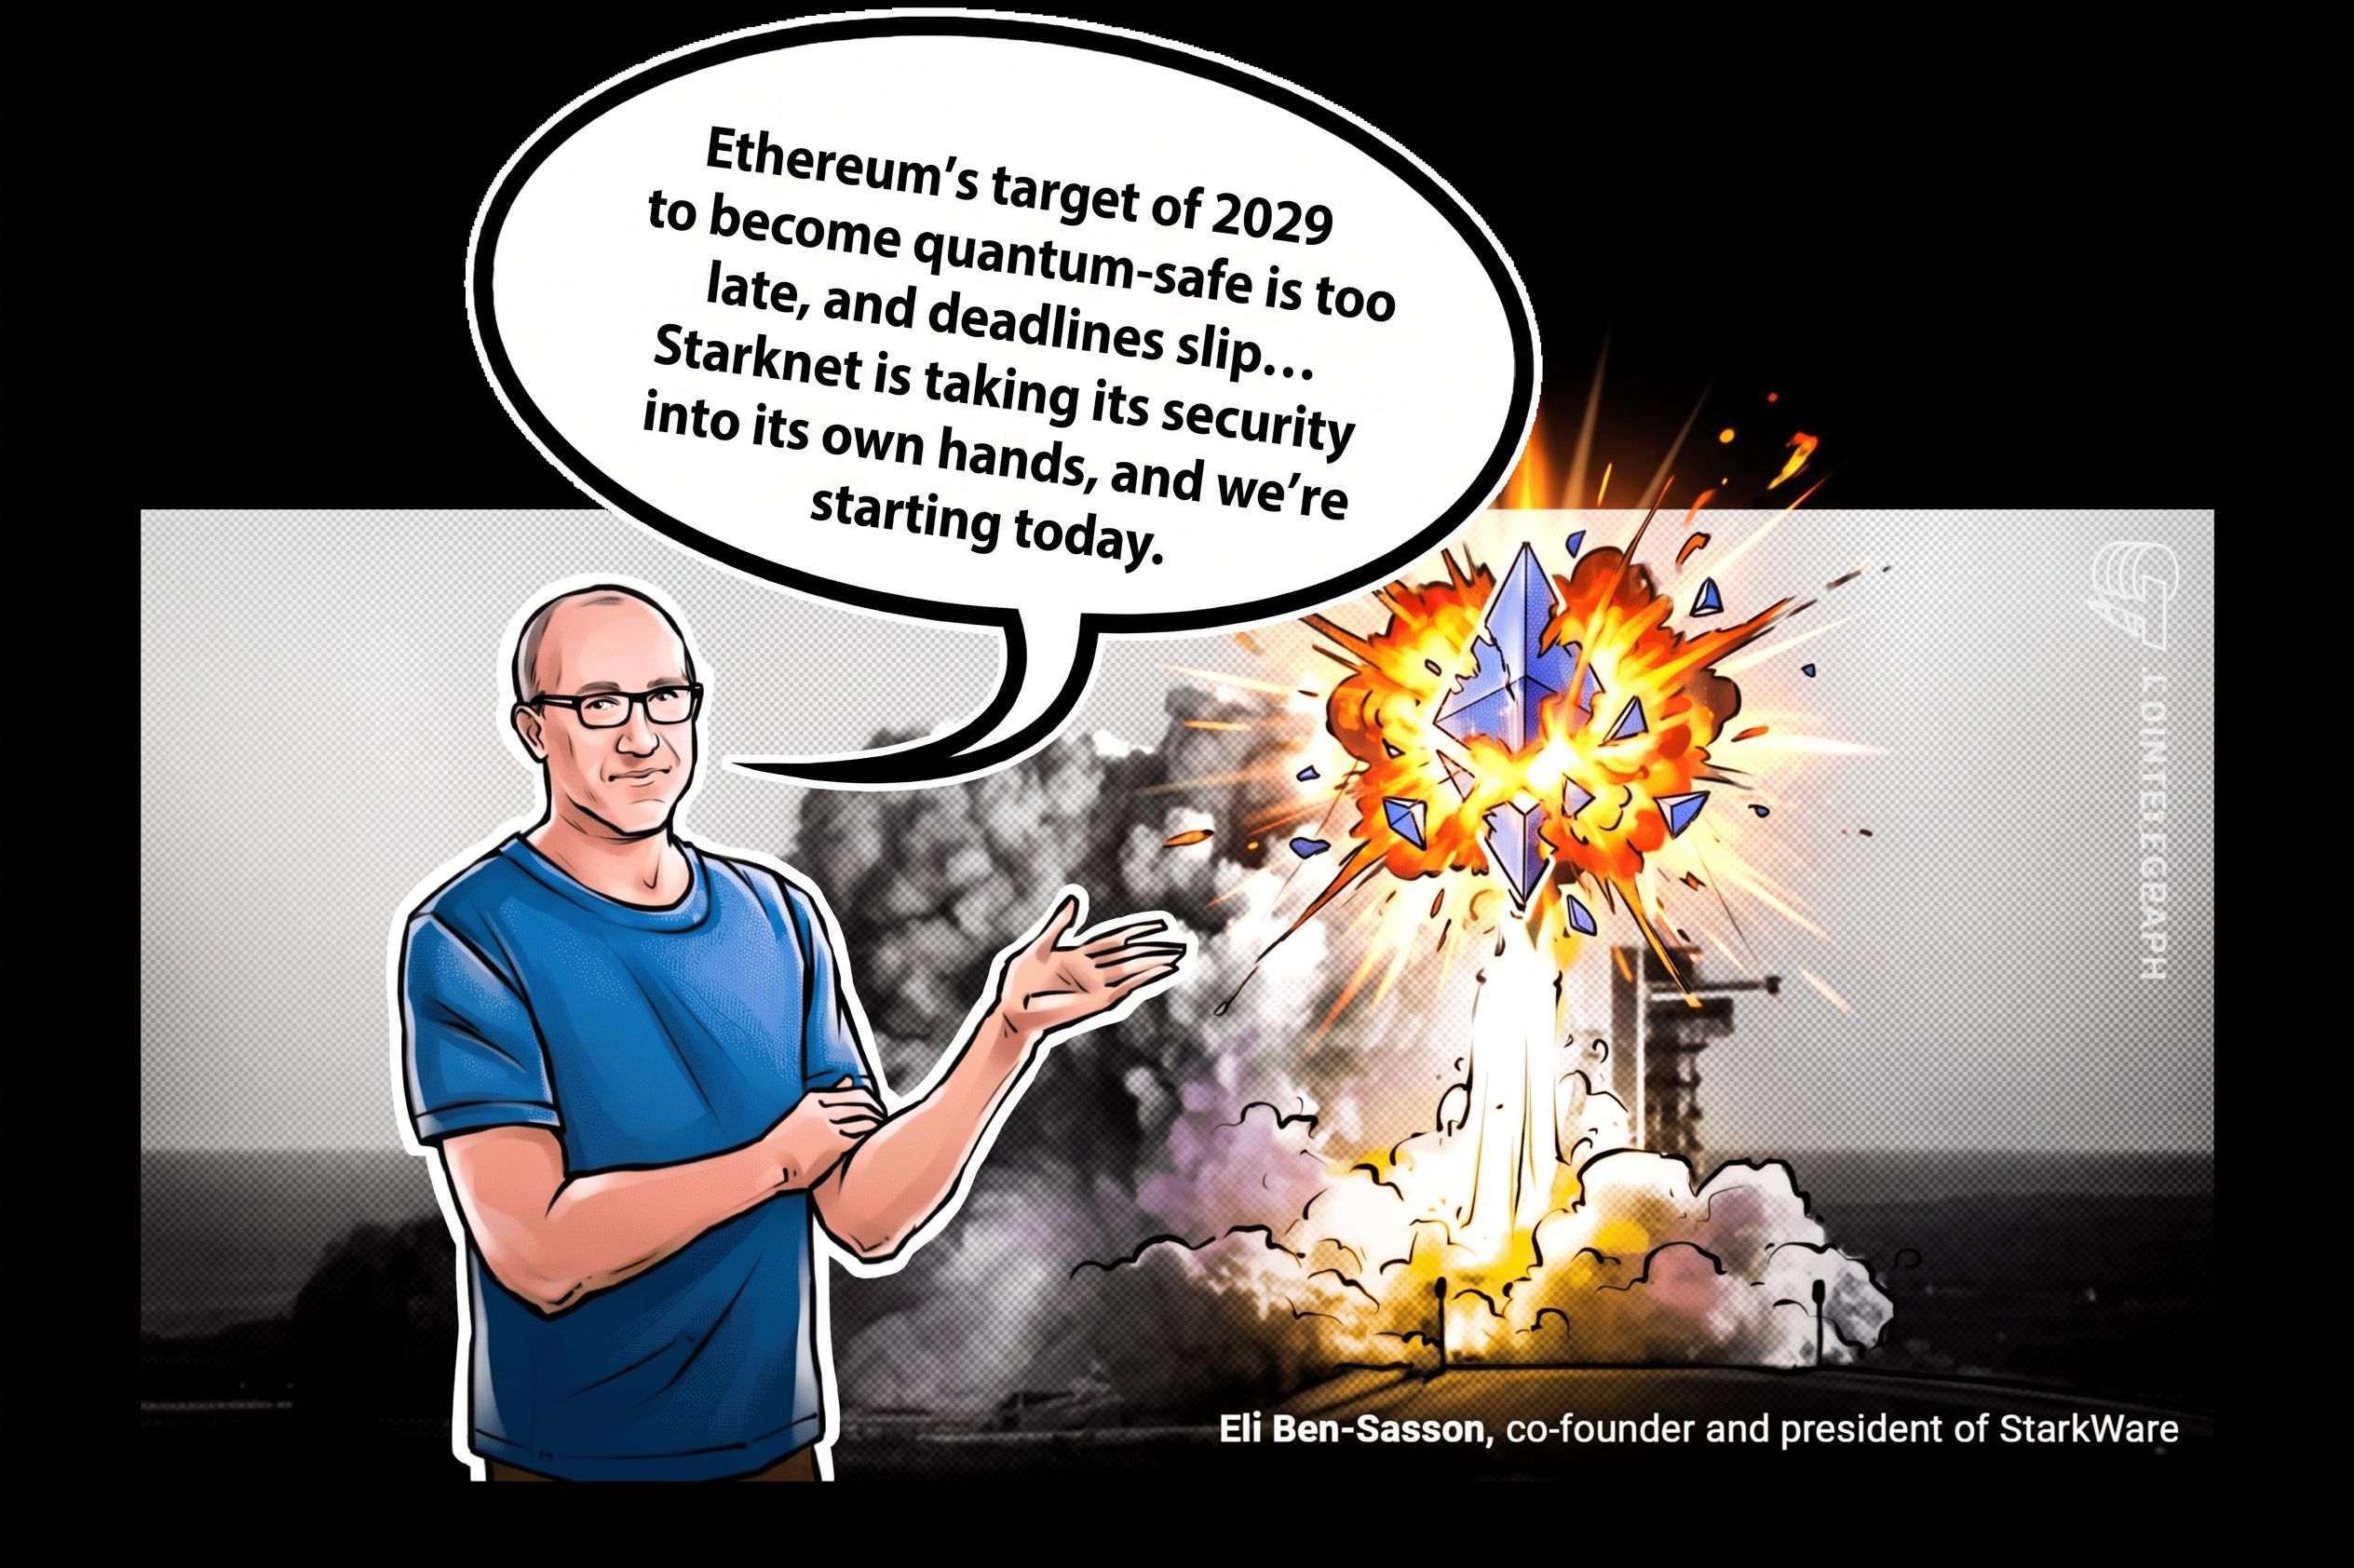
 Starknet stimmt für den Beginn der Arbeit an einer postquantensicheren L1
Die Community von Starknet hat für die Erforschung eines eigenständigen, postquantensicheren Layer-1-Blockchains gestimmt.
An der siebentägigen Governance-Abstimmung nahmen rund 3.200 Stimmen teil; 93,52 % der Stimmkraft sprachen sich für den Wechsel aus.
Der tatsächliche Wechsel würde eine separate, bindende Governance-Abstimmung erfordern. Bis dahin wird Starknet weiterhin als Ethereum-Layer-2-Netzwerk betrieben.
„Wir beginnen noch vor dem Wochenende mit der Arbeit an einem Whitepaper und hoffen, im November einen Entwurf zur öffentlichen Begutachtung zu veröffentlichen“, sagte StarkWare-CEO Eli Ben-Sasson gegenüber Cointelegraph. Starknet verzeichnete diese Woche den stärksten Rückgang unter den 100 größten Coins und büßte ein Viertel seines Werts ein.
Quelle: Cointelegraph
US-Senator untersucht Tether nach gemeldetem Deal mit ehemaligem Krypto-Berater Trumps
Senator Richard Blumenthal – der ranghöchste Demokrat im Untersuchungsausschuss des Senats – hat Tether-CEO Paolo Ardoino um Auskunft gebeten, nachdem das Wall Street Journal berichtet hatte, dass das Stablecoin-Unternehmen einen Deal über 6,3 Millionen US-Dollar mit einer Marketingfirma geschlossen habe, die vom ehemaligen Krypto-Berater des Weißen Hauses, Bo Hines, mitgegründet wurde.
In einem Schreiben vom Donnerstag an Ardoino erklärte der Abgeordnete aus Connecticut, der Ständige Unterausschuss für Untersuchungen des Senats habe „Unterlagen und Informationen zu Verträgen, Zahlungen, Kommunikation und Lobbyarbeit“ im Zusammenhang mit dem Deal angefordert. Der Politiker vermutet, dass dieser gegen Vorschriften zu Ethik, Korruption und Lobbyarbeit verstoßen könnte. Tether zufolge ergab eine externe Untersuchung „keine Hinweise auf Fehlverhalten“.
Gewinner und Verlierer
Zum Ende der Woche liegt Bitcoin (BTC) mit einem Minus von 1,2 % bei 80.549 $, Ethereum (ETH) mit einem Minus von 1,9 % bei 2.343 $ und XRP (XRP) mit einem Plus von 0,9 % bei 1,20 $. Die gesamte Marktkapitalisierung beträgt laut CoinMarketCap 2,68 Billionen $.
Unter den 100 größten Kryptowährungen sind die drei Altcoin-Gewinner der Woche MemeCore (M) mit einem Plus von 24,4 %, Venice Token (VVV) mit 14,8 % und Ethena (ENA) mit 14,1 %.
Die drei größten Altcoin-Verlierer der Woche sind Starknet (STRK) mit einem Minus von 24,9 %, Aerodrome Finance (AERO) mit einem Minus von 12,5 % und Sei (SEI) mit einem Minus von 12,5 %.
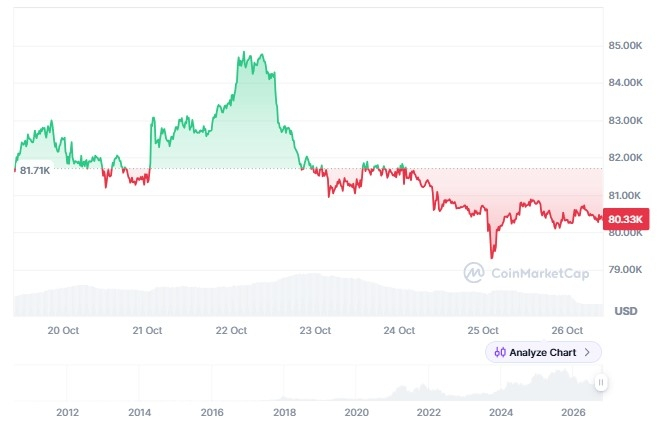
Bitcoin-Wochenchart. Quelle: CoinMarketCap
Prognose der Woche
JPMorgan erwartet, dass Bitcoin US-Aktien und Gold im kommenden Jahrzehnt übertrifft
JPMorgan Asset Management erwartet, dass Bitcoin (BTC) Aktien und Gold im kommenden Jahrzehnt übertrifft, warnt jedoch, dass die Volatilität Bitcoin derzeit für die Diversifizierung von Portfolios ungeeignet macht.
Am Montag veröffentlichte JPMorgan seinen Bericht „2027 Long-Term Capital Market Assumptions“ und prognostizierte für Bitcoin eine annualisierte Rendite von 10 %, verglichen mit 7,5 % für US-Aktien mit hoher Marktkapitalisierung und 5,5 % für Gold.
„Derzeit sehen wir Bitcoin aufgrund seiner instabilen Marktkorrelationen nicht als Diversifizierungsinstrument für Portfolios“, heißt es in dem Bericht. „Wir betrachten Bitcoin als spekulativen Vermögenswert und als Absicherung gegen eine Lockerung der Geldpolitik.“
Größter FUD der Woche
New Yorker Generalstaatsanwältin fordert 1,37 Mrd. $ von NovaTech-Gründern wegen Ponzi-Betrugs
Die New Yorker Generalstaatsanwältin Letitia James hat ein Gericht aufgefordert, die Gründer der inzwischen aufgelösten Krypto- und Forex-Handelsplattform NovaTech, Cynthia und Eddy Petion, sowie verbundene Unternehmen zur Zahlung von 1,37 Milliarden US-Dollar wegen ihres Ponzi-Betrugs zu verurteilen.
Mehr als 11.000 Einwohner New Yorks verloren durch NovaTech und ein früheres Krypto-Mining-System namens AWS Mining zig Millionen Dollar, teilte das Büro der Generalstaatsanwältin mit. In der Klage wird behauptet, die Werber hätten haitianische und andere Einwanderergemeinschaften über Gebetsgruppen, soziale Medien und WhatsApp ins Visier genommen und hohe Renditen sowie Prämien für die Anwerbung weiterer Personen versprochen.
Bitcoin Core ändert Sicherheitsrichtlinien, da KI das Auffinden von Fehlern erleichtert
Bitcoin Core ändert seinen Umgang mit Sicherheitslücken, da große Sprachmodelle Softwarefehler immer schneller aufdecken können.
Der Bitcoin-Core-Entwickler Antoine Poinsot sagte, dass Sicherheitslücken in der Vergangenheit üblicherweise lange Zeit unter einer Veröffentlichungssperre gehalten wurden, damit Nutzer genügend Zeit für ein Upgrade hatten, bevor Einzelheiten öffentlich wurden.
Poinsot zufolge sind manche Fehler durch LLMs jedoch so leicht wiederzuentdecken, dass eine Verzögerung der Fehlerbehebung kaum noch Schutz bietet.
„Die Sperrfrist bewirkt wenig, verzögert aber die Verfügbarkeit einer korrigierten Version“, sagte Poinsot. „Deshalb passen wir unsere Richtlinie zur Offenlegung entsprechend an.“
Pentagon verbietet US-Streitkräften, mit Militärinformationen auf Prognosemärkten zu wetten
US-Verteidigungsminister Pete Hegseth hat allen Mitarbeitern des Pentagons untersagt, nicht öffentliche Informationen für Wetten auf bevorstehende Militäreinsätze zu nutzen – auch auf Prognosemarkt-Plattformen wie Kalshi und Polymarket.
In einem am Dienstag an hochrangige Mitarbeiter des Pentagons und der Verteidigungsbehörden verschickten Memorandum erklärte Hegseth, dass es allen Beschäftigten des Kriegsministeriums untersagt sei, mit nicht öffentlichen Informationen Finanzgeschäfte zu tätigen. Das gelte sowohl für geheime als auch für nicht geheime Informationen.
Die besten Magazinbeiträge der Woche
5 Alternativen zu Ledger zur Aufbewahrung von Bitcoin
Hardware-Wallets sind nicht die einzige Möglichkeit, deine Kryptowährungen zu schützen. Doch ob ETFs, Passkeys oder Multisig-Konten – jede Alternative bringt eigene Risiken und Kompromisse mit sich.
 Agenten können rund um die Uhr handeln – doch Yat Siu warnt, dass du jederzeit den Zugriff verlieren könntest
Der Vorsitzende von Animoca Brands erklärt, dass KI-Agenten handeln können, während du schläfst. Nutzer sollten sich jedoch auf den Tag vorbereiten, an dem sie den Zugriff auf die Bots verlieren.