


Internetnutzer sind weiterhin Cyberangriffen ausgesetzt, die auf die PHP-Sicherheitslücke zurückzuführen sind – insbesondere über kleinere Websites, bei denen es Wochen dauern könnte, das am vergangenen Mittwoch veröffentlichte Upgrade einzuspielen. Das sagte Mitchell Amador, CEO der Bug-Bounty-Plattform Immunefi.
„Diese ‚Sicherheitslücken-Apokalypse‘ verläuft planmäßig: Sicherheitslücken zu finden ist billig geworden, sie zu beheben bleibt jedoch teuer“, sagte Amador gegenüber Cointelegraph.
„Behandeln Sie in den nächsten Wochen jede Website, bei der Sie sich anmelden, so, als könnte sie bereits kompromittiert sein“, sagte Amador. Er warnte Nutzer davor, Passwörter wiederzuverwenden, und riet ihnen zur Vorsicht, wenn sie ihre Kryptowährungs-Wallets mit Websites verbinden. Außerdem forderte er Nutzer auf, nicht erkannte Token-Genehmigungen zu widerrufen.
Die Kommentare kamen knapp eine Woche, nachdem die PHP Foundation eingeräumt hatte, dass sie die Behebung einer kritischen Sicherheitslücke, die erstmals 2024 entdeckt worden war, aufgrund eines Mangels an Ressourcen verzögert hatte. PHP-Entwickler veröffentlichten noch am selben Tag Notfall-Patches für zwei kritische Schwachstellen, doch Websites müssen weiterhin selbstständig aktualisiert werden.
In einem im Juni von Cointelegraph veröffentlichten Interview warnte Amador, dass die zunehmende Verbreitung führender KI-Modelle das Kräfteverhältnis im Bereich Cybersicherheit zugunsten der Angreifer verschoben und eine „Apokalypse der Schwachstellen“ ausgelöst habe, die zu einem Wiederanstieg der Hacks im Bereich der dezentralen Finanzwirtschaft (DeFi) geführt habe.
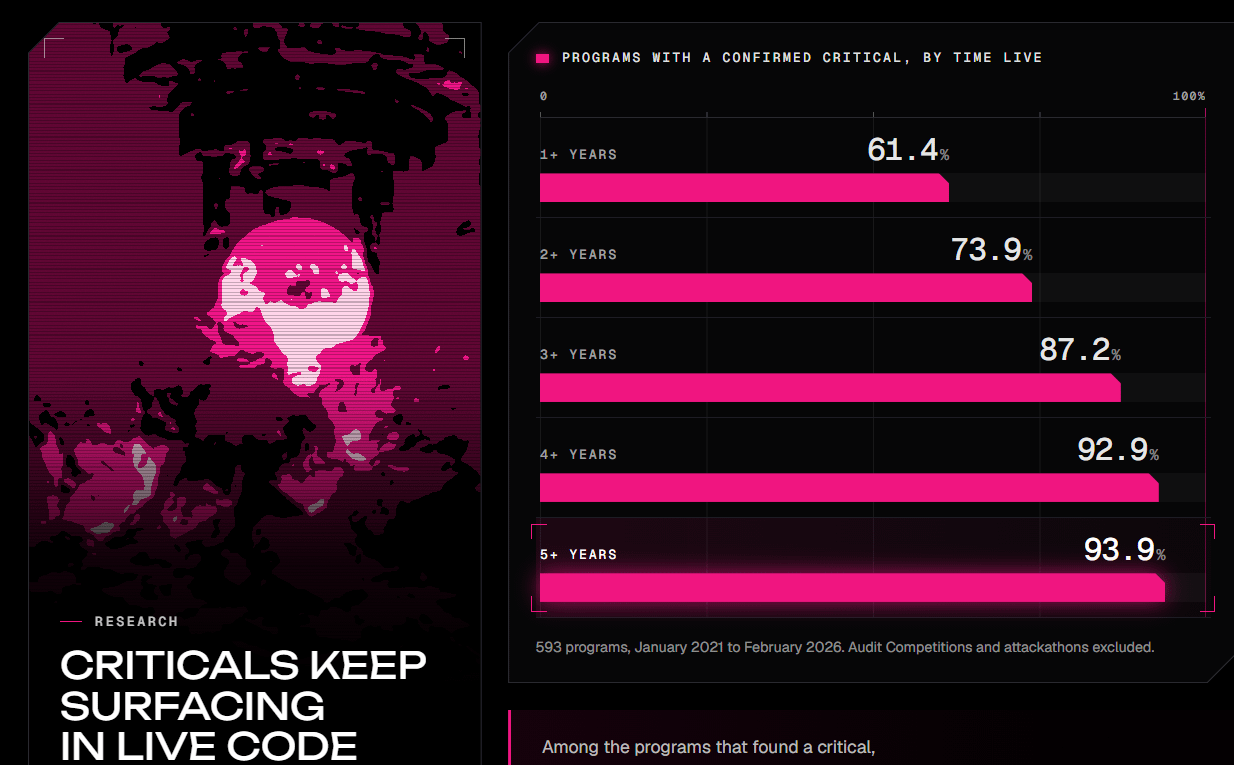
Anteil der Programme mit einer bestätigten kritischen Schwachstelle, aufgeschlüsselt nach Dauer der Verfügbarkeit.
Quelle: Immunefi
Immunefi ist laut eigener Website die weltweit größte Bug-Bounty-Plattform. Bislang zahlte sie über 650 Protokolle hinweg Prämien in Höhe von 140 Millionen US-Dollar aus.
PHP-Schwachstelle zog innerhalb weniger Stunden Millionen Ausnutzungsversuche an
Laut Matthew Prince, CEO von Cloudflare, verzeichnete das Netzwerk in den 24 Stunden nach der öffentlichen Bekanntgabe der PHP-Schwachstellen Millionen von Ausnutzungsversuchen und bereits vor ihrer Offenlegung Tausende von Versuchen. Das schrieb er am Donnerstag in einem Beitrag auf X.
Laut dem Internetinfrastrukturunternehmen, das Websites dabei hilft, schneller zu laden und Nutzer vor Cyberbedrohungen zu schützen, wird der Datenverkehr von etwa jeder fünften Website weltweit über Cloudflare geleitet.
Der Forschungsdienst W3Techs schätzt, dass PHP bei etwa 69 % der Websites mit einer bekannten serverseitigen Programmiersprache zum Einsatz kommt. Die Schwachstellen könnten es Angreifern ermöglichen, Malware zu verbreiten oder schädliche Skripte in Websites auf der ganzen Welt einzuschleusen.
Auch die Cyber-Abteilung des FBI warnte, dass die Schwachstellen böswilligen Akteuren ermöglichen könnten, „aus der Ferne Code im PHP-Kern auszuführen und dadurch möglicherweise sensible Daten und Netzwerke zu gefährden“, wie es in einem Beitrag vom Mittwoch auf X hieß.
Magazin: Wie aus einer Nachricht von einer „falschen Nummer“ ein Krypto-Betrug im Wert von 3,4 Millionen US-Dollar wurde