#electrumwalletbugletrogueserversstealfunds
🚨🔐 ELECTRUM-WALLET-FEHLER ENTHÜLLT: WIE BÖSARTIGE SERVER BITCOIN STEHLEN KÖNNTEN 🔐🚨
Deine Transaktion sieht legitim aus.
Dein Wallet zeigt sie als ausstehend an. Aber was, wenn der Server dahinter heimlich geändert hat, wohin dein Geld fließt?
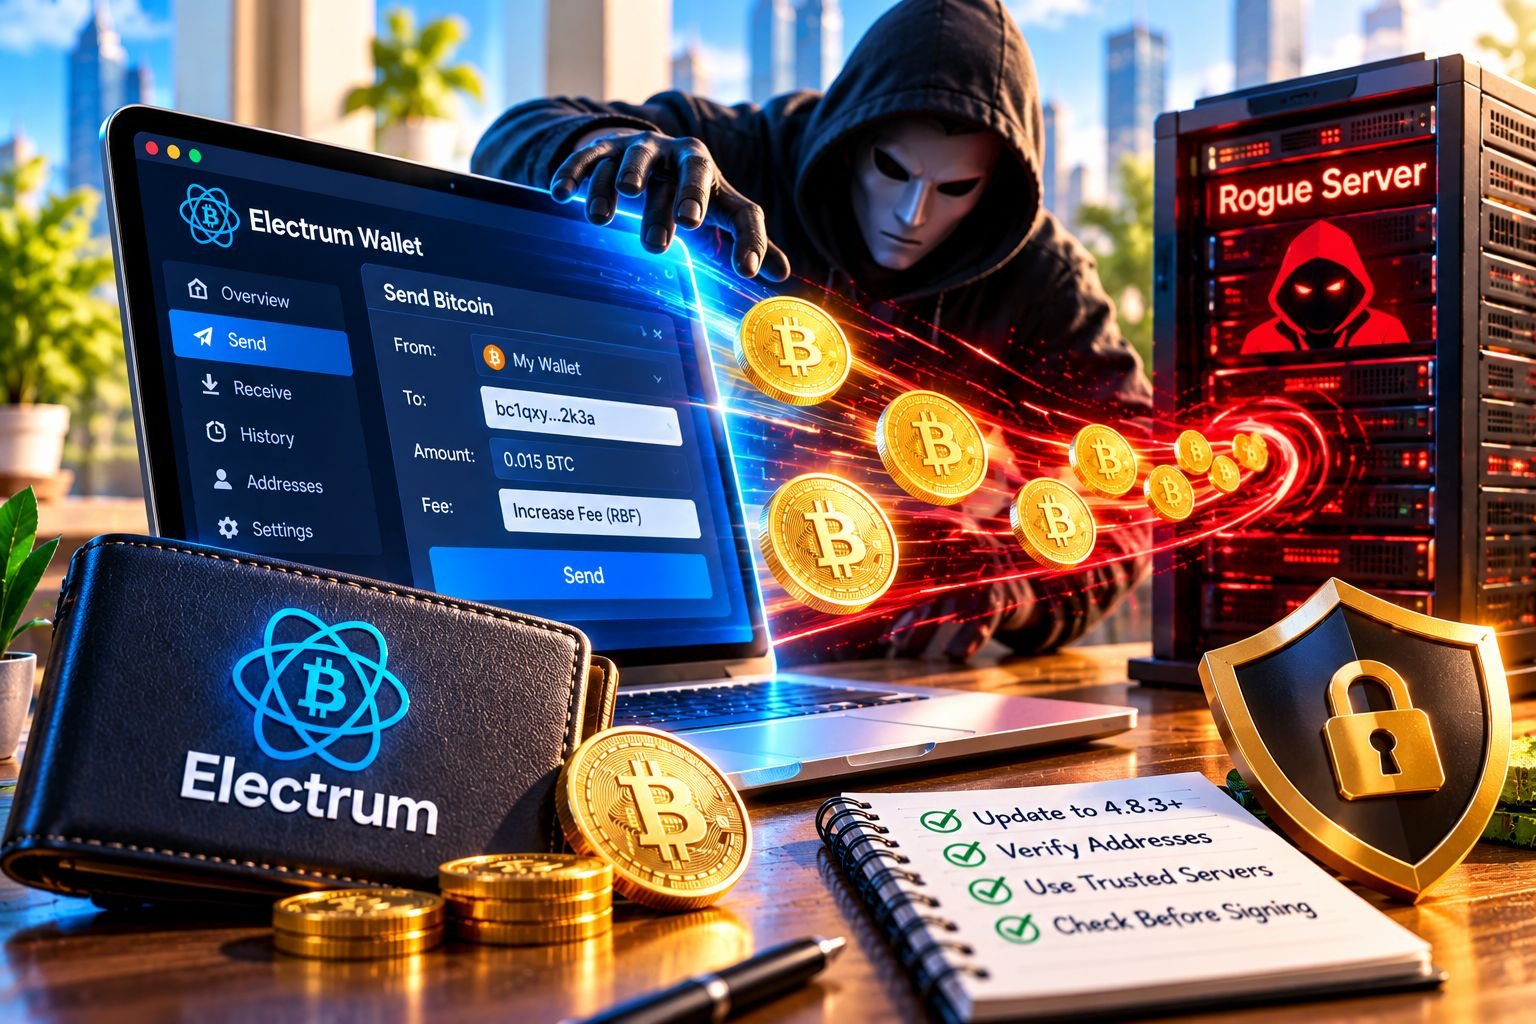
Eine Sicherheitslücke in Electrum, einem beliebten Bitcoin-Wallet, ermöglichte es bösartigen Servern, betrügerische Transaktionen einzuschleusen, wenn Nutzer versuchten, die Transaktionsgebühren mithilfe von Replace-by-Fee (RBF) zu erhöhen.
Die Gefahr war schwer zu erkennen. Angreifer konnten gefälschte Transaktionen erstellen, die Gelder an ihre eigenen Adressen weiterleiteten, und anschließend darauf warten, dass Nutzer einem Ersatz mit höherer Gebühr zustimmten. Entwickler meldeten mindestens einen bestätigten Diebstahl.
Electrum veröffentlichte am 24. Oktober 2026 Version 4.8.3, die eine Signaturprüfung zum Beheben der Schwachstelle hinzufügt. Nutzer älterer Versionen können weiterhin gefährdet sein, wenn sie sich mit bösartigen Servern verbinden.
Was sollten Nutzer tun?
Electrum auf Version 4.8.3 oder höher aktualisieren.
Transaktionsadressen und Beträge vor dem Signieren überprüfen.
Vertrauenswürdige Server verwenden, idealerweise einen selbst betriebenen.
Niemals davon ausgehen, dass eine vom Wallet angezeigte ausstehende Transaktion automatisch sicher ist.
Meine Einschätzung: Selbstverwahrung beseitigt nicht jedes Sicherheitsrisiko. Deine privaten Schlüssel mögen weiterhin dir gehören, doch bösartige Transaktionsdaten können trotzdem beeinflussen, was du bestätigen sollst. Die entscheidende Schwachstelle lag hier in der Diskrepanz zwischen der Anzeige des Wallets und dem, was der Nutzer letztendlich signierte.
In der Kryptowelt ist es genauso wichtig, das Ziel zu überprüfen wie den Schlüssel zu schützen.
Sollten Krypto-Wallets eine unabhängige Transaktionsprüfung verpflichtend machen, bevor Nutzer Gebührenersetzungen bestätigen?
Haftungsausschluss: Nur zu Bildungszwecken. Befolge die offiziellen Sicherheitshinweise für technische Empfehlungen.
#BitcoinSecurity #CryptoSecurity #GrowWithSAC $BTC $QNT $ENA
#ElectrumWalletBugLetRogueServersStealFunds