#electrumwalletbugletrogueserversstealfunds
$BNB
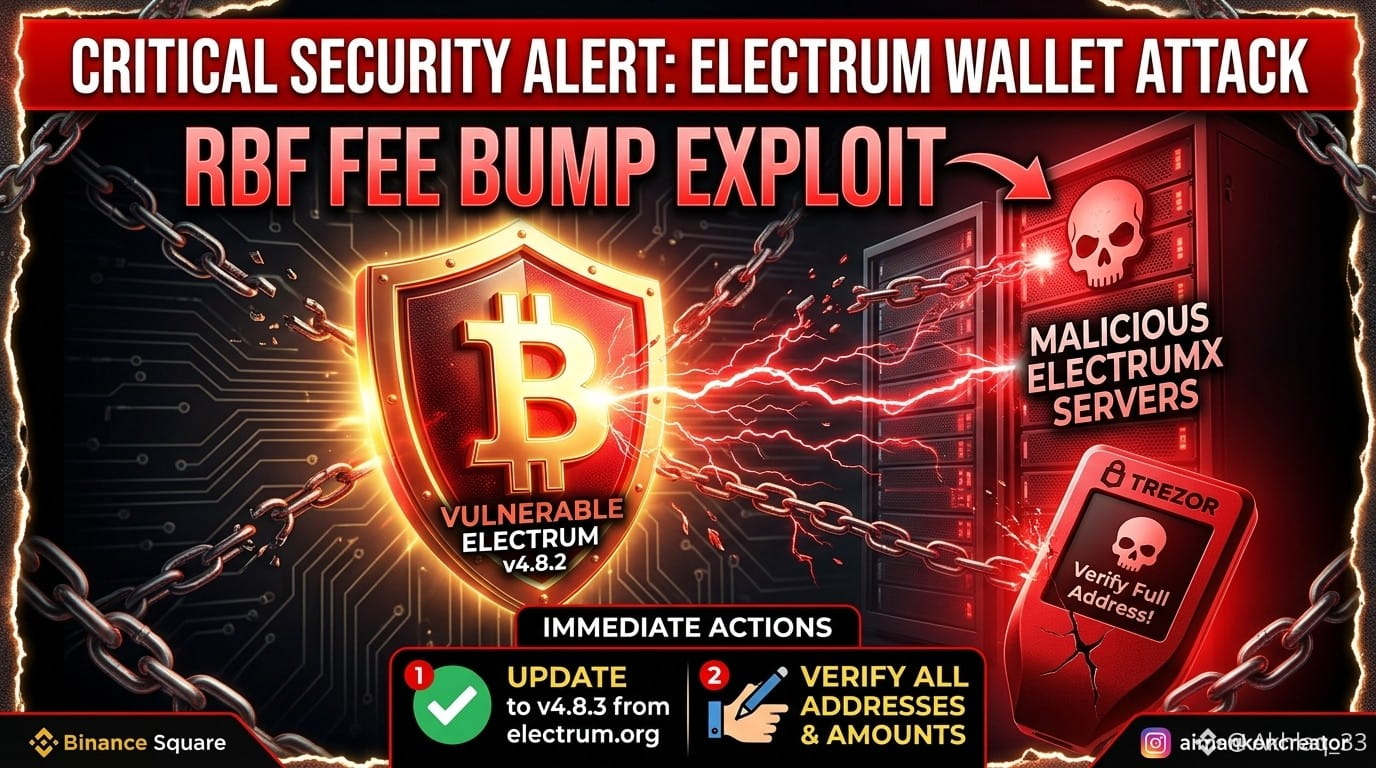
🚨 Kritischer Sicherheitsalarm: Electrum-Wallet-Schwachstelle & RBF-Exploit
Wenn Sie die Electrum-Bitcoin-Wallet verwenden, wurde eine schwerwiegende Schwachstelle bekannt gegeben, die Benutzerfonds bei Gebühren-Erhöhungs-Transaktionen gefährdet. Die Entwickler veröffentlichten am 24. Oktober einen Patch (v4.8.3), um das Problem zu beheben.
Wie der Exploit funktionierte
Transaktionsabfang: Ein bösartiger oder kompromittierter Electrum-Server fängt die standardmäßig gesendete Transaktion eines Nutzers ab und verhindert, dass sie das breitere Netzwerk erreicht.
Gefälschter Ersatz: Der Server fügt der Wallet-Historie des Nutzers eine gefälschte, konfliktierende Transaktion ein und leitet die Gelder an die Adresse eines Angreifers weiter (oft mit einer ähnlich aussehenden Adresse, die mit den letzten vier Zeichen des beabsichtigten Ziels übereinstimmt).
Die Falle (Replace-By-Fee): Da die Transaktion scheinbar „feststeckt“ oder mit einer Gebühr von null unbestätigt ist, signieren Nutzer, die sie mithilfe von Replace-By-Fee (RBF) beschleunigen wollen, unbeabsichtigt die betrügerische Transaktion, was zum Verlust von Geldern führt.
Erforderliche Maßnahmen für Nutzer
Sofort aktualisieren: Stellen Sie sicher, dass Sie auf Electrum Version 4.8.3 oder höher aktualisieren, die eine zwingende Signaturprüfung für unbestätigte Ausgaben-Transaktionen einführt.
Offizielle Quellen prüfen: Laden Sie die Software ausschließlich von der offiziellen Website (Electrum) herunter und verifizieren Sie die Signaturen.
Details doppelt überprüfen: Prüfen Sie vor dem Signieren einer Transaktion oder Gebührenerhöhung immer sorgfältig die vollständige Empfängeradresse und den Betrag.
Verbindungen absichern: Erwägen Sie, nur eine Verbindung zu vertrauenswürdigen öffentlichen Servern herzustellen oder Ihr eigenes privates Backend zu betreiben (z. B. ElectrumX oder einen Electrum Personal Server).
Bleiben Sie sicher und überprüfen Sie immer, was Sie on-chain autorisieren!