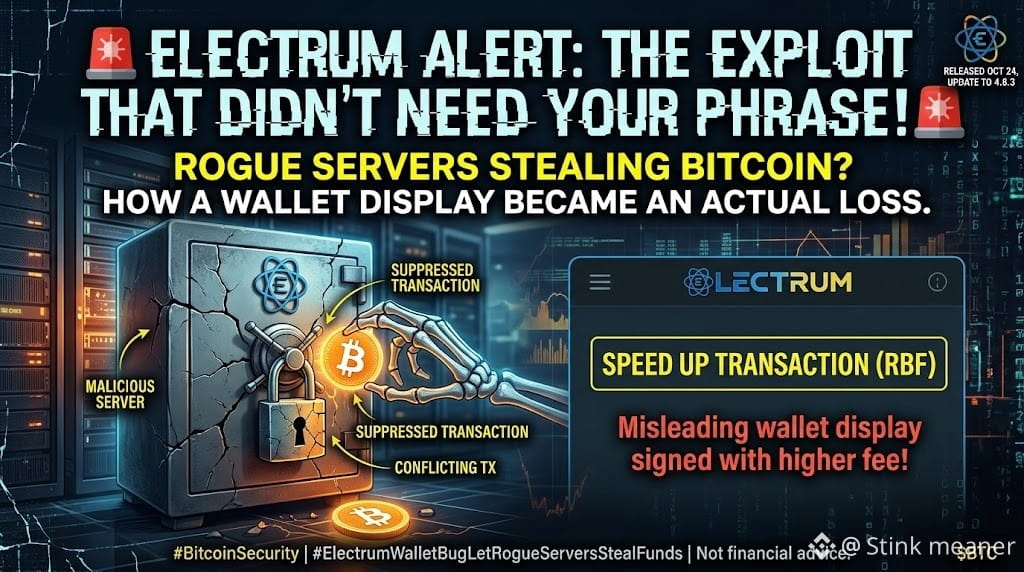
🚨 Für den Electrum-Exploit war keine gestohlene Wiederherstellungsphrase nötig. Er zielte auf Nutzer ab, die eine Bitcoin-Transaktion beschleunigen wollten.
#electrumwalletbugletrogueserversstealfunds
Electrum legte eine Sicherheitslücke offen, die Versionen vor 4.8.3 betraf. Die gepatchte Version wurde am 24. Oktober veröffentlicht.
So funktionierte der Angriff:
Ein bösartiger Server konnte eine legitime ausgehende Transaktion unterdrücken und sie im Transaktionsverlauf der Wallet durch eine widersprüchliche, ungültige Transaktion ersetzen, die das Geld an die Adresse des Angreifers leitete.
Die Transaktion schien noch ausstehend zu sein. Wenn der Nutzer versuchte, sie mithilfe von Replace-by-Fee zu beschleunigen, konnte Electrum die Ersatztransaktion mit einer höheren Gebühr signieren – und so aus einer irreführenden Wallet-Anzeige einen tatsächlichen Verlust machen.
Die Entwickler erhielten zwei Meldungen. In einem Fall verlor ein Nutzer Geld, nachdem er die Gebühr erhöht hatte. Die Höhe des Verlusts wurde nicht bekannt gegeben.
Das war kein Beleg dafür, dass alle Electrum-Nutzer gefährdet waren: Laut Sicherheitshinweis waren Clients, die ausschließlich mit vertrauenswürdigen Servern – einschließlich eigener Server – verbunden waren, nicht betroffen.
Die unmittelbare Lehre: Aktualisieren Sie auf Version 4.8.3 oder höher und überprüfen Sie vor dem Signieren die Transaktionsadressen und -beträge – insbesondere, wenn Sie eine unbestätigte Transaktion ersetzen.
Sollten Nutzer der Wallet-Software stärker vertrauen – oder jede von ihnen autorisierte Transaktion unabhängig überprüfen?
DYOR: Keine Finanzberatung.
$BTC $DASH
#ElectrumWalletBugLetRogueServersStealFunds #ElectrumFixesHighRiskExploitInVersionsBefore4.8.3 #BitcoinSecurity #SAFU🙏