#electrumwalletbugletrogueserversstealfunds
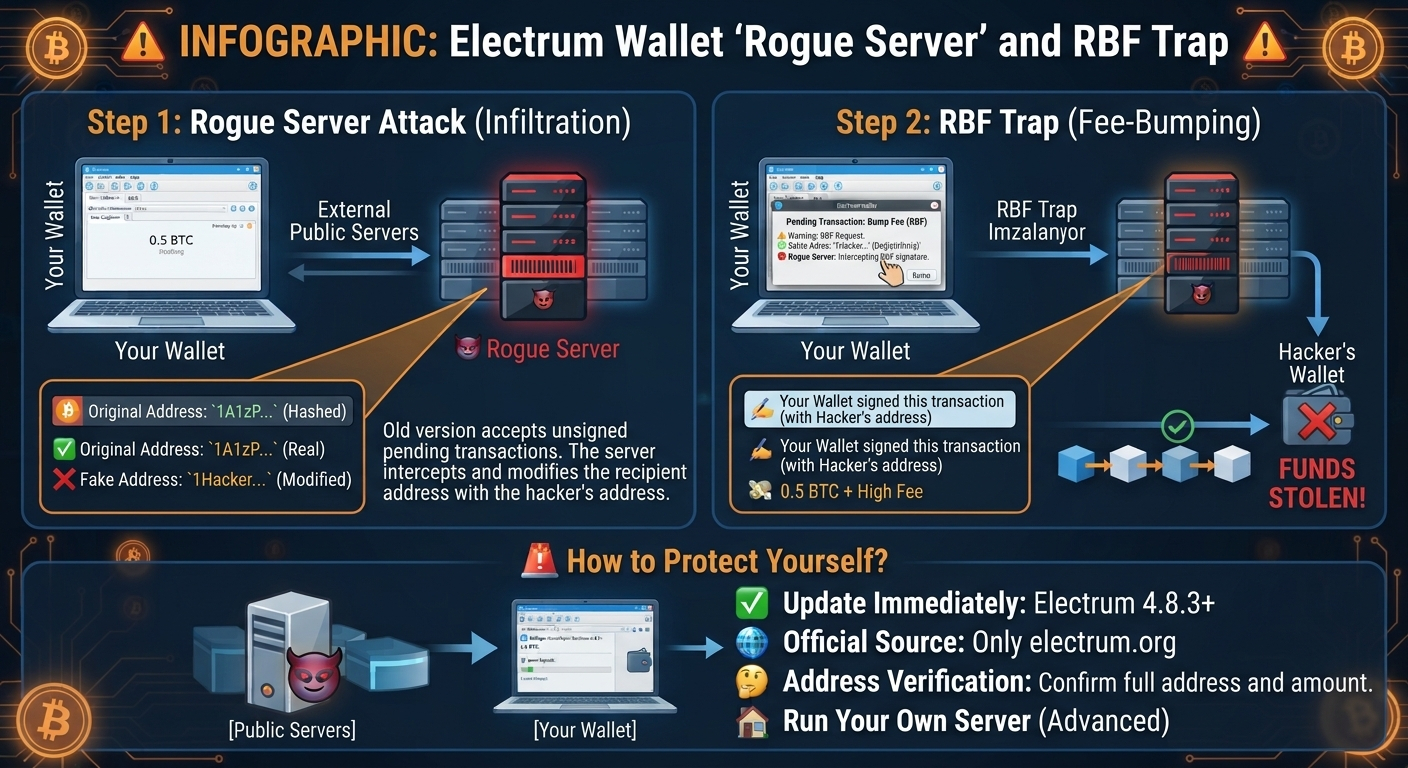
So funktioniert die Falle mit dem gefälschten Server
Offene Tür: Ältere Electrum-Versionen akzeptierten unbestätigte (ausstehende) Transaktionen, ohne die Signatur zu überprüfen. 🔓Hackerangriff: Ein böswilliger Server fing deine Überweisung ab und ersetzte heimlich die Empfängeradresse durch seine eigene. Damit es nicht auffiel, stimmten sogar die letzten 4 Ziffern der Adresse mit denen deiner Adresse überein! 😈🕵️♂️Gebührenfalle: Als deine Transaktion nur langsam bestätigt wurde und du auf die Schaltfläche RBF (Gebühr erhöhen) klicktest, um sie zu beschleunigen, signierte deine Wallet im Hintergrund die gefälschte Adresse des Hackers – und deine Bitcoins waren gestohlen! 📉💸
Wie kannst du dich schützen?
Aktualisiere deine Version: Wechsle sofort zu Electrum 4.8.3, wo diese kritische Sicherheitslücke geschlossen wurde. 🆕Nutze die offizielle Quelle: Lade das Update ausschließlich von der offiziellen Website electrum.org herunter. 🌐Überprüfe die Adressen: Kontrolliere beim Überweisen oder Erhöhen der Gebühr unbedingt die vollständige Empfängeradresse mit eigenen Augen. 🧐
$BTC $BCH $BSV