#electrum钱包漏洞致资金被盗
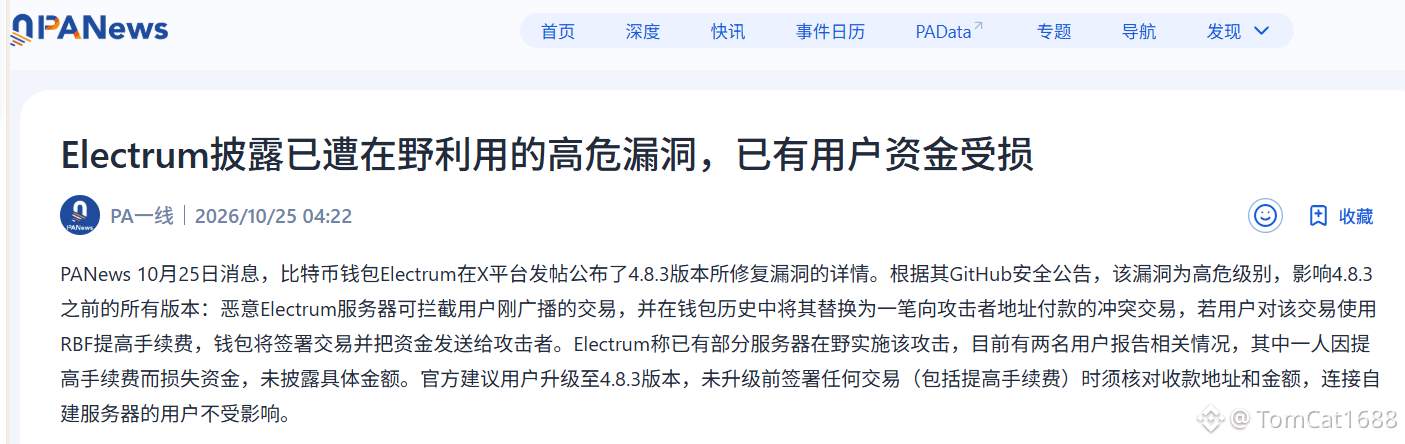
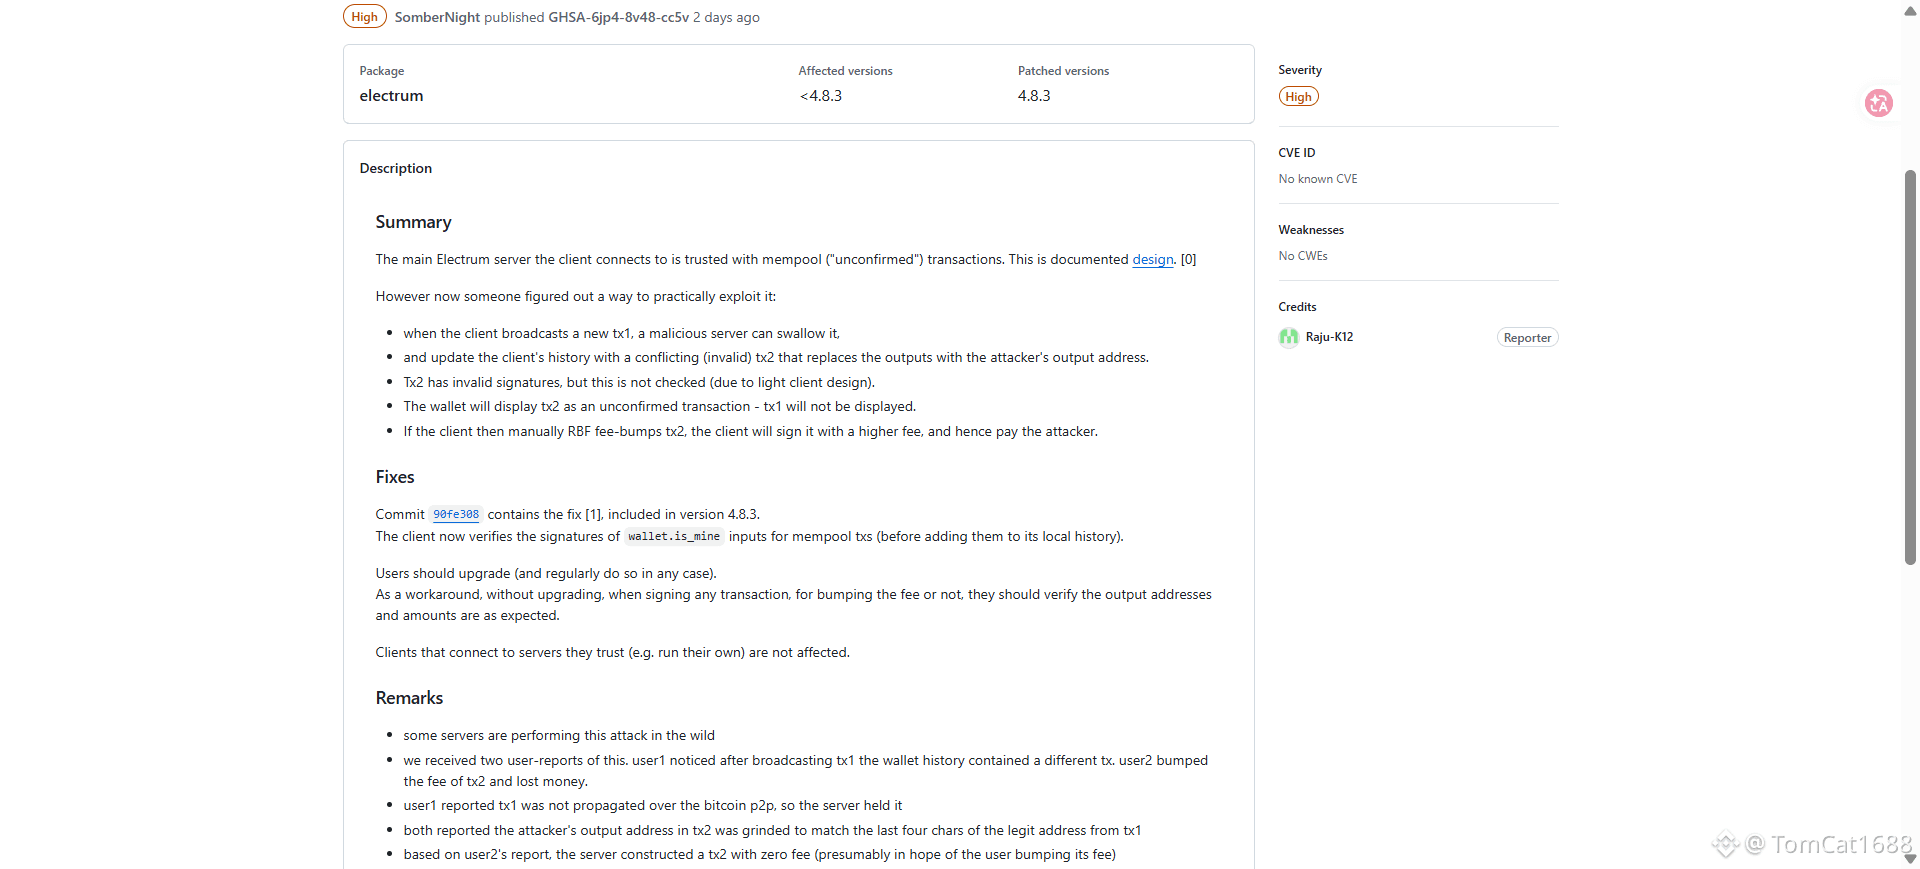
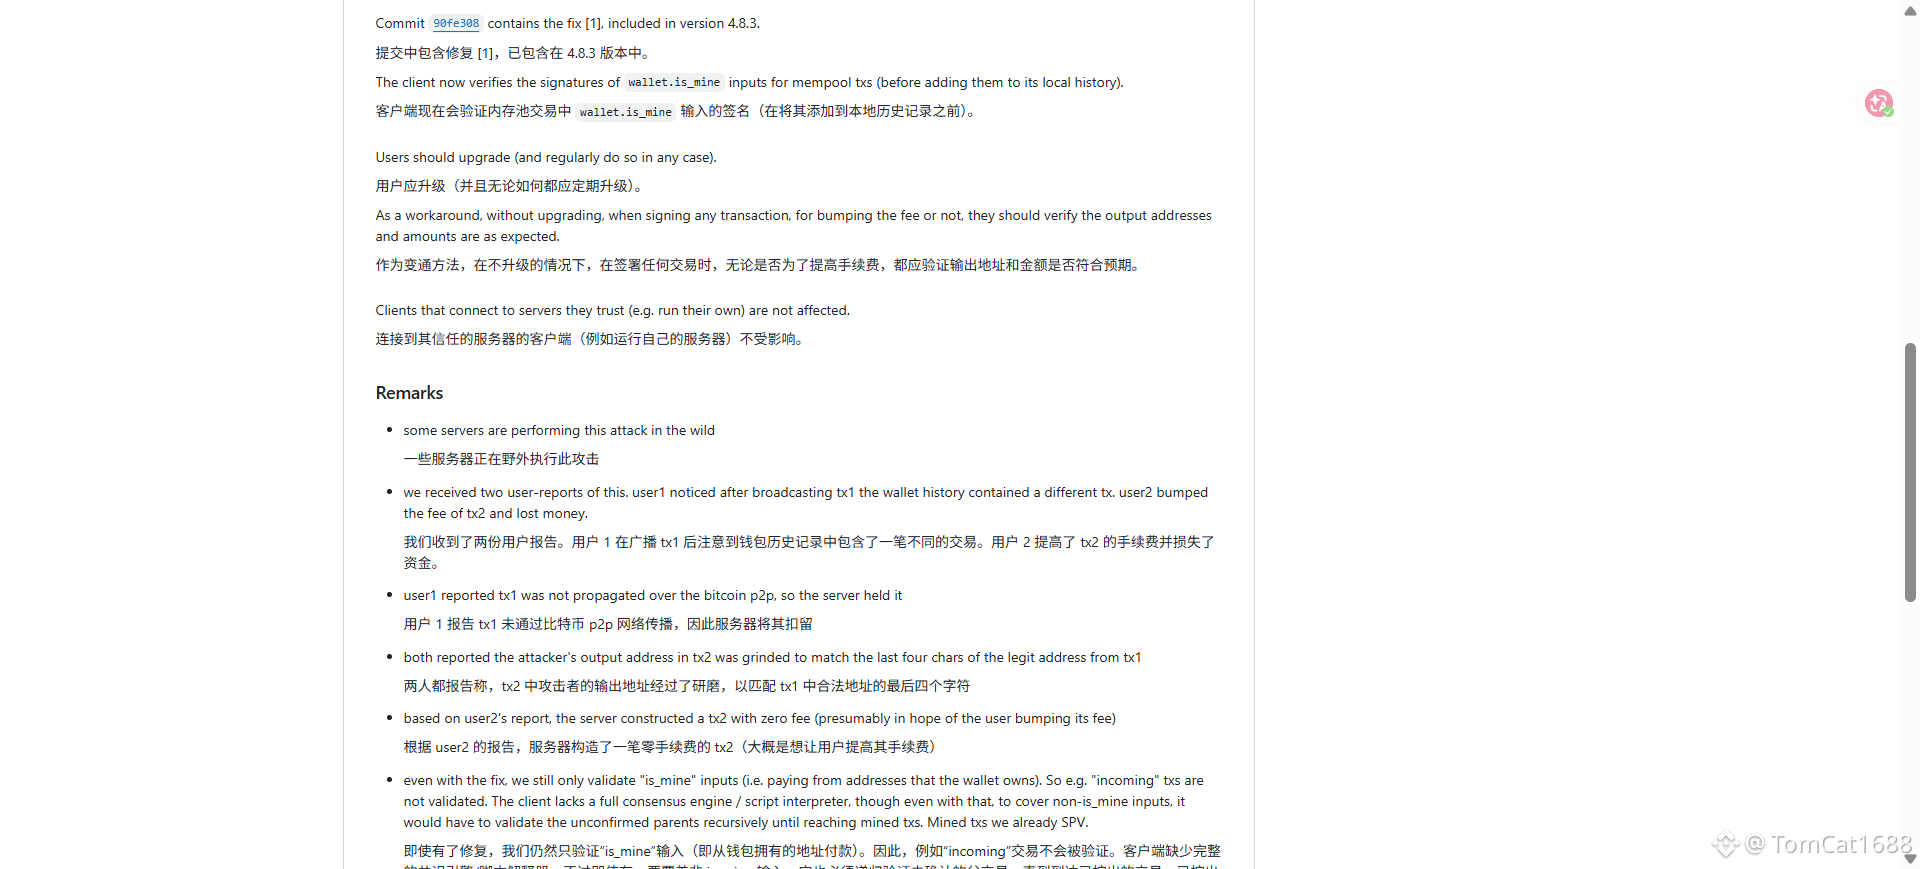
Die Electrum-Wallet hat einmal mehr mit brutaler Deutlichkeit den anständigen Anstrich der „Selbstverwahrung“ heruntergerissen. Eine kritische Sicherheitslücke, die bereits aktiv ausgenutzt wird, ermöglicht es bösartigen Servern, gerade erst vom Nutzer verbreitete Transaktionen abzufangen und durch eine „gefälschte ausstehende Transaktion“ zu ersetzen, die an eine Adresse des Angreifers geht. Dann müssen sie nur noch geduldig warten, bis der Nutzer selbst den verhängnisvollen Knopf drückt: die Gebühr erhöhen. RBF ist eigentlich eine ganz normale Bitcoin-Funktion – in diesem Fall wurde sie jedoch zu einem Folterinstrument, mit dem Nutzer durch ihre eigene Signatur Geld verschenken. Der Private Key wurde nicht gestohlen, die Seed-Phrase nicht abgefischt. Der Nutzer tat lediglich etwas völlig Alltägliches – und verlor dabei sein Geld. Electrum bestätigte offiziell mindestens zwei Meldungen. Ein Nutzer erlitt einen finanziellen Schaden; die Höhe wurde nicht genannt.
Es ist nicht das erste Mal, dass Electrum den Markt mit Verlusten seiner Nutzer belehrt. Zwischen 2019 und 2020 überrollten Phishing-Angriffe mit gefälschten Update-Pop-ups das Electrum-Ökosystem. Insgesamt wurden dabei Bitcoin im Wert von mehr als 22 Millionen US-Dollar – 1.980 BTC – gestohlen. Ein Nutzer verlor nach einem Wallet-Update auf einen Schlag 1.400 BTC, die damals etwa 15,8 Millionen US-Dollar wert waren. Vom Phishing-Pop-up bis zur RBF-Übernahme hat sich zwar die Angriffsfläche verändert, doch das Grundmuster ist dasselbe geblieben: Als Lightweight-Wallet überlässt Electrum externen Servern die Deutungshoheit über unbestätigte Transaktionen, und jeder darf einen Electrum-Server betreiben. Was du vertraust, ist keine Mathematik – sondern die Ehrlichkeit eines Fremden.
„Wer die Private Keys kontrolliert, kontrolliert alles“ ist ein Beruhigungsmittel, das viel zu oft wiederholt wurde. Electrum beweist mit seiner Geschichte von Sicherheitslücken auf ernüchternde Weise: Dass der Private Key auf deinem Gerät liegt, bedeutet nicht, dass du auch das endgültige Ziel deiner Transaktion kontrollierst. Wenn ein Server die in der Wallet angezeigte „unbestätigte Transaktion“ einseitig verändern kann und ältere Versionen sie sogar ohne Signaturprüfung als Vermögenswert des Nutzers anzeigen, zerbricht der Mythos der Selbstverwahrung zwischen dem Bildschirm und der Blockchain in tausend Stücke. Du hast dich vor dem Bankrott einer Börse geschützt, vor Phishing-Websites ebenso – und kannst dennoch an dem „Beschleunigen“-Messer scheitern, das dir deine eigene Wallet reicht.
Ein Upgrade auf Version 4.8.3 ist zwingend nötig. Doch damit ist ein grundlegendes Problem nicht gelöst: Wann hast du zuletzt ernsthaft hinterfragt, ob die Transaktion, die in deiner Wallet angezeigt wird, wirklich die ist, die du signiert hast? Wenn die Gebühr das nächste Mal feststeckt, drückst du dann wieder bedenkenlos auf „Beschleunigen“ – und bist du sicher, wessen Transaktion du da eigentlich signierst?