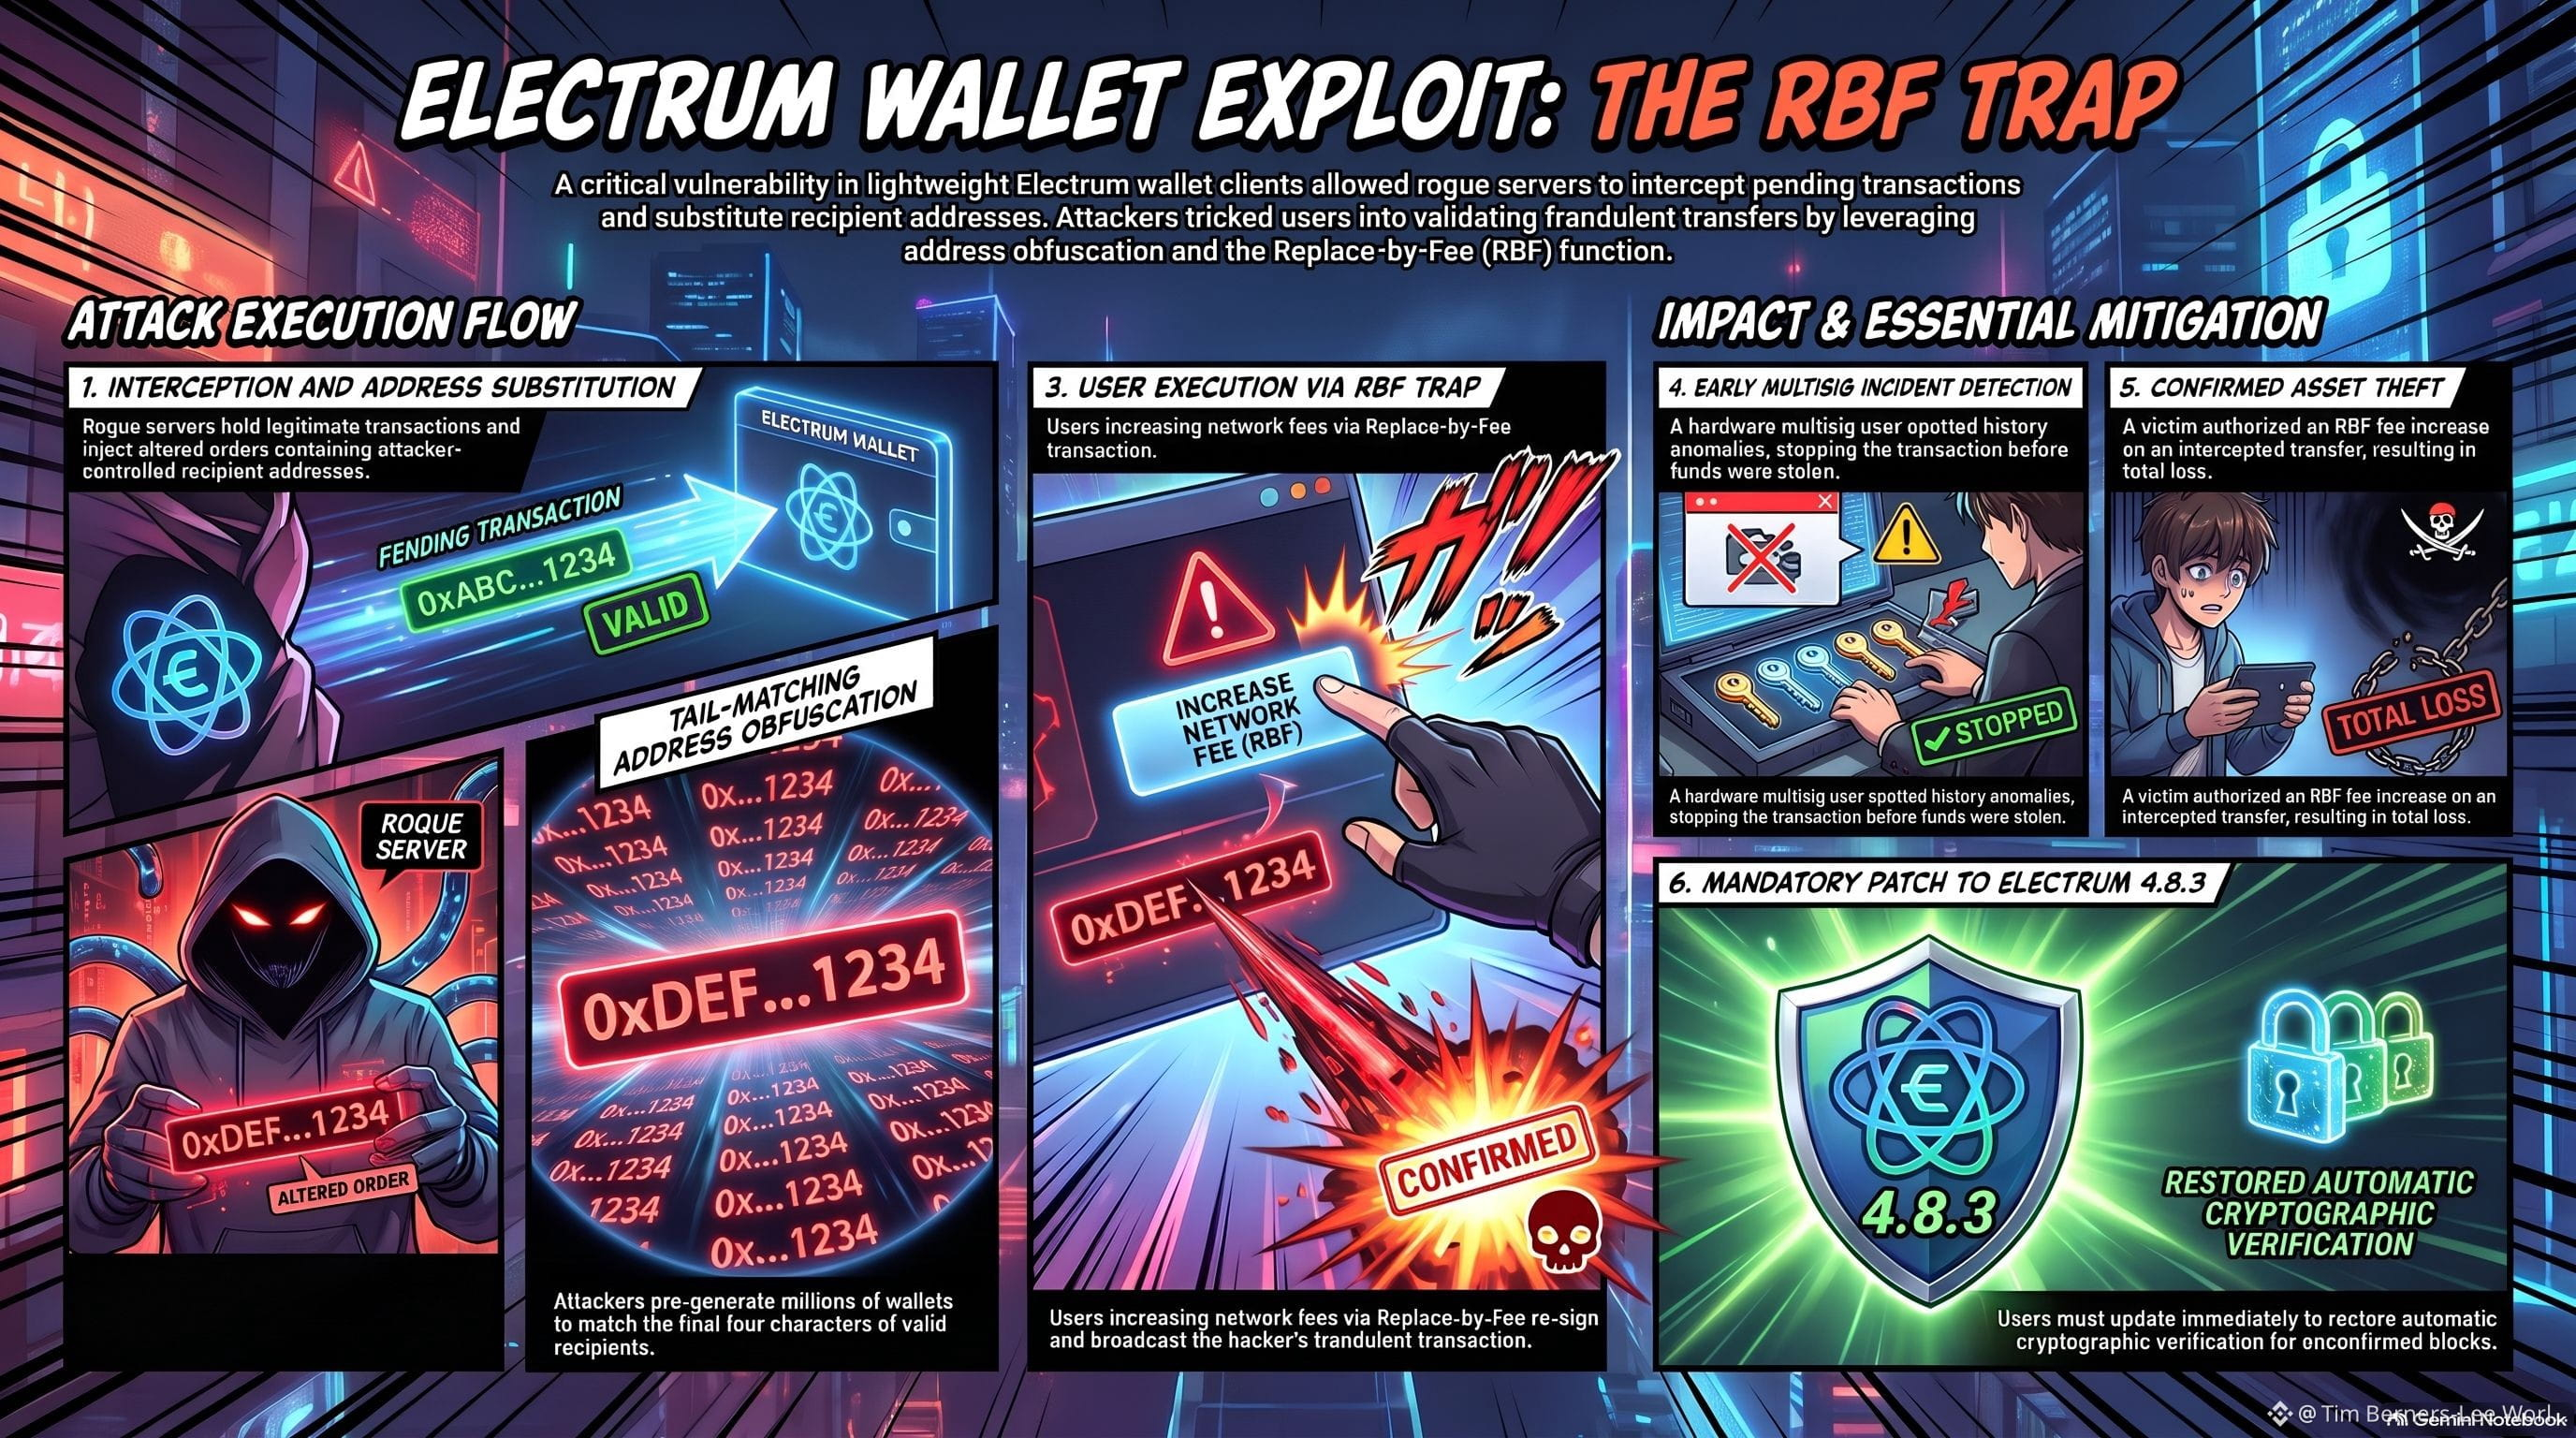
⚠️Nach der Veröffentlichung von Electrum Version 4.8.3 wurden verbindliche Anweisungen zum Schutz des digitalen Vermögens der Inhaber festgelegt⚠️
⚠️#electrumwalletbugletrogueserversstealfunds ⚠️1. Aktivierung der RBF-Falle: Angesichts der scheinbaren Verzögerung beim Versand greift der Nutzer ganz selbstverständlich auf die integrierte Replace-by-Fee-Funktion (RBF) zurück, um die Netzwerkgebühr zu erhöhen und die Verarbeitung zu beschleunigen ⚠️Beim Drücken dieser Schaltfläche liest die Wallet-Software die geänderten Daten (tx2), erstellt die Struktur neu, berechnet die neue Gebühr und fordert den Nutzer zur endgültigen Signatur auf. Sobald das Opfer die Gebührenerhöhung mit seinen privaten Schlüsseln oder seiner Hardware-Wallet genehmigt, verleiht es der Adresse des Hackers rechtliche Gültigkeit und setzt den unumkehrbaren Diebstahl in der Blockchain in Gang. The Defiant.
⚠️ Verschleierungstaktik: Um zu verhindern, dass die Änderung der Zieladresse bei schnellen Überprüfungen auf kleinen Bildschirmen auf den ersten Blick auffällt, ⚠️verwendeten die Angreifer Computerprogramme, um Millionen möglicher Ziel-Wallets vorab zu generieren, bis sie Adressen fanden, deren letzte vier Zeichen exakt mit denen der ursprünglichen Adresse des tatsächlichen Empfängers übereinstimmten