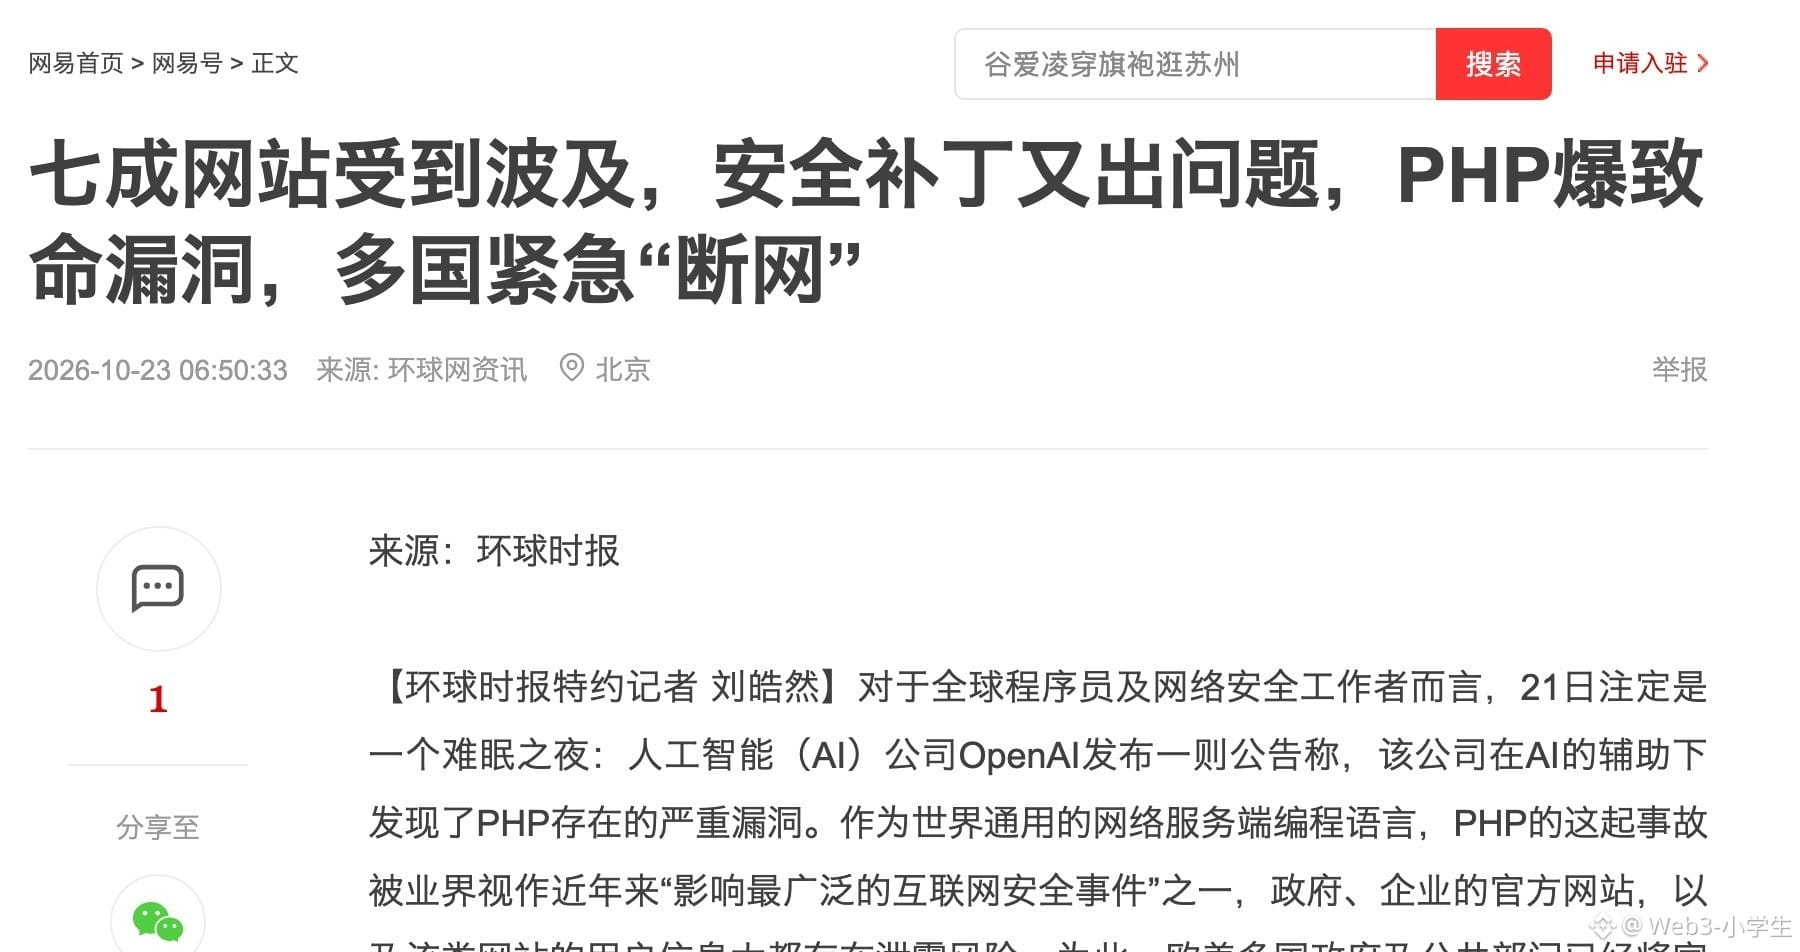
2004 schrieb jemand auf Bugtraq über eine Schwachstelle in PHP. 22 Jahre lang kümmerte sich niemand darum. Diesen August gab ein Forscher den alten Ansatz einem Modell – sechs Wochen später war der Patch da.
Was sich wirklich verändert hat, sind die Kosten fürs Finden von Sicherheitslücken. Es gibt nicht mehr Leute, die sie beheben.
Am 21. Oktober veröffentlichte PHP Details zu zwei Schwachstellen, bewertet mit 9,2. Ohne Anmeldung kann man damit Code auf einem Server einschleusen. Am schlimmsten ist die Standardkonfiguration von mod_php: Noch bevor der Anwendungscode läuft, läuft schon der Code des Angreifers – und niemand hatte auch nur Zeit, einen Blick ins Log zu werfen.
Laut PHP gibt es keine vollständige Gegenmaßnahme. Die CISA sagt: Wenn sich das Problem nicht patchen lässt, muss das System vom Netz. Regierungsseiten in Frankreich, Deutschland und den Niederlanden wurden tatsächlich abgeschaltet.
Der Patch umfasste 300 Dateien und fügte 10.759 Zeilen hinzu, davon mehr als 4.800 Zeilen Tests.
Die Stiftung räumte ein: Die Verzögerung war ein strukturelles Versagen – zur Hälfte lag es an den Abläufen, zur Hälfte am Geld. Das Team arbeitet nach dem Konsensprinzip, und niemand traut sich, eine Entscheidung zu treffen.
Ich glaube, das ist keine bloße Bescheidenheit.
Die Leute, die am Kern schreiben, werden nicht bezahlt.
Wer Schwachstellen ausnutzt, bekommt Prämien, erpresst Geld oder stiehlt Daten.
Wozu also? 22 Jahre lang hat es niemand übersehen. Aber denen, die es gesehen haben, fehlte der Anreiz, etwas zu unternehmen.
Das wirklich Gefährliche ist die Waffenfähigkeit. Früher dauerte es vom Finden einer Lücke bis zum Schreiben von Angriffscode einige Wochen. Die Verteidiger hatten diese Wochen, um Patches einzuspielen. Heute liest ein Modell über Nacht alles durch und liefert innerhalb weniger Stunden einen Bericht. Die paar Wochen?
Vorbei.
Die 70 Prozent beziehen sich eigentlich nur auf Websites, bei denen sich die serverseitige Sprache erkennen lässt. Unter den Servern, die ihre Versionsnummer preisgeben, gibt es dreimal so viele nicht mehr unterstützte Zweige wie noch gepflegte.
Die Sicherheit des Internets hängt ganz von diesem einen Schritt ab: dem Patch.
Auf der Blockchain gibt es den nicht.
Ein Vertrag auf $ETH ist nach dem Deployment unveränderlich. Ein Fehler ist für immer festgeschrieben. Bei $BTC gab es im August 2010 einen kritischen Overflow. Innerhalb weniger Stunden wurden die Regeln geändert und die Blockchain zurückgesetzt.
Nur Börsen können noch den Stecker ziehen. $COINB tut bei einem großen Vorfall nur eines: Ein- und Auszahlungen stoppen.
Jede Berechtigung, die du auf der Blockchain erteilt hast, ist ein Versprechen, dass niemand den Patch für dich einspielen kann. Die wenigen Sekunden, in denen du auf „Bestätigen“ drückst, sind dein gesamtes Zeitfenster zum Beheben.
PHP hat eine Stiftung, und große Unternehmen stellen Leute ab. Diesmal wurde es gerettet. Aber bei einer kleinen Abhängigkeit, auf die niemand ein Auge hat, wer behebt dieselbe Lücke? Alle nutzen sie, aber niemand bezahlt dafür. Wie lange das gutgeht, lässt sich nicht sagen.
Was man sich wirklich merken sollte, steht nicht in einer Kennnummer. Jedes System, dessen Design auf „Das lässt sich später noch beheben“ setzt, wird an dem Tag scheitern, an dem es niemand behebt. Unbezahlte Wartung ist immer einen Schritt langsamer als bezahlte Angriffe.
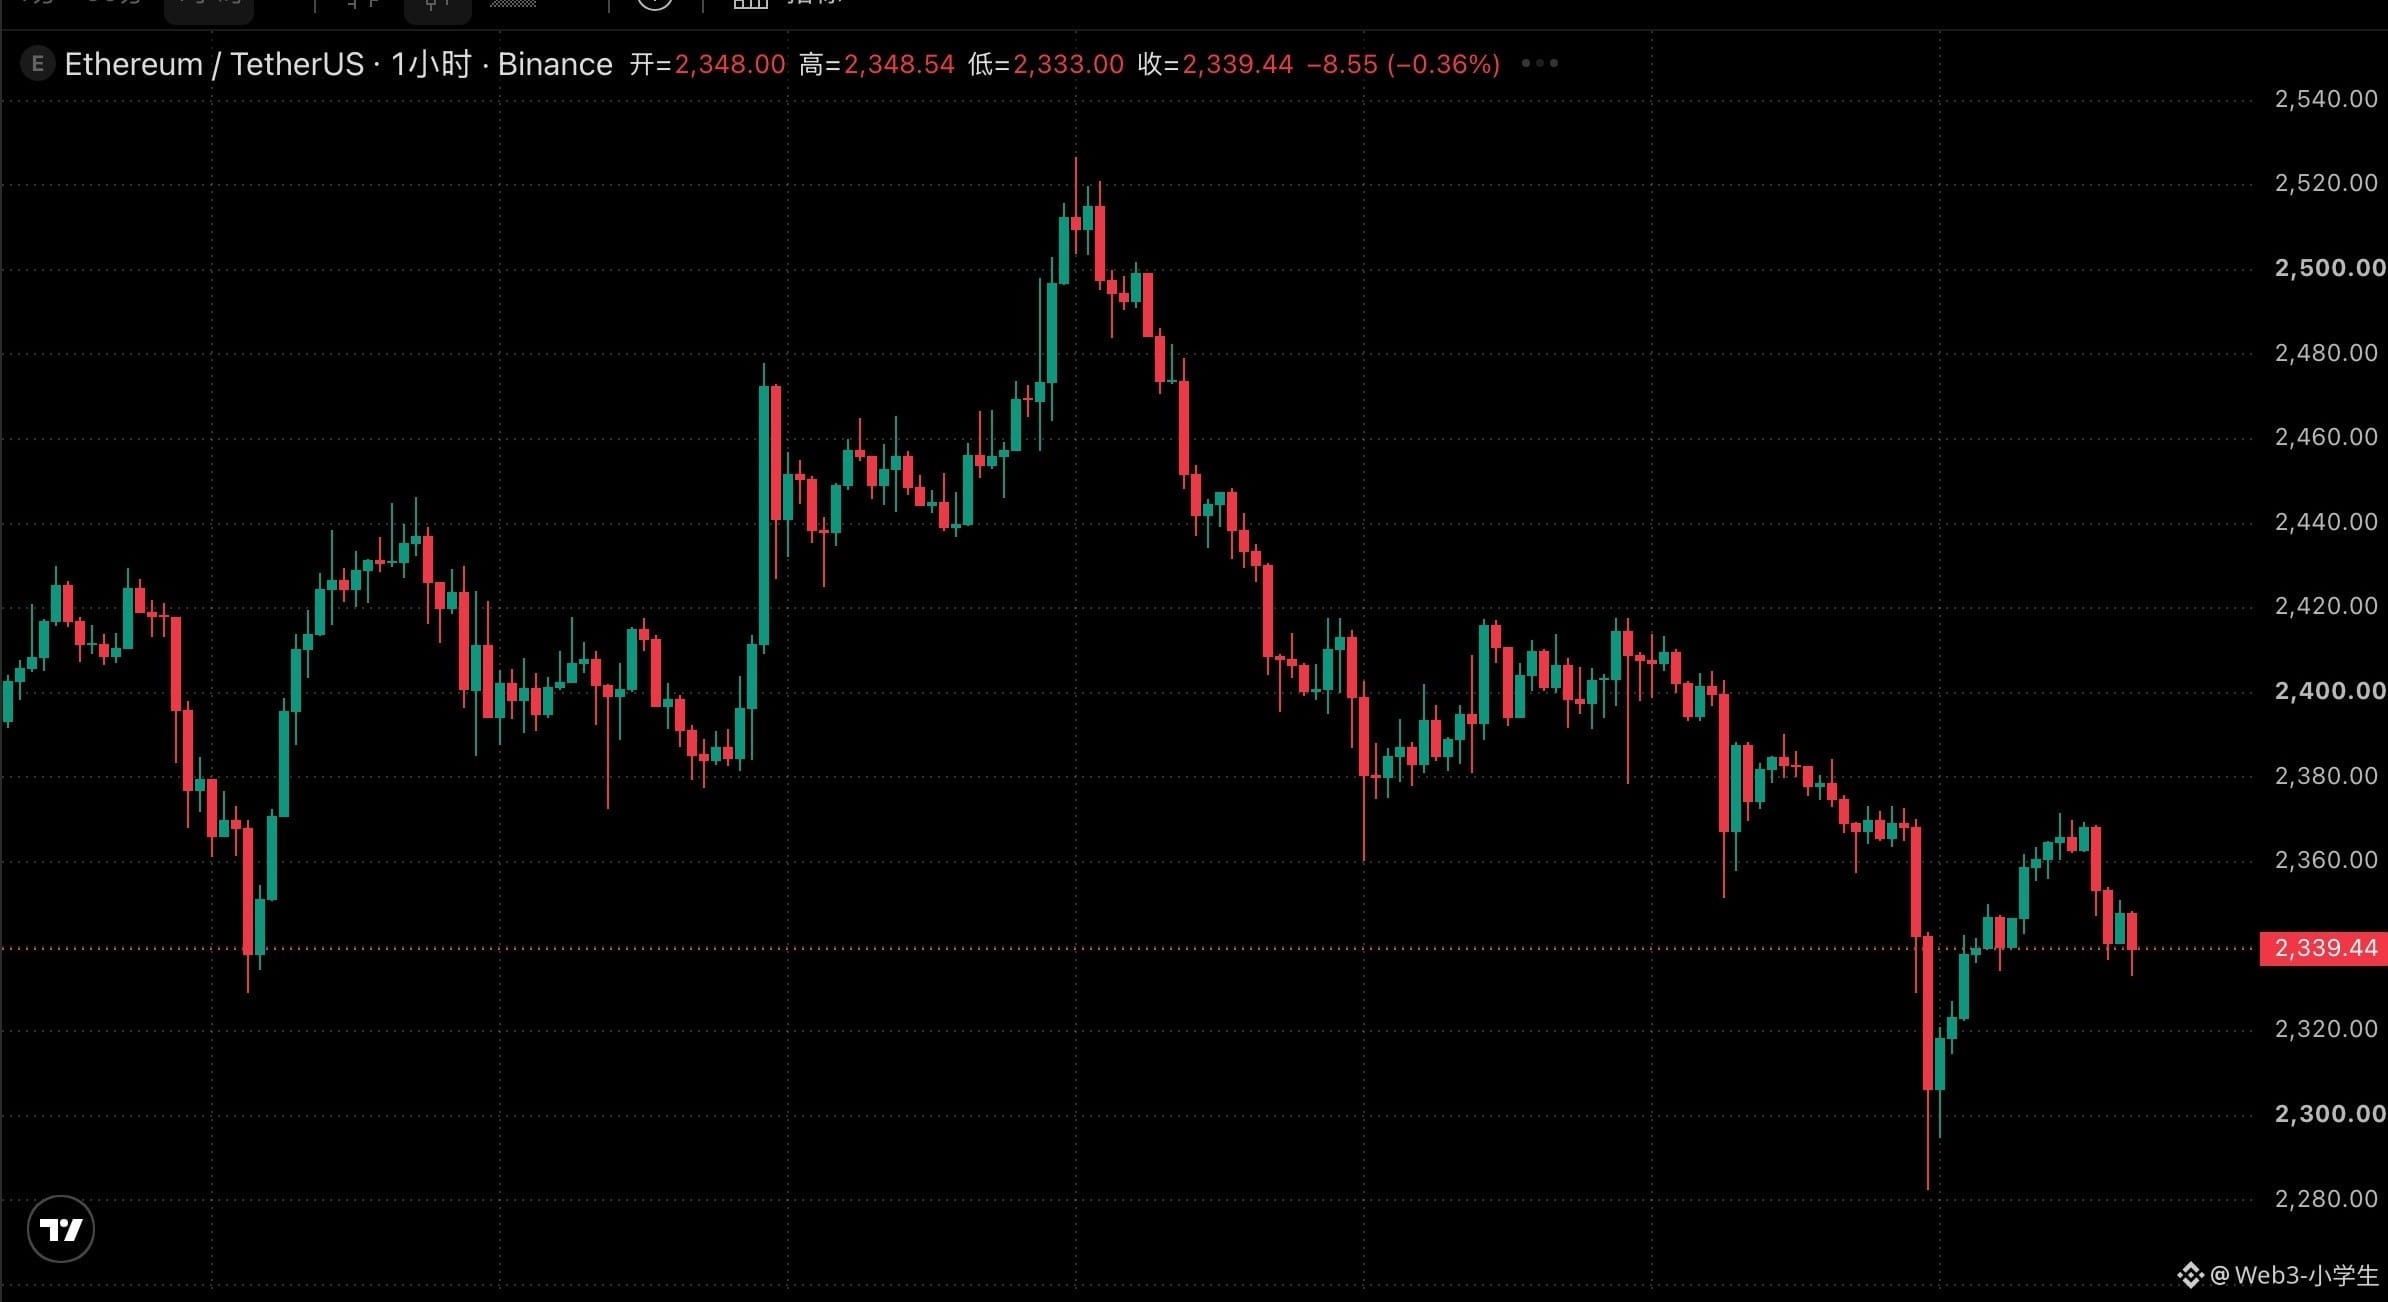
Bitcoin steht jetzt bei 80.441, minus 0,46 Prozent. Ethereum bei 2.336, minus 1,5 Prozent. Wochenende, geringes Handelsvolumen.
#比特币 #美股 #BinanceSquare