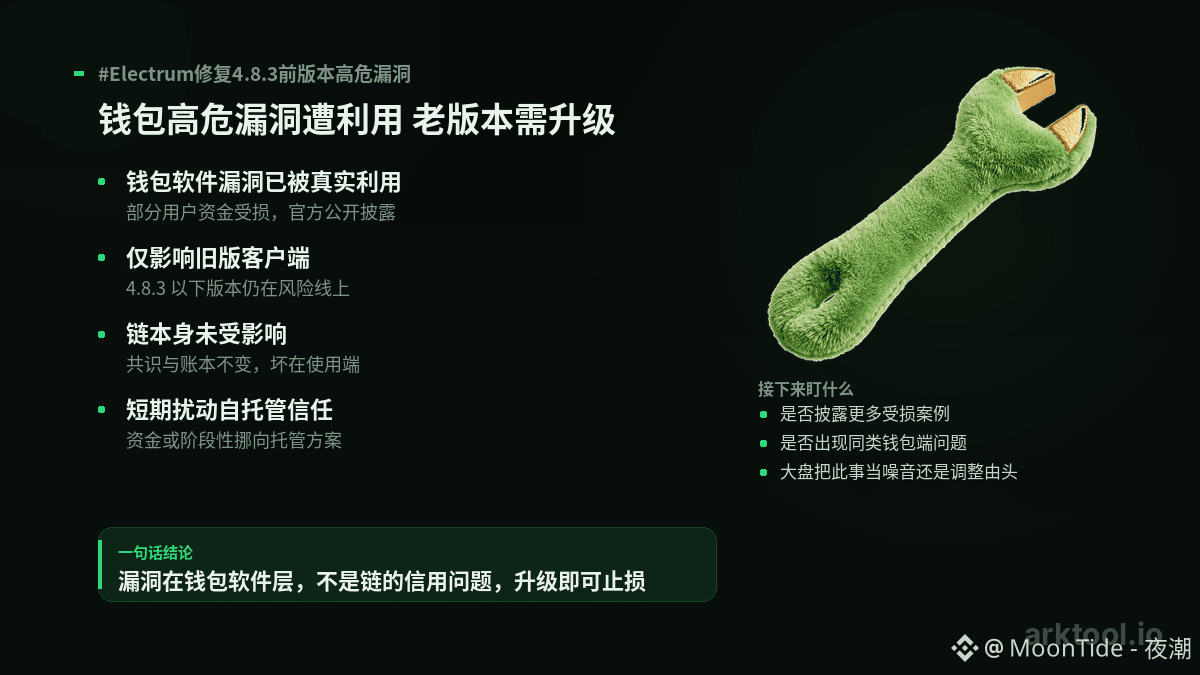
Der Wallet-Client Electrum hat eine schwerwiegende Sicherheitslücke offengelegt, die bereits aktiv ausgenutzt wurde. Bei einigen Nutzern sind bereits Gelder verloren gegangen. Die korrigierte Version 4.8.3 ist erschienen; Clients mit einer älteren Version sind weiterhin gefährdet.
Es gibt zwei wichtige Punkte.
Erstens: Betroffen ist die Wallet-Software, nicht die Blockchain selbst. Die $BTC -Netzwerkebene wurde nicht angetastet; Konsens, Blockproduktion und Ledger sind unverändert. Das Problem betrifft die Software, mit der Nutzer ihre privaten Schlüssel aufbewahren und Transaktionen signieren. Es handelt sich um ein Risiko auf Nutzerseite, nicht um ein Vertrauensproblem hinsichtlich des Vermögenswerts selbst.
Zweitens: Die Sicherheitslücke wurde „in freier Wildbahn ausgenutzt“ – es handelt sich also nicht um ein bloßes Gedankenspiel. Jemand hat sie tatsächlich genutzt, um Vermögenswerte zu stehlen; erst dadurch kam es zu dieser öffentlichen Offenlegung. Bei solchen Vorfällen sind meist ältere Versionen besonders betroffen, vor allem Wallets, die lange nicht aktualisiert wurden und selten genutzt werden.
Was bedeutet das für den Markt? Kurzfristig sorgt es für Unruhe und dürfte leicht mit der Frage verknüpft werden, ob die Selbstverwahrung wirklich sicher ist. Sollten Gelder deshalb vorübergehend zu Verwahrungslösungen abwandern, wäre das eine Verschiebung der Vertrauensstruktur und keine Veränderung des Angebots. Mittel- bis langfristig sind die unmittelbaren Kursauswirkungen solcher Patch-Veröffentlichungen normalerweise begrenzt. Sie führen jedoch immer wieder vor Augen: Wer seine privaten Schlüssel selbst verwahrt, übernimmt auch die Verantwortung für deren Sicherheit.
Als Nächstes sollte man drei Dinge im Blick behalten: Werden weitere Schadensfälle bekannt gegeben? Tauchen ähnliche Probleme bei anderen Wallets auf? Und wird der Markt solche Nachrichten als Rauschen abtun oder als Vorwand für eine Korrektur nehmen?
#Electrum: Hochrisiko-Sicherheitslücke in Versionen vor 4.8.3