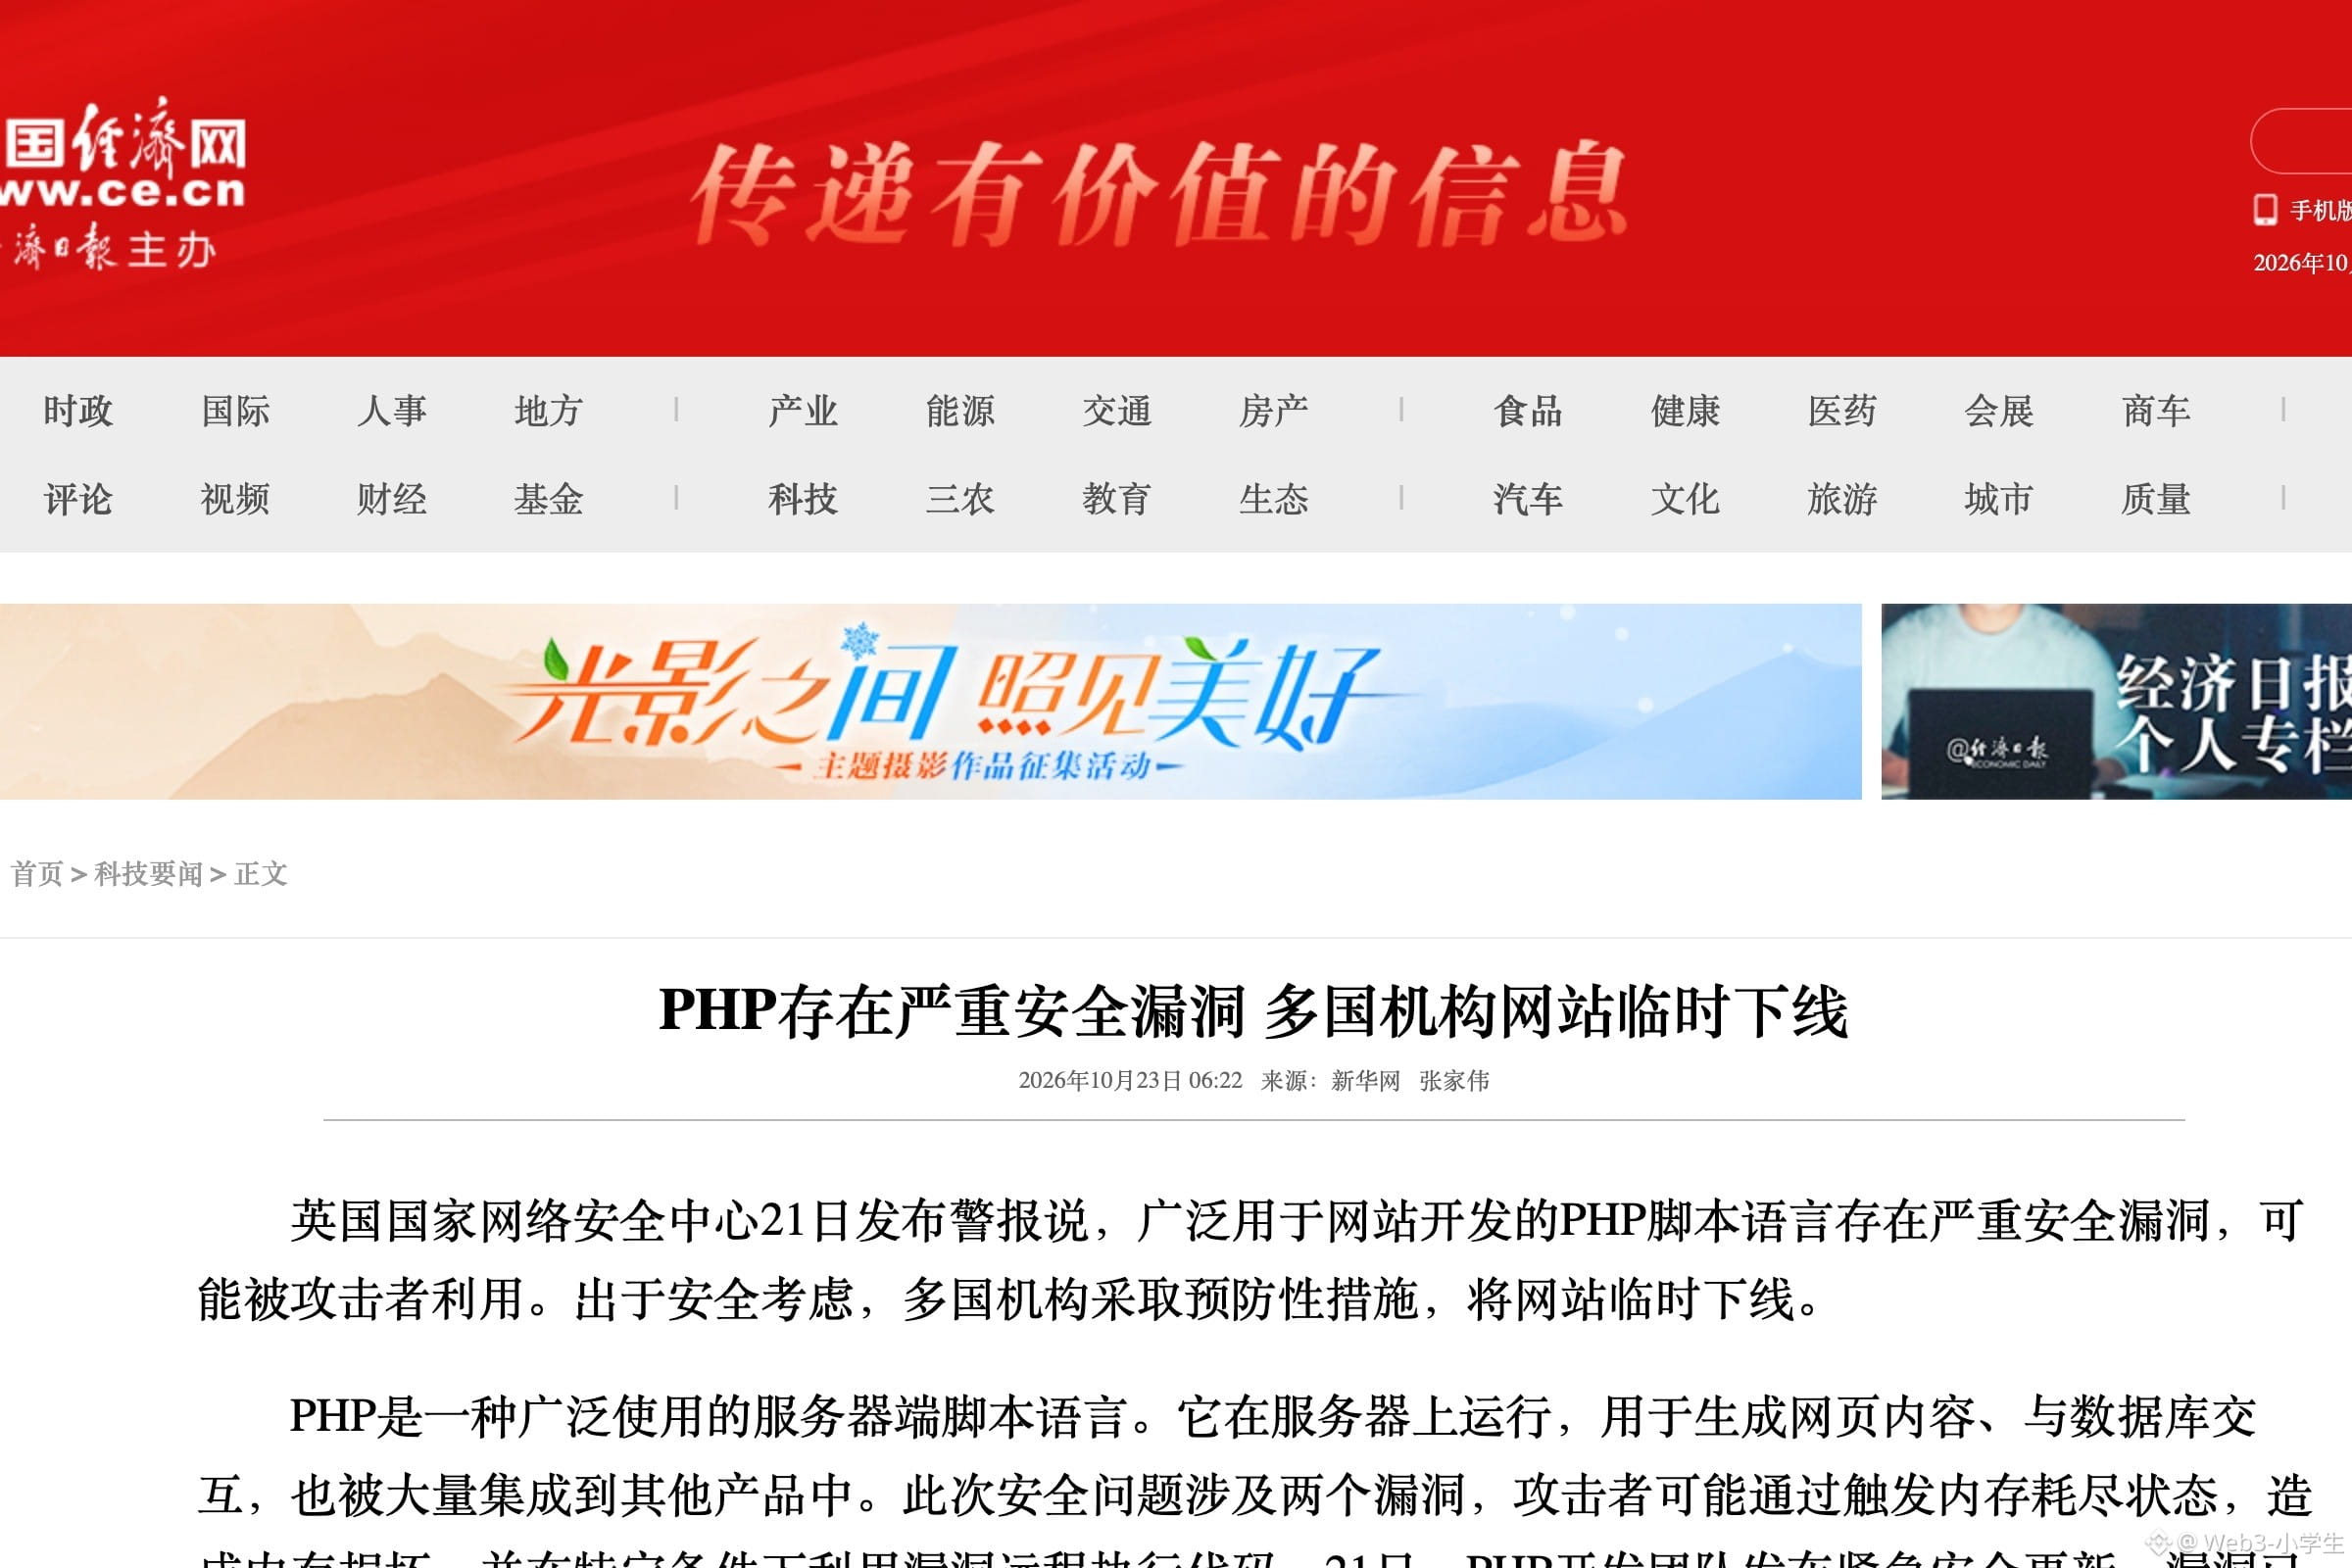
Die Website des japanischen Finanzministeriums ist nicht erreichbar, das Onlinebanking von Mitsubishi UFJ ist in Wartung, und sechzig Seiten der West Japan Railway sind gleichzeitig offline. Keine der Einrichtungen wurde gehackt. Sie haben selbst abgeschaltet.
Am einundzwanzigsten gingen Frankreich und Deutschland offline, ebenso die Niederlande, Finnland und Dänemark. Das deutsche Bundesamt für Sicherheit in der Informationstechnik nahm kurzerhand einige Websites der Bundesregierung vom Netz. Finnlands staatliches Unternehmen Valtori schloss die Arbeiten über Nacht ab, danach gingen die Seiten nach und nach wieder online. In Japan war die Liste noch länger: Nomura Securities setzte Teile seiner Systeme aus, All Nippon Airways stoppte die Bearbeitung von Umbuchungen und Stornierungen, und auch die Seiten des Wetterdienstes und der Steuerbehörde waren nicht erreichbar.
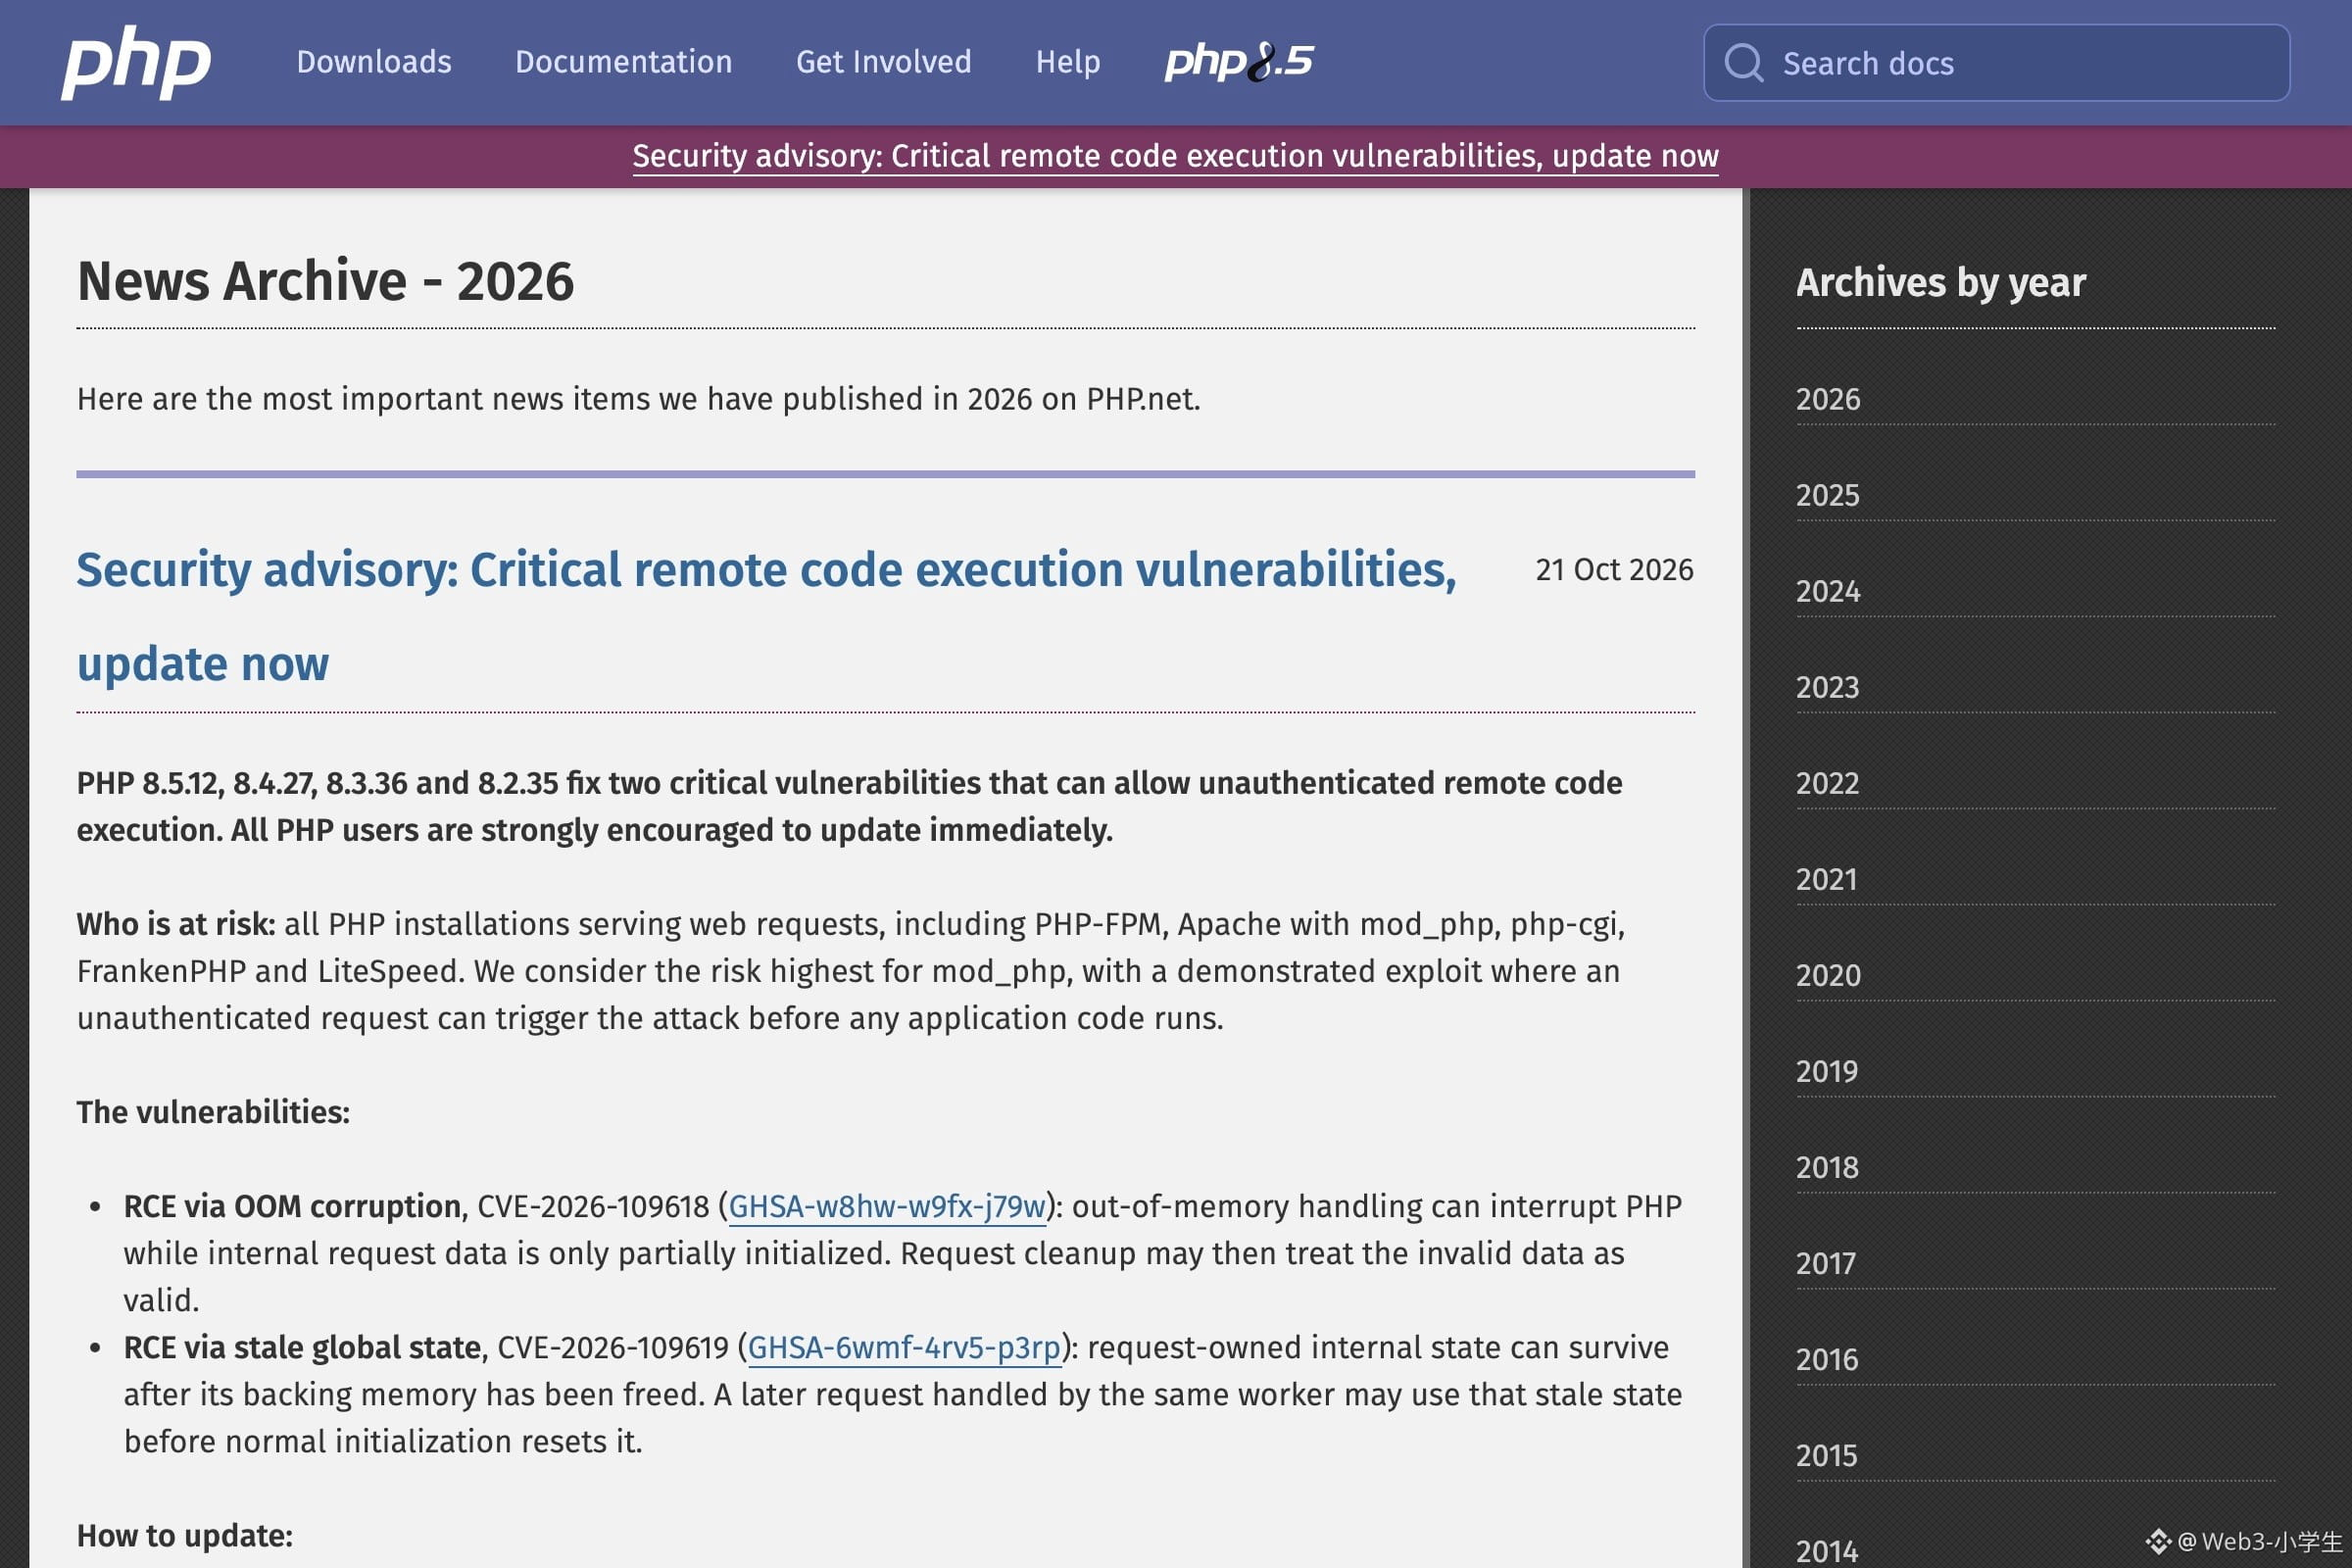
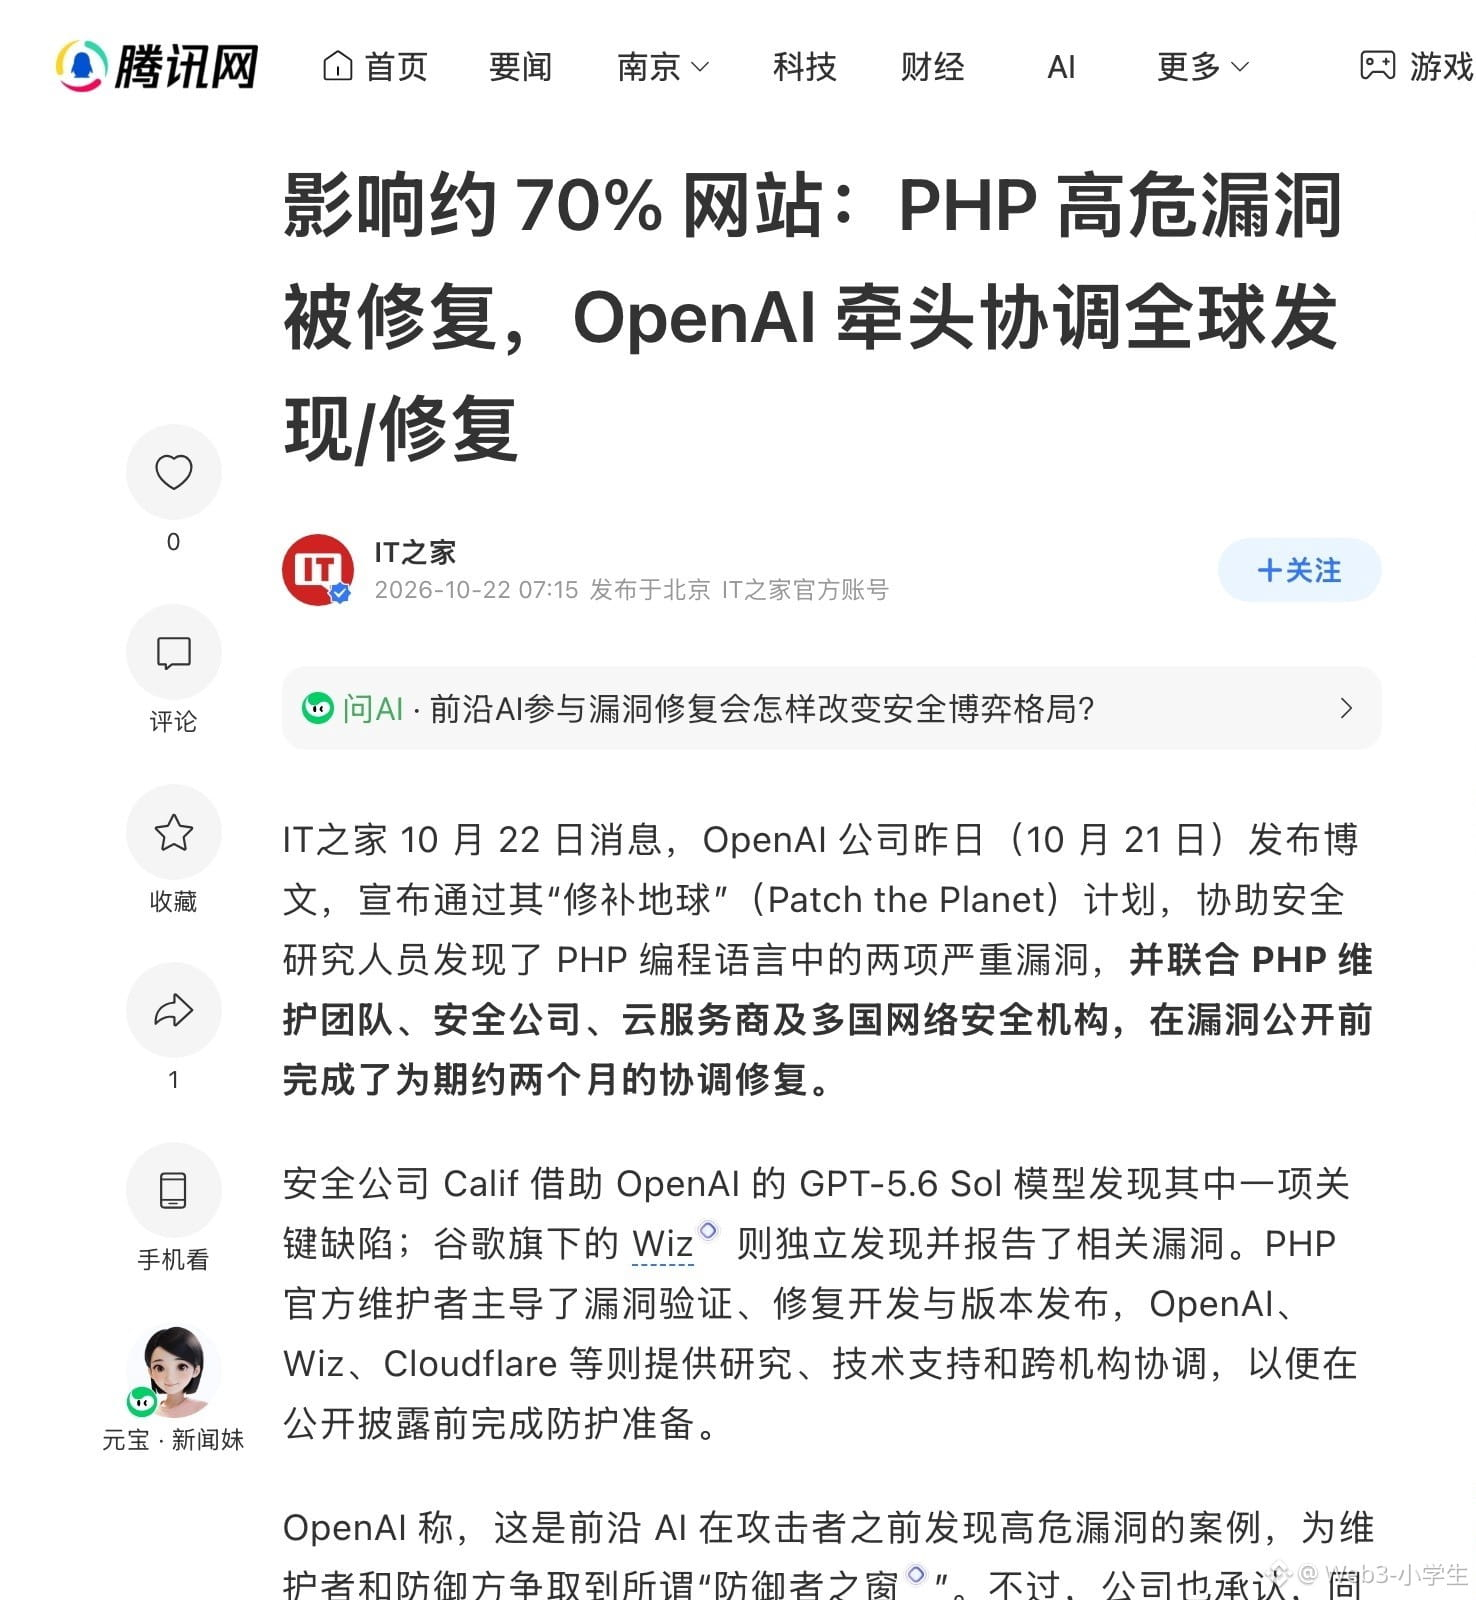
Die Schwachstelle steckt in PHP. Diese Programmiersprache treibt weltweit rund siebzig Prozent aller Websites an. Am selben Tag veröffentlichte die PHP Foundation ein dringendes Sicherheitsupdate. Es ging um zwei Schwachstellen, nummeriert 2026-109618 und 109619, beide mit einem CVSS-Wert von 9,2. Eine nicht authentifizierte Anfrage kann Code auf dem Server ausführen. Im schlimmsten Fall lassen sich Passwörter und Tokens aus dem Arbeitsspeicher abgreifen.
Diese Schwachstelle ist nicht plötzlich neu aufgetaucht. Schon 2024 bemerkten PHP-Wartungsverantwortliche Anzeichen dafür, dass die Speicherverwaltung nicht richtig funktionierte. Zwei Jahre lang fanden sie weder heraus, wie sich das Problem ausnutzen ließ, noch wie es zu beheben war. Am 30. Juli dieses Jahres beauftragte die Foundation die Sicherheitsfirma Calif mit einer Überprüfung des Quellcodes. Am 11. August fand ihr Forscher Ryan A. mithilfe von GPT-5.6 Sol den Weg, die Schwachstelle auszunutzen. Noch am selben Tag meldete OpenAI unabhängig dasselbe Problem. Am 24. August reichte Wiz, ein zu Google gehörendes Unternehmen, eine weitere Schwachstelle nach. Zwei Jahre Stillstand. In zwölf Tagen war der Durchbruch geschafft.
Ich habe die Mitteilungen der verschiedenen Beteiligten durchgesehen. Das Fazit läuft auf eines hinaus: Die Kosten, Schwachstellen zu finden, sind eingebrochen. Die Kosten, sie zu beheben, sind kein bisschen gesunken. Genau das ist der wahre Grund, warum weltweit gleichzeitig abgeschaltet wurde. Bei einem System, das seit zehn Jahren läuft, bedeutet ein Wechsel auf eine neue PHP-Hauptversion, dass das Framework erneut getestet werden muss, die Plugins erneut getestet werden müssen und erst recht die selbst entwickelten Module. Einen Patch einzuspielen klingt nach einer Sache von zehn Minuten. Bei einer alten Website bedeutet es aber einen Arbeitsaufwand von sechs Monaten. Einen Tag Ausfall oder sechs Monate Neuentwicklung – da muss man nicht lange rechnen.
Viele denken zuerst, diese Websites seien schlampig programmiert. Ganz im Gegenteil. In der Mitteilung der PHP Foundation steht ganz klar, dass das höchste Risiko im Apache-Modus mod_php besteht: Nicht authentifizierte Anfragen können den Angriff auslösen, noch bevor irgendein Anwendungscode ausgeführt wird. Da hilft auch noch so sorgfältiges Programmieren nicht. Die Schwachstelle steckt überhaupt nicht in deinem Code.
Das eigentlich größere Problem kommt erst noch. Coordinated Disclosure funktioniert nur, wenn sich alle an den Zeitplan halten. Als Veröffentlichungstermin war ursprünglich der 22. dieses Monats vorgesehen. Am 20. kursierten bereits zwei CVE-Nummern, außerdem wurde versehentlich ein Proof-of-Concept-Video veröffentlicht. Chainguard, das Container-Images erstellt, veröffentlichte seine gepatchten Images mehr als sechs Stunden zu früh. CEO Dan Lorenc sagte, dass bereits Angriffe von außen liefen und die Bedingungen der koordinierten Offenlegung eine vorzeitige Veröffentlichung in diesem Fall erlaubten. Die Regeln wurden nicht gebrochen. Die Geschwindigkeit hat sie einfach abgehängt.
Wie echte Angriffe aussehen, zeigen die Daten von Cloudflare am deutlichsten. Es ging sehr schnell. CEO Matthew Prince hielt den zeitlichen Verlauf auf X fest. Zehn Stunden vor der Veröffentlichung gab es einige tausend Versuche. Fünfundvierzig Minuten später waren es Zehntausende. Zwei Stunden danach Hunderttausende. Inzwischen sind es mehrere Millionen.
Wie viele Systeme der Patch erreicht, ist eine andere Frage. Die älteste Version, für die ein Patch bereitgestellt wurde, ist 8.2.35. Für 8.1 und ältere Versionen gibt es keine Fehlerbehebungspakete; man muss auf Backports der Distributionen oder eine vollständige Migration warten. Ausgerechnet die Systeme, die den Patch am dringendsten brauchen, sind also diejenigen, die ihn nicht bekommen. Rate mal, auf welchen Maschinen diese Systeme laufen? Laut einer Recherche der Global Times lassen sich die Ursprünge dieser beiden Schwachstellen bis zur vor zwanzig Jahren veröffentlichten PHP-Version 5.0 zurückverfolgen. Einige Systeme, die damals installiert wurden, laufen heute noch.
Die meisten Menschen müssen sich eigentlich keine Sorgen machen. PHP läuft auf Servern, nicht auf deinem Smartphone. Aber eine Sache kannst du heute tun: Wenn du eine Website betreibst oder dein Unternehmen eine hat, frag beim Hostinganbieter nach der PHP-Version. Bei allem unter 8.2 gibt es nicht einmal einen Patch. Da lässt sich nichts machen. Wenn eine Website, die du regelmäßig besuchst, plötzlich nicht erreichbar ist, reg dich nicht gleich über einen Ausfall auf. Vielleicht haben die Betreiber einfach vorsichtshalber abgeschaltet.
In dieser Reaktionskette gibt es etwas, das auf der Blockchain nicht funktioniert. Wenn bei einem herkömmlichen System etwas schiefgeht, ist die schlechteste Option, den Rechner abzuschalten. Und abzuwarten, bis es vorbei ist. Sobald der Bytecode eines Smart Contracts auf der Blockchain bereitgestellt ist, ist er unveränderlich. Ein Wartungsfenster gibt es nicht – es sei denn, man hat von Anfang an eigens eine Upgrade-Berechtigung vorgesehen. Und genau diese Berechtigung ist oft die größte Schwachstelle.
Ob diese Schwachstellen tatsächlich schon bei realen Angriffen ausgenutzt wurden, kann niemand mit Sicherheit sagen. Dass es Millionen Angriffsversuche gab, ist eine Tatsache. Wie oft jemand damit durchgekommen ist, ist eine andere Frage. Dazwischen liegt genau jene Vertraulichkeitsfrist, aus der bereits die Luft entwichen ist.
Dass weltweit gleichzeitig abgeschaltet wurde, sieht nach einem Zusammenbruch aus. Tatsächlich haben alle gleichzeitig eine Rechnung aufgemacht und dieselbe Entscheidung getroffen. Reparieren: keine Zeit. Nicht reparieren: zu teuer. Abschalten: am billigsten.
#美股 #比特币 #币安广场 $QQQB $GOOGLB $BTC
Am einundzwanzigsten gingen Frankreich und Deutschland offline, ebenso die Niederlande, Finnland und Dänemark. Das deutsche Bundesamt für Sicherheit in der Informationstechnik nahm kurzerhand einige Websites der Bundesregierung vom Netz. Finnlands staatliches Unternehmen Valtori schloss die Arbeiten über Nacht ab, danach gingen die Seiten nach und nach wieder online. In Japan war die Liste noch länger: Nomura Securities setzte Teile seiner Systeme aus, All Nippon Airways stoppte die Bearbeitung von Umbuchungen und Stornierungen, und auch die Seiten des Wetterdienstes und der Steuerbehörde waren nicht erreichbar.
Die Schwachstelle steckt in PHP. Diese Programmiersprache treibt weltweit rund siebzig Prozent aller Websites an. Am selben Tag veröffentlichte die PHP Foundation ein dringendes Sicherheitsupdate. Es ging um zwei Schwachstellen, nummeriert 2026-109618 und 109619, beide mit einem CVSS-Wert von 9,2. Eine nicht authentifizierte Anfrage kann Code auf dem Server ausführen. Im schlimmsten Fall lassen sich Passwörter und Tokens aus dem Arbeitsspeicher abgreifen.
Diese Schwachstelle ist nicht plötzlich neu aufgetaucht. Schon 2024 bemerkten PHP-Wartungsverantwortliche Anzeichen dafür, dass die Speicherverwaltung nicht richtig funktionierte. Zwei Jahre lang fanden sie weder heraus, wie sich das Problem ausnutzen ließ, noch wie es zu beheben war. Am 30. Juli dieses Jahres beauftragte die Foundation die Sicherheitsfirma Calif mit einer Überprüfung des Quellcodes. Am 11. August fand ihr Forscher Ryan A. mithilfe von GPT-5.6 Sol den Weg, die Schwachstelle auszunutzen. Noch am selben Tag meldete OpenAI unabhängig dasselbe Problem. Am 24. August reichte Wiz, ein zu Google gehörendes Unternehmen, eine weitere Schwachstelle nach. Zwei Jahre Stillstand. In zwölf Tagen war der Durchbruch geschafft.
Ich habe die Mitteilungen der verschiedenen Beteiligten durchgesehen. Das Fazit läuft auf eines hinaus: Die Kosten, Schwachstellen zu finden, sind eingebrochen. Die Kosten, sie zu beheben, sind kein bisschen gesunken. Genau das ist der wahre Grund, warum weltweit gleichzeitig abgeschaltet wurde. Bei einem System, das seit zehn Jahren läuft, bedeutet ein Wechsel auf eine neue PHP-Hauptversion, dass das Framework erneut getestet werden muss, die Plugins erneut getestet werden müssen und erst recht die selbst entwickelten Module. Einen Patch einzuspielen klingt nach einer Sache von zehn Minuten. Bei einer alten Website bedeutet es aber einen Arbeitsaufwand von sechs Monaten. Einen Tag Ausfall oder sechs Monate Neuentwicklung – da muss man nicht lange rechnen.
Viele denken zuerst, diese Websites seien schlampig programmiert. Ganz im Gegenteil. In der Mitteilung der PHP Foundation steht ganz klar, dass das höchste Risiko im Apache-Modus mod_php besteht: Nicht authentifizierte Anfragen können den Angriff auslösen, noch bevor irgendein Anwendungscode ausgeführt wird. Da hilft auch noch so sorgfältiges Programmieren nicht. Die Schwachstelle steckt überhaupt nicht in deinem Code.
Das eigentlich größere Problem kommt erst noch. Coordinated Disclosure funktioniert nur, wenn sich alle an den Zeitplan halten. Als Veröffentlichungstermin war ursprünglich der 22. dieses Monats vorgesehen. Am 20. kursierten bereits zwei CVE-Nummern, außerdem wurde versehentlich ein Proof-of-Concept-Video veröffentlicht. Chainguard, das Container-Images erstellt, veröffentlichte seine gepatchten Images mehr als sechs Stunden zu früh. CEO Dan Lorenc sagte, dass bereits Angriffe von außen liefen und die Bedingungen der koordinierten Offenlegung eine vorzeitige Veröffentlichung in diesem Fall erlaubten. Die Regeln wurden nicht gebrochen. Die Geschwindigkeit hat sie einfach abgehängt.
Wie echte Angriffe aussehen, zeigen die Daten von Cloudflare am deutlichsten. Es ging sehr schnell. CEO Matthew Prince hielt den zeitlichen Verlauf auf X fest. Zehn Stunden vor der Veröffentlichung gab es einige tausend Versuche. Fünfundvierzig Minuten später waren es Zehntausende. Zwei Stunden danach Hunderttausende. Inzwischen sind es mehrere Millionen.
Wie viele Systeme der Patch erreicht, ist eine andere Frage. Die älteste Version, für die ein Patch bereitgestellt wurde, ist 8.2.35. Für 8.1 und ältere Versionen gibt es keine Fehlerbehebungspakete; man muss auf Backports der Distributionen oder eine vollständige Migration warten. Ausgerechnet die Systeme, die den Patch am dringendsten brauchen, sind also diejenigen, die ihn nicht bekommen. Rate mal, auf welchen Maschinen diese Systeme laufen? Laut einer Recherche der Global Times lassen sich die Ursprünge dieser beiden Schwachstellen bis zur vor zwanzig Jahren veröffentlichten PHP-Version 5.0 zurückverfolgen. Einige Systeme, die damals installiert wurden, laufen heute noch.
Die meisten Menschen müssen sich eigentlich keine Sorgen machen. PHP läuft auf Servern, nicht auf deinem Smartphone. Aber eine Sache kannst du heute tun: Wenn du eine Website betreibst oder dein Unternehmen eine hat, frag beim Hostinganbieter nach der PHP-Version. Bei allem unter 8.2 gibt es nicht einmal einen Patch. Da lässt sich nichts machen. Wenn eine Website, die du regelmäßig besuchst, plötzlich nicht erreichbar ist, reg dich nicht gleich über einen Ausfall auf. Vielleicht haben die Betreiber einfach vorsichtshalber abgeschaltet.
In dieser Reaktionskette gibt es etwas, das auf der Blockchain nicht funktioniert. Wenn bei einem herkömmlichen System etwas schiefgeht, ist die schlechteste Option, den Rechner abzuschalten. Und abzuwarten, bis es vorbei ist. Sobald der Bytecode eines Smart Contracts auf der Blockchain bereitgestellt ist, ist er unveränderlich. Ein Wartungsfenster gibt es nicht – es sei denn, man hat von Anfang an eigens eine Upgrade-Berechtigung vorgesehen. Und genau diese Berechtigung ist oft die größte Schwachstelle.
Ob diese Schwachstellen tatsächlich schon bei realen Angriffen ausgenutzt wurden, kann niemand mit Sicherheit sagen. Dass es Millionen Angriffsversuche gab, ist eine Tatsache. Wie oft jemand damit durchgekommen ist, ist eine andere Frage. Dazwischen liegt genau jene Vertraulichkeitsfrist, aus der bereits die Luft entwichen ist.
Dass weltweit gleichzeitig abgeschaltet wurde, sieht nach einem Zusammenbruch aus. Tatsächlich haben alle gleichzeitig eine Rechnung aufgemacht und dieselbe Entscheidung getroffen. Reparieren: keine Zeit. Nicht reparieren: zu teuer. Abschalten: am billigsten.
#美股 #比特币 #币安广场 $QQQB $GOOGLB $BTC