


Ministerium für digitale Entwicklung warnt vor PHP-Sicherheitslücken: Websites und Online-Dienste in Taiwan sollten schnellstmöglich aktualisiert werden
Die Behörde für Cybersicherheit des Ministeriums für digitale Entwicklung veröffentlichte heute (22.10.) eine dringende Sicherheitswarnung. Die offizielle Sicherheitsabteilung der Programmiersprache PHP, die weltweit für zahlreiche Websites und Online-Systeme verwendet wird, hat am Abend des 21. Oktober dringend Updates veröffentlicht, um zwei schwerwiegende Sicherheitslücken zu schließen. Alle Behörden, Schulen und Unternehmen, die PHP einsetzen, werden nachdrücklich aufgefordert, so schnell wie möglich auf die aktuelle Version zu aktualisieren.
Gleichzeitig meldeten auch die Java-Plattform von Oracle und das Open-Source-Projekt Node.js am 21. mehrere schwerwiegende Sicherheitslücken, die aus der Ferne ausgenutzt werden können. Betreiber von Diensten, die auf diesen Technologien basieren, sollten besonders aufmerksam sein.
Zwei PHP-Schwachstellen mit einem CVSS-Score von 9,2 ermöglichen möglicherweise die Ausführung von Remote-Code
Die Cybersicherheitsbehörde erklärte, dass die beiden jetzt in PHP offengelegten kritischen Schwachstellen die Kennungen CVE-2026-109618 und CVE-2026-109619 tragen. Nach dem CVSS-v4.0-Bewertungssystem erreichen beide mit 9,2 Punkten die höchste Gefahrenstufe.
Diese beiden Schwachstellen ermöglichen es Angreifern aus der Ferne, ohne jegliche Authentifizierung direkt von außen bösartige Anfragen zu senden und beliebigen Code auf dem Zielhost auszuführen. Dadurch können hochsensible Kerndaten leicht offengelegt werden; sogar die vollständige Kontrolle über den gesamten Server durch externe Angreifer ist möglich.
Die Cybersicherheitsbehörde wies darauf hin, dass gängige Content-Management-Systeme (CMS) wie WordPress, Drupal, Joomla und Magento in hohem Maße auf PHP als zugrunde liegende Technologie angewiesen sind. Der potenzielle Wirkungsbereich ist daher sehr groß.
Die offiziellen Patches stehen inzwischen in den Versionen 8.5.12, 8.4.27, 8.3.36 und 8.2.35 bereit. Alle Organisationen sollten ihre Systeme umfassend überprüfen und das Upgrade so schnell wie möglich durchführen.
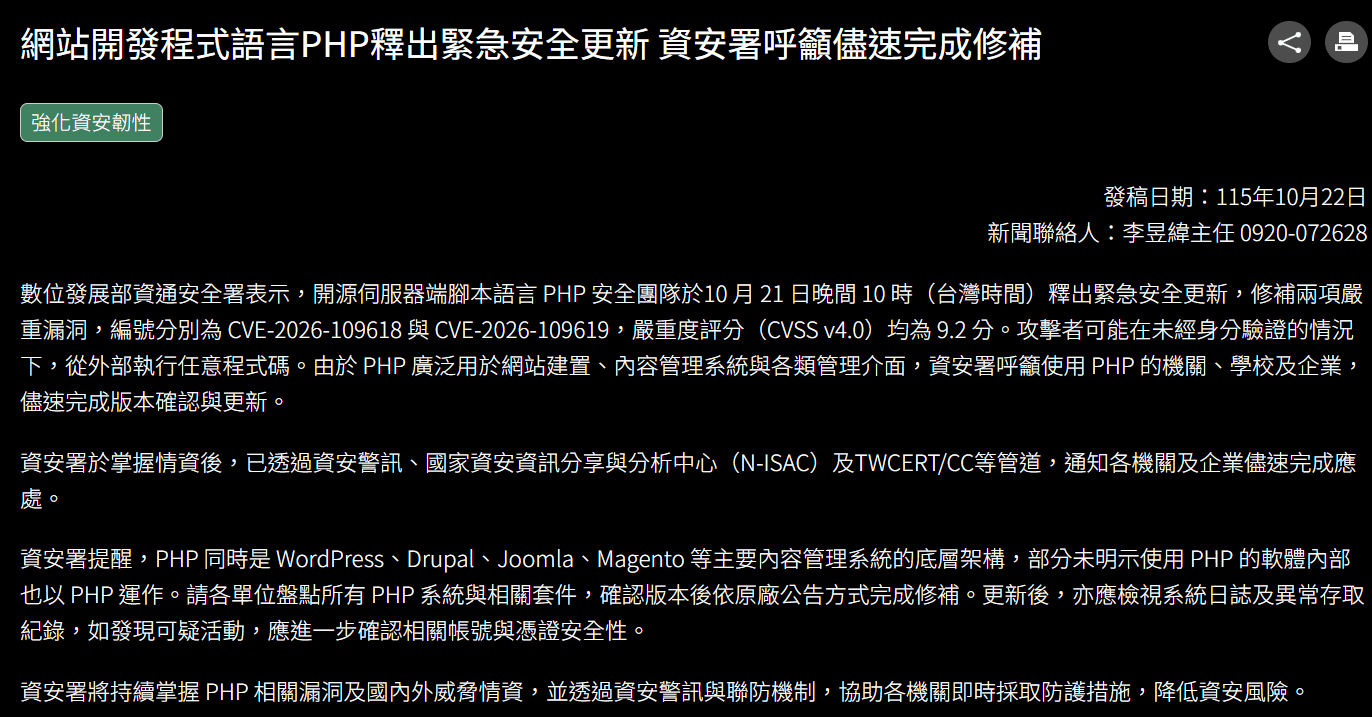 Bildquelle: Ministerium für digitale Angelegenheiten. Warnung vor PHP-Schwachstelle: Websites und Dienste in Taiwan sollten so schnell wie möglich aktualisiert werden
Die PHP-Schwachstelle wurde zuerst von einem unabhängigen Forscher entdeckt, nicht mithilfe von KI
Zur Entdeckung der Schwachstelle behauptete OpenAI, das Sicherheitsteam Calif habe die kritische Lücke mithilfe von GPT-5.6 Sol gefunden. Calif stellte anschließend jedoch klar, dass der unabhängige Sicherheitsforscher LCFR die Schwachstelle zuerst entdeckt und einen funktionsfähigen Exploit (PoC) erstellt hatte. Er hatte bereits am 5. August in sozialen Medien davor gewarnt. KI-Tools kamen lediglich bei der späteren Überprüfung zum Einsatz.
Auch die PHP Foundation räumte öffentlich ein, dass das Kernentwicklungsteam bereits während eines externen Sicherheitsaudits im Jahr 2024 entsprechende Auffälligkeiten bemerkt hatte. Aufgrund stockender interner Entscheidungsprozesse verzögerte sich die Behebung jedoch. Erst im August dieses Jahres wurde die Arbeit an der Behebung der Schwachstelle zur höchsten Priorität erklärt.
Verwandte Berichterstattung: Kritische PHP-Schwachstelle entdeckt – zahlreiche Websites und Mobile Games plötzlich wegen Wartungsarbeiten offline; OpenAI behauptet, GPT habe bei der Entdeckung geholfen
Auch für Java und Node.js werden schwerwiegende Schwachstellen offengelegt
Neben PHP veröffentlichte auch Oracle eine wichtige Sicherheitswarnung. Demnach weist die JSSE-Komponente eine schwerwiegende Schwachstelle mit der Kennung CVE-2026-91403 und einem CVSS-v3.1-Basisscore von 9,1 auf.
Die Schwachstelle ist wenig komplex auszunutzen. Angreifer benötigen keinerlei Berechtigungen und können ohne Authentifizierung über eine Netzwerkverbindung bösartige Daten an eine bestimmte API übermitteln, um nicht vertrauenswürdigen Schadcode zu laden und auszuführen. Betroffen sind sogar Umgebungen, die durch die Java-Sandbox geschützt werden. Zu den betroffenen Versionen gehören Java SE 8u511, 11.0.33, 17.0.21, 21.0.13, 25.0.5, 27.0.1 sowie die GraalVM-Reihe.
Oracle betonte, dass Patches nur für Versionen bereitgestellt werden, die sich noch im Supportzeitraum befinden. Auch ältere Versionen, für die der Hersteller keinen technischen Support mehr leistet, sind einem sehr hohen Sicherheitsrisiko ausgesetzt. Kunden werden dringend aufgefordert, ein System-Upgrade so schnell wie möglich zu planen.
Zugleich hat das Node.js-Projekt zehn Schwachstellen in den Versionszweigen 22.x, 24.x und 26.x behoben, darunter vier schwerwiegende. Dazu zählen CVE-2026-111497, bei der ein Out-of-Bounds-Schreibzugriff im Brotli-Decoder die Ausführung von Remote-Code ermöglichen kann, sowie zwei Schwachstellen, durch die sich die TLS-Zertifikatsprüfung umgehen lässt. Die gepatchten Versionen v22.23.4, v24.22.1 und v26.12.1 stehen bereits zum Download bereit.
Offenlegung der Java-Schwachstellen und Download der aktualisierten Patch-Versionen
Offenlegung der Node.js-Schwachstellen und Download der aktualisierten Patch-Versionen
Websites und Dienste sollten neben Updates auch schnellstmöglich ihre Logs überprüfen
Da am selben Tag Updates für drei zentrale Internettechnologien veröffentlicht wurden, sollten Websites und Dienste nicht nur umgehend auf die neuen Versionen aktualisiert werden, sondern anschließend auch die Systemprotokolle (Logs) und ungewöhnlichen Zugriffsaufzeichnungen umfassend überprüft werden.
Die PHP Foundation empfiehlt außerdem Organisationen mit umfangreichen internen Systemarchitekturen, die ihre Pakete nicht sofort aktualisieren können, während der Übergangszeit die Isolierung der betroffenen öffentlich zugänglichen Netzwerkdienste zu prüfen. So sollen potenzielle Angriffe über Zero-Day-Schwachstellen möglichst umfassend abgewehrt und der sichere Betrieb kritischer Netzwerkinfrastrukturen gewährleistet werden.
Der Artikel „Ministerium für digitale Angelegenheiten warnt vor PHP-Schwachstelle: Websites und Dienste in Taiwan sollten schnellstmöglich patchen; auch für Java und Node.js wurden schwerwiegende Schwachstellen offengelegt“ erschien zuerst in „Krypto-Stadt“.