Krypto-Trader fürchten Zwangsliquidationen, Markteinbrüche und Betrugsmaschen. Aber wie viel Aufmerksamkeit schenken wir der Sicherheit der Websites, denen wir vertrauen?
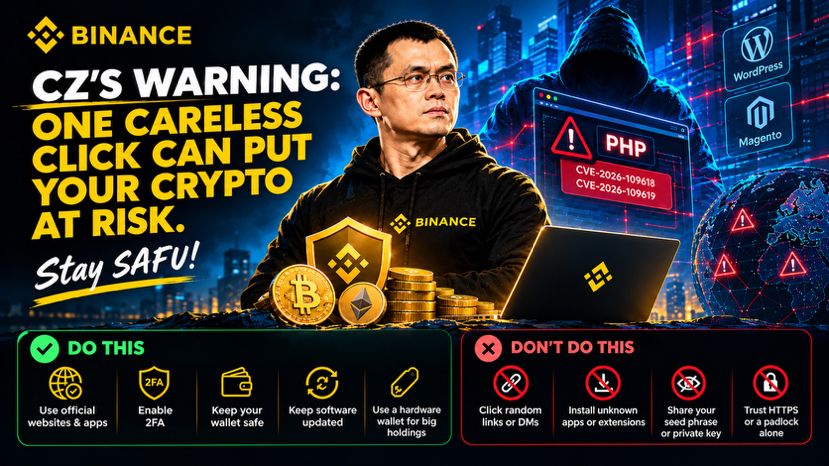
Am 21. Oktober 2026 gab PHP zwei kritische Sicherheitslücken bekannt: CVE-2026-109618 und CVE-2026-109619, beide mit CVSS 9.2 bewertet. Sie können auf verwundbaren Servern eine nicht authentifizierte Remote-Code-Ausführung ermöglichen. Sicherheitspatches sind verfügbar.
Dies ist eine SERVERSEITIGE Sicherheitslücke – kein Beweis dafür, dass jede Website oder das Gerät jedes Besuchers kompromittiert ist. Doch CZs Warnung kommt zur rechten Zeit: Deine Krypto-Sicherheit ist nur so stark wie dein schwächstes Glied.
🛡️ DAS SOLLTE JEDER KRYPTO-TRADER TUN:
✅ Rufe Börsen über offizielle Apps oder gespeicherte Lesezeichen auf. Überprüfe vor der Anmeldung die vollständige Domain.
✅ Aktiviere eine starke Zwei-Faktor-Authentifizierung oder Passkeys, verwende einzigartige Passwörter und gib niemals Bestätigungscodes weiter.
✅ Halte deinen Browser, dein Betriebssystem und deine Wallet-Software über offizielle Kanäle auf dem neuesten Stand.
✅ Verwende für größere Bestände eine Hardware-Wallet. Überprüfe Adressen und Netzwerke, bevor du Transaktionen signierst.
✅ Überprüfe Wallet-Berechtigungen und schränke die Berechtigungen von API-Schlüsseln ein. Deaktiviere Auszahlungen über API-Schlüssel, wo immer möglich.
🚫 TU DAS NIEMALS:
❌ Klicke nicht auf beliebige Direktnachrichten oder Kommentare, die Sicherheitspatches, Airdrops oder einen dringenden Schutz deiner Wallet versprechen.
❌ Installiere keine unbekannten Apps oder Erweiterungen, verbinde deine Wallet nicht und signiere keine Transaktionen, nur weil eine Website dich dazu auffordert.
❌ Gib deine Seed-Phrase oder deinen Private Key niemals auf einer Website ein – auch nicht, wenn sie vorgibt, der offizielle Support zu sein.
❌ Geh nicht davon aus, dass HTTPS oder ein Vorhängeschloss-Symbol garantiert, dass eine Website vertrauenswürdig ist.
⚠️ SCHON AUF EINEN VERDÄCHTIGEN LINK GEKLICKT? Keine Panik. Interagiere nicht weiter damit. Wenn du Zugangsdaten eingegeben hast, ändere sie über den offiziellen Dienst und widerrufe verdächtige Sitzungen und API-Schlüssel. Wurde deine Seed-Phrase offengelegt, betrachte die Wallet als kompromittiert.
Website-Betreiber müssen ihre PHP-Laufzeitumgebung aktualisieren. Ein WordPress-Update allein behebt die zugrunde liegende PHP-Sicherheitslücke nicht.
💡 DIE WICHTIGSTE LEKTION: Im Kryptobereich bedeutet dein Kapital zu schützen, den Zugang dazu zu schützen – und nicht nur die nächste Kerze vorherzusagen.
CZ sagt: „Bleib SAFU.“ Befolgst du eine strenge Sicherheits-Checkliste oder verlässt du dich auf Glück?
👇 Teile deine wichtigste Sicherheitsregel. Jemand in dieser Community muss sie vielleicht hören.