Heute drehen sich die gesamten News im Bereich Sicherheit um zwei große Ereignisse, die wohl alle Internetnutzer und Produkte betreffen.
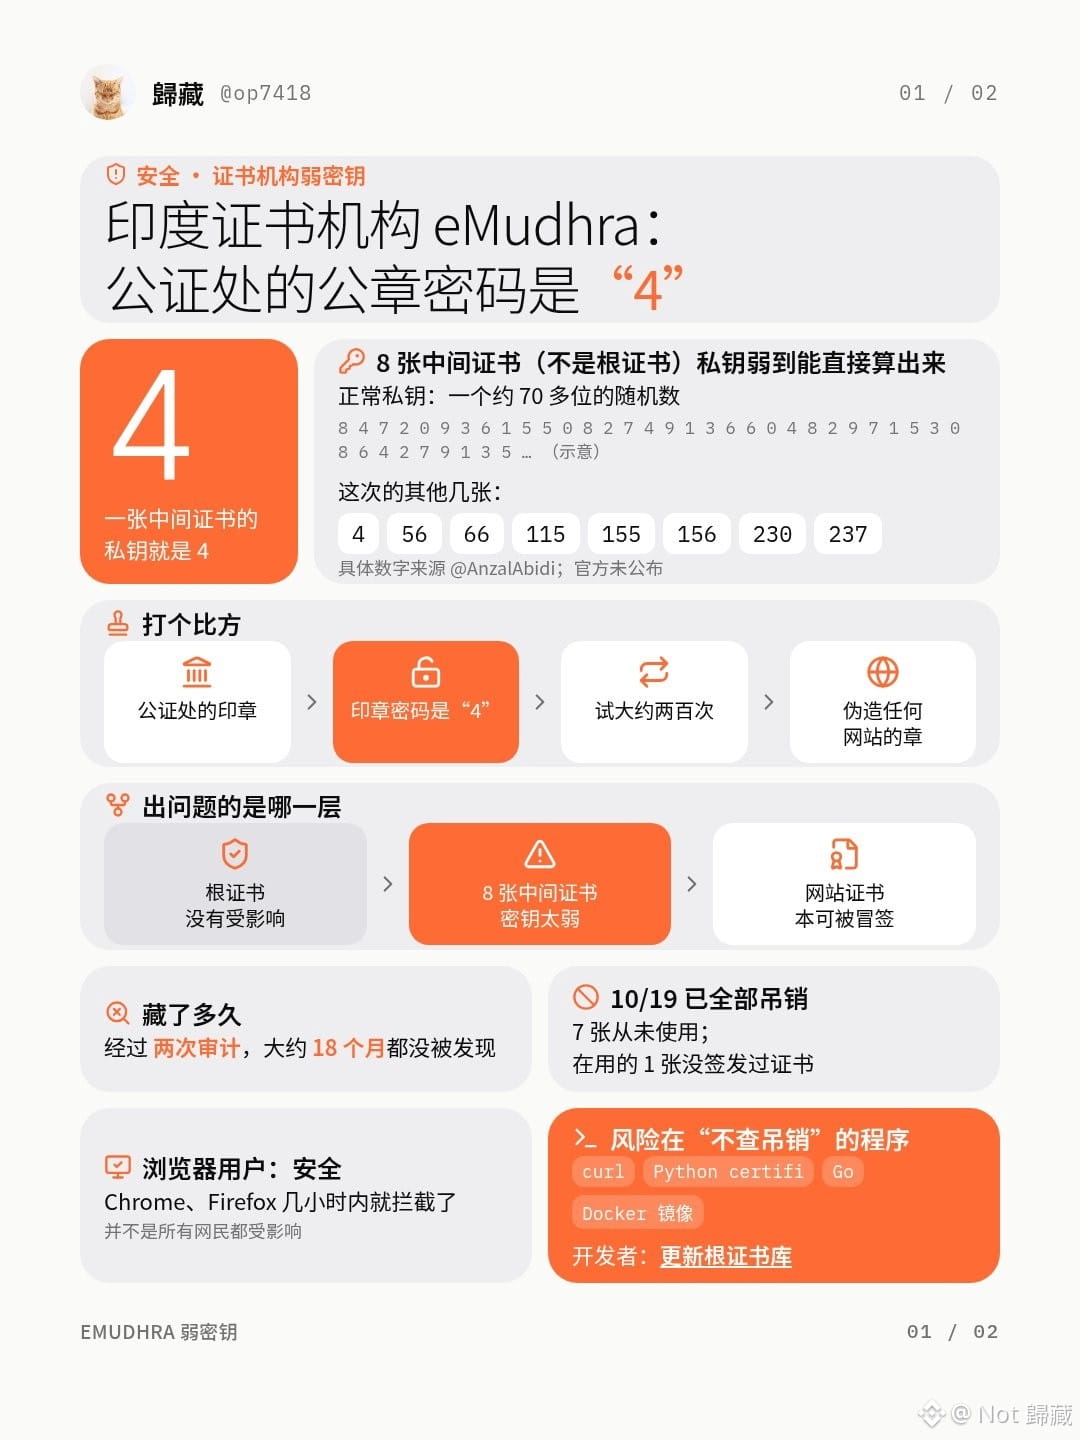
Das erste: Eine indische Zertifizierungsstelle hat Zahlen als private Schlüssel verwendet, die extrem leicht zu erraten sind:
Sie sind so schwach, dass sie praktisch jeder erraten kann.
Einer der privaten Schlüssel war einfach die einstellige Zahl „4“: Aus einem ursprünglich mehr als 70-stelligen Schlüssel wurde die einzelne Ziffer 4. Die übrigen waren Zahlen wie 56, 66, 115 und 155.
Das ist, als würde man einen Tresor mit dem Code „4“ sichern – weniger als zehn Versuche würden reichen, um ihn zu knacken.
Noch absurder ist, dass mehrere Audits diese problematischen privaten Schlüssel offenbar nicht bemerkt haben.
Chrome und Firefox haben diese Schlüssel inzwischen innerhalb weniger Stunden gesperrt. Die zuständige Stelle hat außerdem alle acht Schlüssel widerrufen.
Kaum vorstellbar, wie chaotisch es bei dieser Organisation zugehen muss.
Auf Browserseite ist man jetzt sicher. Bei Anwendungen außerhalb des Browsers sollte man aber vielleicht prüfen, ob sie betroffen sind. Besonders wenn dein eigenes Projekt solche Zertifikate verwendet, solltest du eine KI bitten, das zu überprüfen.
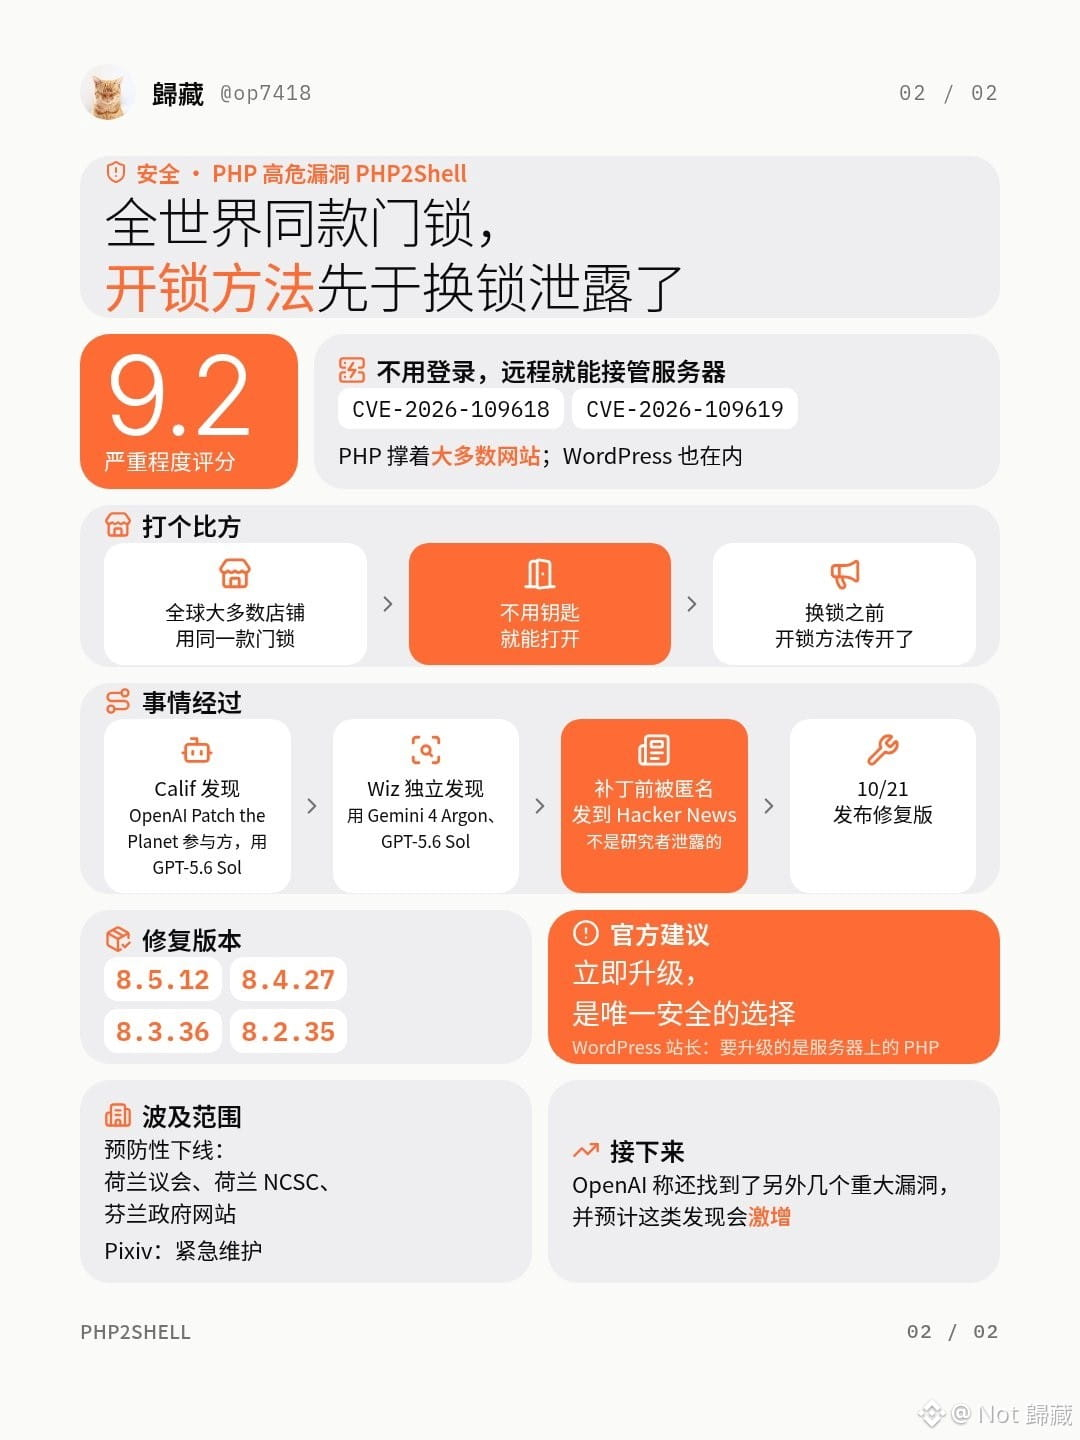
Das zweite Ereignis ist eine schwerwiegende PHP-Sicherheitslücke:
Die Lücke ist extrem gefährlich. Laut offizieller Empfehlung ist ein sofortiges Upgrade die einzig wirklich sichere Lösung. Viele ältere Websites wurden allerdings seit Jahren nicht mehr aktualisiert.
Noch kritischer: Forschende haben die Details veröffentlicht, bevor PHP die Lücke behoben hatte. Dadurch kann nun jeder sie für Angriffe ausnutzen.
Entdeckt wurde die Lücke von GPT-5.6 Sol im von OpenAI finanzierten Projekt Patch the Plane. Sie ermöglicht es, ohne Anmeldung aus der Ferne einen Server zu übernehmen.
Die Lücke betrifft einen riesigen Bereich. So sind etwa zahlreiche auf PHP basierende WordPress-Websites angreifbar.
Das niederländische Parlament, das niederländische Nationale Zentrum für Cybersicherheit, die Website der finnischen Zentralregierung sowie die bekannte japanische Pixiv-App waren deshalb zeitweise offline.
Seit es KI gibt, scheint sich der Wettlauf zwischen Angriff und Verteidigung enorm zu verschärfen. Sicherheitslücken werden in rasantem Tempo entdeckt und behoben.
OpenAI erklärte außerdem, dass weitere Sicherheitslücken mit ähnlich weitreichenden Auswirkungen entdeckt wurden.