
Stell dir vor, Tausende Dollar in Kryptowährungen zu verlieren, ohne dass jemand dein Handy gehackt, deine Wallet kompromittiert oder deine privaten Schlüssel herausgefunden hat.
Der Betrüger muss nicht in dein Konto eindringen. Er muss nur dafür sorgen, dass du einen Fehler machst, der aus wenigen Zeichen besteht.
Diese Methode heißt ADDRESS POISONING oder Adressvergiftung und ist eine echte Betrugsmasche, die von Forschern und auf Cybersicherheit spezialisierten Unternehmen dokumentiert wurde.
WIE FUNKTIONIERT DAS?
Angenommen, du hast USDT in deiner Wallet und überweist regelmäßig Geld an eine Person.
Jede Transaktion wird auf der Blockchain dokumentiert. Diese Informationen sind öffentlich einsehbar, darunter auch die Adressen, die an den Überweisungen beteiligt sind.
Ein Krimineller beobachtet diese Bewegungen und entdeckt eine Adresse, an die du häufig Geld überweist.
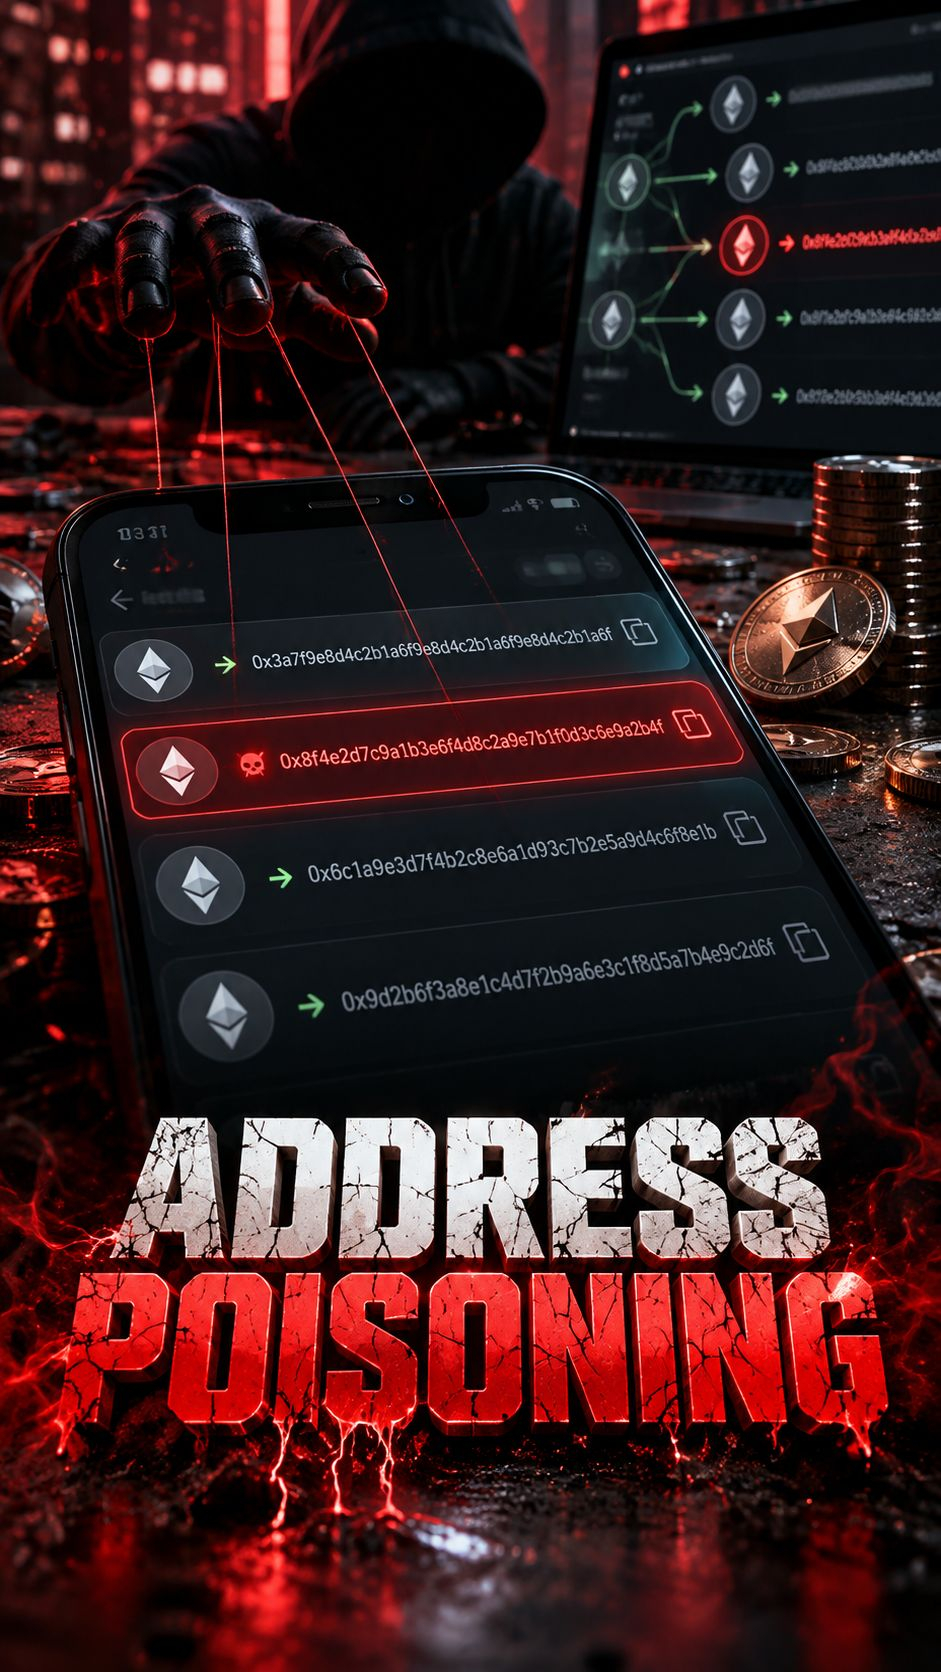
Dann bereitet er eine Falle vor: Er erstellt eine weitere Wallet-Adresse, die der ursprünglichen zum Verwechseln ähnlich sieht.
Warum kann sie dich täuschen? Weil Krypto-Adressen lange Zeichenketten sind und viele Anwendungen nur die ersten und letzten Zeichen anzeigen.
Der Betrüger versucht, diese Zeichenfolgen identisch aussehen zu lassen, obwohl die Zeichen in der Mitte völlig unterschiedlich sind.
Und hier beginnt die eigentliche Manipulation.
Der Angreifer führt eine Überweisung eines unbedeutenden Betrags durch oder erzeugt je nach Netzwerk und verwendeter Methode bestimmte Token-Übertragungseinträge mit einem Wert von null.
Zu welchem Zweck?
Er will seine betrügerische Adresse in deinem Transaktionsverlauf platzieren, sodass sie wie eine scheinbar bekannte Adresse aussieht.
Er muss weder die Blockchain verändern noch auf dein Gerät oder deine Schlüssel zugreifen.
Er nutzt einfach aus, wie Transaktionen angezeigt werden und wie Menschen Adressen wiedererkennen.
Einige Tage später beschließt du, erneut 1.000 USDT zu überweisen.
Du öffnest deinen Verlauf, findest eine Adresse, die wie die gewohnte aussieht, kopierst sie und bestätigst die Transaktion.
Doch gerade hast du deine Kryptowährungen direkt auf die Wallet des Betrügers überwiesen.
Und das Schlimmste daran: Die Transaktion kann völlig reibungslos ausgeführt worden sein. Die Blockchain hat die von dir autorisierte Adresse verarbeitet.
Das kryptografische System ist nicht unbedingt gescheitert. Die Identifizierung des Empfängers ist gescheitert.
KLINGT ÜBERTRIEBEN? SIEH DIR DIESE ZAHLEN AN.
Eine 2025 veröffentlichte wissenschaftliche Studie identifizierte zwischen 2022 und 2024 ungefähr 270 MILLIONEN Address-Poisoning-Versuche auf Ethereum und der BNB Smart Chain.
Die Forschenden identifizierten 6.633 Vorfälle mit Verlusten von mindestens 83,8 MILLIONEN.
Und es gibt einen noch erschreckenderen Fall.
Am 3. Mai 2024 überwies ein Opfer 68 MILLIONEN DOLLAR in Wrapped Bitcoin (WBTC) an eine betrügerische Adresse.
Der Fall wurde von Chainalysis untersucht. Der Angreifer gab den ursprünglichen Betrag einige Tage später zurück – ein außergewöhnlicher Umstand, der nicht repräsentativ dafür ist, was bei solchen Betrugsfällen normalerweise geschieht.
WIE KANNST DU DICH DAVOR SCHÜTZEN?
Betrachte eine Adresse niemals allein deshalb als vertrauenswürdig, weil sie in deinem Transaktionsverlauf erscheint.
Überprüfe nicht nur die ersten und letzten Zeichen. Vergleiche die vollständige Adresse mit einer vertrauenswürdigen Quelle.
Verwende zuvor verifizierte Kontakte, überprüfe auch das Zielnetzwerk und erwäge vor größeren Überweisungen eine Testtransaktion an eine Adresse, deren Echtheit du bereits bestätigt hast.
Und etwas Grundlegendes: Eine unbekannte Überweisung mit dem Wert null zu erhalten, bedeutet nicht automatisch, dass du gehackt wurdest. Die eigentliche Gefahr entsteht, wenn du eine schädliche Adresse kopierst und eine Überweisung an sie autorisierst.
Address Poisoning zeigt etwas, was viele über moderne Cyberkriminalität noch immer nicht verstehen:
Nicht immer müssen sie die Technologie kompromittieren. Manchmal reicht es ihnen, das Vertrauen derjenigen zu manipulieren, die sie nutzen.
Denn eine Transaktion kann gültig und unumkehrbar sein und perfekt auf der Blockchain dokumentiert werden ...
Und trotzdem in den Händen eines Kriminellen landen.
Denk daran, wenn du das nächste Mal Kryptowährungen überweist: NUR WEIL EINE ADRESSE IN DEINEM VERLAUF AUFTAUCHT, HEISST DAS NICHT, DASS SIE SICHER IST ...