


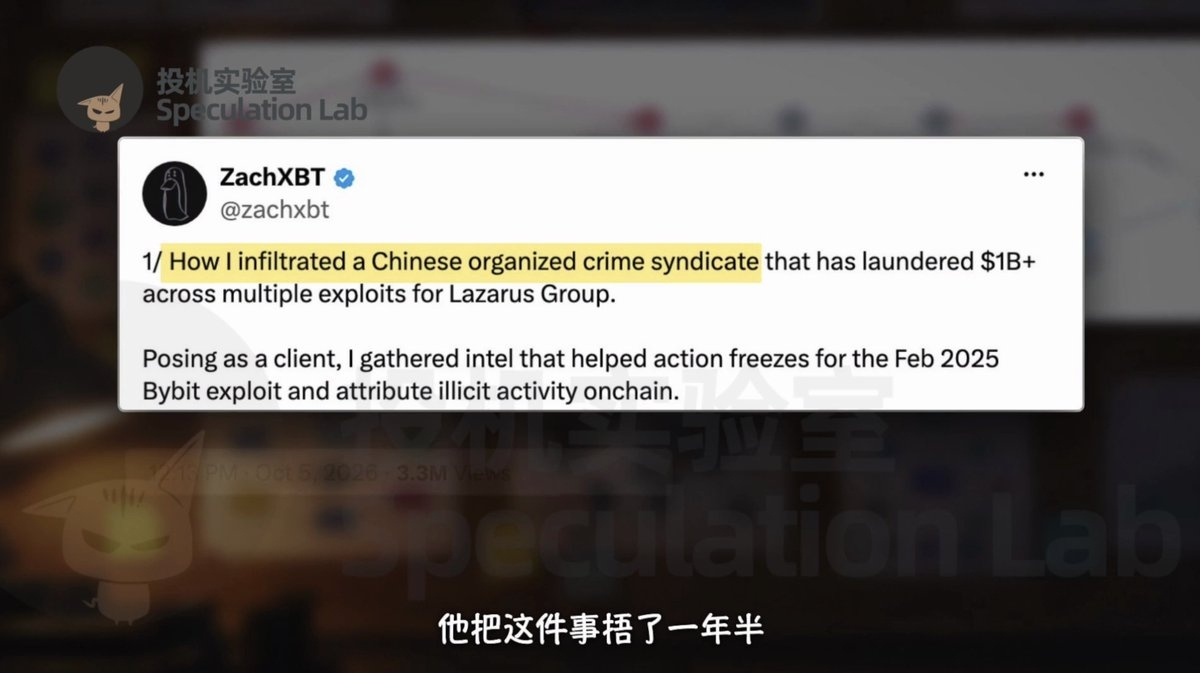
Der On-Chain-Detektiv ZachXBT stellte fast 350.000 Dollar bereit, gab sich als Betrüger aus, der einen Token herausgibt und Anleger abzockt, und schleuste sich in eine chinesische Gruppe ein, die im Verdacht stand, für nordkoreanische Hacker Geld zu waschen. Während er Transaktionen ausführte, versuchte er, Hinweise zu erhalten. Nach wochenlanger verdeckter Recherche fügte er Chatverläufe und On-Chain-Geldflüsse zusammen. Die Untersuchung wurde erst am 5. Oktober 2026 öffentlich – anderthalb Jahre nach Beginn der Operation. Am dramatischsten war, dass die Gegenseite ihn nicht nur für einen Freund hielt, sondern ihm auch freiwillig verriet, wohin nordkoreanische Gelder flossen, und ihn sogar dazu bewegen wollte, sich ihnen anzuschließen und gemeinsam Geld zu verdienen.
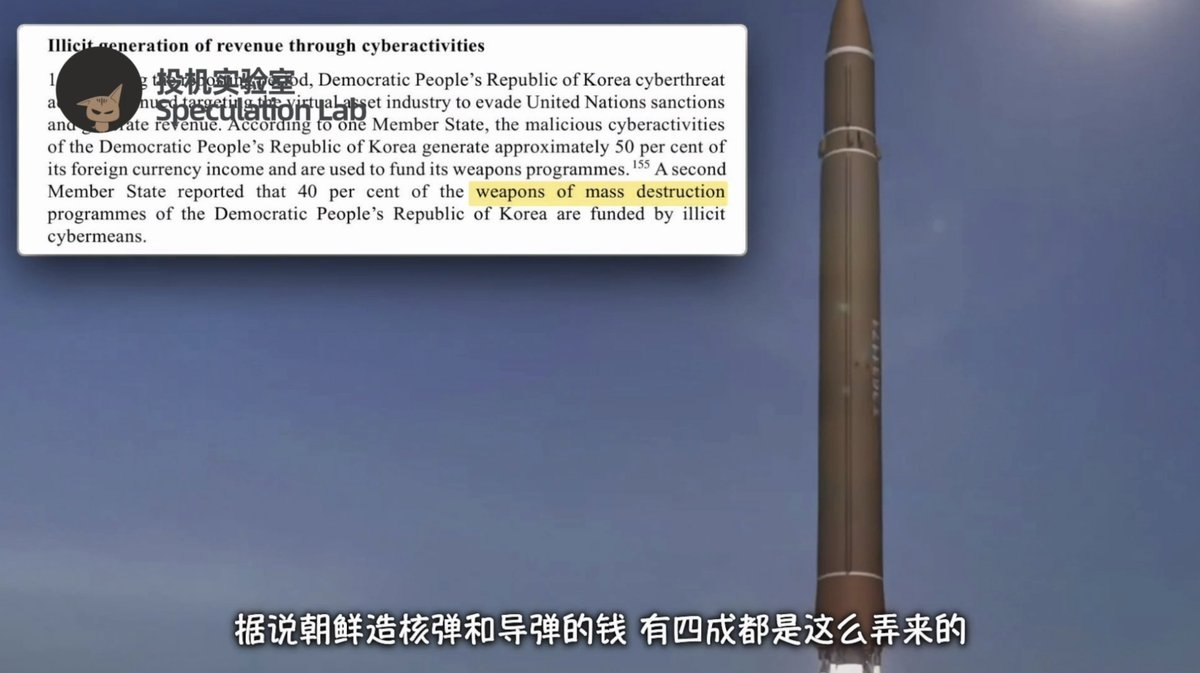
Die im Video erwähnten nordkoreanischen Hacker gehören zu Lazarus. Cyberoperationen, die mit Nordkorea in Verbindung gebracht werden, gelten seit Langem als eine Einnahmequelle des Landes. Die Aussage über „40 Prozent der Mittel“ lässt sich genauer so einordnen: Ein Expertenbericht der Vereinten Nationen aus dem Jahr 2024 zitierte die Einschätzung eines Mitgliedstaats, wonach etwa 40 Prozent der Mittel für Nordkoreas Programm für Massenvernichtungswaffen aus illegalen Cyberaktivitäten stammten. Das bedeutet nicht, dass sich jeder Diebstahl von Coins direkt einer bestimmten Rakete zuordnen lässt. Es erklärt jedoch, warum ein Diebstahl bei einer Kryptobörse Sicherheitsfragen aufwirft, die weit über die Kryptobranche hinausgehen.
Wie wurden 1,5 Milliarden Dollar abgezogen?
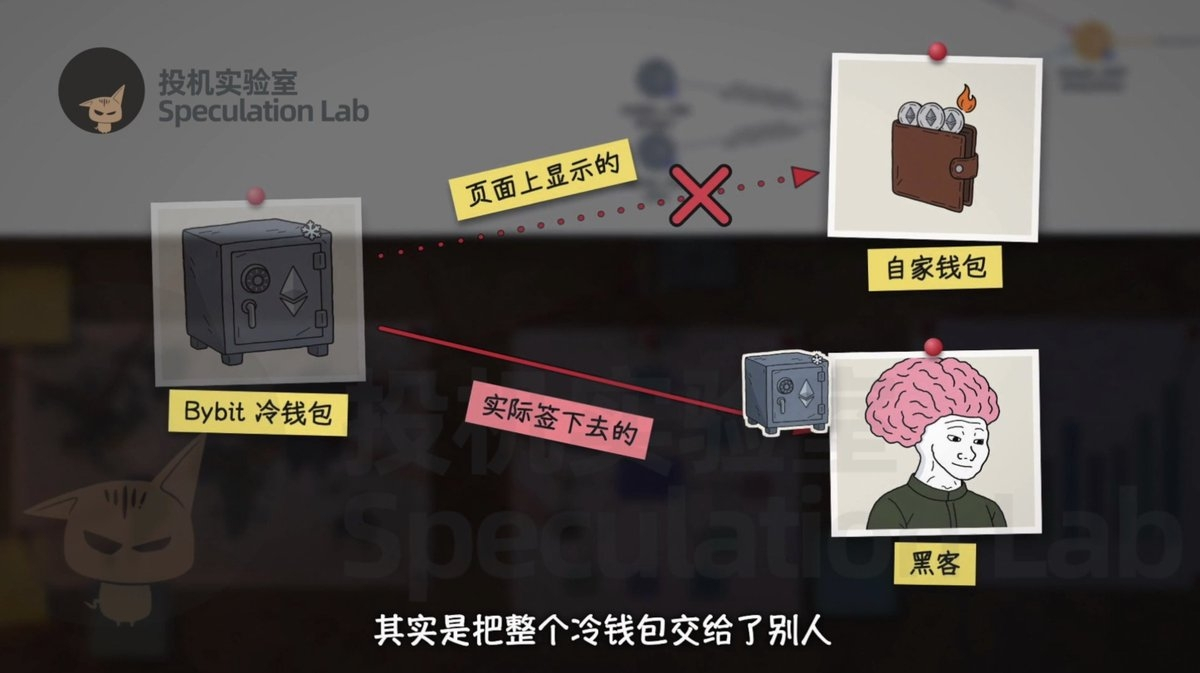
Die Geschichte beginnt am Abend des 21. Februar 2025. Die Wallet-Verwalter von Bybit waren wie gewohnt bei der Arbeit und wollten einen Teil ihrer Ethereum aus einem Cold Wallet transferieren. Die Adresse auf der Seite schien korrekt, ebenso die Website. Doch laut Darstellung im Video war der zugrunde liegende Code bereits manipuliert worden. Mit ihrer Signatur übergaben die Verantwortlichen tatsächlich die Kontrolle über das Cold Wallet an die Angreifer. In weniger als drei Minuten wurden rund 400.000 Ethereum und weitere Vermögenswerte abgezogen. Der Schaden belief sich auf fast 1,5 Milliarden Dollar. Eine Signatur, die völlig normal aussah, wurde zum Einstiegspunkt für einen Diebstahl in gigantischem Ausmaß.
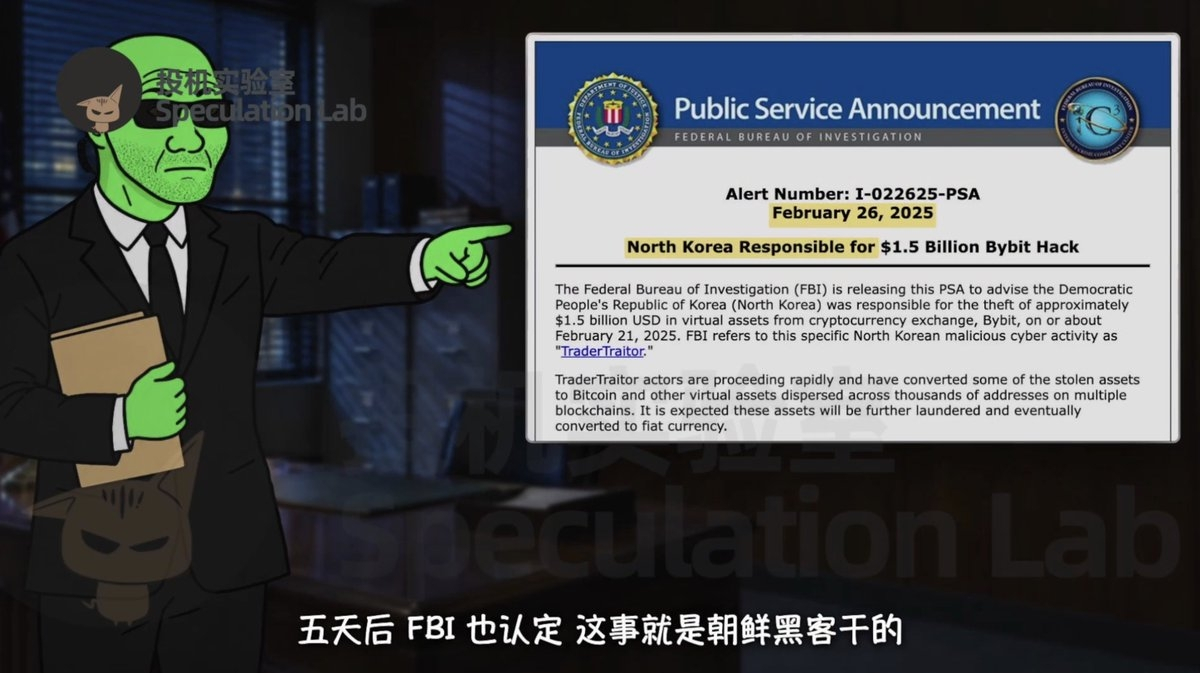
Laut Rückblick im Video gab ZachXBT etwa eine Stunde nach dem Diebstahl eine Warnung auf Telegram heraus – 24 Minuten bevor der Bybit-Chef den Vorfall öffentlich bestätigte. Noch in derselben Nacht legte er weitere Hinweise vor und kam zu dem Schluss, dass der Angriff mit nordkoreanischen Hackern in Verbindung stand. Der Ermittler, der auf X eine Million Follower hat, war früher selbst im Kryptobereich betrogen worden. Später begann er, gestohlene Gelder gezielt anhand von On-Chain-Daten zu verfolgen. Der Bybit-Chef ging unterdessen noch in derselben Nacht live, lieh sich Coins und kaufte welche, um die Lücke zu schließen. Am 26. Februar veröffentlichte das FBI eine Mitteilung, in der es den Diebstahl von rund 1,5 Milliarden US-Dollar der mit Nordkorea verbundenen Aktivität TraderTraitor zuschrieb.
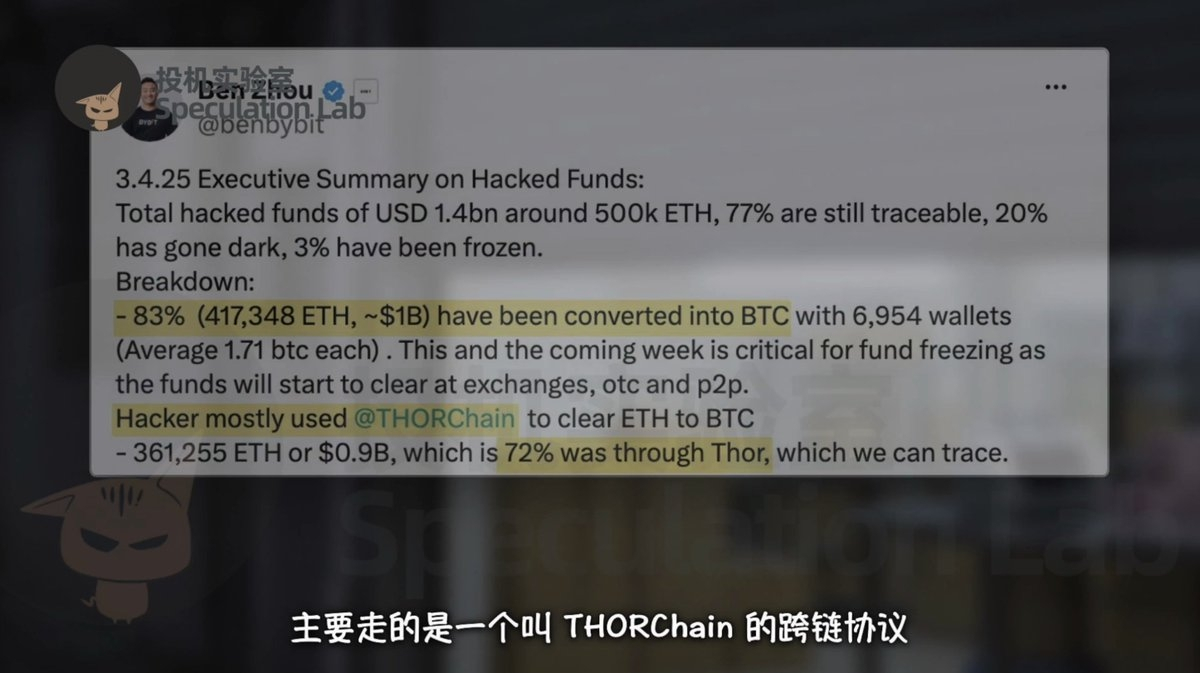
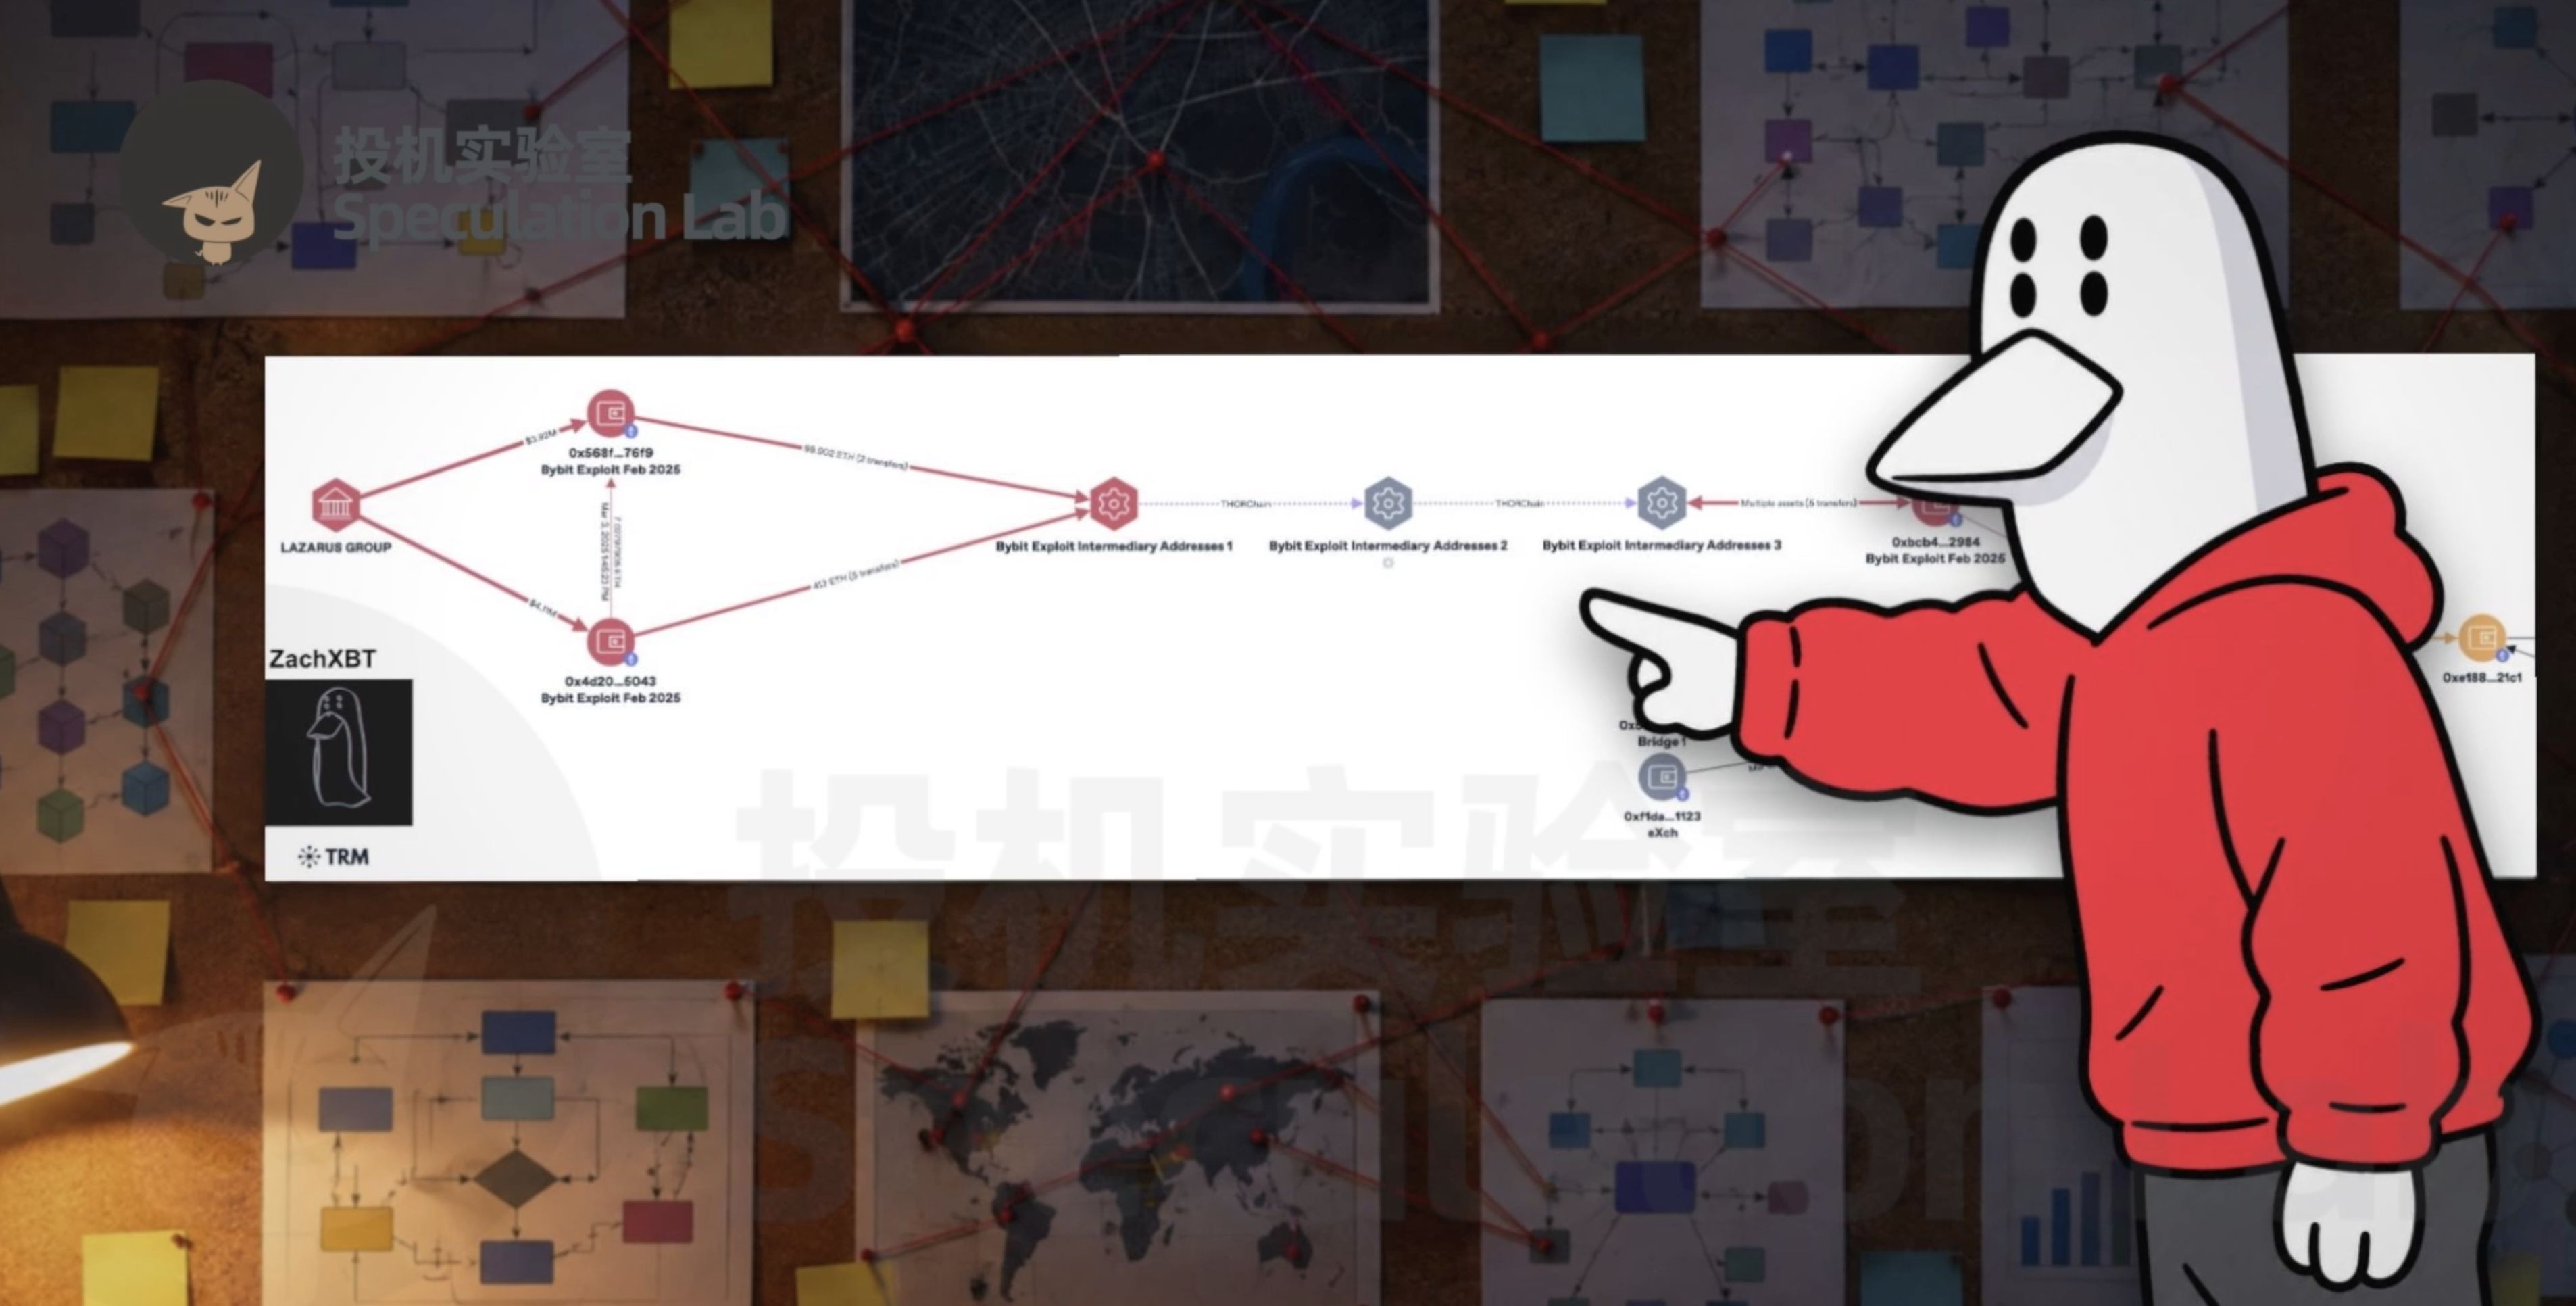
Dass sich Geldflüsse nachvollziehen lassen, bedeutet nicht, dass man sie auch stoppen kann. Ethereum-Überweisungen sind öffentlich und transparent; Börsen können sie verfolgen und Maßnahmen gegen die betreffenden Adressen ergreifen. Laut Video waren die gestohlenen Ethereum jedoch innerhalb von nur zehn Tagen vollständig abtransportiert. Der Großteil wurde in Bitcoin umgetauscht, vor allem über das Cross-Chain-Protokoll THORChain. Es erfordert keine Registrierung eines herkömmlichen Kontos und ist daher schwer zu blockieren. Bei den betreffenden Umtauschvorgängen fielen außerdem Gebühren von rund 5,5 Millionen Dollar an. Der Wechsel zu Bitcoin löste allerdings nur das Problem des Transfers. Um die Beute in tatsächlich nutzbares Geld zu verwandeln, musste sie weiterhin jemand übernehmen.
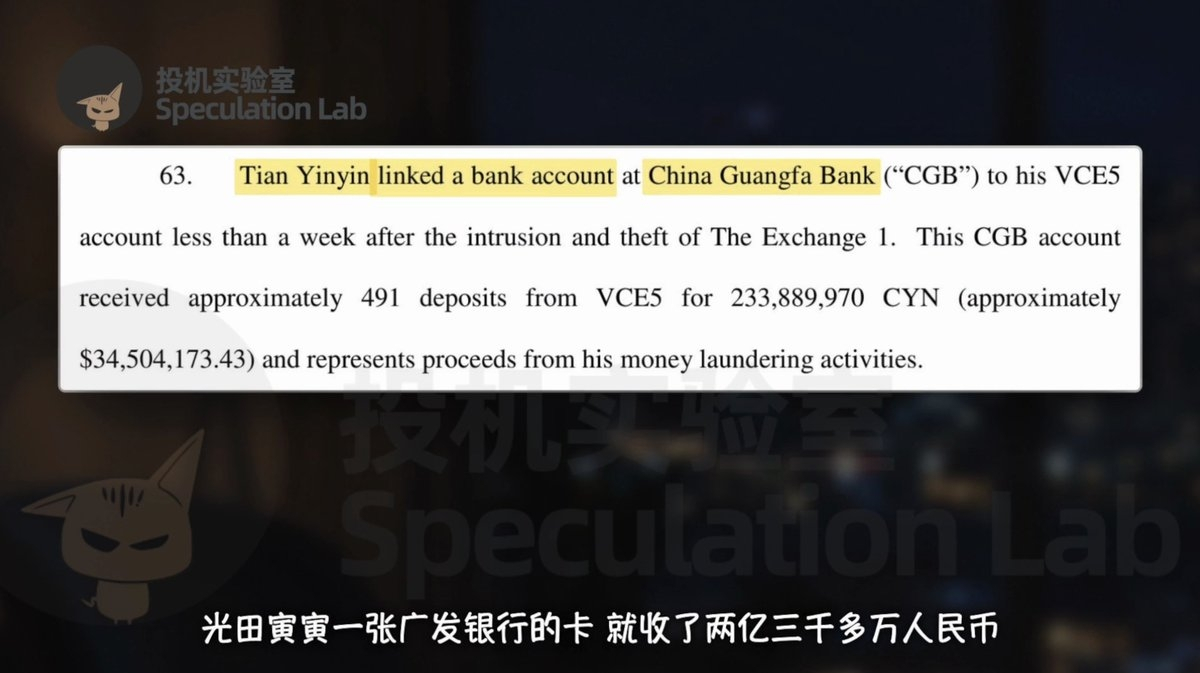
Chinesische Mittelsmänner, die Beute für nordkoreanische Hacker abwickeln, tauchten nicht zum ersten Mal in öffentlich bekannten Fällen auf. 2020 erhob das US-Justizministerium Anklage gegen Tian Yinyin und Li Jiandong. Ihnen wurde vorgeworfen, mehr als 100 Millionen Dollar in Krypto-Vermögenswerten für mit Nordkorea verbundene Hacker gewaschen zu haben. Laut den im Video zitierten Fallunterlagen flossen die Erlöse aus dem Verkauf der Coins auf chinesische Bankkarten; auf eine Karte von Tian Yinyin bei der China Guangfa Bank gingen mehr als 200 Millionen Yuan ein. Diese damaligen Anklagen und Fallunterlagen ersetzen nicht die Beweise in der aktuellen Untersuchung. Sie zeigen jedoch, dass das Geldwäschenetzwerk zwischen dem Diebstahl von Coins und ihrer Umwandlung in Bargeld stets ein entscheidendes Glied war.
Das verborgenste Geschäft kam in einer öffentlichen Support-Gruppe ans Licht
Im Bybit-Fall übertrug Nordkorea laut Video einen großen Teil der Geldwäsche an externe Gruppen. Diejenigen, die das Geld übernahmen, mussten nicht nur Coins verschieben, sondern möglicherweise auch Geld vorstrecken und das Risiko tragen, dass es unterwegs stecken blieb. Wenn sich also ein Umtausch verzögerte, gingen sie in die öffentlichen Gruppen des Protokolls und fragten dort wie gewöhnliche Nutzer beim Kundenservice nach. Genau auf diesen Widerspruch achtete ZachXBT: Die Geldflüsse ließen sich noch so komplex aufteilen, doch die Menschen, die sie abwickelten, wurden ungeduldig, beschwerten sich und gaben freiwillig Transaktionsnummern preis. So zeigte sich ein Einblick in die Unterwelt des Geschäfts ausgerechnet in öffentlichen Support-Gruppen.
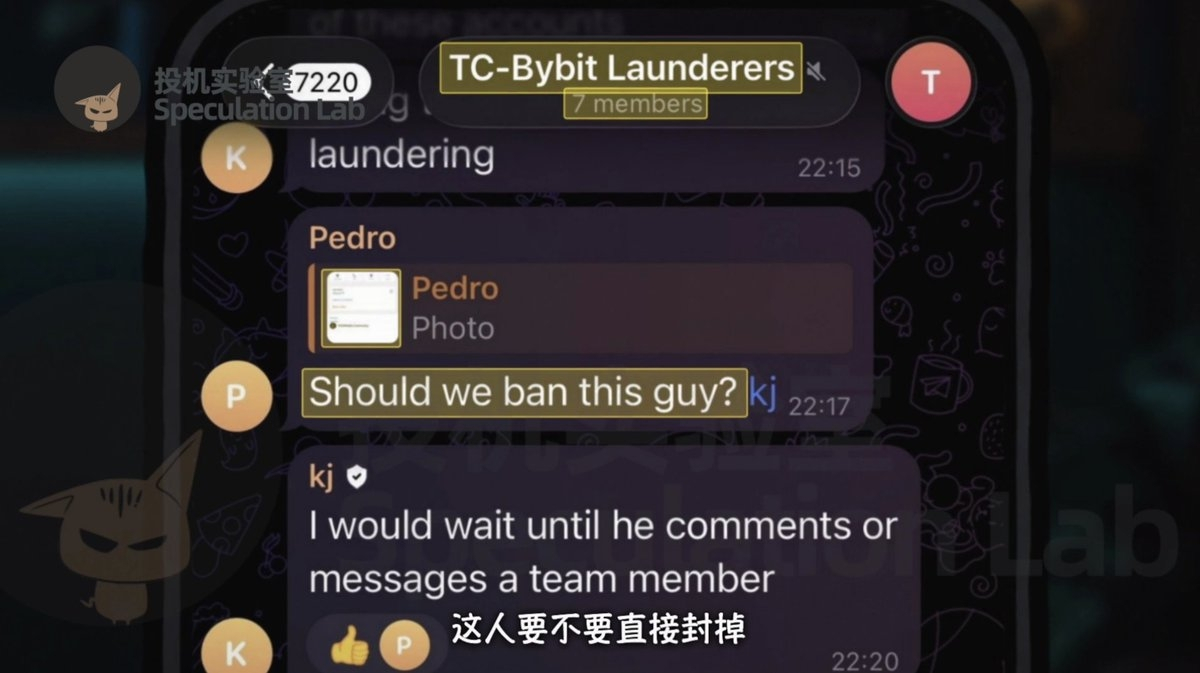
In den Tagen nach dem Bybit-Hack fand ZachXBT in öffentlichen Telegram- und Discord-Gruppen mehr als 15 ähnliche Konten. Er verfolgte die Aufträge, mit denen sie um Hilfe baten, und stellte fest, dass sie alle mit der Beute aus dem Bybit-Hack zu tun hatten. Im Video heißt es außerdem, dass einige Kundenbetreuer privat Hinweise mit ihm austauschten und eine kleine Gruppe namens „Bybit-Geldwäscher“ gründeten. Jemand postete einen Screenshot eines Kontos und fragte, ob man es direkt sperren solle. ZachXBT bat darum, erst einmal zu warten: bis die Person selbst etwas sagte oder sich erneut an den Kundenservice wandte. Das Konto stehen zu lassen, konnte auch Hinweise auf die nächste Transaktion liefern.
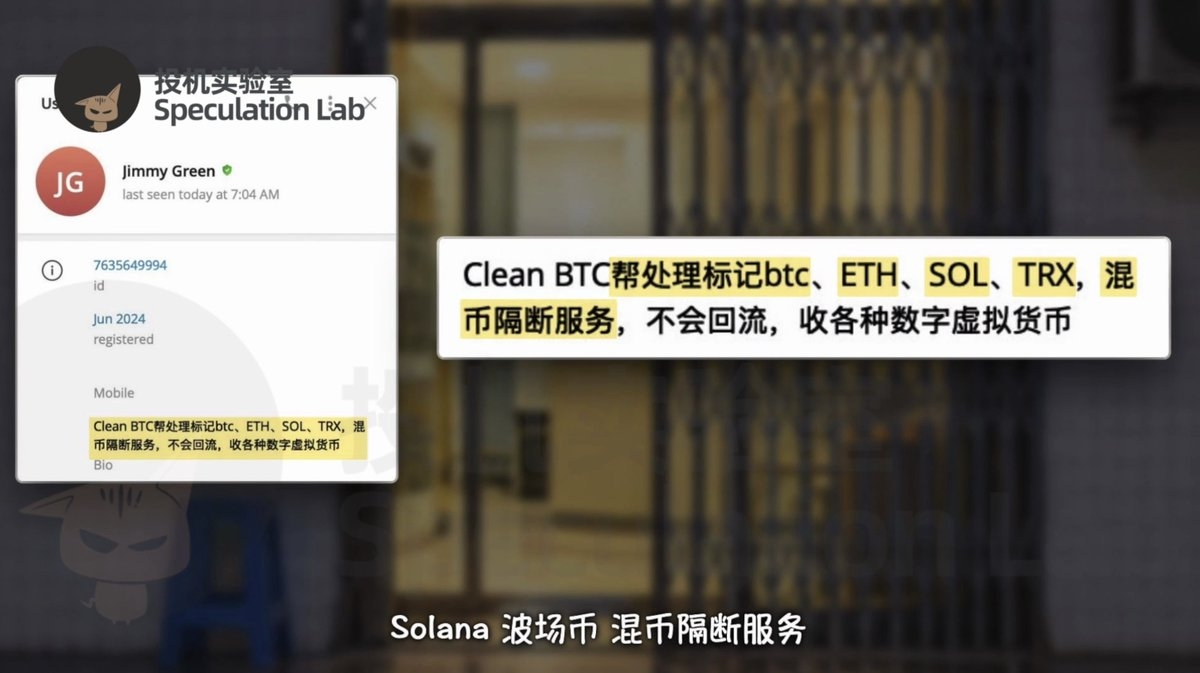
Eines der Konten hieß Jimmy Green. Am 25. Februar beschwerte er sich in einer Gruppe mit Zehntausenden Mitgliedern auf THORChain, dass der Umtausch nicht geklappt habe. Der Kundenservice bat ihn, die Transaktionsnummer zu posten – und das tat er auch. ZachXBT verfolgte die Nummer und fand heraus, dass etwas mehr als vier Ethereum feststeckten. Die Wallet, von der die Zahlung stammte, hatte erst am selben Tag 64 Ethereum von einer Adresse eines Bybit-Hackers erhalten. Auch Jimmys Profil war aufschlussreich: Auf Chinesisch warb er darin damit, markierte Bitcoin, Ethereum, Solana- und Tron-Coins abzuwickeln. Außerdem bot er Dienste zur Verschleierung von Geldflüssen an. Seine Identität war noch ungeklärt, doch seine Geschäftsanzeige lag bereits offen zutage.
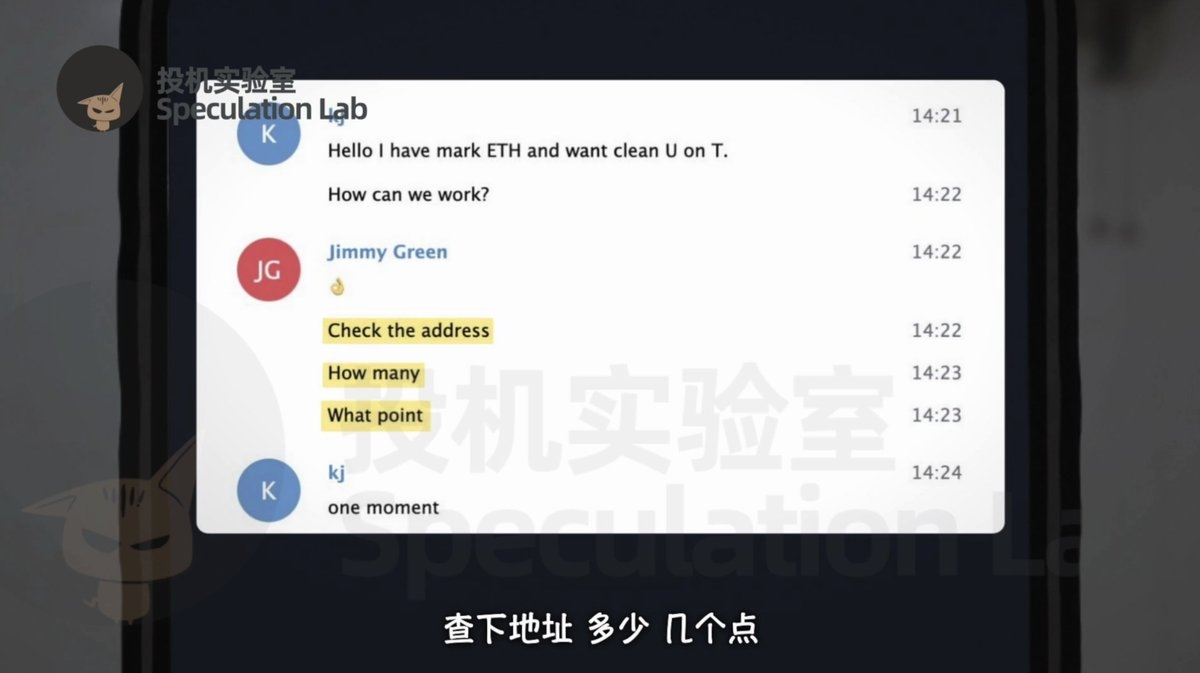
Weniger als eine Stunde nachdem Jimmy in der Gruppe geschrieben hatte, erhielt ZachXBT eine private Nachricht von ihm. Unter dem Decknamen KJ gab er vor, markierte Ethereum zu besitzen, die er gegen „saubere U“ auf der Tron-Blockchain tauschen wollte. Jimmy antwortete rasch mithilfe einer Übersetzungs-App. Ihn interessierten nur die Adresse, der Betrag und die Gebühr. ZachXBT schlug vor, zunächst einen kleinen Auftrag auszuprobieren und bei gutem Verlauf größere Beträge umzutauschen. Sie einigten sich auf eine Gebühr von fünf Prozent. Jimmy antwortete mit einem „OK“. Als ihn später jemand fragte, ob KJ die Initialen von Kim Jong-un seien, scherzte er: „Du hast mich erwischt.“ So landete ZachXBT mit seiner Tarnidentität in der Kundenliste der Gegenseite.
Jede Transaktion tauscht Verluste gegen Informationen
Am 6. März richtete ZachXBT eine neue Wallet ein, zahlte knapp 350.000 USDC ein und schickte Jimmy einen Screenshot des Kontostands. Jimmy schickte ihm einen Zahlungscode. Für den ersten Versuch überwiesen sie nur 100 Dollar; zwei Minuten später kamen 100 Tron-USDT zurück. Für diesen Testauftrag wurde keine Gebühr erhoben. Beim zweiten Auftrag erhöhte sich der Betrag auf 10.000 Dollar. Nach mehr als 40 Minuten kamen schließlich 9.500 Dollar an – genau fünf Prozent weniger. Jimmy erklärte, er sei gerade auf dem Weg ins Büro, und bat seinen Kunden, sich keine Sorgen zu machen. Ehrlichkeit komme an erster Stelle. Dank dieser routinierten Verkaufsgespräche klang eine mutmaßliche Geldwäschetransaktion wie ein gewöhnlicher Umtauschservice.
Die dritte Transaktion belief sich auf 25.000 Dollar. Jimmy sagte, bei ihnen sei es schon Abend und er müsse Leute herbeirufen; anfangs werde es etwas langsamer gehen. ZachXBT nutzte die Gelegenheit und fragte: Machst du das allein oder arbeitet ein Team daran? Jimmy antwortete, dass man als Einzelperson leicht eingefroren werde. Deshalb kümmere sich jeder um einen Abschnitt; sobald sie die U hätten, würden sie sie an verschiedene OTC-Händler weitergeben – also an Personen, die Stablecoins außerbörslich in Bargeld umtauschen. Am Ende kamen 23.750 Dollar zurück, wieder genau abzüglich fünf Prozent. Aus diesen Antworten ergab sich für den Ermittler das Bild von mehr als nur einem Konto, das Aufträge annahm: Es handelte sich um ein Netzwerk mit Arbeitsteilung und Verbindungen zu vor- und nachgelagerten Akteuren.
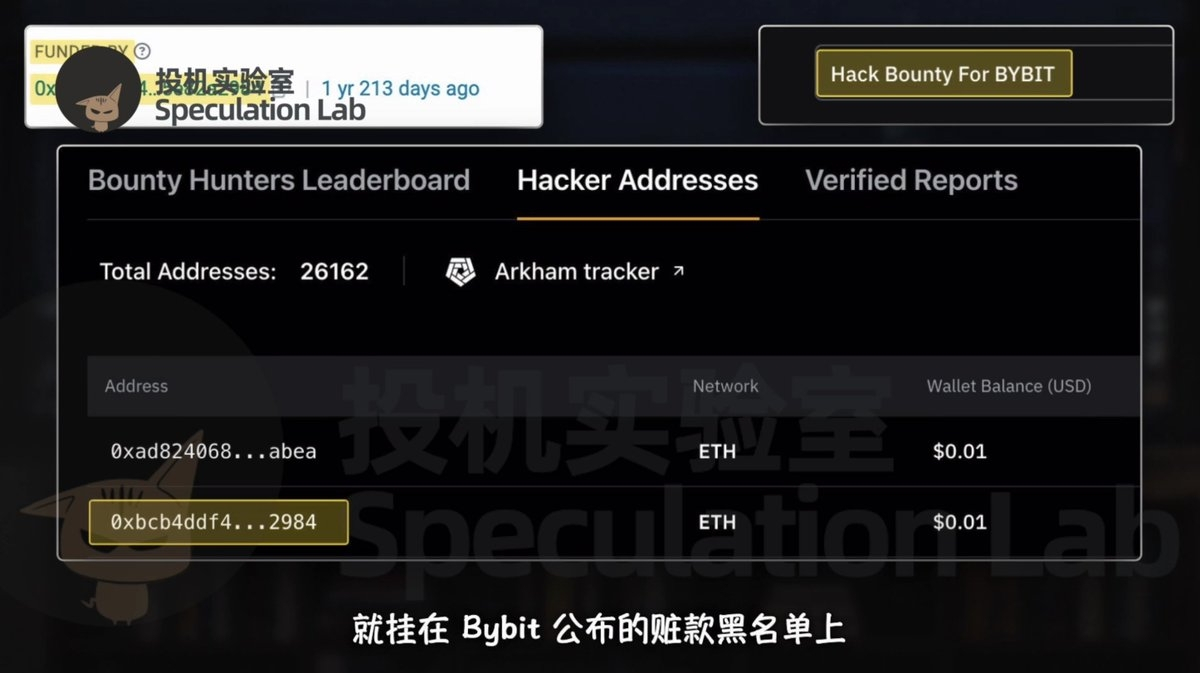
Die Verbindung zwischen Jimmy und der Bybit-Beute stellte letztlich eine unscheinbare Gebühr für eine Transaktion her. Die Empfangsadresse, die Jimmy angab, gehörte zu einer neuen Wallet. Erst zehn Minuten nachdem sie das Geld erhalten hatte, schickte eine andere Adresse eine kleine Menge Ethereum, um die Überweisungsgebühr zu bezahlen. Die Adresse, von der diese Gebühr stammte, stand auf der von Bybit veröffentlichten schwarzen Liste der Adressen mit gestohlenen Geldern. So ergab sich eine Verbindung zwischen dem Chatpartner, der Empfangs-Wallet und einer bekannten Adresse aus der Beute. Nach den ersten Transaktionen tauschte ZachXBT die mehr als 310.000 Dollar, die noch in seiner Wallet lagen, nicht weiter um, sondern transferierte das Geld noch am selben Tag weg.
In den folgenden Tagen schenkte ZachXBT Jimmy kaum Beachtung. Am 10. März schickte ihm Jimmy seit dem Morgen immer wieder Nachrichten, bis am Ende nur noch ein Fragezeichen übrig blieb. ZachXBT tat genervt und sagte ihm, er solle nicht ständig nachhaken; wenn es einen Auftrag gebe, werde er sich schon melden. Jimmy beeilte sich zu erklären, dass die nordkoreanischen Coins seit zehn Tagen stilllägen und das Team Arbeit brauche. Sie hätten bereits eine Million Dollar vorbereitet und könnten jederzeit loslegen. Er dachte, er werbe gerade um einen Kunden. Tatsächlich verriet er dabei, dass das Geschäft ruhte, woher die Gelder kamen und dass das Team Kapital bereitgestellt hatte. Aus diesem Gespräch gewann der Ermittler weitere Hinweise.
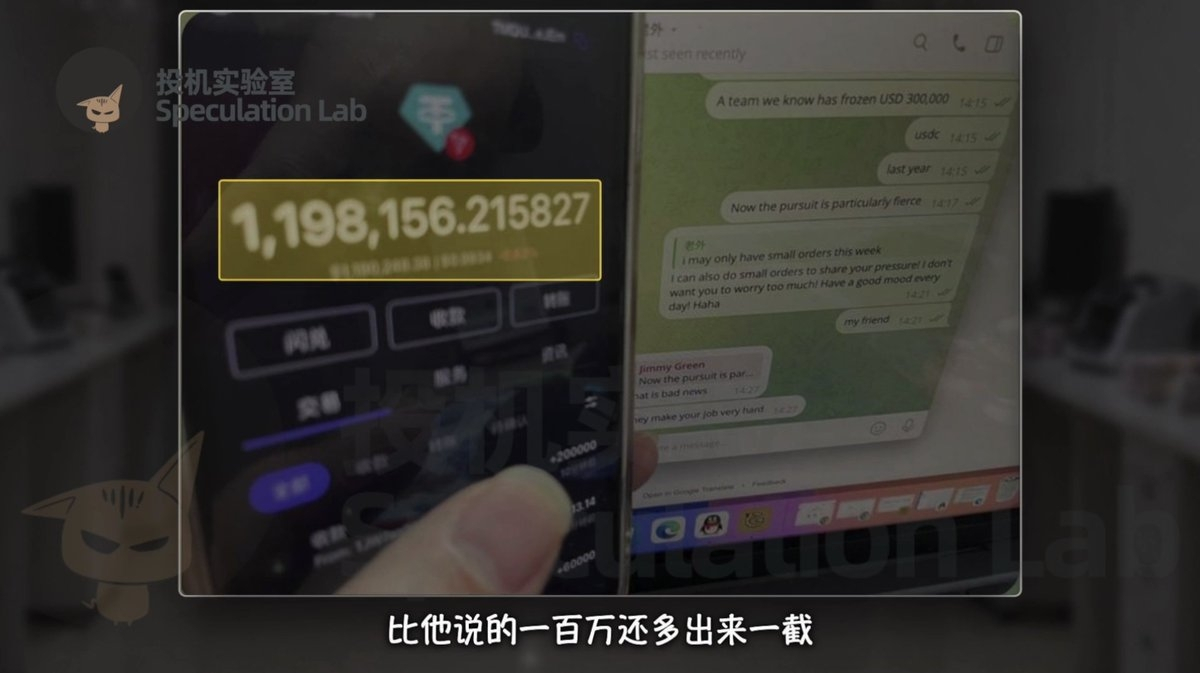
ZachXBT sagte, er habe diese Woche nur kleinere Aufträge. Jimmy war dennoch bereit, sie anzunehmen, und warnte ihn außerdem, dass sowohl USDC als auch USDT eingefroren werden könnten und die Nachverfolgung zuletzt sehr intensiv gewesen sei. Um seine Fähigkeiten zu beweisen, schickte Jimmy ein Foto, auf dem er ein Handy in der Hand hielt. In seiner Wallet lagen knapp 1,2 Millionen U – mehr als die zuvor genannten eine Million Dollar. Einerseits räumte er den Verfolgungsdruck ein, andererseits versicherte er, sie hätten sich auf Abschottung und den Schutz vor Einfrieren spezialisiert, sodass die Abwicklung nicht schwierig sei. Der Kontostand, die Fähigkeit, Aufträge anzunehmen, und die angeblichen Sicherheitsgarantien waren ursprünglich Werbeversprechen. ZachXBT nutzte sie als Material für weitere Überprüfungen.
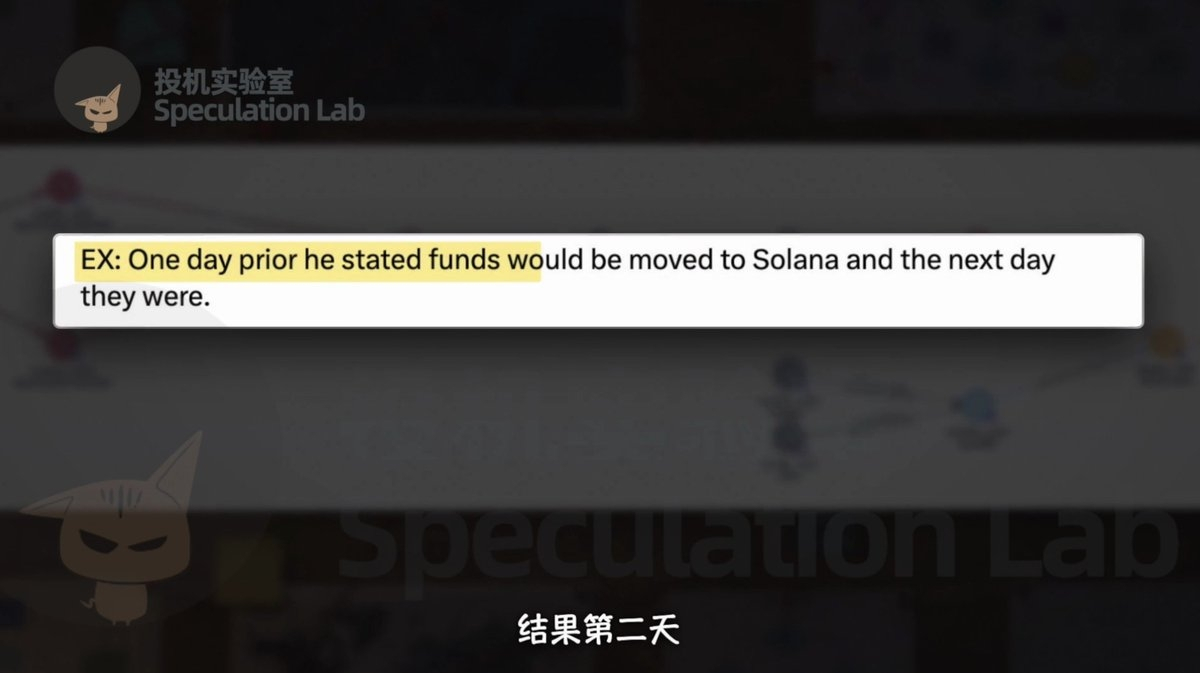
In einem Gespräch sagte Jimmy, Nordkorea werde am nächsten Tag loslegen und Bitcoin zurück auf Solana transferieren. Er wollte ZachXBT außerdem ins Geschäft holen: Es gebe viele solcher Aufträge, und wenn er Zeit habe, könnten sie gemeinsam Geld verdienen. Zugleich versprach er, dass die U, die er ihm gebe, nicht eingefroren würden; falls doch, werde er den Verlust ersetzen. Am nächsten Tag wurden die mit dem Bybit-Hack verbundenen Gelder tatsächlich in Richtung Solana verschoben. Für den Ermittler war eine zutreffende Vorhersage der Geldbewegungen wertvoller als bloße Prahlerei. ZachXBT beschloss, weitere Aufträge anzunehmen und bei jeder Transaktion einen Verlust von fünf Prozent in Kauf zu nehmen, um tiefere Einblicke zu gewinnen und Jimmys Aussagen anschließend Schritt für Schritt mit den On-Chain-Daten abzugleichen.
Wer verriet, dass Boss Kim fünfzig Bitcoin hatte?
Am 12. März führte ZachXBT erneut einen Auftrag über 50.000 Dollar aus. Er fragte Jimmy, ob er beschäftigt sei. Jimmy sagte, er bearbeite gerade Bitcoin aus Nordkorea. Außerdem behauptete er: „Kim Jong-un hat gerade 50 Stück freigegeben“, und sein Team habe davon nur 30 bekommen. Jimmy erklärte weiter, die Leute über ihm machten sich Sorgen, dass die U eingefroren werden könnten. Deshalb probierten sie nun Bitcoin aus und gäben die Coins vorsichtiger frei. Dabei muss man unterscheiden: Die 50 Coins waren die Menge, die laut Jimmy freigegeben worden war, und nicht eine nachweislich eingefrorene Menge. Die wiederholte Erwähnung von Kim Jong-un im Chat beweist auch nicht, dass er persönlich jede Transaktion angeordnet oder selbst ausgeführt hat.
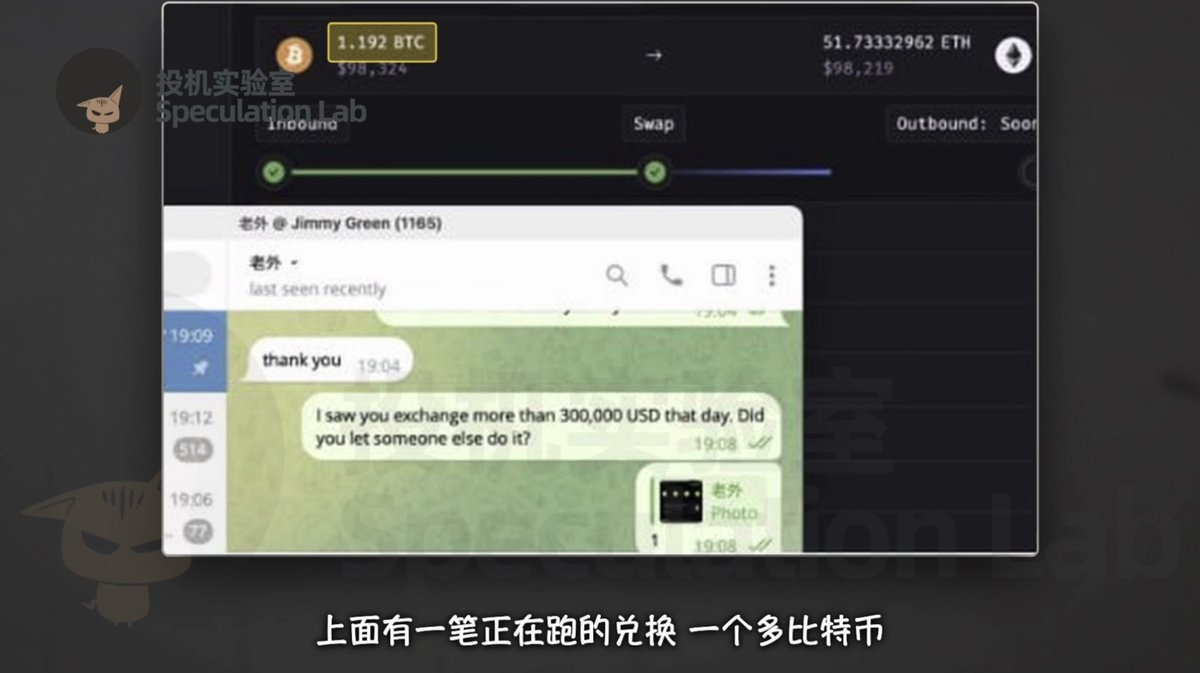
Jimmy überprüfte auch seine „Kunden“. Als er bemerkte, dass ZachXBT mehr als 300.000 Dollar verschoben hatte, fragte er nach, ob er jemand anderen damit beauftragt habe. Zugleich warnte er ihn, dass es heutzutage viele Betrüger gebe und er nicht einfach irgendetwas ausprobieren solle, sonst könnte sein Geld gestohlen werden. Danach schickte Jimmy einen Screenshot seines Computers, auf dem ein Auftrag zu sehen war, bei dem etwas mehr als ein Bitcoin gegen über 50 Ethereum getauscht wurde. Im Chat nannte er ZachXBT „mein Freund“, doch in seinen Kontakten hatte er ihn als „Ausländer“ eingespeichert. ZachXBT glich Zeitpunkt und Betrag auf dem Screenshot mit den THORChain-Daten ab, verfolgte anschließend die Herkunft der Bitcoin zurück und landete schließlich wieder bei Bybit.
Untertitel hinzufügen (optional)
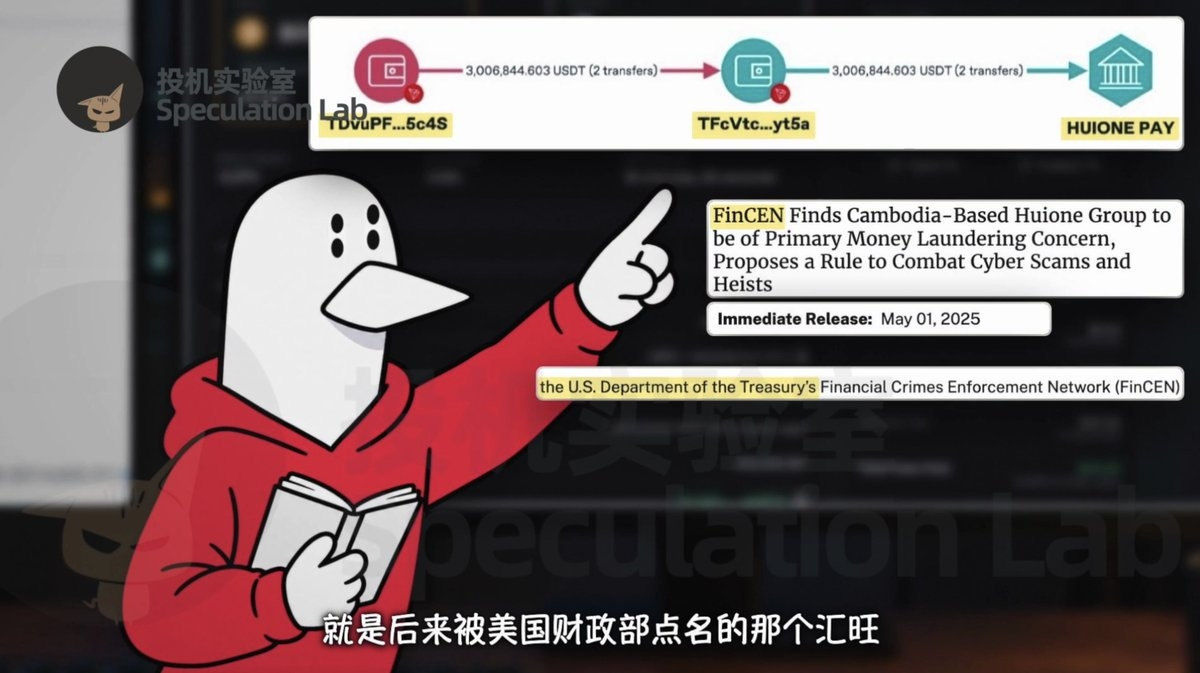
Der Austausch zwischen den beiden wurde zunehmend vertrauter. Jimmy fragte, ob ZachXBT schon gegessen habe und ob er Mah-Jongg spiele, und schickte ihm Fotos von zwei riesigen Töpfen mit Essen. An einem Wochenende erzählte er, ein Freund habe ihn gebeten, mit drei Millionen Dollar aus einem Betrug zu helfen. Wegen der niedrigen Gebühr habe er den Auftrag eigentlich nicht annehmen wollen, aber da sein Freund gefragt habe, habe er die ganze Nacht durchgearbeitet. Laut Video wurde das Geld später zunächst in einer Überweisung von 100.000 und dann in einer von 2,9 Millionen Dollar verschoben. ZachXBT verfolgte es und stellte fest, dass es in Wallets im Umfeld der kambodschanischen Huione Group floss. Zwischen alltäglichem Geplauder übers Essen und Bewegungen riesiger Geldsummen zeichnete sich allmählich das Arbeitsnetzwerk dieses Vermittlers ab.
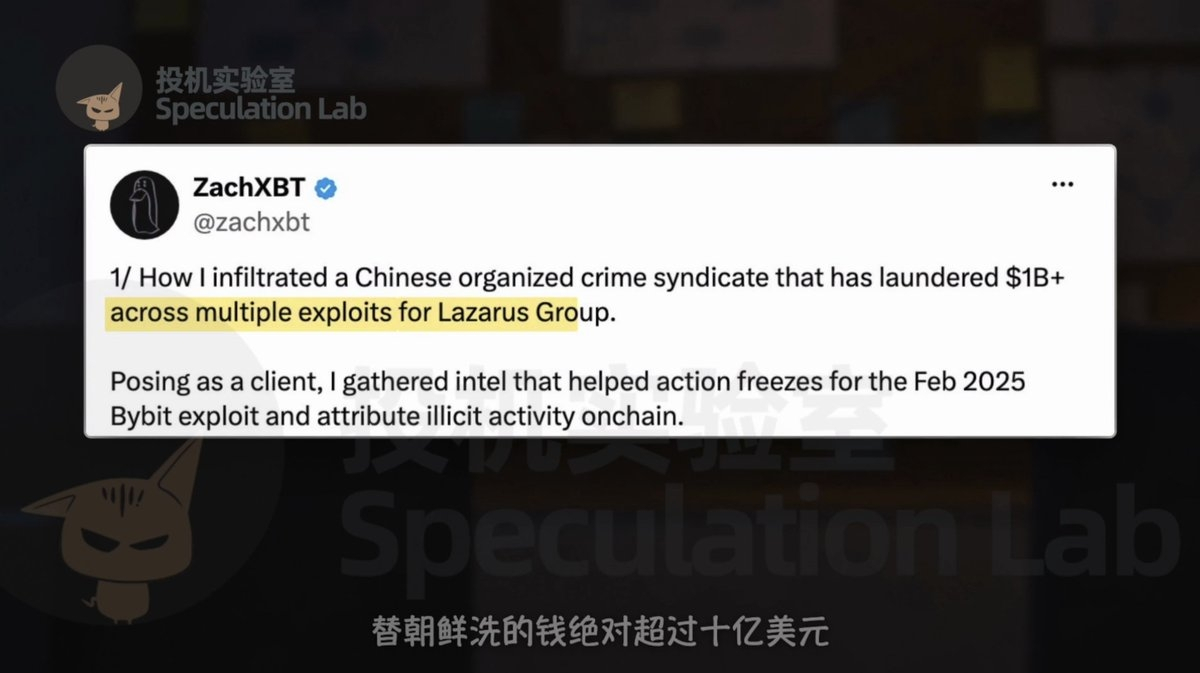
Jimmys bei Weitem größte Behauptung war, dass sein Team den Großteil der 1,5 Milliarden Dollar in Ethereum abgewickelt habe, die bei Bybit gestohlen worden waren. Wie viel davon übertrieben war, lässt sich nicht allein anhand seiner eigenen Aussage beurteilen. Das Video gibt ZachXBTs vorsichtigere Einschätzung wieder: Die Beschreibungen der Gegenseite stimmten mit den von ihm beobachteten On-Chain-Mustern überein. Rechne man mehrere Angriffe zusammen, habe die Gruppe möglicherweise Gelder im Wert von mehr als einer Milliarde Dollar für Lazarus abgewickelt. Die Prahlereien der Gruppenmitglieder, die Schätzungen des Ermittlers und konkrete überprüfbare Transaktionen haben nicht dasselbe Beweisgewicht und sollten getrennt betrachtet werden.
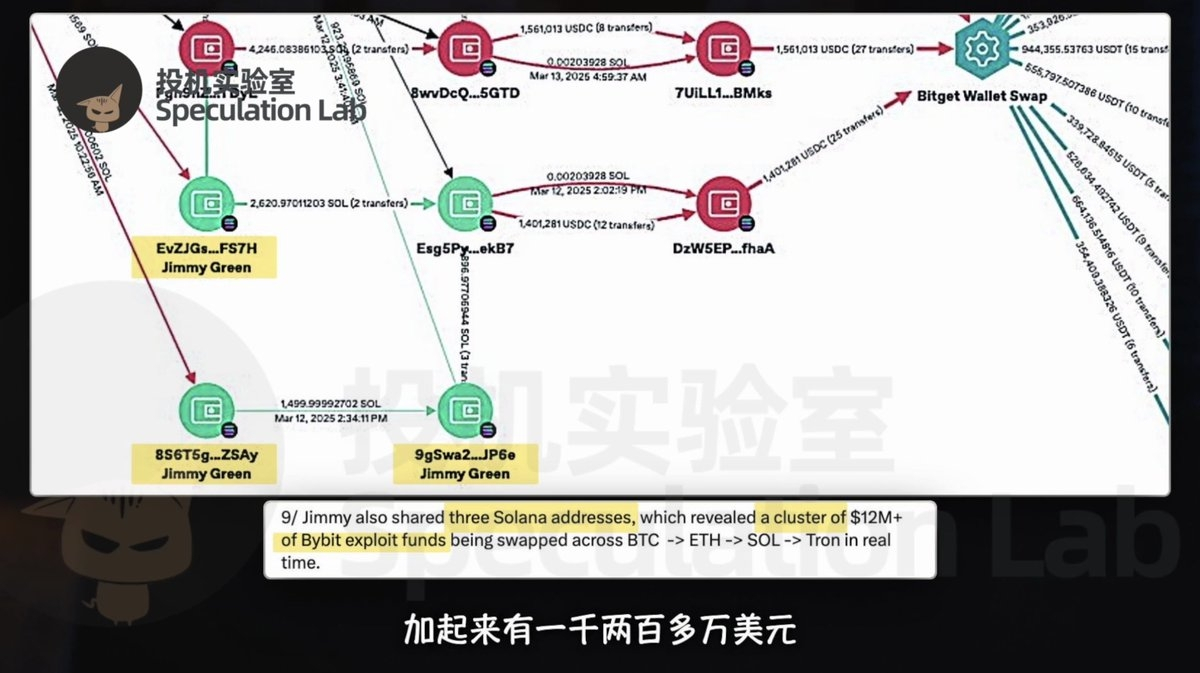
Drei Adressen führten zu mehr als zwölf Millionen Dollar
Jimmy schickte auch drei Solana-Adressen und sagte, er kümmere sich gerade am Abend darum, die Coins auf dieser Blockchain wieder in Tron umzutauschen. ZachXBT verfolgte die Adressen und entdeckte eine ganze Reihe fließender, mit Bybit in Verbindung stehender Gelder aus dem Hack – insgesamt mehr als zwölf Millionen Dollar. Bis dahin hatte sich der Ermittler vor allem durch Gespräche Informationen beschafft. Nun machten die konkreten Adressen aus den Beschreibungen überprüfbare Geldflüsse. Der Wechsel zwischen verschiedenen Blockchains erschwerte die Nachverfolgung zwar, doch sobald ein Akteur freiwillig einen Einstiegspunkt preisgab, ließen sich zuvor verstreute Adressen möglicherweise wieder miteinander verbinden.
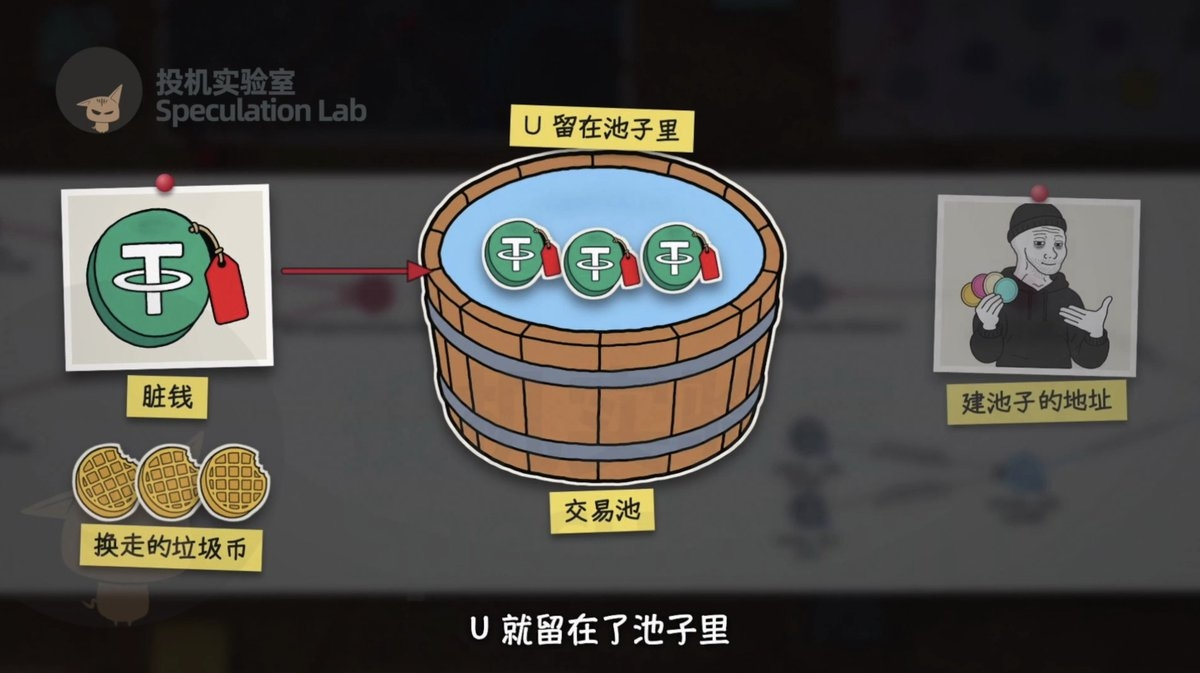
Das Video beschreibt außerdem eine Methode, bei der Token-Pools genutzt werden, um die Herkunft von Geldern zu verschleiern: Die Gruppe gab mehrere kaum gehandelte Token heraus, darunter WAFF, FIZZ, BUTTER und SQUIRT, und nutzte dann Trading-Pools, um die Beute als scheinbar normale Transaktionen und Liquiditätserträge erscheinen zu lassen. Auf den ersten Blick sah es so aus, als stamme das Geld aus den Erträgen eines Pools. Verfolgt man die Adressen davor und danach, kann die Herkunft dennoch sichtbar werden. ZachXBT übergab die ermittelten Adressen den Ermittlern. Entscheidend ist nicht nur, „welches Werkzeug“ verwendet wurde, sondern auch, ob sich die Geldflüsse vor und nach diesen Vorgängen bekannten gestohlenen Vermögenswerten zuordnen lassen.
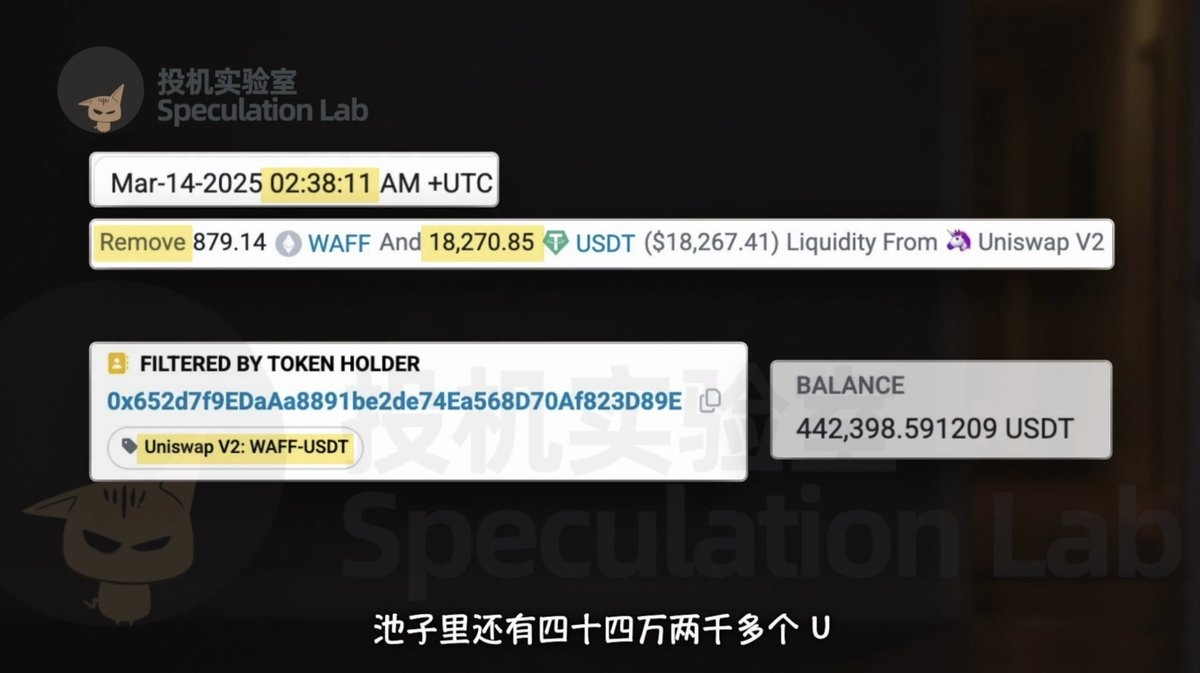
Jimmy hatte zuvor geprahlt, sie würden Risiken frühzeitig im Blick behalten und könnten schon am Tag vor einem Vorfall warnen. Er behauptete sogar, mit Tether intern zusammenzuarbeiten. Am 14. März fror Tether, der Herausgeber von USDT, jedoch den WAFF-Pool ein. Die Adresse, die den Pool eingerichtet hatte, hatte eine halbe Stunde zuvor rund 18.000 Dollar abgezogen; etwa 442.000 U blieben darin eingefroren. Laut Video belief sich der von ZachXBT ermittelte Gebührenverlust auf mehr als 4.000 Dollar, während die Untersuchung das Einfrieren eines deutlich größeren Betrags bewirkte. Das beweist nicht, dass Jimmy tatsächlich über interne Kontakte verfügte. Vielmehr zeigt es, dass sein Versprechen, vor dem Einfrieren zu schützen, die betreffenden Gelder nicht bewahrte.
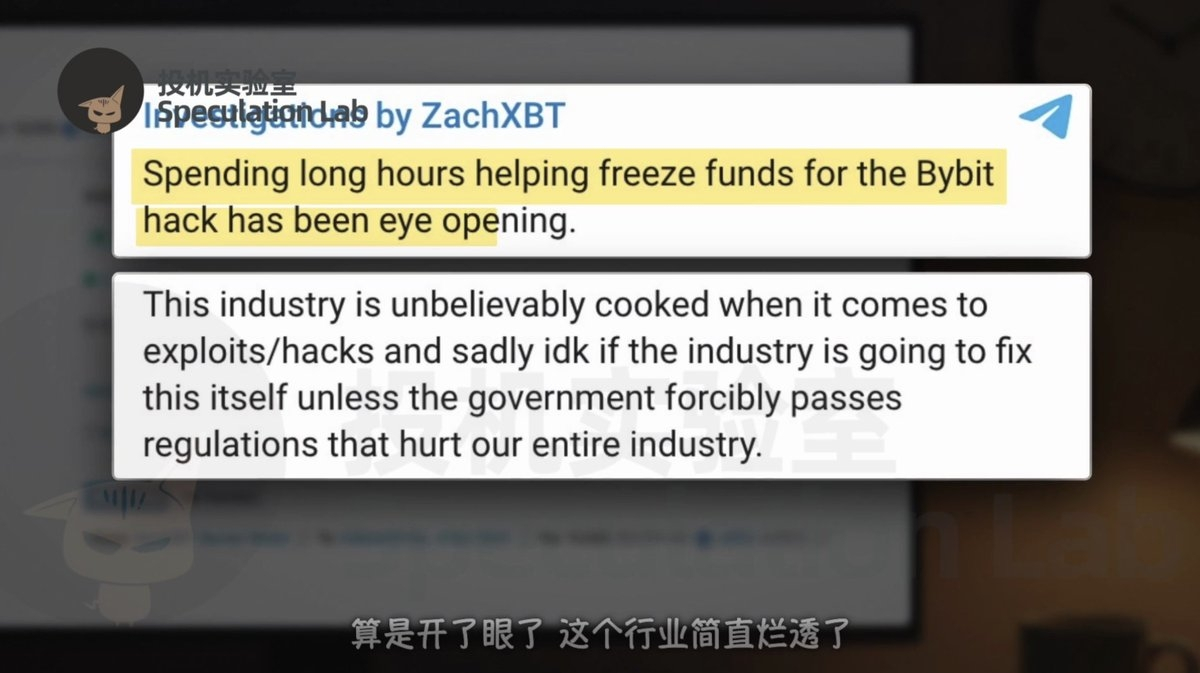
Diese Unterlagen übergab ZachXBT dem FBI, veröffentlichte sie jedoch nicht sofort. Am 18. März, vier Tage nachdem der Trading-Pool eingefroren worden war, beschwerte er sich in seinem Kanal. Er schrieb, er helfe in letzter Zeit jeden Tag dabei, mit Bybit verbundene Gelder einzufrieren, und bekomme dabei die hässliche Seite der Branche zu sehen. Damals wusste die Öffentlichkeit weder, mit wem er chattete, noch dass er die Hinweise mit seinem eigenen Geld erkauft hatte. Für jemanden, der öffentlich recherchiert, ist ein Beitrag schnell veröffentlicht. Doch wenn Hinweise laufende Ermittlungen betreffen, liegt der Zeitpunkt der Veröffentlichung nicht mehr allein bei ihm. Deshalb blieb diese Geschichte lange im Verborgenen.
Anderthalb Jahre später tauchte dieselbe Nachfrage nach Aufträgen wieder auf
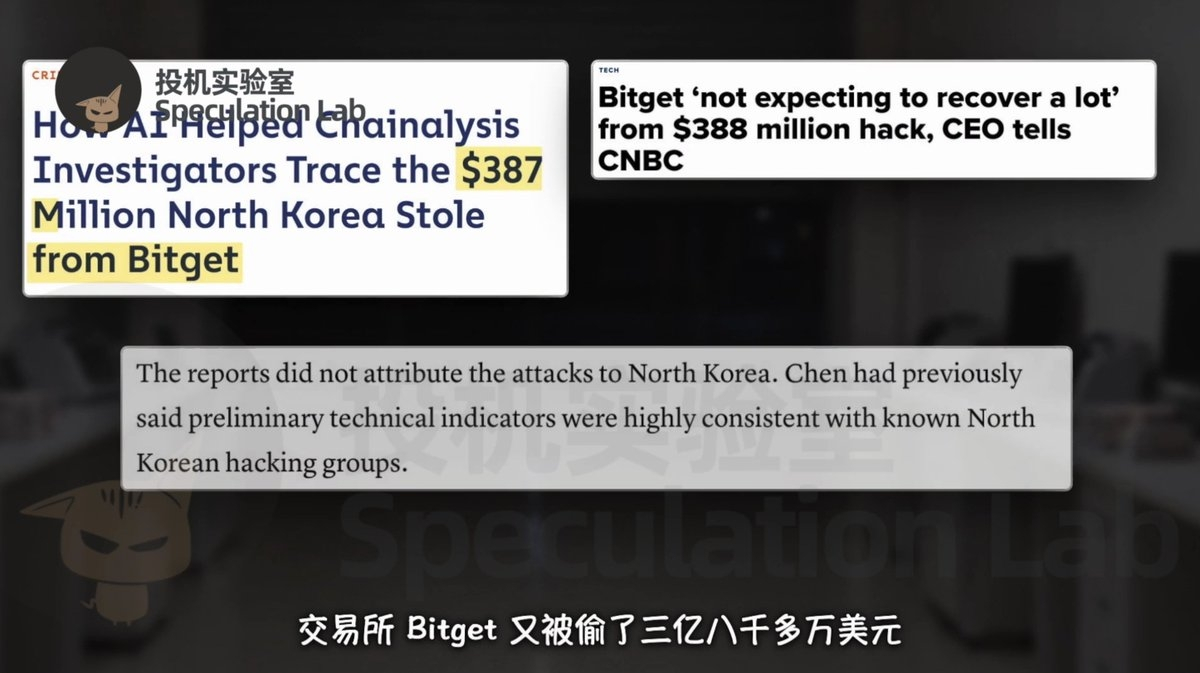
Das Einfrieren von 442.000 Dollar war nur ein begrenzter Durchbruch. Laut den im Video zitierten Zahlen von August 2026 beliefen sich die zurückgeholten und eingefrorenen Gelder im Bybit-Fall auf insgesamt weniger als 80 Millionen Dollar – rund fünf Prozent der 1,5 Milliarden. Der Großteil des Verlusts lässt sich weiterhin nur schwer zurückholen, und neue Angriffe hören nicht auf. Im September 2026 kam es bei Bitget erneut zu einem Sicherheitsvorfall mit einem Schaden von rund 388 Millionen Dollar. Die öffentliche Analyse führte den Angriff auf mit Nordkorea verbundene Hacker zurück. ZachXBT beobachtete, dass die Personen, die die betreffende Beute abwickelten, erneut in öffentlichen Gruppen nach ihren Aufträgen fragten. Der Fall war ein anderer, doch die Gewohnheit der Akteure, ungeduldig beim Kundenservice nachzuhaken, war nahezu dieselbe.
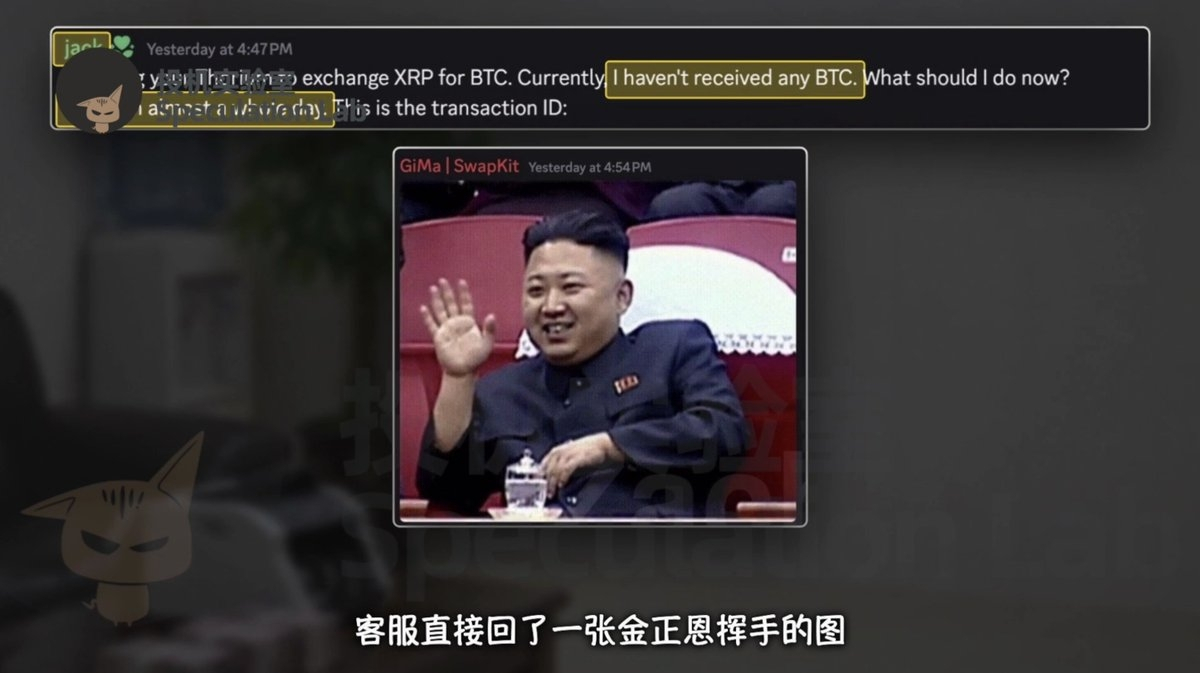
Im Video ist ein Konto namens jack zu sehen, dessen Besitzer sagt, der Bitcoin-Umtausch sei fast einen ganzen Tag lang nicht angekommen. Er mache sich große Sorgen; wenn das Geld verloren gehe, bekomme er ernsthafte Probleme. Der Kundenservice antwortete prompt mit einem Bild von winkendem Kim Jong-un und fragte: „Wird Kim Jong-un wütend sein?“, bevor er dem Betroffenen riet, sich eine andere Branche zu suchen. Andere baten den Kundenservice um Hilfe; ein Konto hieß schlicht „help me“. Besonders bemerkenswert: Dem Namen nach zu urteilen war der Kundenbetreuer, der das Bild schickte, derselbe, der Jimmy anderthalb Jahre zuvor um die Transaktionsnummer gebeten hatte. Hinter dem amüsanten Gruppenchat stecken die Angst der Akteure, dass mit dem Geld etwas schiefläuft, und das wiederkehrende Muster, dass öffentliche Hilferufe Hinweise preisgeben.
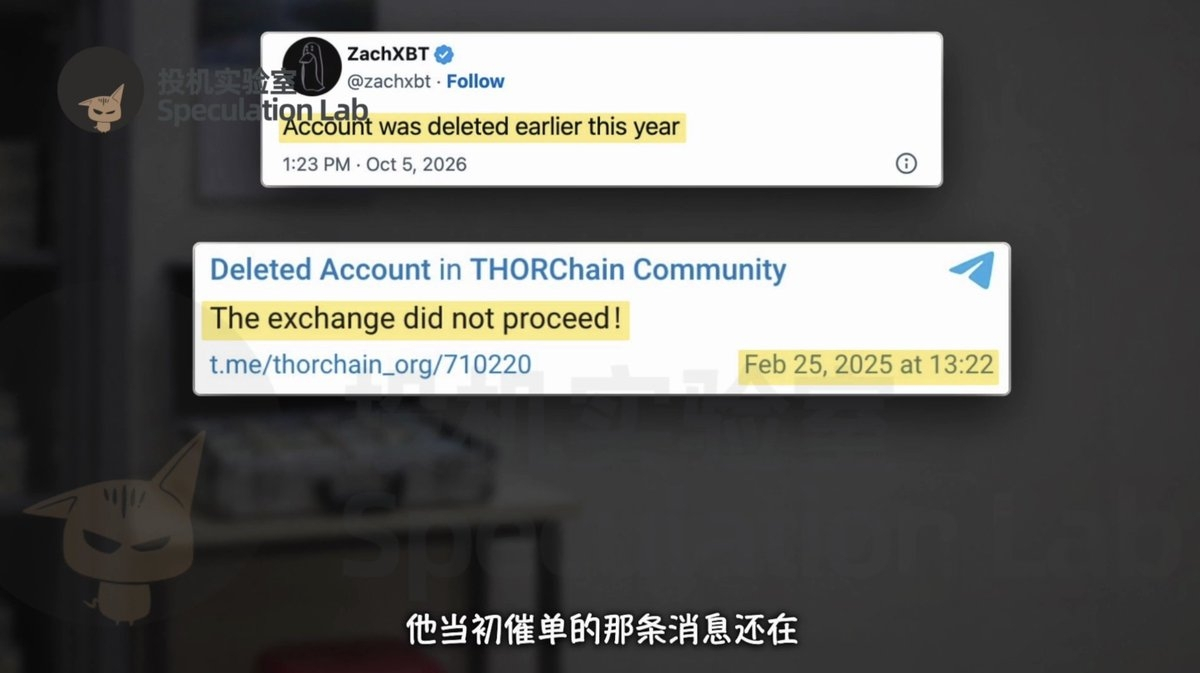
Am 5. Oktober 2026 machte ZachXBT schließlich die Spur zu Jimmy öffentlich. Er sagte, er habe die Veröffentlichung anderthalb Jahre hinausgezögert, weil der Fall mit Ermittlungen zusammenhing und er nicht darüber sprechen konnte. Knapp 350.000 Dollar hatte er selbst bereitgestellt. Das bedeutete jedoch nicht, dass alles verloren war: Für tatsächlich ausgeführte Aufträge fiel jeweils eine Gebühr von etwa fünf Prozent an, zugleich bestand das Risiko, dass die Gegenseite mit dem Geld verschwand. Laut Video wurde niemand für diese Untersuchung bezahlt. ZachXBT stützt sich gewöhnlich vor allem auf Fördermittel und Spenden von Stiftungen. Als Nutzer ihm rieten, Leibwächter anzuheuern, sagte er, ein 24-Stunden-Schutz liege etwas außerhalb seines Budgets. Hinweise zu verfolgen kostete nicht nur Zeit, sondern brachte auch finanzielle und persönliche Risiken mit sich.
Später wurde Jimmys Telegram-Konto gelöscht. Die Nachrichten, in denen er in der THORChain-Gruppe nach seinem Auftrag gefragt hatte, blieben erhalten; sein Name wurde zu „Deleted Account“. ZachXBT erklärte nicht, wie der Kontakt zwischen den beiden abbrach, ob Jimmy Verdacht schöpfte, welche Identität er wirklich hatte oder ob er festgenommen wurde. Das verschwundene Konto lässt leicht vermuten, die Geschichte sei damit zu Ende. Doch aus den öffentlich zugänglichen Unterlagen lässt sich das nicht schließen. Sichtbar sind Chat-Screenshots, Geldflüsse und einige eingefrorene Beträge. Unsichtbar bleiben weiterhin der Verbleib dieses Vermittlers und der weitere Verlauf des Falls.
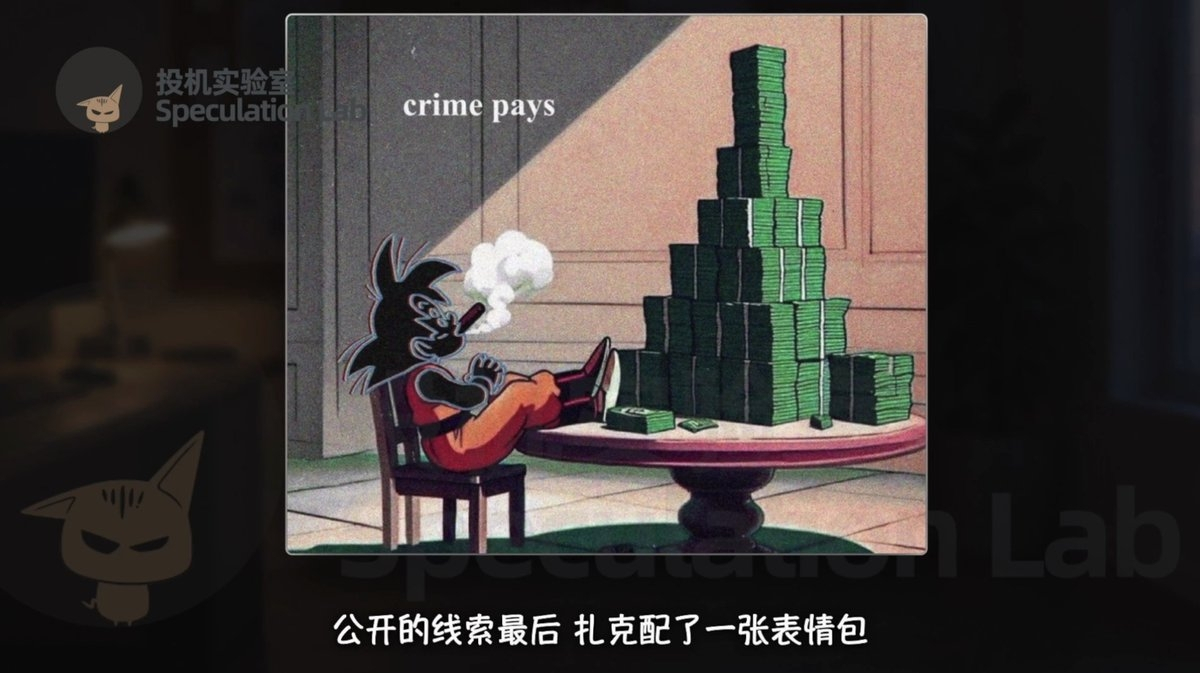
Zum Schluss seiner öffentlich zugänglichen Hinweise postete ZachXBT ein Meme: Eine Cartoonfigur sitzt mit hochgelegten Beinen da und raucht eine Zigarre; auf dem Tisch türmen sich Geldscheine. Darüber steht „crime pays“ – Verbrechen lohnt sich. Das wirkt eher wie eine bittere Ironie: Riesige Diebstähle können sich schnell ereignen, doch die Rückholung der Verluste ist langsam und gefährlich. Die Kryptobranche liegt nah am Geld, und Ermittler können dadurch in die Nähe mächtiger Hacker, Geldwäscheorganisationen und staatlicher Akteure geraten. Diese Undercover-Ermittlung brachte zwar nicht die gesamte Beute zurück, machte aber die Arbeitsteilung hinter den Kulissen und wichtige Hinweise öffentlich. Die Menschen, die dafür Risiken eingehen, verdienen es, gesehen zu werden.