Ein Fingertipp in der App, und das Programm erledigt den Rest im Hintergrund – die Benutzeroberfläche ist die Stelle, an der es brenzlig wird.
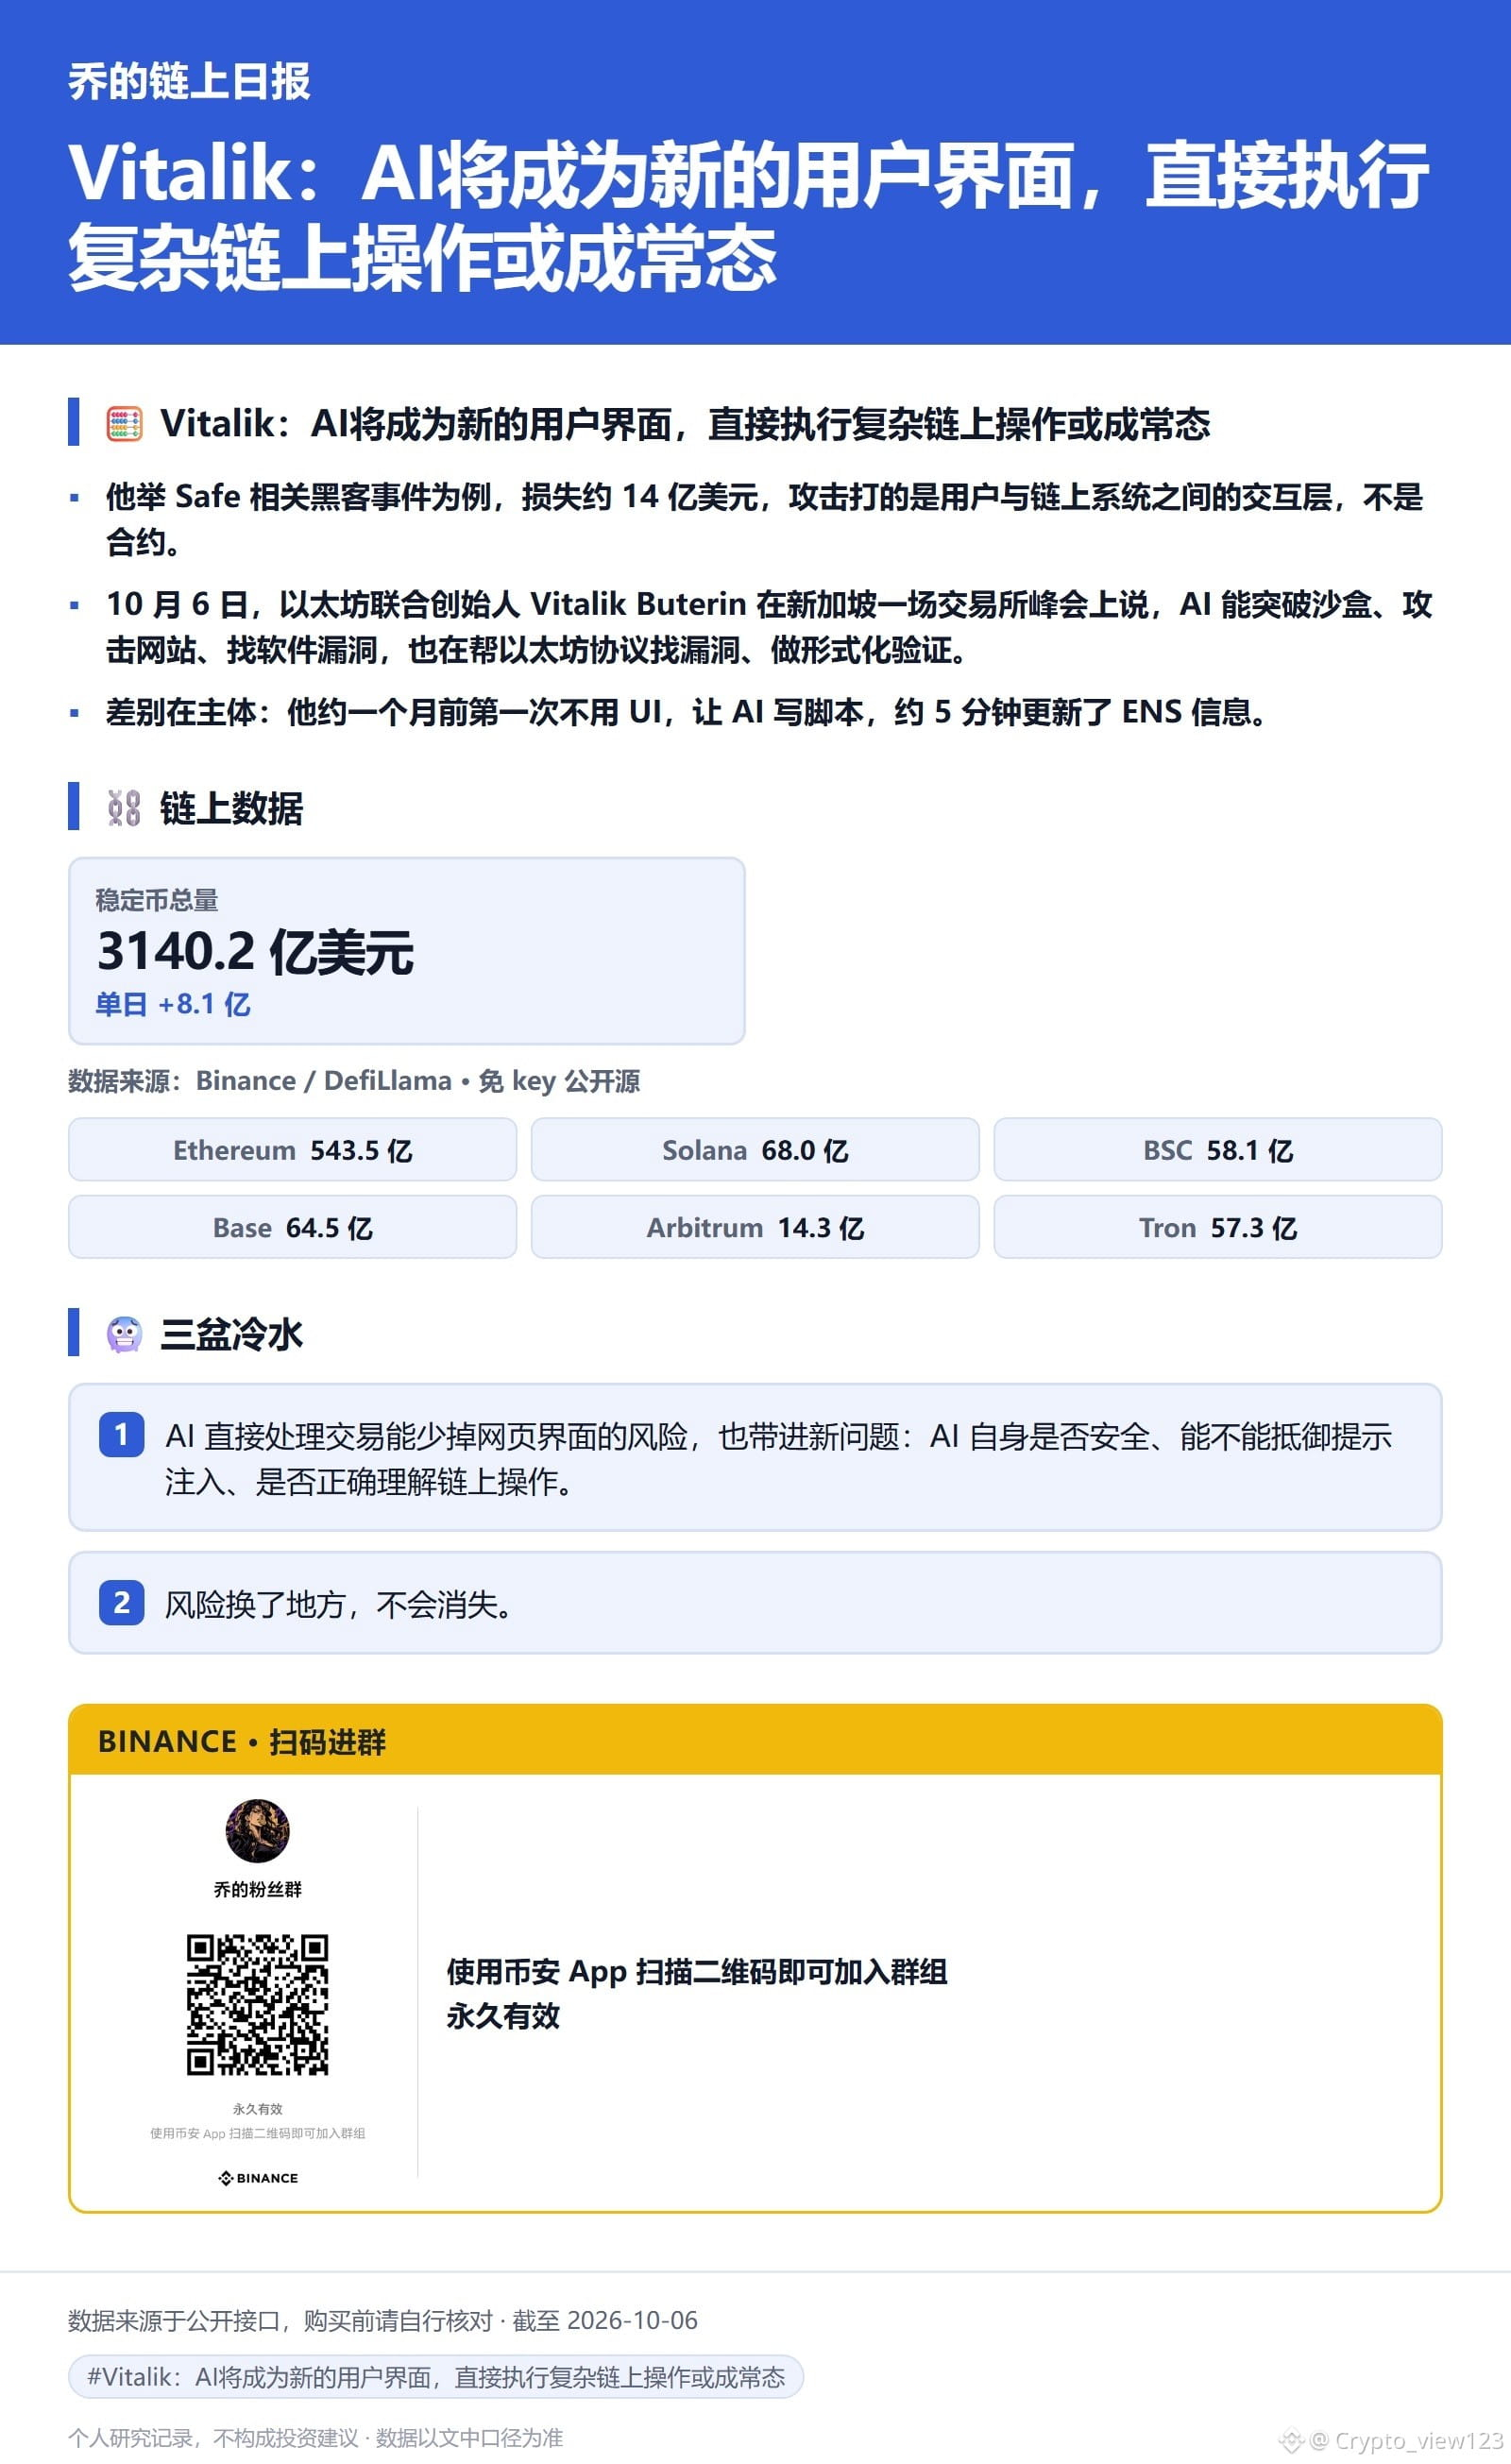
Am 6. Oktober sagte Ethereum-Mitgründer Vitalik Buterin auf einem Börsengipfel in Singapur, KI könne Sandboxen überwinden, Websites angreifen und Software-Schwachstellen finden. Sie helfe auch dabei, Schwachstellen im Ethereum-Protokoll aufzuspüren und formale Verifizierungen durchzuführen. Er rechnet damit, dass KI direkte On-Chain-Aktionen ausführt und dies zur Normalität wird – als neue Benutzeroberfläche.
Der Unterschied liegt darin, wer handelt: Vor etwa einem Monat verzichtete er zum ersten Mal auf eine Benutzeroberfläche, ließ die KI ein Skript schreiben und aktualisierte seine ENS-Informationen in etwa fünf Minuten.
Als Beispiel nannte er den mit Safe verbundenen Hackerangriff, bei dem rund 1,4 Milliarden US-Dollar verloren gingen. Der Angriff zielte auf die Interaktionsebene zwischen Nutzern und dem On-Chain-System, nicht auf den Smart Contract.
Die KI soll diese Interaktionsebene übernehmen, nicht den Smart Contract. Wenn die KI Transaktionen direkt abwickelt, lassen sich Risiken durch Weboberflächen vermeiden, doch es entstehen neue Fragen: Ist die KI selbst sicher? Kann sie sich gegen Prompt-Injection-Angriffe wehren? Versteht sie die On-Chain-Aktion richtig? Das Risiko verschwindet nicht – es verlagert sich nur.
#ADA steigt um 10 % und durchbricht die Marke von 0,27 US-Dollar