NEAR Intents 3,8 Millionen US-Dollar Hack: Geld vollständig zurückerstattet – das White-Hat-Engagement wird gewürdigt
Am 1. Oktober 2026 wurde in der NEAR-Protocol-Ökosystemumgebung die Cross-Chain-Interaktionskomponente NEAR Intents gehackt; rund 3,8 Millionen US-Dollar wurden gestohlen. Der Angreifer nutzte eine Logik-Lücke zwischen der Omni-Auszahlungs-/Einzahlungs-Schicht und der Haupt-Contract-Interaktion, um den Diebstahl durchzuführen. Das Projektteam stoppte umgehend den Betrieb, um das Risiko unter Kontrolle zu bringen.
Nach dem Vorfall reagierte der General Manager von NEAR Intents, Alex Shevchenko, schnell. Über On-Chain-Analysen identifizierte er den Angreifer und veröffentlichte in den sozialen Medien eine „Letzte Mahnung“: Er machte drei Rückerstattungsadressen für Bitcoin, BNB/Ethereum und Solana öffentlich und warnte, dass dies das letzte Zeitfenster für eine wohlwollende Behandlung sei, die der Angreifer durch „verantwortungsvolle Offenlegung“ erhalten habe.
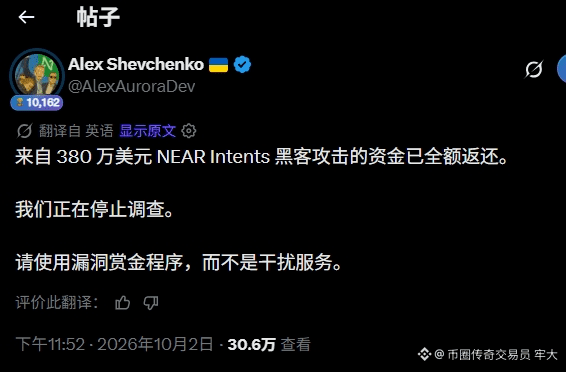
Weniger als 48 Stunden später gab der Angreifer nach und erstattete die gesamten 3,8 Millionen US-Dollar zurück. Am Abend des 2. Oktober bestätigte Shevchenko die Rückzahlung der Gelder und kündigte an, die Untersuchung zu beenden. Zugleich rief er auf: „Bitte nutzen Sie das Bug-Bounty-Programm – und stören Sie nicht den Betrieb.“
Dieser Vorfall stellte nicht nur den Schaden wieder her, sondern wurde auch zu einem positiven Praxisbeispiel im Bereich Web3-Sicherheit: Durch technischen Druck und wertebasierte Orientierung verwandelte das Projektteam potenzielle böswillige Angreifer in Ökosystem-Beitragende. So wurde die Branchenübereinstimmung gestärkt, dass „White-Hat-Hacker“ für die Meldung von Schwachstellen über offizielle Kanäle belohnt werden. Gleichzeitig lieferte der Vorfall praktische Erfahrungen für die sicherheitsbezogene Weiterentwicklung der Intent-centric-Architektur.
Sehen Sie weiter nach oben – das ist ein Zeichen für die Aufrichtigkeit und Leistungsfähigkeit des Projekts.
$NEAR