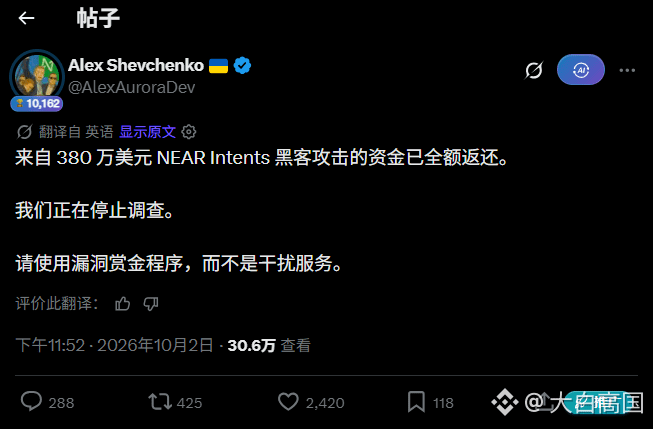
Hacker gibt klein bei: NEAR gestohlen 3,8 Mio. $, vollständig zurückerstattet
1⃣ Zeitleiste:
Angriff passiert → Team macht öffentlich die Ansage „Wir haben die Identität des Angreifers bereits festgestellt“ → 48-Stunden-Ultimatum: Geld auf die vorgegebenen BTC-, BNB-/ETH- und SOL-Adressen zurückzahlen. Das Zeitfenster schließt → 3,8 Mio. $; die Frist war noch nicht abgelaufen, also wurde vorher vollständig zurückgezahlt – keinen Cent weniger.
2⃣ Unerwartet: Der Hacker hat sich nicht getraut, eine „Aufwandsentschädigung“ zu nehmen
Bei Krypto-Diebstahlsfällen ist das gängige Drehbuch „White-Hat-Belohnung“: Der Hacker lässt sich 10% als „Schmerzensgeld“ bzw. Aufwand geben und behält 90% – und beide Seiten bleiben „anständig“. Diesmal gab es diese Option nicht: öffentlich „Wir haben dich bereits gefunden“ + 48-Stunden-Countdown. Frist nicht abgelaufen → 3,8 Mio. $ komplett zurück.
Als der Angreifer den Rückfluss auf der BNB-Chain machte, hinterließ er eine Nachricht: Der Adress-Tag heißt „Near Intents Exploiter 1“. In der Nachricht stand, dass das Geld bereits zurückgegeben wurde – frech, aber mit Stil.
War es ein Insider oder jemand aus dem Bekanntenkreis? Unbekannt.
3⃣ Vergleich mit Bitget:
3,88 Mio. $ gestohlen – angeblich von nordkoreanischen Hackern; jetzt wird angeblich über Cross-Chain Geldwäsche betrieben. Auf staatlicher Ebene ist es offenbar kein Problem, wenn man曝光 (offengelegt) wird; aber für Einzelpersonen oder kleine Gruppen ist die Abschreckung durch „identifiziert“ am stärksten – wenn man es nicht gut macht, wartet der Knast.
Die härteste Sicherheitsmaßnahme in der Krypto-Welt ist nicht der Audit-Bericht, sondern die Sonne.
Code kann Lücken haben, aber jede einzelne On-Chain-Überweisung steht unter der Sonne. Gestohlenes Geld lässt sich nicht ausgeben, und nicht einmal eine Belohnung traut man sich zu. Was für ein Dieb ist man da – welchen Sinn hat das?
Dieser Hacker hat sich diesmal wirklich klein gemacht.