


Nachdem Bitget am 24. September gehackt worden war, begannen gestohlene Gelder in Höhe von 387,5 Millionen US-Dollar schnell, sich über verschiedene Ketten hinweg zu bewegen, wobei ein Teil zu der dezentralen Plattform für Cross-Chain-Swaps THORChain führte.
Die geschäftsführende Leiterin Gracy Chen hat sich öffentlich an die Plattform gewandt, den Service für mit Angreifern verknüpfte Adressen zu verweigern. „Die Branche schaut zu“, sagte sie.
Doch THORChain weigerte sich. Und diese Weigerung hat eine erbitterte Debatte ausgelöst zwischen jenen, die glauben, Protokolle hätten eine moralische Verpflichtung, gestohlene Gelder zu blockieren, und jenen, die an den Cypherpunk-Idealen der dezentralen, uneingeschränkt nutzbaren Technologie festhalten, die heilig sein sollen.
Nachdem sie zuvor zugesehen hatten, wie die Bybit-Hacker 1,2 Milliarden US-Dollar durch das Protokoll durchschleusten, ist ziemlich klar, auf welcher Seite des Arguments THORChain steht. Entwickler Boone Wheeler sagt dem Magazin:
„Ein wirklich permissionloses Protokoll kann nichts tun, wenn es auf bekannte gestohlene Gelder trifft – es ist blind für deren Herkunft. Wenn THORChain in der Lage wäre, bestimmte gestohlene Gelder zu blockieren, dann wäre es nicht permissionless.“
Wo endet Permissionlessness?
Kritiker argumentieren, THORChain sei nicht ganz so idealistisch gewesen, als Validatoren im Mai die Kette stoppten, nachdem ein automatisiertes System ausgelöst wurde, als ein Angreifer eine Schwachstelle ausnutzte und mehr als 10 Millionen US-Dollar aus einem seiner Tresore abfloss.
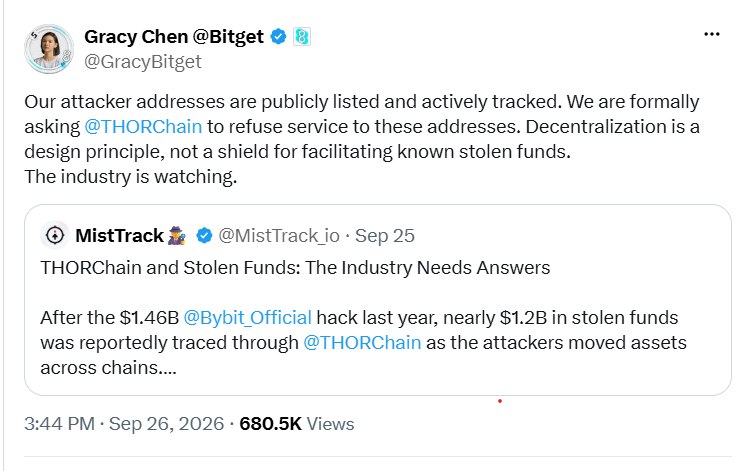
Bitget-CEO argumentiert, dass THORChain die Dienste verweigern sollte. Quelle: Gracy Chen
NEAR Intents, das ein Cross-Chain-Transaktions-„Wettbewerber“ von THORChain ist, ging den entgegengesetzten Weg und griff ein, um hack-verbundene Gelder zu blockieren. Seine automatisierte Sicherheitsschicht SHIELD identifizierte mehr als 50 Millionen US-Dollar in versuchten Transaktionsströmen, die mit dem Bitget-Vorfall verbunden waren, und stoppte während der Ausführung 503.000 US-Dollar. Es hieß, 166.000 US-Dollar seien durchgegangen.
NEAR hat außerdem seinen Anteil an Bitgets Belohnung für die Wiederherstellung erlassen. General Manager Alex Shevchenko sagt dem Magazin: „NEAR Protocol ist permissionless: Jeder kann darauf aufbauen, darauf transagieren und ein Validator werden…“
„Niemand braucht eine Erlaubnis, um Assets zu halten oder zu übertragen oder Verträge auf NEAR Protocol bereitzustellen. Das bedeutet jedoch nicht, dass jede auf NEAR gebaute Anwendung jede Anfrage verarbeiten muss.“
Seitdem steht NEAR Intents unter starkem Beschuss, weil Kritiker argumentieren, es zeige, dass es nicht permissionless oder dezentralisiert sei. Das könnte dazu führen, dass Forderungen laut werden, diese Kontrolle breiter auszuüben. Da SHIELD jedoch ein automatisiertes System ist, glaubt der Krypto-Anwalt Yuriy Brisov, dass es dennoch in den Schutzbereich fallen könnte, der dezentralisierten Protokollen gewährt wird.
„Es gibt kein Compliance-Team, keine Leute, die dort sitzen und die Abläufe manuell kontrollieren. Das ist eine smarte Lösung, und genau das empfehlen wir allen DeFi-Unternehmen.“
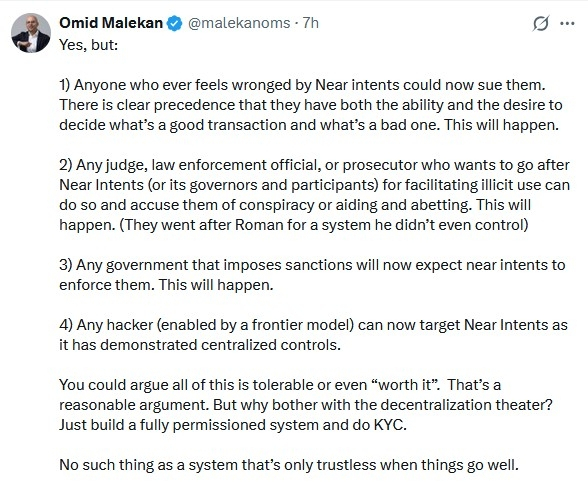
Quelle: Omid Malekan
Permissionless bedeutet nicht notwendigerweise Neutralität
Biget’s Chen sagt dem Magazin, dass sie versteht, dass verschiedene Protokolle „unterschiedliche Architekturen, Governance-Modelle und technische Fähigkeiten“ haben, aber es gebe einen wichtigen Unterschied zwischen permissionloser Infrastruktur und „der Unterstützung der Bewegung bekannter gestohlener Gelder.“
Er verweist auf die Handlungen von NEAR Intents und sagt: „Wir schätzen diese Reaktion und werden den entsprechenden rechtlichen Wiederherstellungsprozess für diese Assets befolgen.“
Bitget wolle verstehen, „was technisch und in Bezug auf Governance möglich ist, wenn gestohlene Assets identifiziert werden“, sagt Chen – und ob die Branche gemeinsam tragfähige Ansätze finden kann:
„Permissionless-Infrastruktur bedeutet nicht zwangsläufig, dass es keine Mechanismen geben kann, um bekannte illegitime Geldströme zu erkennen und darauf zu reagieren.“
Das Argument von THORChain wird dadurch erschwert, dass es gezeigt hat, dass es im Notfall eingreifen kann, wenn es sich dafür entscheidet.
Der Post-Mortem-Bericht von THORChain zum Exploit im Mai sagte, dass das Protokoll die Aktivität automatisch stoppt, wenn seine Solvenzprüfungen ein Insolvenz-Ereignis erkennen, und dass Betreiber von Knoten dann umfassendere Notfallkontrollen nutzen können, um den Handel, das Signieren und andere Netzwerkaktivitäten anzuhalten.
Wheeler sagt, es gebe bei den Knoten von THORChain „eine feste Einigkeit“ über das Ideal, permissionless zu sein, und dass „Stops nur dann eingesetzt werden, wenn es ein aktives Problem oder einen Fehler mit dem Protokoll gibt.“
Außerdem sagt er, es gebe „keine Funktionalität zum Screening einzelner Adressen oder Transaktionen“. Das ist eine Designentscheidung, denn das System sei „absichtlich so entworfen, dass es wirklich permissionless ist.“
THORChain stoppte im Mai seine Kette wegen eines Sicherheitsvorfalls. Quelle: THORChain
NEAR Intents bietet ein kontrastierendes Modell
Während THORChain am düsteren Ende des Spektrums von Super-Codern angesiedelt ist, nimmt das NEAR-Team die Mittelposition ein. NEAR hat ein neues ETF von Bitwise und verfolgt eine andere Philosophie und Herangehensweise.
Shevchenko sagt, NEAR Intents sei dafür entworfen worden, eine offene Teilnahme zu ermöglichen, habe aber auch eigene Maßnahmen zur finanziellen Integrität, und SHIELD sei so gebaut, dass es „automatisch gezielte Kontrollen auf unterstützte Abläufe anwendet.“
In diesem Vorfall sagt er, dass SHIELD öffentliche Onchain-Daten und Signale aus einer internen Datenbank gegen Geldwäsche (AML) sowie aus Drittanbieter-Intelligence-Providern nutzte, darunter die, die in den Risiko- und Compliance-Dokumenten von NEAR Intents aufgeführt sind.
„SHIELD schützt nicht nur NEAR-Intents, sondern das gesamte Cross-Chain-Ökosystem, dem es dient“, sagt Shevchenko:
„Jeder große Hack entzieht dem Onchain-Ökosystem Kapital und Aktivität. Daher hilft das Screening nach gestohlenen Geldern und die Einschränkung von Geldwäsche, die Integrität des gesamten Blockchain-Ökosystems zu schützen.“
Tatsächlich identifizierte das auf KI basierende SHIELD das verdächtige Verhalten hinter dem Exploit bei der Omni-Ein- und -Auszahlung in Höhe von 3,8 Millionen US-Dollar vom Donnerstag und stoppte die Aktivität.
Chen sagt, wenn gestohlene Gelder zuverlässig identifiziert werden können, „sollten Ökosystem-Teilnehmer dort kooperieren, wo technisch und rechtlich möglich.“
Das könnte bedeuten, dass man nachverfolgt und Informationen teilt, Transaktionen ablehnt, Vermögenswerte einfriert, wo die Infrastruktur das zulässt, oder „die Wiederherstellung durch die entsprechenden rechtlichen und behördlichen Prozesse unterstützt.“
Die Kosten, eine Grenze zu ziehen
Joël Valenzuela, ein Libertärer, Cypherpunk und Leiter für Business und Entwicklung bei Dash, argumentiert, dass permissionless genau das bedeutet.
„Permissionless-Protokolle sollten, ganz ehrlich, nirgends eine Grenze ziehen, wenn gestohlene Gelder identifiziert werden, weil allein die Fähigkeit, das überhaupt zu tun, sie permissioniert.“
Er sagt, dass es „schmerzhaft“ ist, dabei zuzusehen, wie gestohlene Gelder frei bewegt werden, aber die Möglichkeit, einzuschreiten und dies zu verhindern, „öffnet Pandoras Box“ und „lässt letztlich alle möglichen Zensurmaßnahmen an Unschuldigen geschehen“. Stattdessen sollten zentralisierte Börsen, sagt er, ihre Sicherheitsprotokolle härten:
„Hochkarätige Börsen, die Milliarden von Dollar verwahren, müssen ihre Sicherheit viel ernster nehmen. Letztlich sind DEXs der richtige Weg.“
Max Shannon, Senior Research Associate bei Bitwise Europe, sagt, dass Protokolle, die sich noch in ihrer Entstehungsphase befinden – wie THORChain und NEAR – weiterhin Vertrauen aufbauen müssen und dass es ein „starker Standpunkt“ ist, das Waschen von Hack-Erlösen zu verweigern.
Er glaubt, dass die Handlungen von THORChain wahrscheinlich dazu führen werden, dass mehr Geldwäsche-Transaktionsströme von NEAR Intents zu THORChain verlagert werden.
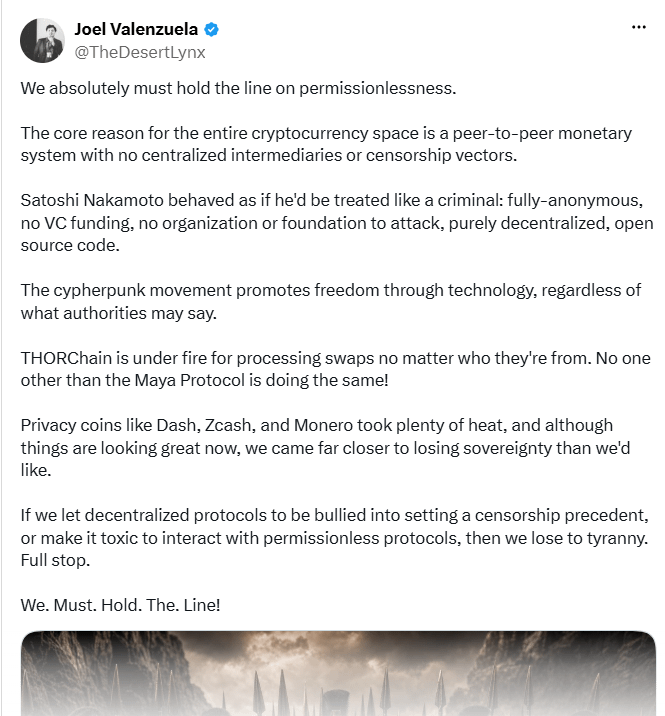
Valenzuela argumentiert, wir müssten an der Linie der Permissionlessness festhalten. Quelle: Joël Valenzuela
„Glaubwürdige Neutralität um jeden Preis“, sagt Shannon, sei ein „cypherpunk-Ideal“, das eine kleine Fraktion von Krypto-Nutzern und -Erbauern weiterhin unterstützt.
„Sie fragen selten, warum es wertvoll ist, wann es wertvoll ist oder was es kostet“, sagt er. „Das ist der Kernunterschied zwischen NEAR Intents und THORChain.“
Magazin: Altseason steht bevor – und Trader sind diesmal aufmerksamer