
Hast du dir schon mal vorgestellt, mit einem kompletten Blockchain-Netzwerk zu interagieren, Gebühren zu zahlen, Tokens zu bridgen – und am Ende herauszufinden, dass die Blockchain selbst ein Betrug war? 😱
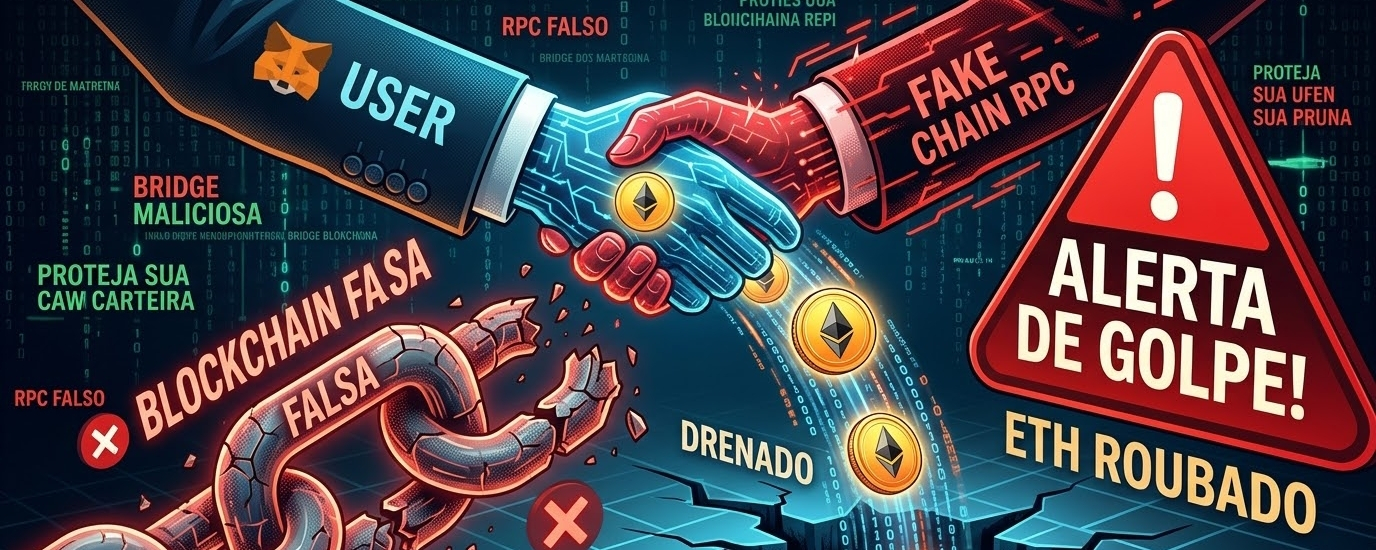
Leider ist das kürzlich passiert. Betrüger haben Social Engineering und Phishing im Web3-Ökosystem auf ein völlig neues Niveau gebracht: Sie haben einen gefälschten Netzwerk-Knoten (RPC) und eine betrügerische Bridge eingerichtet, um über 2 Millionen US-Dollar in Ethereum (ETH) aus den Geldern von Hunderten Investoren abzufließen!
Wenn du in Web3 aktiv bist, mit DeFi, Airdrops oder neuen L2-Netzwerken interagierst, musst du diesen Betrug verstehen, um nicht zum nächsten Opfer zu werden.
🔍 Wie hat der Angriff mit der „Fake Blockchain“ funktioniert?
Hacks passieren traditionell durch Schwachstellen in Smart Contracts oder durch Diebstahl privater Schlüssel. In diesem Fall haben die Angreifer jedoch eine Geister-Infrastruktur aufgebaut:
Die Falle mit RPC und Chain ID: Die Betrüger haben ein benutzerdefiniertes Netzwerk hochgefahren (das ein echtes/erwartetes Projekt für den Markt simuliert). Sie haben einen RPC-Server eingerichtet (der Knoten, der deine Wallet mit dem Netzwerk verbindet), der vollständig unter ihrer Kontrolle stand.
Falscher Kontostand und Gewinnillusion: Beim Hinzufügen des Netzwerks in MetaMask oder Rabby sah der Nutzer in der App über den dApp angezeigte Salden und Transaktionen, die zu 100% legitim wirkten.
Der Bridge-Betrug (Bridge): Die Opfer schickten echtes ETH, in der Annahme, sie würden Asset-Transfers für das neue Netzwerk über eine Bridge durchführen. Sobald die Gelder über die „Bridge“ eingingen, änderten die Hacker den Code des Portals und entzogen in einer einzigen Transaktion hunderte ETH. Anschließend schickten sie den Wert an Mixer wie Tornado Cash.
🛡️ So schütze deine Wallet vor Fake-Netzwerken (Fake RPCs)?
Um sicher durch Web3 zu navigieren, befolge diese 4 goldenen Regeln:
Nie RPCs von unbekannten Links hinzufügen: Nutze immer Netzwerk-Aggregatoren, die von der Community verifiziert wurden, wie Chainlist (chainlist.org), statt auf „Add Network“-Buttons in verdächtigen dApps zu klicken.
Vorsicht bei inoffiziellen Bridges: Bevor du echte Assets (wie ETH, BNB oder USDT) überträgst, bestätige in den offiziellen Kanälen des Projekts (Docs, offizieller Discord, verifiziertes X/Twitter), welches der offizielle Bridge-Vertrag ist.
Verwende Test-Wallets (Burner Wallets): Nutze niemals deine Haupt-Wallet – dort, wo du langfristig deine Ersparnisse aufbewahrst – um neue Netzwerke zu testen, Airdrops zu farmen oder mit aktuellen Protokollen zu interagieren.
Prüfe, worauf du zugreifst/was du signierst: Wenn das Pop-up deiner Wallet Warnungen wie „Unrecognized Network“ anzeigt oder seltsame Ausgabenrechte im Mainnet anfordert, während du glaubst, du wärst in einem anderen Netzwerk, STORNIERE sofort.
💡 Sicherheit in Web3 beginnt mit Prävention. Das Ökosystem entwickelt sich schnell – aber auch die Betrügereien!
Wenn dir dieser Inhalt geholfen hat, diese neue Art von Angriff besser zu verstehen, gib ein Like 👍, teile es mit deinen investierenden Freunden und kommentiere unten: Prüfst du die Netzwerkdaten, bevor du sie zu deiner Wallet hinzufügst? 👇