
#chainlinklaunchesccip2withenterpriseverification
Chainlink hat diese Woche ein großes Upgrade seiner Cross-Chain-Infrastruktur gestartet — und der Zeitpunkt ist kein Zufall. Es folgt auf einen der größten Bridge-Exploits des Jahres und adressiert direkt genau die Schwäche, die die Angreifer ausgenutzt haben.
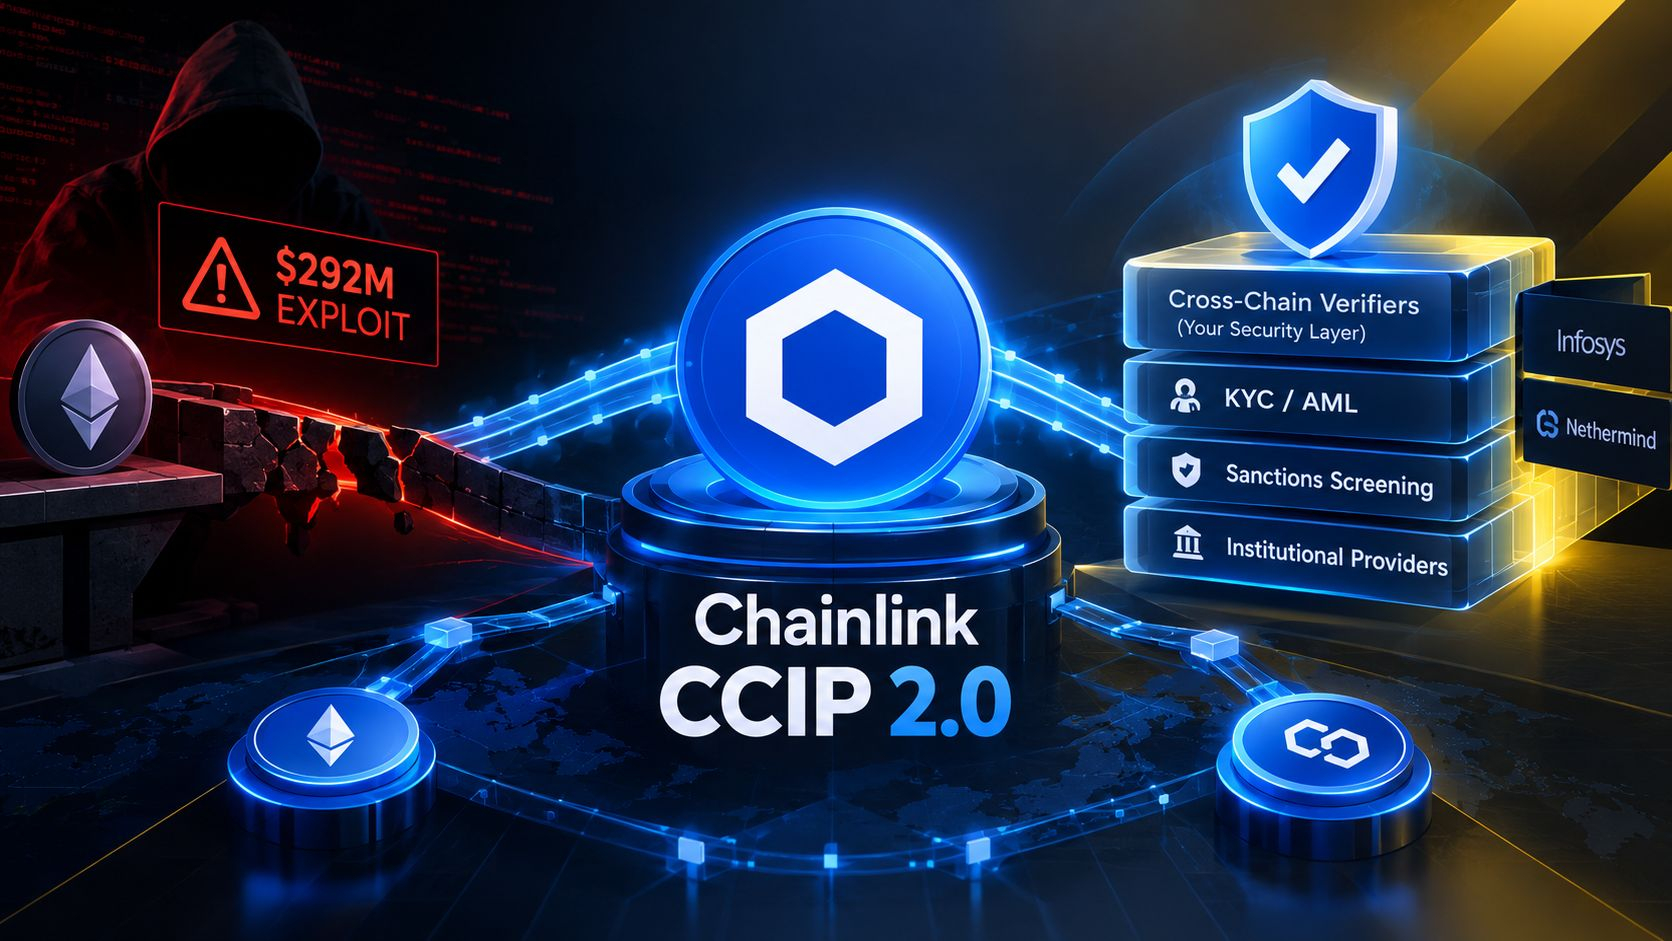
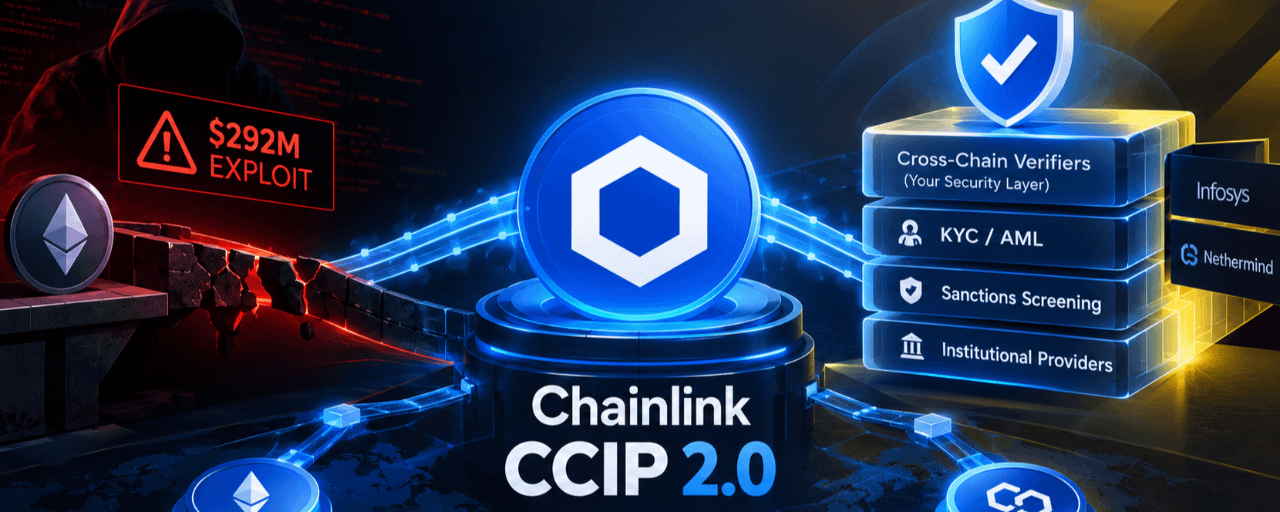
So kam die Lieferung: Am 28. September veröffentlichte Chainlink CCIP 2.0, die nächste Generation seines Cross-Chain Interoperability Protocols (Cross-Chain-Interoperabilitätsprotokoll), das bereits mehr als 84 Milliarden US-Dollar an gesamtem Cross-Chain-Token-Wert absichert. Das wichtigste Feature nennt Chainlink Cross-Chain Verifiers (CCVs) — Institutionen können nun ihre eigenen unabhängigen Sicherheitsprüfungen zusätzlich zu dem bestehenden 16-Node-Verifikationsnetz von Chainlink integrieren, entweder indem sie die Infrastruktur selbst betreiben oder Anbieter von Drittanbietern wie Infosys oder Nethermind beauftragen. Außerdem werden integrierte Compliance-Tools für KYC, AML und das Screening auf Sanktionen hinzugefügt. Das Upgrade kommt ungefähr fünf Monate nachdem Angreifer, Berichten zufolge mit Verbindungen zur Lazarus-Gruppe aus Nordkorea, einen einzelnen Validator ausnutzten, auf den der Cross-Chain-Bridge der Kelp DAO vertraute, und dabei etwa 292 Millionen US-Dollar in rsETH abflossen. Kelp hat inzwischen gesagt, dass es auf die Infrastruktur von Chainlink migrieren wird. Bestehende Chainlink-Nutzer wurden automatisch auf die neue Version migriert, und Plattformen einschließlich Aave und Maple nutzen bereits Teile des Upgrades — allerdings hat Chainlink nicht offengelegt, welche Institutionen die neue Verifikationsschicht konkret übernehmen. Eine strukturelle Änderung, die man im Blick behalten sollte: Das zuvor unabhängige Risikomanagement-Netzwerk von Chainlink funktioniert nun nicht mehr als separater Standard-Check — diese Art unabhängiger Verifikation ist jetzt optional und nicht mehr standardmäßig integriert.
Warum ist das wichtig? Brücken-Exploits bleiben eines der teuersten Angriffsszenarien im Krypto-Bereich — vor allem, weil viele plattformübergreifende (Cross-Chain-)Systeme historisch auf genau einen einzelnen Verifikationspunkt gesetzt haben. Das ist genau die Schwachstelle, die der Kelp-DAO-Hack offengelegt hat. Wenn Institutionen eigene unabhängige Verifikationsschichten hinzufügen dürfen, statt sich ausschließlich auf die Standardsicherheit eines einzigen Netzwerks zu verlassen, ist das ein bedeutender architektonischer Wandel hin zu Defense-in-Depth. Gleichzeitig ist das Entfernen einer zuvor standardmäßig verpflichtenden unabhängigen Prüfung eine Abwägung, die man im Blick behalten sollte: Mehr Flexibilität kann mehr Sicherheit bedeuten, aber nur, wenn Institutionen diese Option tatsächlich umsetzen.
Ob dieser modulare Ansatz messbar dazu beiträgt, künftige Brücken-Exploits zu reduzieren, oder ob die Einführung der optionalen Verifikatoren am Ende uneinheitlich im gesamten Ökosystem erfolgt, wird sich wahrscheinlich erst zeigen, wenn echte Nutzungsdaten vorliegen.
Macht es Cross-Chain-Infrastruktur wirklich sicherer, wenn Institutionen die Möglichkeit haben, eigene Sicherheitsschichten hinzuzufügen — oder verlagert es nur die Verantwortung auf diejenigen, die sie nicht nutzen? 🤔
#Chainlink #CCIP #CrossChain #CryptoSecurity